
 #1
Инструменты для создания и управления изолированными средами (виртуальные машины, контейнеры) для тестирования безопасности и анализа вредоносных программ.
Рекомендация Kitploit
 nccgroup/wubes
Qubes-контейнеризация в Windows
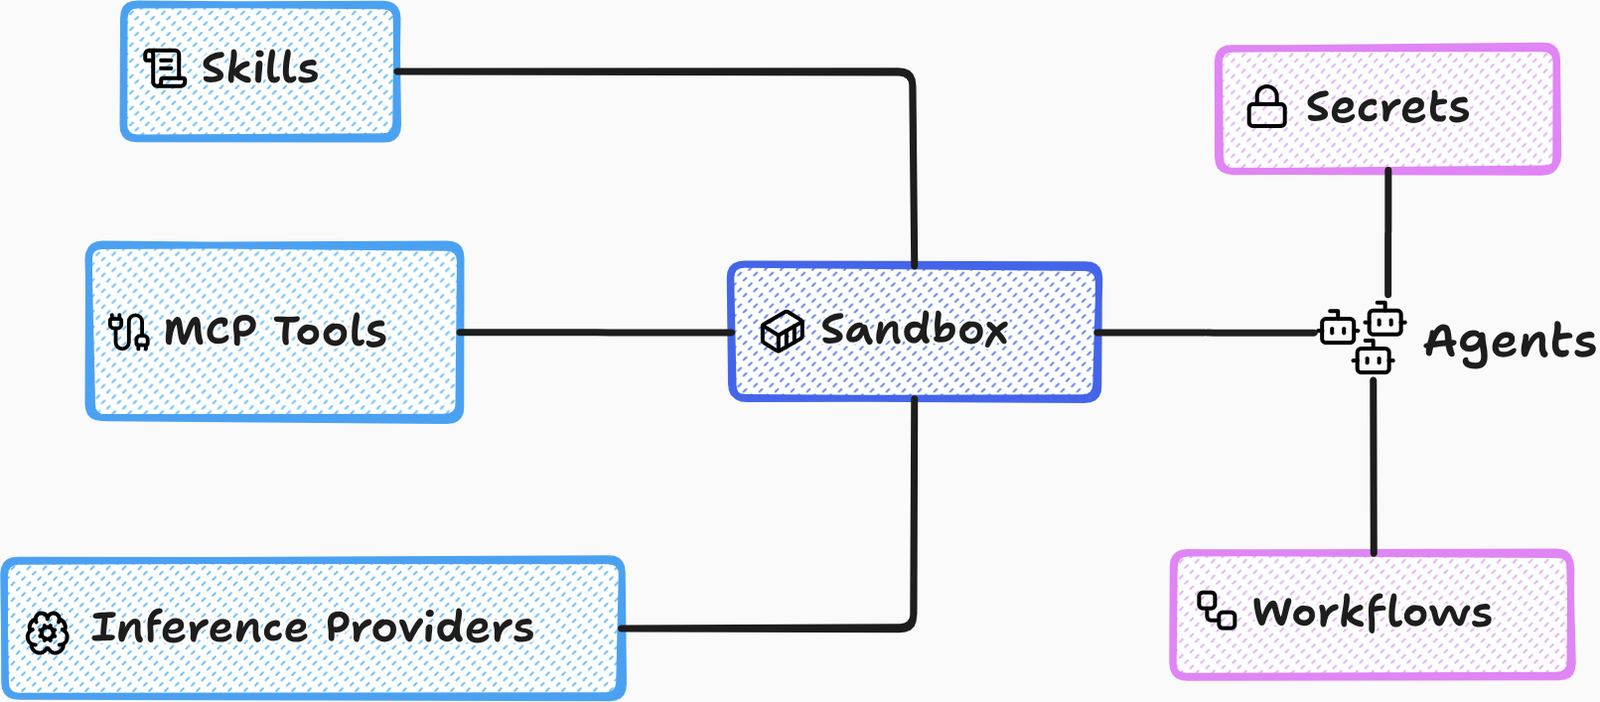 accuknox/agentz
Zero-trust агентная AI-платформа. Поддерживает развертывание SaaS и OnPrem (airgapped).
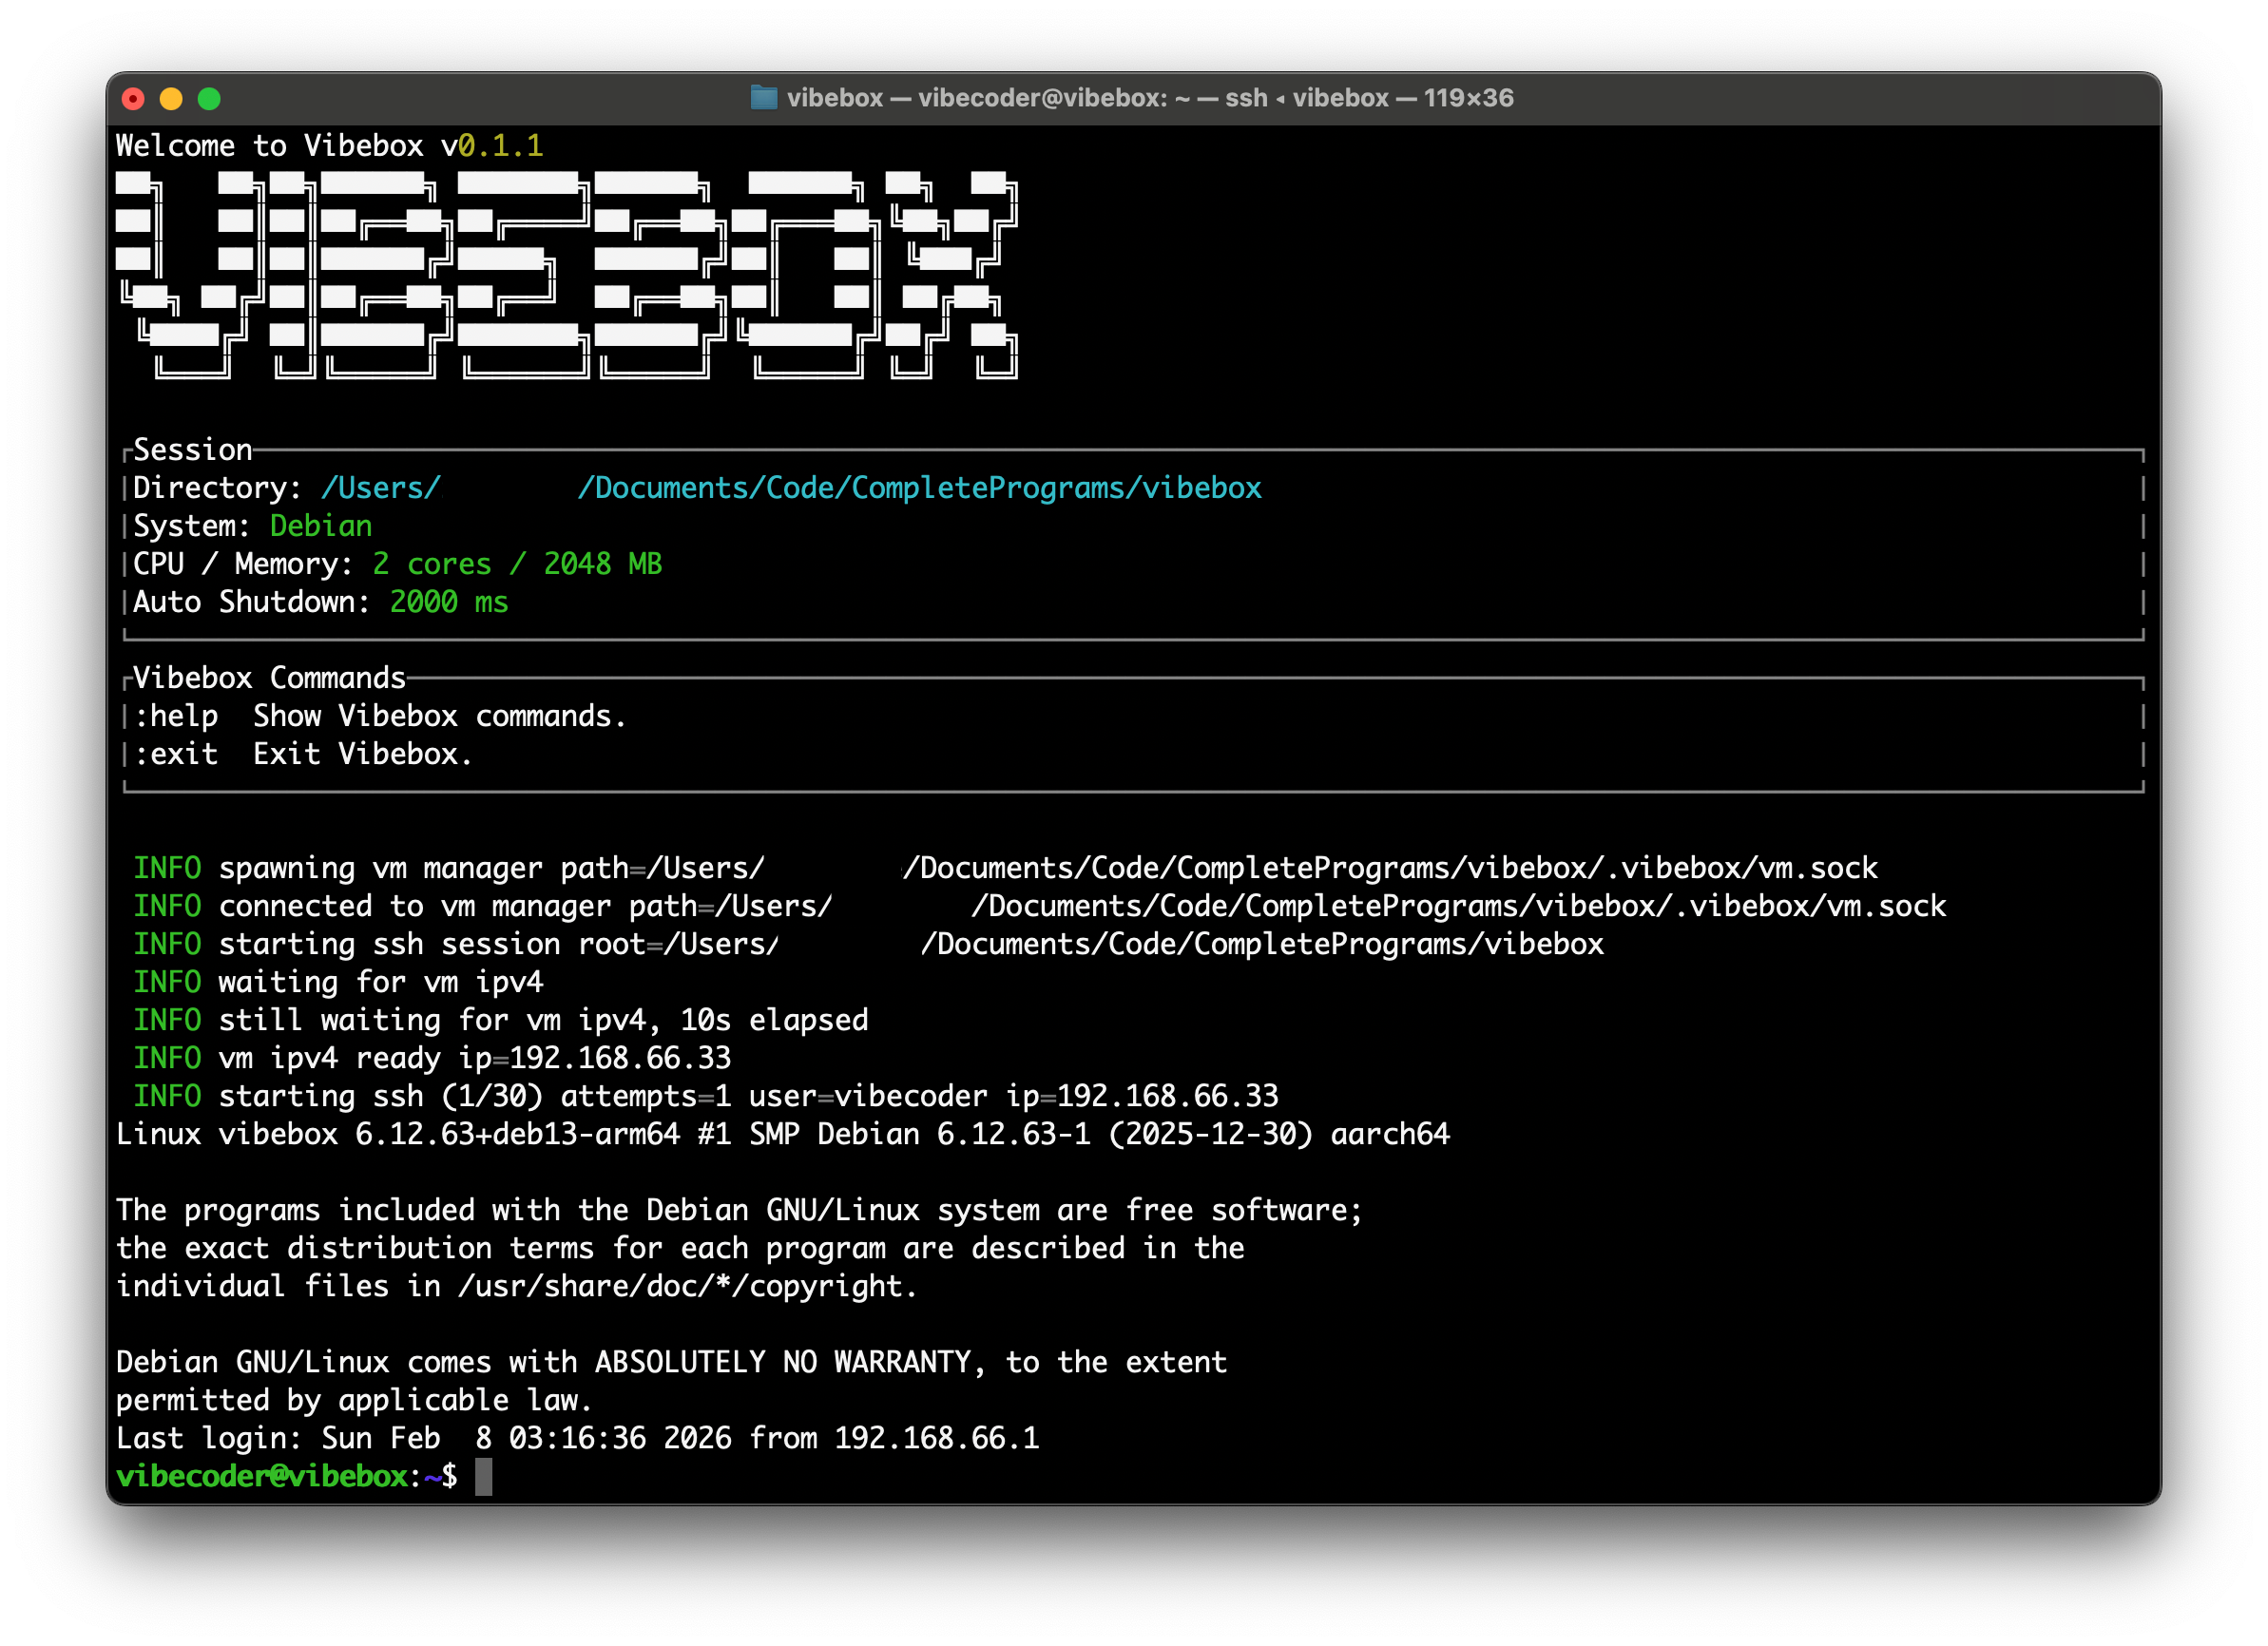 robcholz/vibebox
Сверхбыстрый CLI на Apple Silicon macOS для быстрой, изолированной разработки и агентов LLM.
 pwnfunction/sandbox
Запускайте недоверенный ИИ-код безопасно и быстро
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 rcarmo/agentbox
Песочница на основе Docker для агентов кодирования с изолированными средами, предустановленными инструментами агентов, контролем служб и загрузкой…
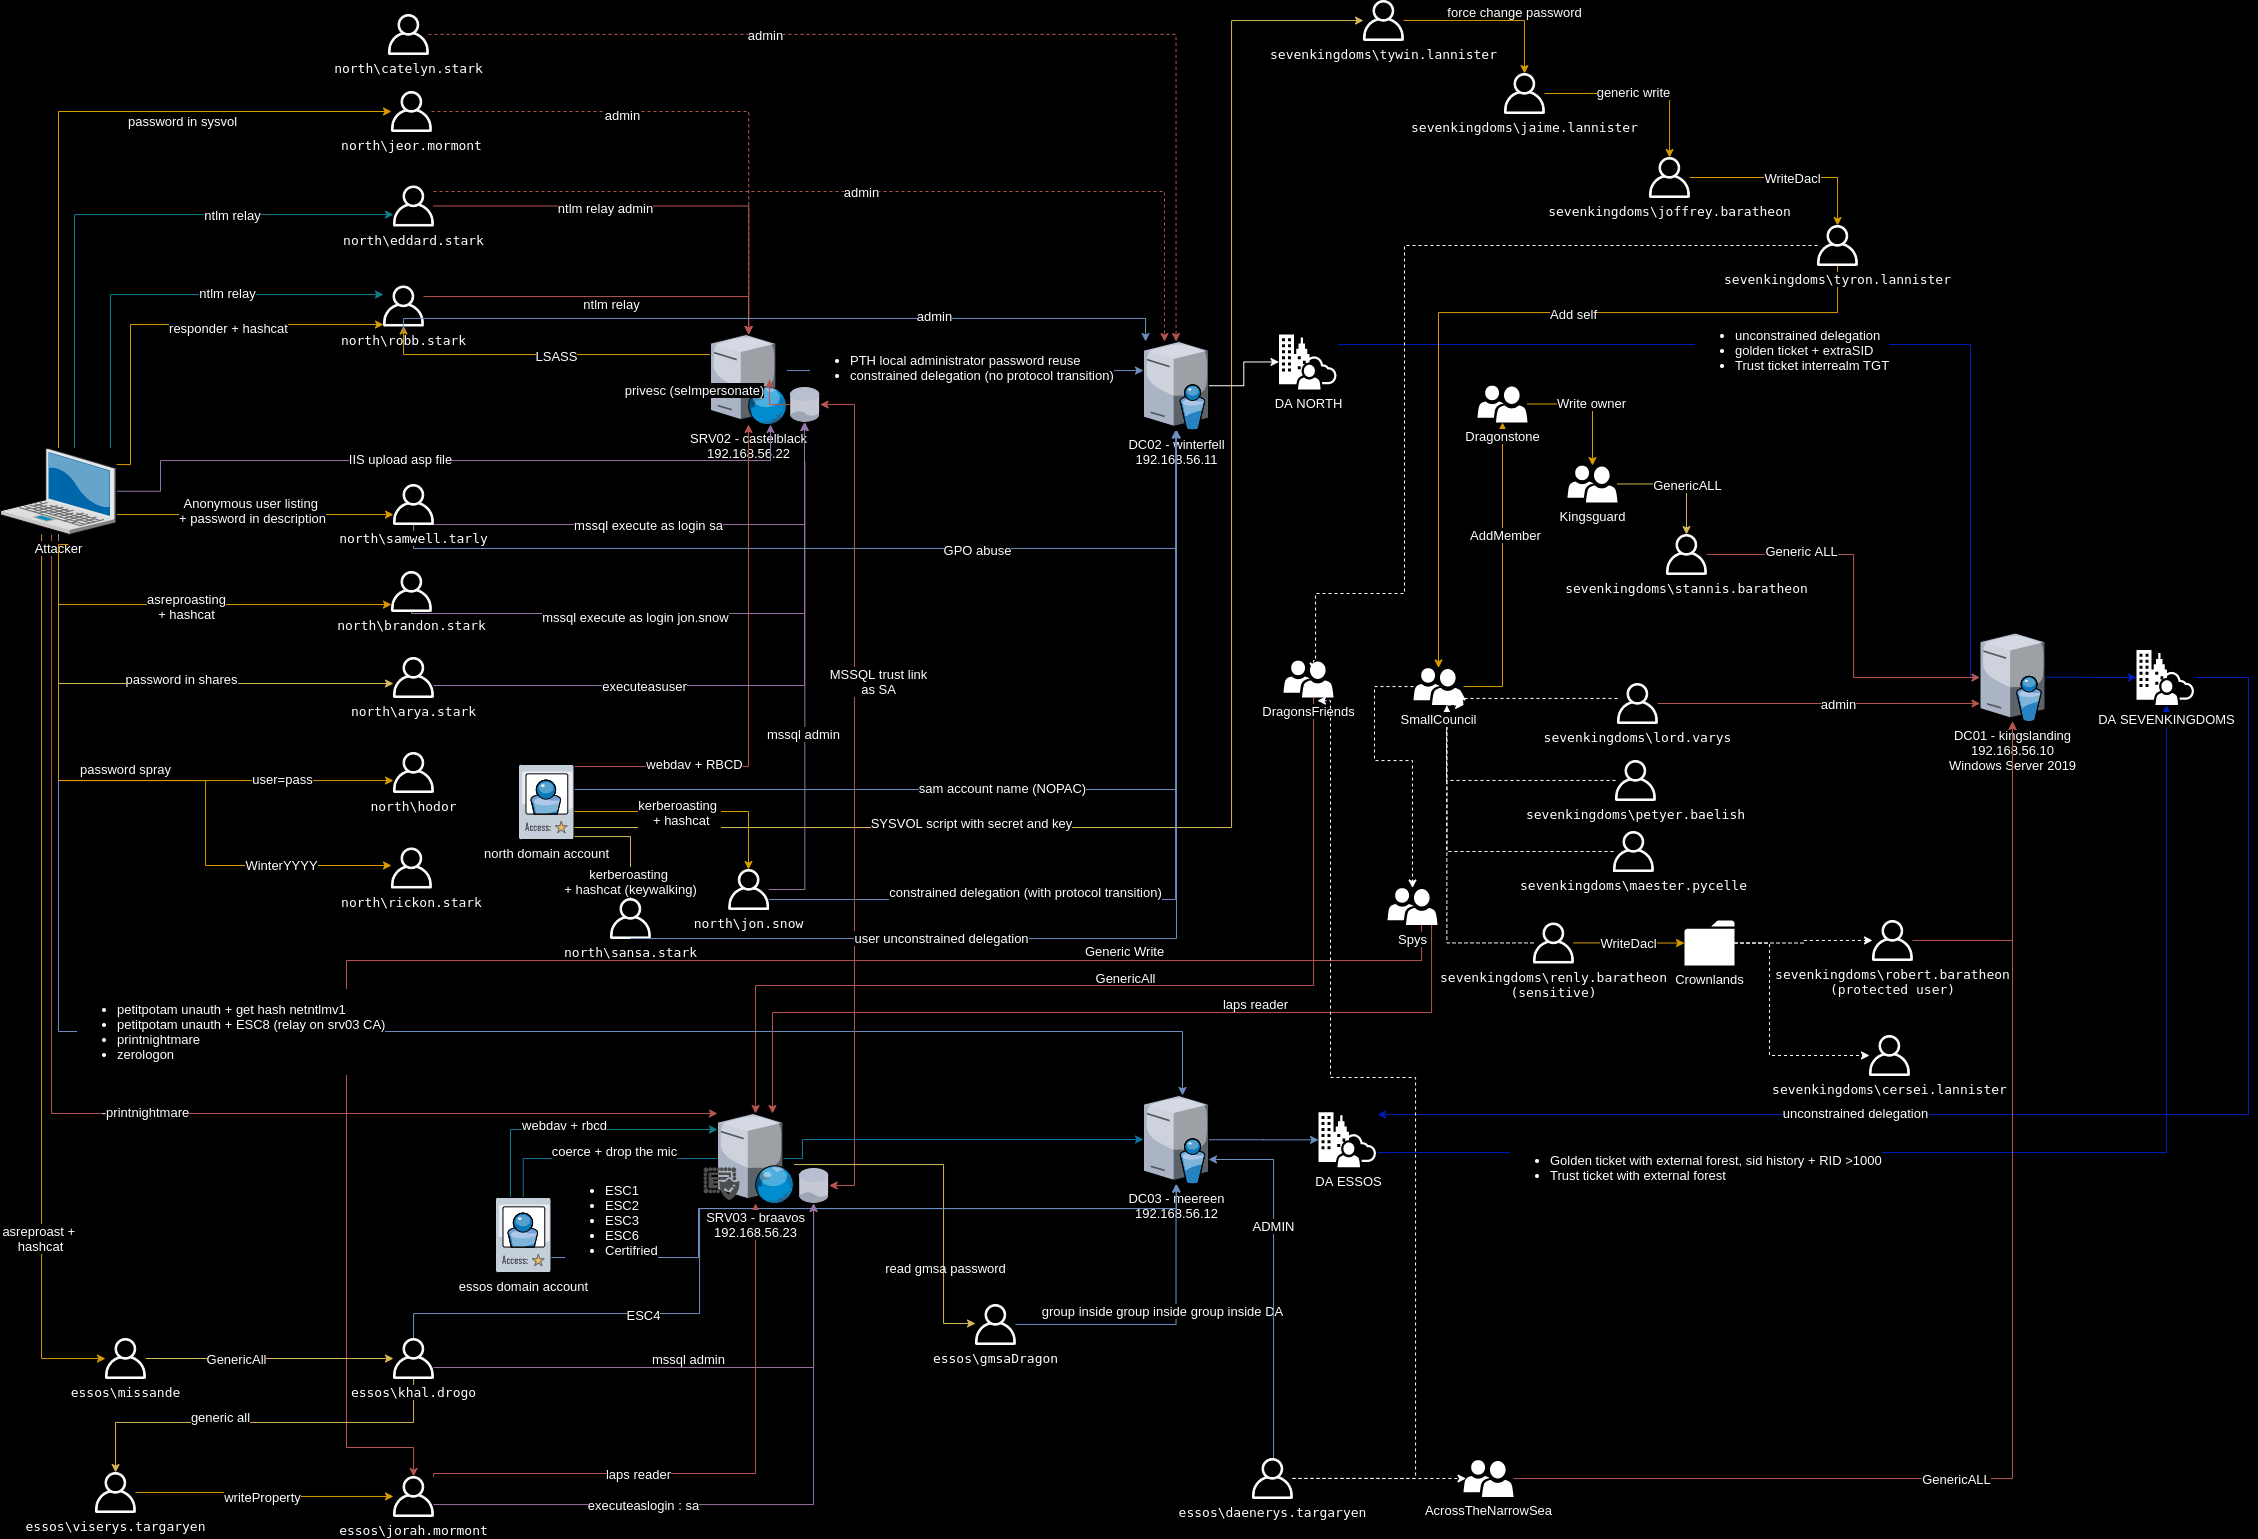 lkarlslund/deploy-goad
Скрипт, устанавливающий предварительные требования для развертывания GOAD на Ubuntu Linux 22.04.
 ressl/cve-2026-87902-poc
PoC для CVE-2026-87902 — неаутентифицированный обход пути в разрешении шаблонов страниц WordPress (локальное включение PHP, условное RCE) с…
 tandasat/hello-vt-rp
Простой гипервизор, демонстрирующий использование технологии Intel VT-rp (redirect protection).
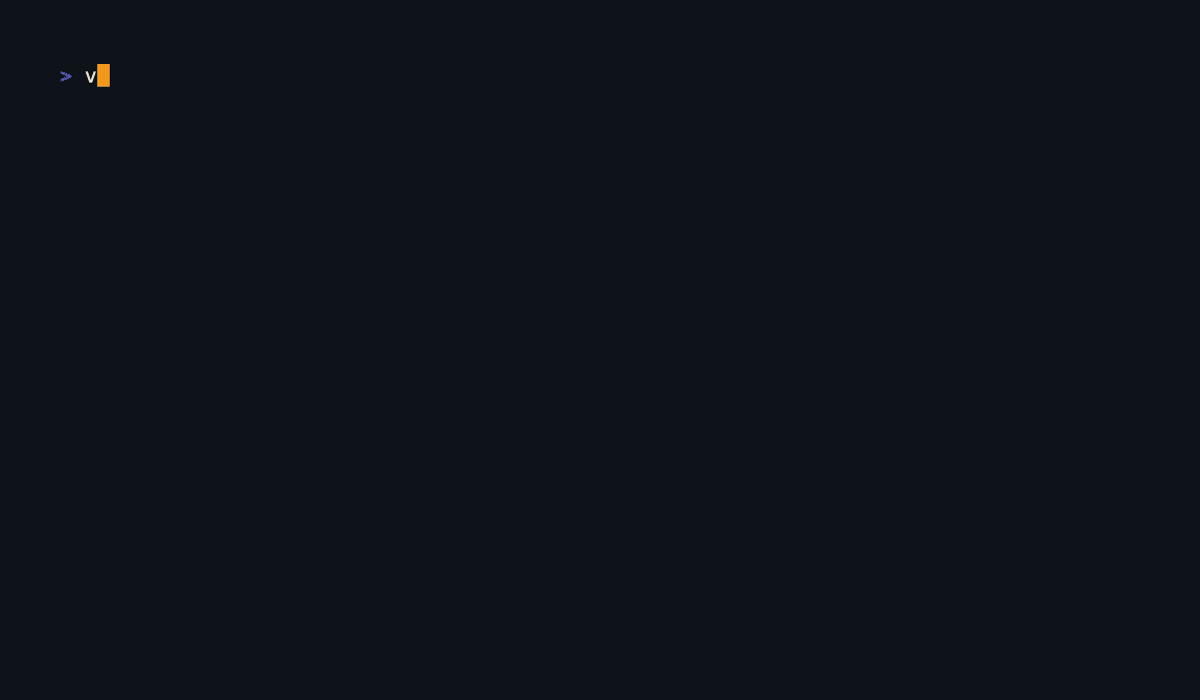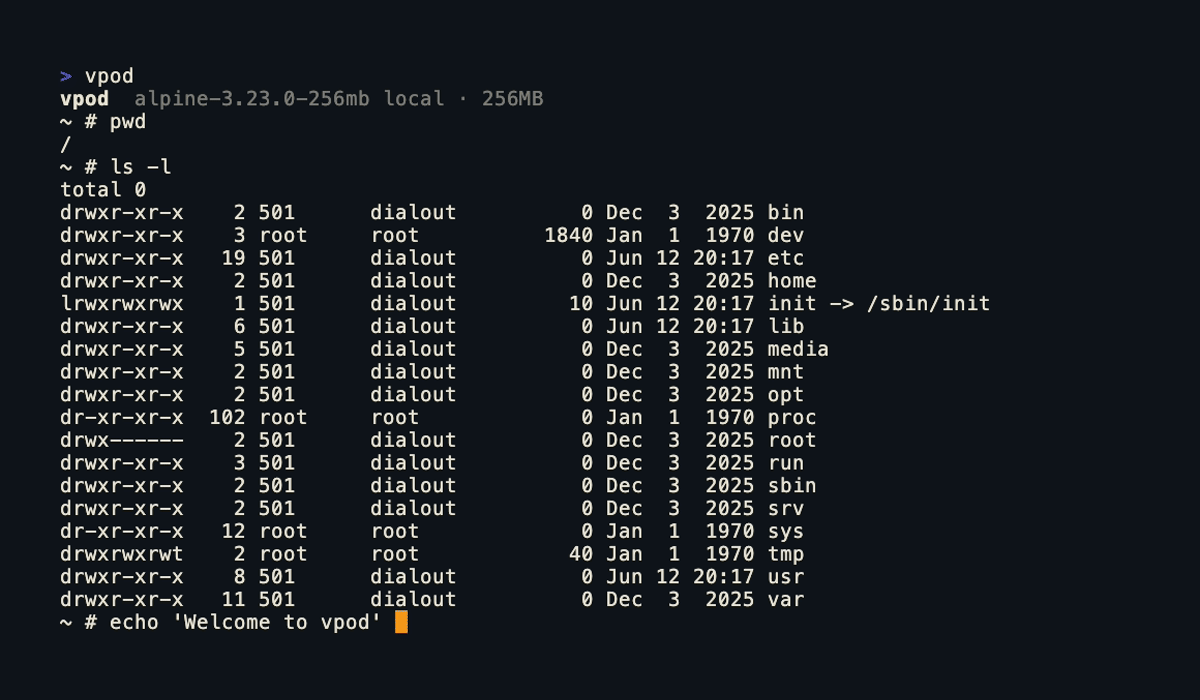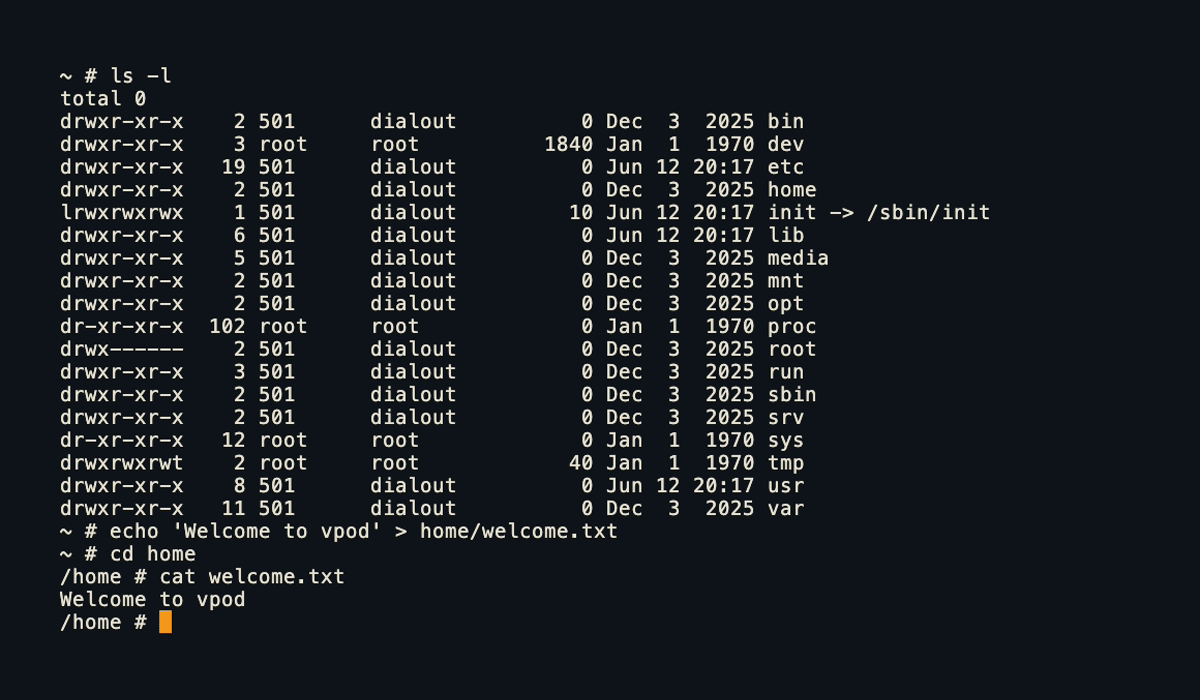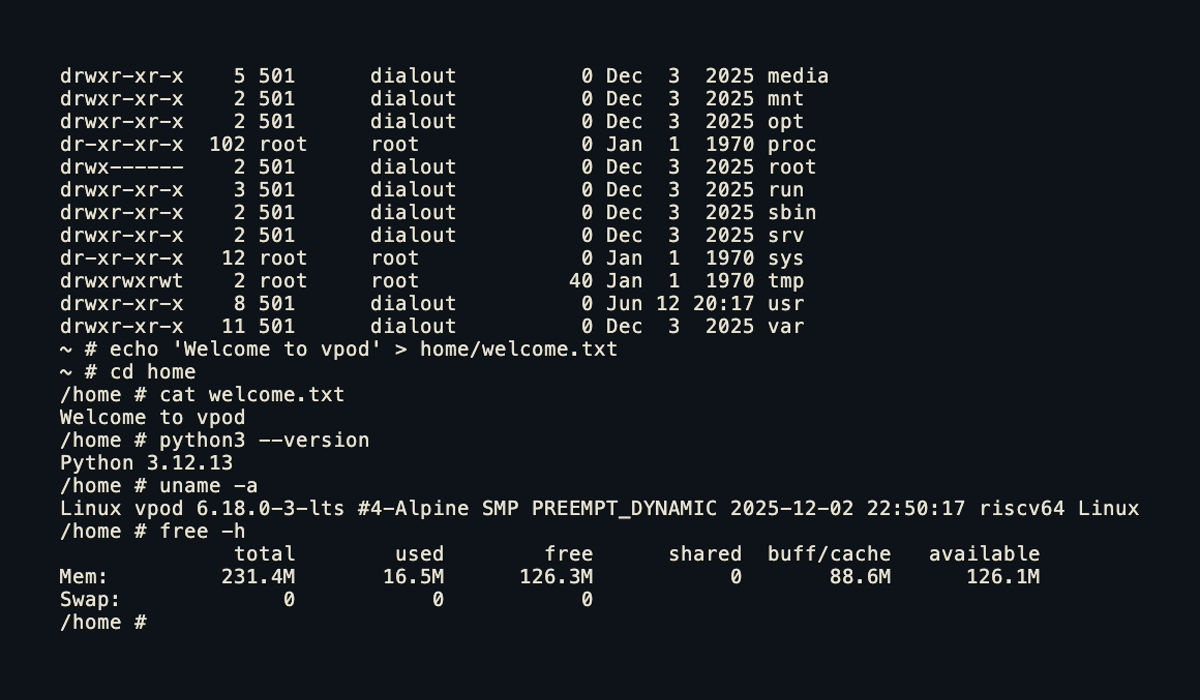 capsulerun/vpod
Лёгкие и безопасные Linux-песочницы для недоверенных процессов. Работают в браузере и на сервере.
 lfi-project/lfi
Главный репозиторий для LFI: Практичная, эффективная и безопасная программная изоляция
 nicolasriverocorvalan/cloud-sniper
Виртуальный центр операций безопасности
 google/kernel-research
Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…
 pho5nix/red-team-goad-lab-proxmox
Руководство по созданию домашней лаборатории для Red Teaming. Настройка лаборатории GOAD в Proxmox и pfSense, Operator/C2 и редиректоры.
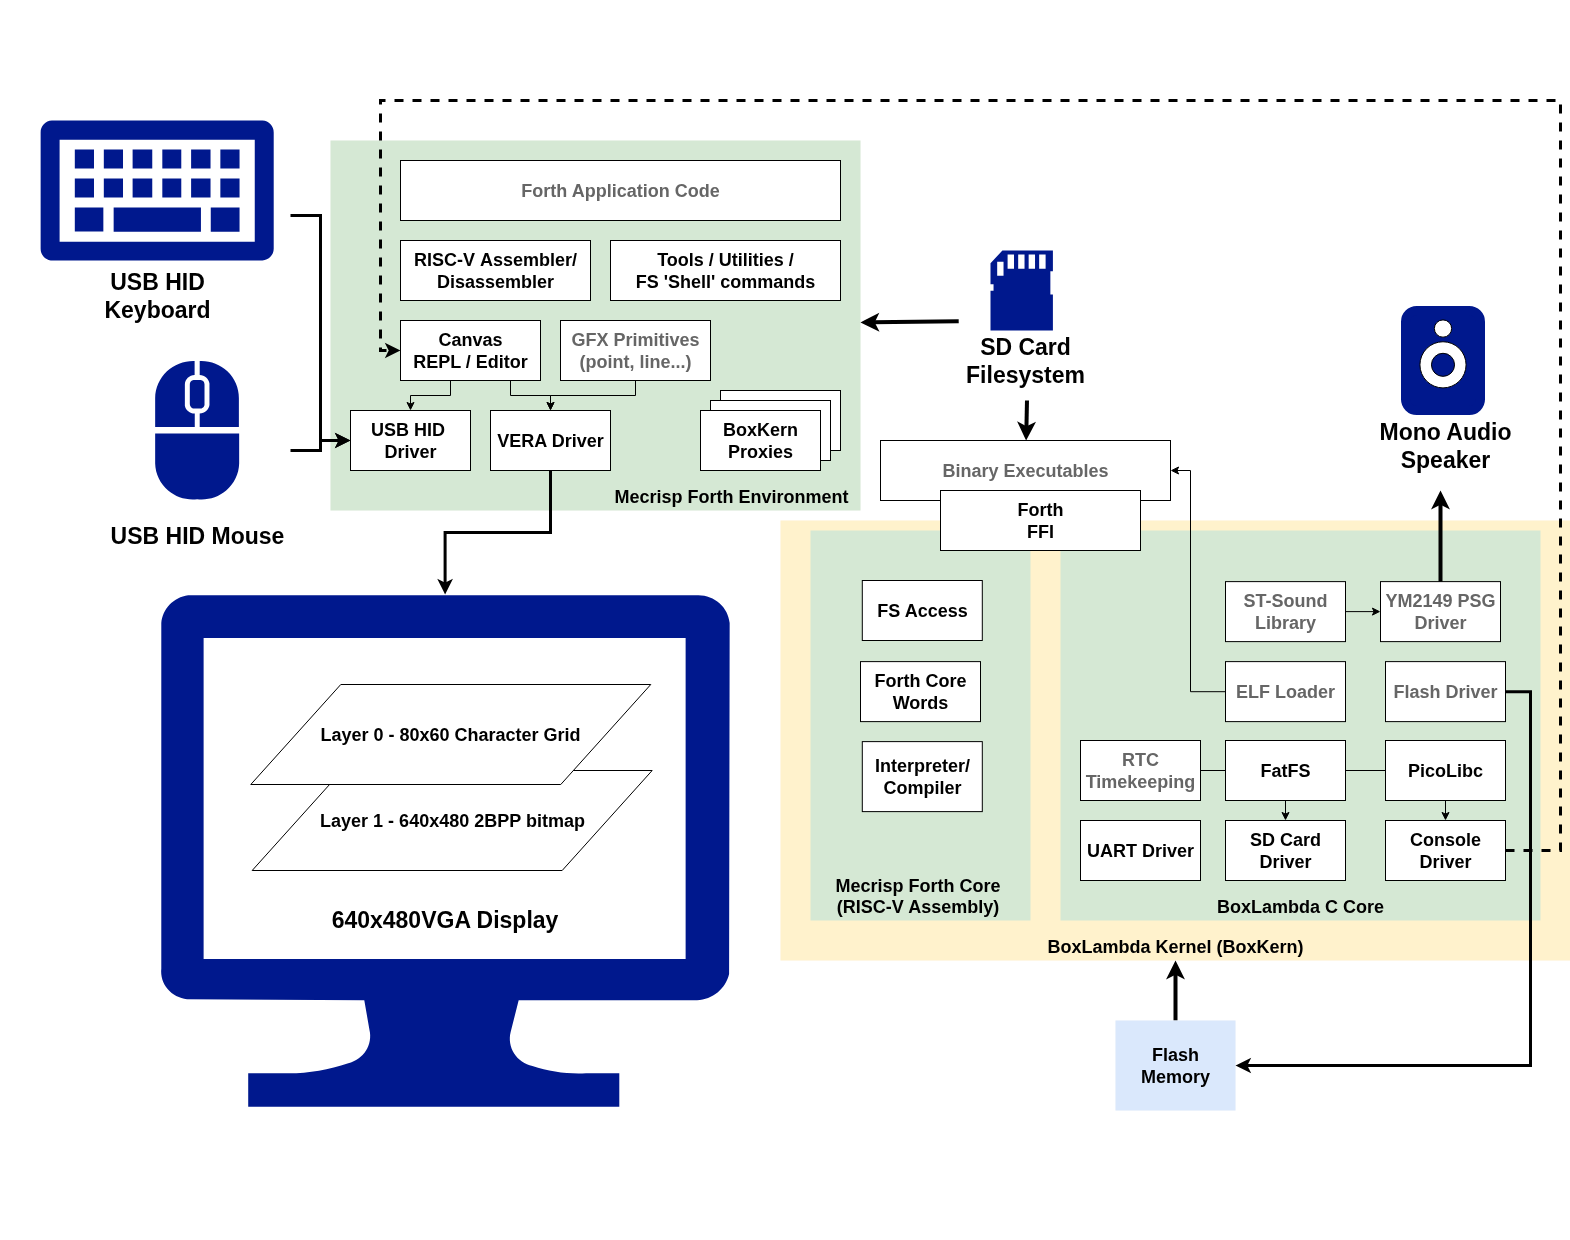 epsilon537/boxlambda
Песочница для экспериментов с программным обеспечением и RTL на базе микрокомпьютера на ПЛИС
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 wkoszek/emuko
Эмулятор RISC-V на Rust, загружающий Linux с JIT на ARM64/x86_64 и виртуальной памятью Sv39
 synacktiv/mofos
Фреймворк для манипулирования виртуальными машинами








