
 #1
Инструменты сканирования API-ключей, обнаружения утечек учетных данных и управления секретами.
Рекомендация Kitploit

 trufflesecurity/trufflehog
Находите, проверяйте и анализируйте утекшие учетные данные
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 aquasecurity/trivy
Находите уязвимости, ошибки конфигурации, секреты, SBOM в контейнерах, Kubernetes, репозиториях кода, облаках и не только
 aquasecurity/trivy-action
Запускает Trivy как действие GitHub для сканирования вашего образа Docker контейнера на уязвимости
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 google/osv-scanner
Сканер уязвимостей, написанный на Go, который использует данные, предоставленные https://osv.dev
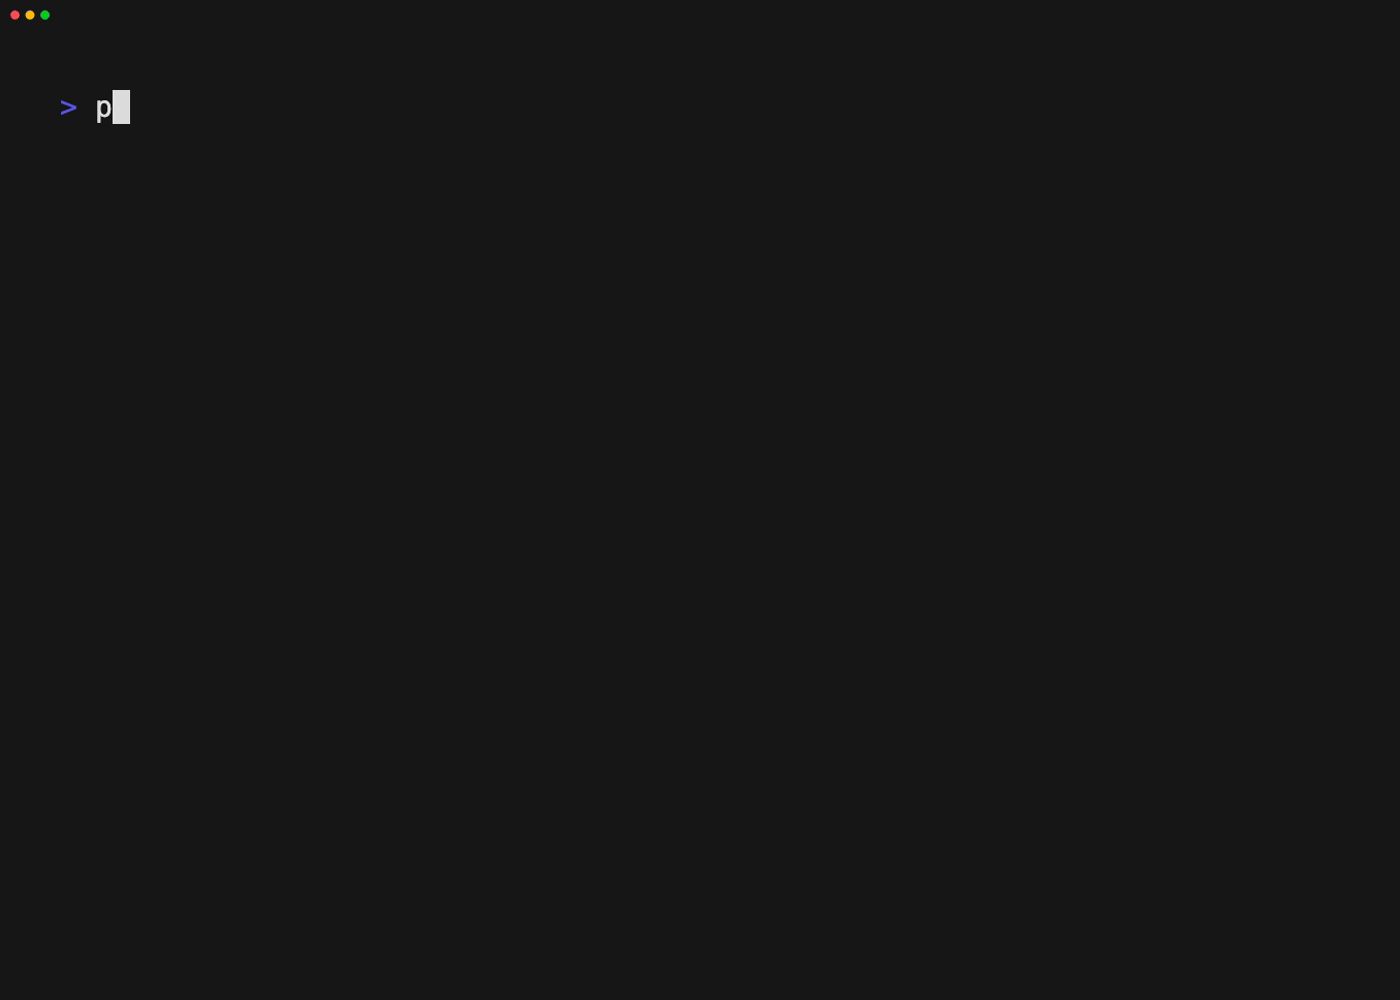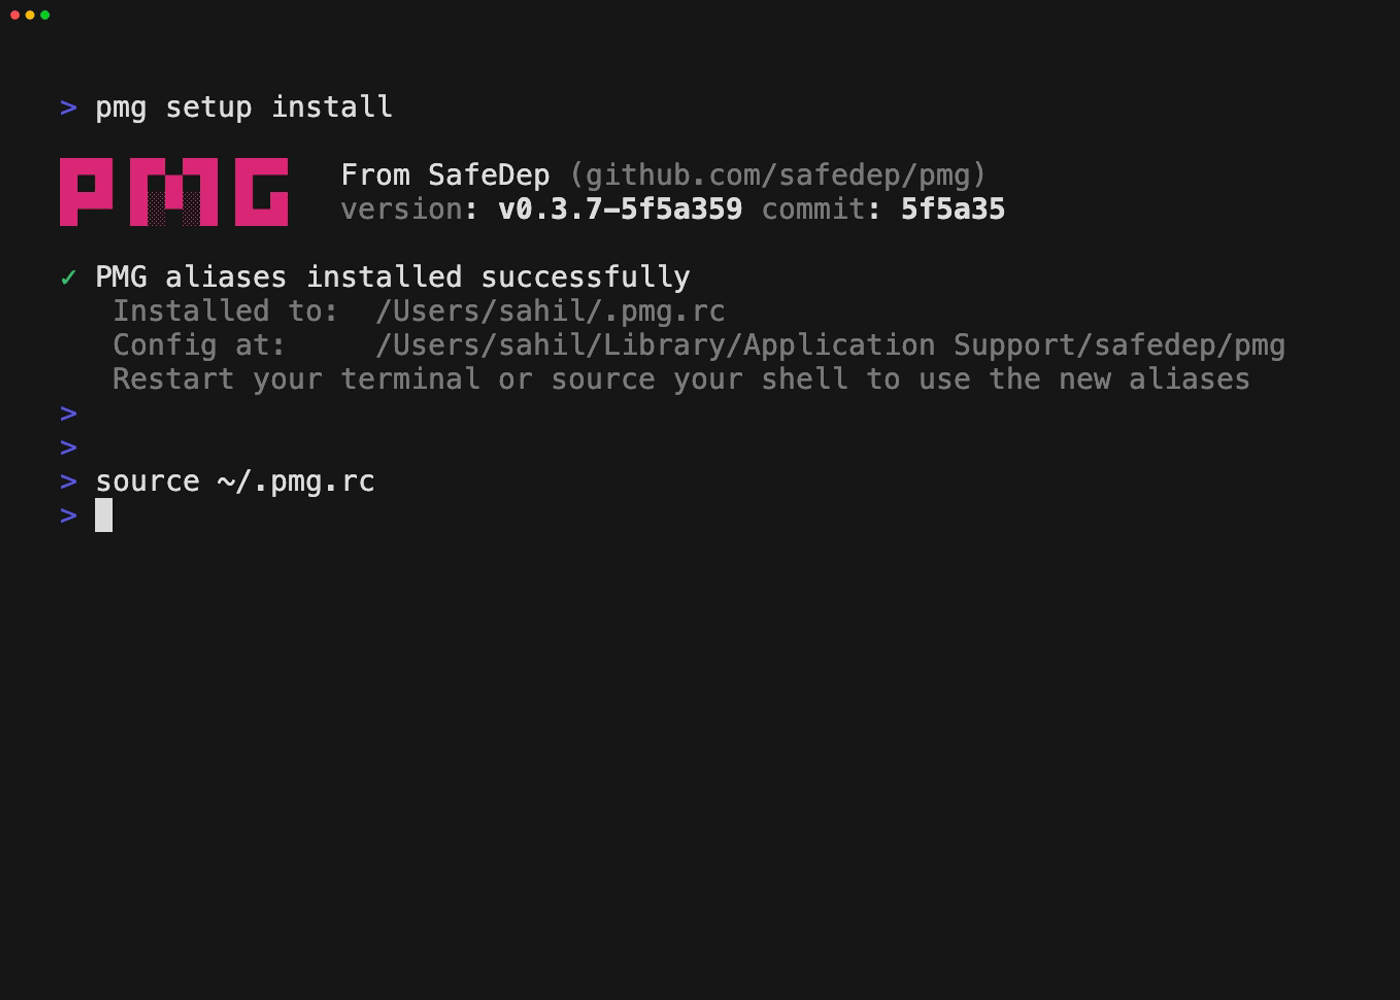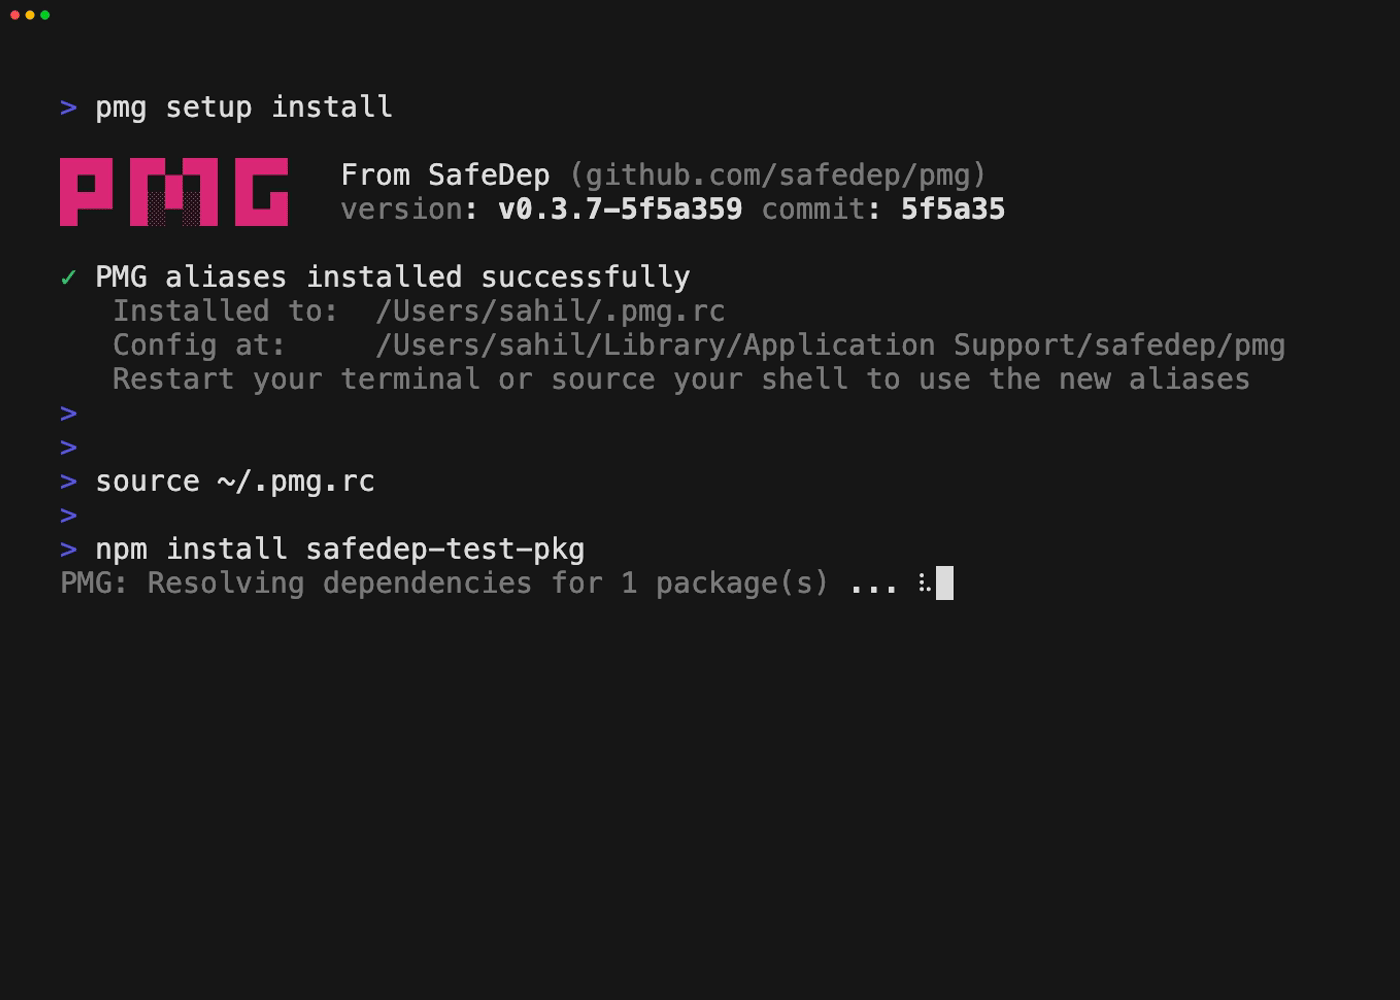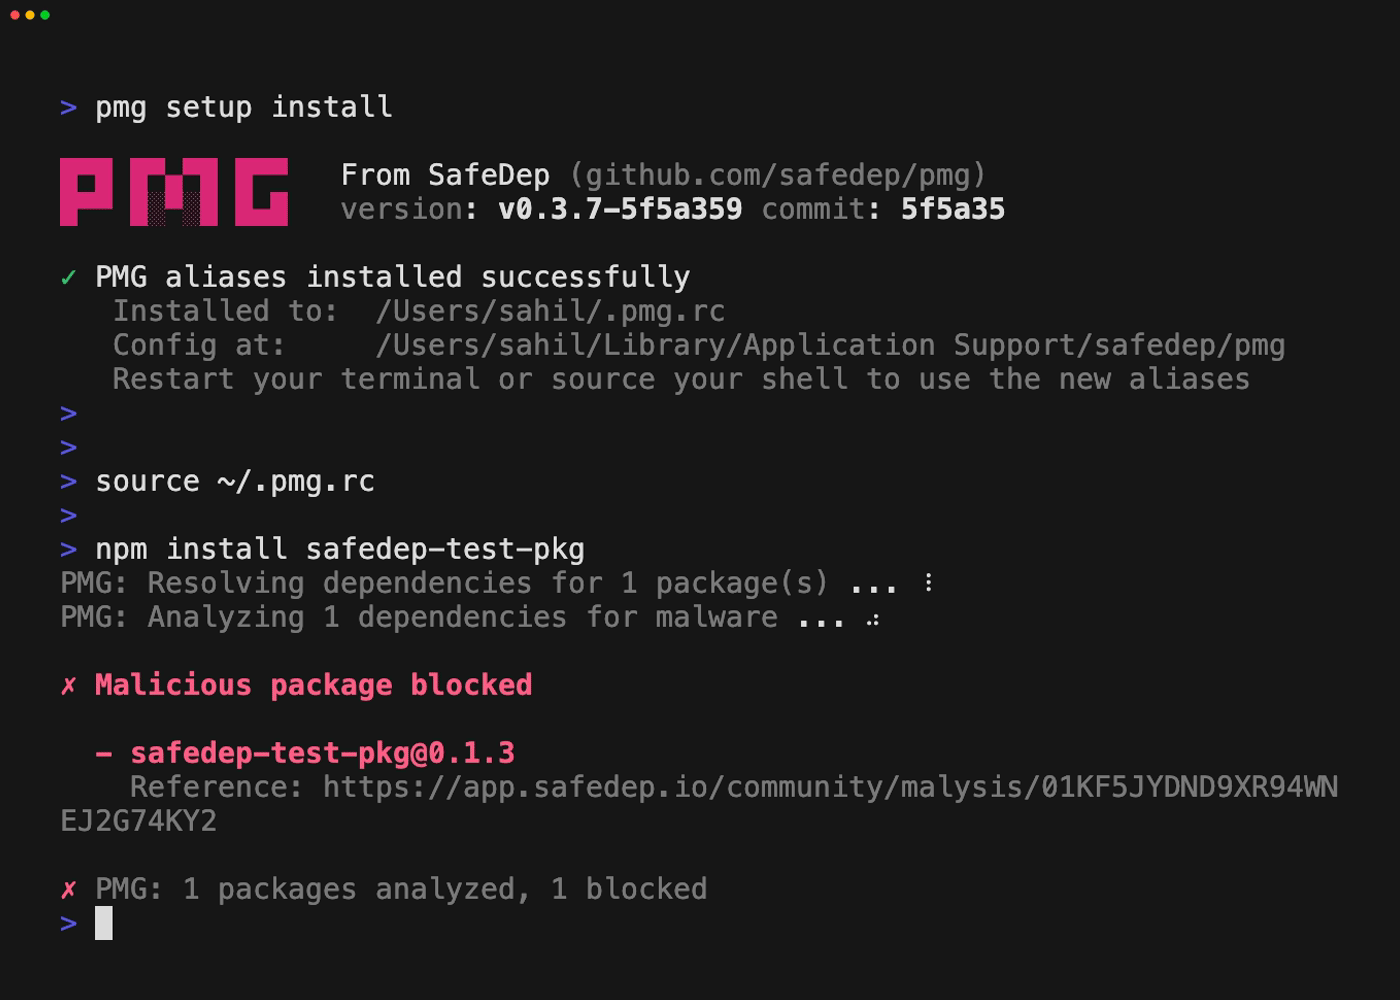 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 promptfoo/modelaudit
Сканер безопасности для файлов моделей ИИ/МО. Обнаруживает вредоносный код, бэкдоры и уязвимости до развертывания.
 bridgecrewio/checkov
Инструмент статического анализа для инфраструктуры как код, который обнаруживает облачные неверные конфигурации, уязвимости и секреты в Terraform,…
 ag3ntsc4rn/autorun-audit
Находит код, который выполняется без вашего запроса: файлы репозитория, запускающиеся при открытии папки (задачи VS Code, хуки агентов, MCP,…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 freelabz/secator
secator - швейцарский нож пентестера
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
 praetorian-inc/titus
Высокопроизводительный сканер секретов. CLI, библиотека Go, расширение для Burp Suite и расширение для Chrome. 487 правил обнаружения с проверкой…
 projectdiscovery/nuclei
Быстрый сканер уязвимостей на основе YAML с шаблонным движком обнаружения для автоматизированного тестирования безопасности веб-приложений, API,…
 9pings/fad-checker
Аудитор зависимостей без сборки, который сканирует 10 экосистем офлайн, сообщая о CVE с приоритетом по CISA KEV и EPSS, пакетах с истёкшим сроком…






