#1
 volatilityfoundation/volatility
Продвинутый фреймворк для криминалистического анализа памяти
 google/android-classyshark
Просмотрщик байткода Android и Java
 de4dot/de4dot
.NET-деобфускатор и распаковщик.
 hluwa/frida-dexdump
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.
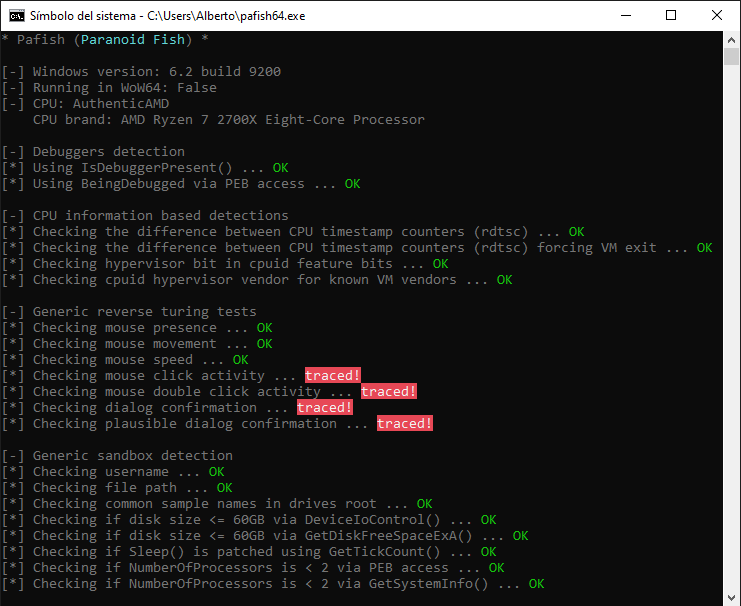 a0rtega/pafish
Pafish — это тестовый инструмент, использующий различные методы обнаружения виртуальных машин и сред анализа вредоносных программ, подобно тому, как…
 trailofbits/manticore
Инструмент символьного исполнения
 google/enjarify
Преобразует байт-код Dalvik (DEX/APK) в эквивалентный байт-код Java, позволяя инструментам анализа Java обрабатывать Android-приложения с высокой…
 mandiant/flare-ida
Утилиты IDA Pro от команды FLARE
 google/rekall
Фреймворк Rekall для криминалистического анализа памяти
 cisco-talos/pyrebox
Песочница обратного проектирования с возможностью написания сценариев на Python, фреймворк для инструментирования и инспекции виртуальных машин на…

 viper-framework/viper
Фреймворк для анализа и управления бинарными файлами
 ptswarm/reflutter
Flutter Reverse Engineering Framework
 das-labor/panopticon
Свободный кроссплатформенный дизассемблер.
 blackberry/pe_tree
Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…
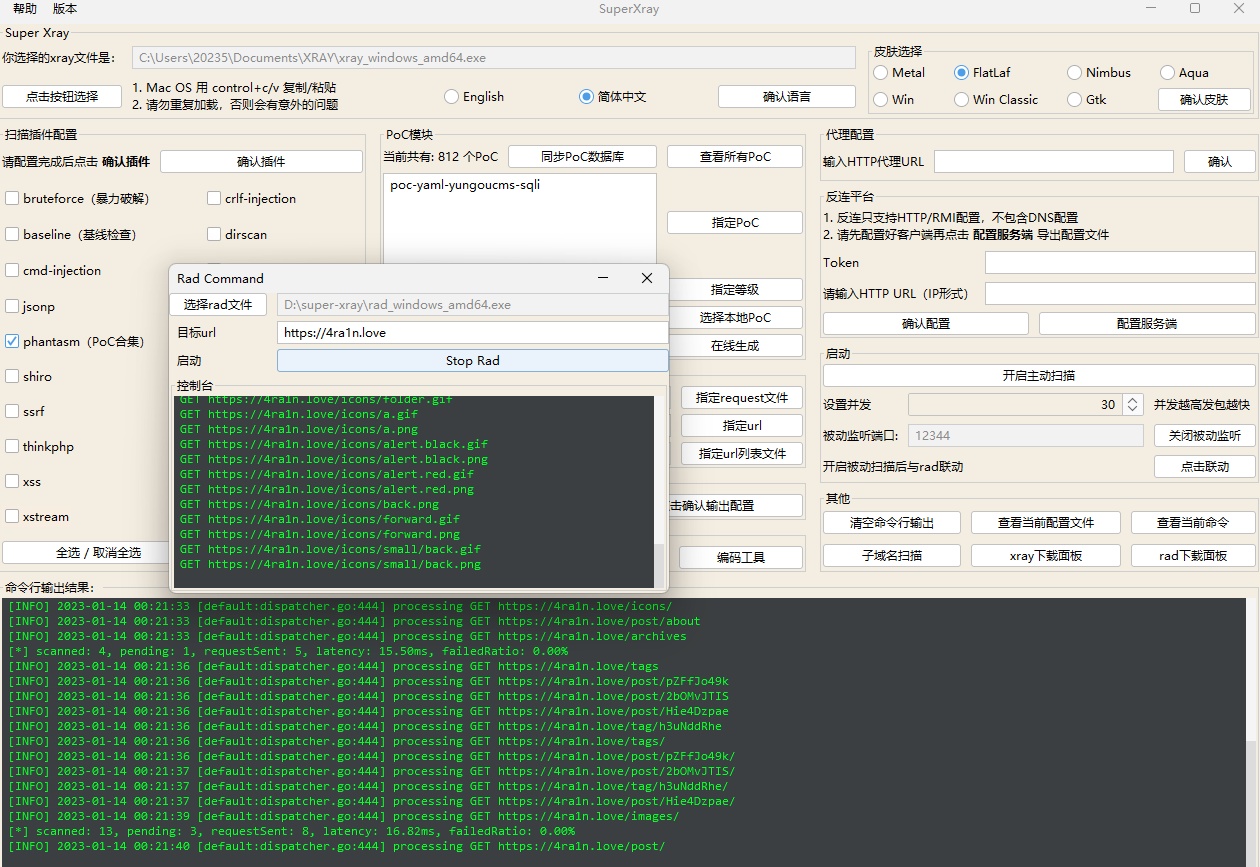 4ra1n/super-xray
Web-уязвимостей сканер XRAY GUI-лаунчер