
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
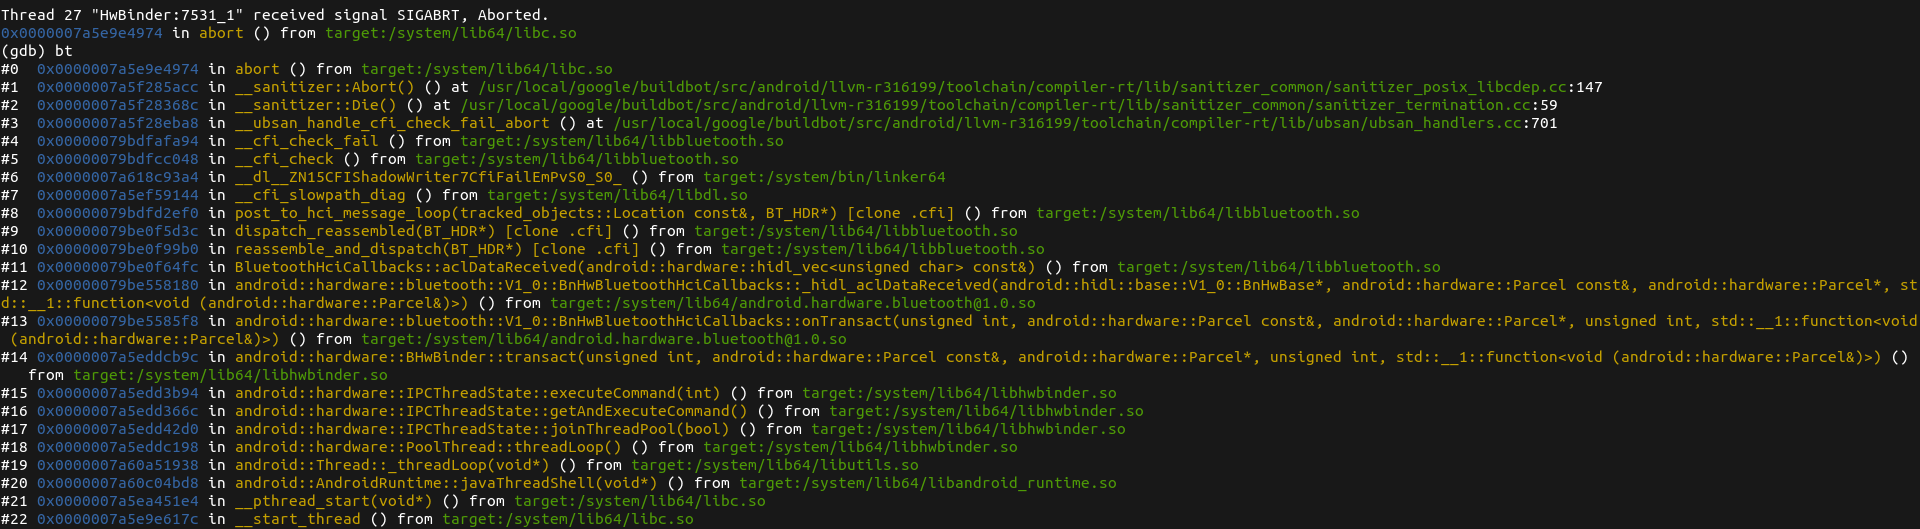
 themmokhtar/cve-2020-0022
Полностью публичный эксплойт уязвимости CVE-2020-0022 BlueFrag Android RCE (протестировано на Pixel 3 XL)
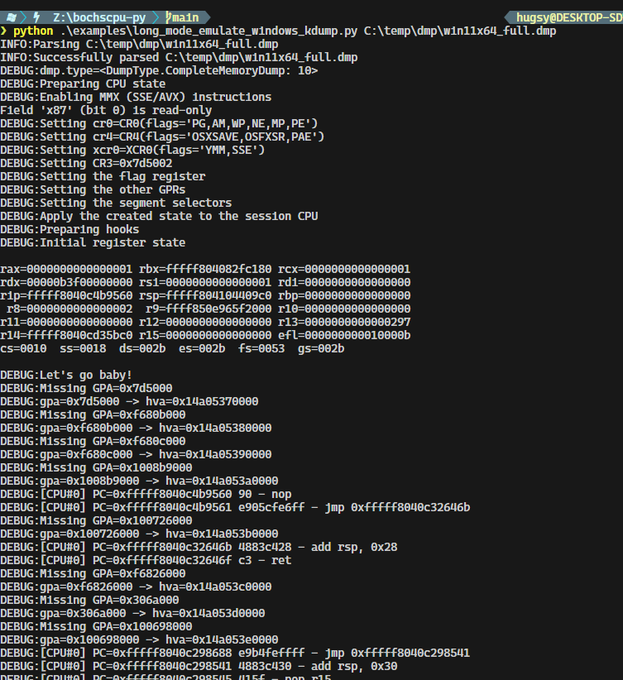 hugsy/bochscpu-python
Python-привязки для BochsCPU
 kaisonox/apiscope
Фреймворк для перехвата API и мониторинга Windows-приложений
 sobri3195/-pegasus-suite
Всеобъемлющий набор инструментов безопасности, содержащий более 1000 инструментов для тестирования на проникновение и оценки безопасности.
 gmh5225/driver-soulextraction
SoulExtraction — это библиотека драйверов Windows для извлечения информации о сертификатах в драйверах Windows.
 ctn-qvo/auto_extract_offsets
Автоматизированный калькулятор смещений для CVE-2026-43499, обеспечивающий точное вычисление смещений в памяти для эксплуатации уязвимостей и анализа…
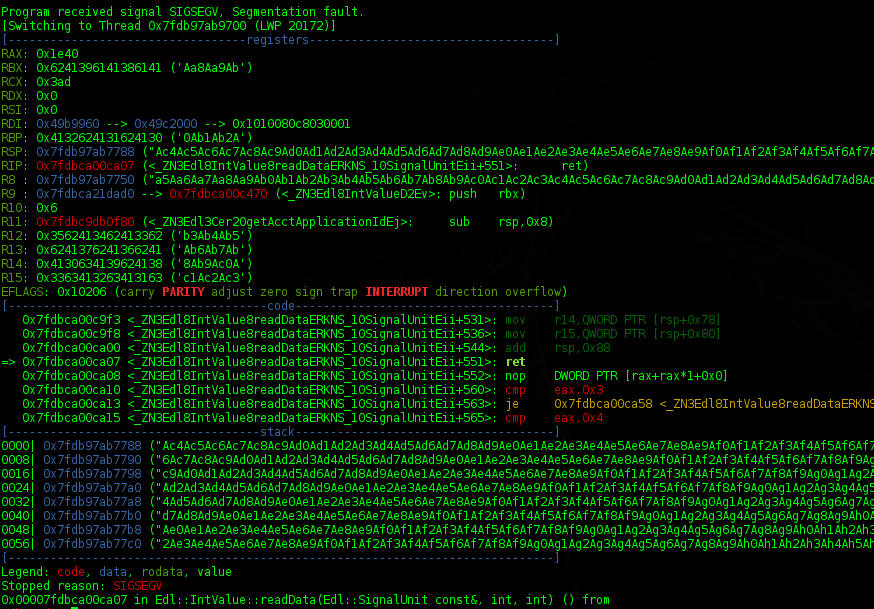 kpn-ciso/dra_writeup
Разбор уязвимости переполнения буфера стека Oracle DSR (DRA) CVE-2014-6598
 jaredreabow/reverse-engineering-with-ai
Методы исследования для обратной разработки зашифрованных прошивок и программного обеспечения с помощью анализа при участии ИИ, независимой проверки…
 mhelwig/adwind-decryptor
Простой дешифратор для троянов Java AdWind, jRAT, jBifrost
 0x11dfe/file-unpumper
Инструмент, который можно использовать для удаления бесполезных элементов из PE-файла, таких как те, что добавляет файловый пампер.
 nighthawkk/jnisleuth-mcp
Автоматизированное восстановление RegisterNatives в Android JNI, реконструкция типов для stripped ARM64 .so, деобфускатор OLLVM BR X8 и универсальный…

 0vercl0k/kepaboo
Нейтрализация методов антиотладки KEPServerEX
 yasindce1998/barzakh
Ring -4 to Ring 0: платформа для исследований в области наступательной и оборонительной безопасности прошивки. Мы создаём буткиты, а затем ловим их.…
 dumpanalysis/prologwindbg
Используйте Prolog для анализа дампов памяти и остановленных живых процессов в WinDbg.
 hdbreaker/ricnar-exploit-solutions
Решение эксплойтов для задач CrackLatinos
 talha-nazeef-ahmed/rpc-triage
Бессимвольный механизм статического анализа, который извлекает и математически ранжирует поверхность атаки Windows RPC с помощью модели риска на…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Полный статический и динамический анализ Overlord RAT: архитектура Go-агента, C2 через HTTP/2 + WebSocket, рефлективная инъекция DLL, кейлоггинг…








