
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 nccgroup/proxmark3-amiimicyou
Симулятор Amiibo для Proxmark3, как было показано на Recon Montreal 2018
 m417z/x64dbg-xfg-marker
Плагин для x64dbg, который помечает сигнатуры вызовов XFG как данные
 checkpointsw/nodejs-tracer
Средство трассировки времени выполнения для анализа вредоносного ПО на Node.js, которое перехватывает вызовы основных модулей, регистрирует…
 robertdfrench/ifuncd-up
GNU IFUNC является настоящим виновником CVE-2024-3094
 hackinglz/maps_scanner
MAPS облачный сканер и анализатор ответов для исследования Microsoft Defender.
 cxiao/rust-reversing-workshop-recon-2024
Слайды и файлы для воркшопа Reversing Rust Binaries: One step beyond strings на REcon 2024, прошедшего 28 июня 2024 года.
 bronils/aotopsy
Статический анализатор AOT-снимков Flutter/Dart — восстанавливает имена функций, иерархии классов, графы вызовов и поведенческие сигналы из libapp.so…
 feiman55/cve-2026-98260-ghostkey
GhostKey — инструмент повышения привилегий в один клик для CVE-2026-98260 (Shizuku + NDK Native)
 catern/rsyscall
Независимый от процессов интерфейс к системным вызовам Linux
 infobyte/draytek-arsenal
Инструментарий реверс-инжиниринга и наблюдаемости для межсетевых экранов Draytek
 jackdoe/pico2-swd-riscv
SWD-отладочный пробник для RISC-V-ядер RP2350. Обеспечивает остановку/возобновление/пошаговое выполнение, доступ к регистрам и памяти, выполнение…
 0x33c0unt/cve-2024-21633
MobSF: удаленное выполнение кода (через CVE-2024-21633)
 ahaggard2013/binaryninja-ollama
Плагин для Binary Ninja, который интегрирует локальные модели Ollama для переименования функций и переменных в декомпилированном коде HLIL, сохраняя…
 cloudflare/filterforge
Инструмент для разбора BPF-фильтров и создания пакетов на их основе.
 airbus-cert/ditto
Запутывает скрипты PowerShell и JavaScript с помощью парсинга на основе tree-sitter и множества настраиваемых профилей имитации для скрытности,…
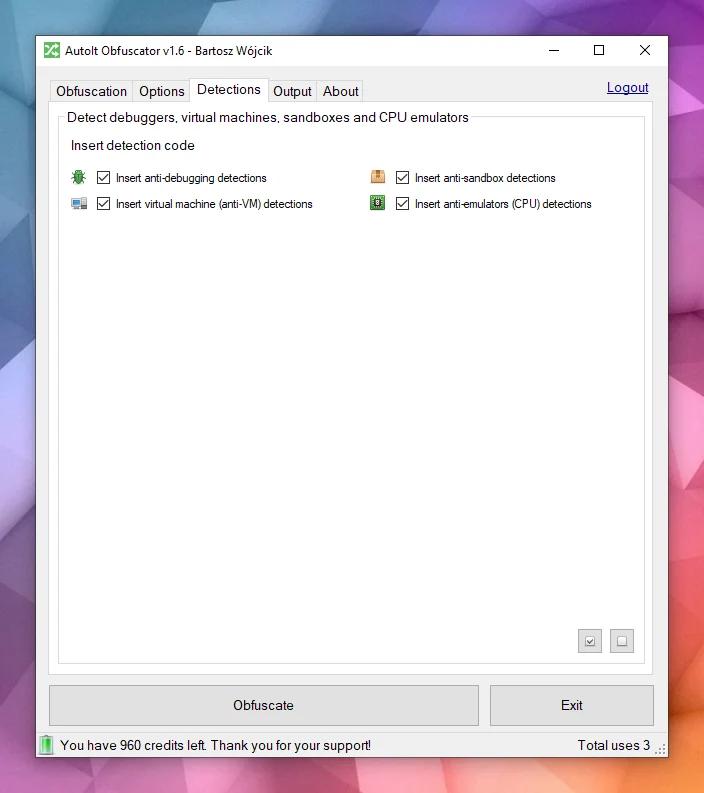 pelock/autoit-obfuscator
Обфусцирует скрипты AutoIt для защиты исходного кода от анализа, реверс-инжиниринга и декомпиляции с использованием продвинутой обфускации и…
 xoreaxlmbdx/die-in-browser
Статический анализ бинарных файлов с Detect It Easy — 100% в вашем браузере, без загрузок.
 huntdownproject/koodousfinder
Простой инструмент, который позволяет пользователям искать и анализировать Android-приложения на предмет потенциальных угроз безопасности и…








