
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 mrexodia/dumpulator
Простая в использовании библиотека для эмуляции дампов памяти. Полезна для анализа вредоносного ПО (извлечение конфигураций, распаковка) и…
 sentinelabs/alphagolang
IDApython скрипты для анализа Golang бинарных файлов
 accenture/spartacus
Spartacus — инструментарий для перехвата DLL/COM
 trailofbits/rpcinvestigator
Инструмент для обнаружения и анализа интерфейсов RPC в Windows с визуальным перечислением конечных точек, парсингом PE-файлов, разрешением символов,…
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Этот репозиторий содержит необходимые файлы для аналитического блога, который скоро появится.
 romanrybachek/cve-2024-20698
Анализ уязвимости
 watchtowrlabs/ivantiinitrddecryptor
Инструмент для расшифровки initrd-образов устройств Ivanti путем реверс-инжиниринга bzImage ядра для поиска и использования встроенного ключа AES.
 joxeankoret/cosa-nostra
Cosa Nostra — свободный инструментарий (FOSS) с открытым исходным кодом для кластеризации вредоносного ПО на основе графов.
 malgamy/scripts-with-malware-analysis
Набор Python-скриптов для анализа образцов вредоносного ПО, извлечения индикаторов компрометации и поддержки расследований в области цифровой…
 0xjiayu/go_parser
Очередной парсер бинарных файлов Golang для IDAPro
 skysafe/reblog
SkySafe Разное Реверс-инжиниринг Блог
 cryptogenic/ps5-ipv6-kernel-exploit
Экспериментальный эксплойт ядра на основе webkit (Arb. R/W) для PS5 на прошивке <= 4.51FW
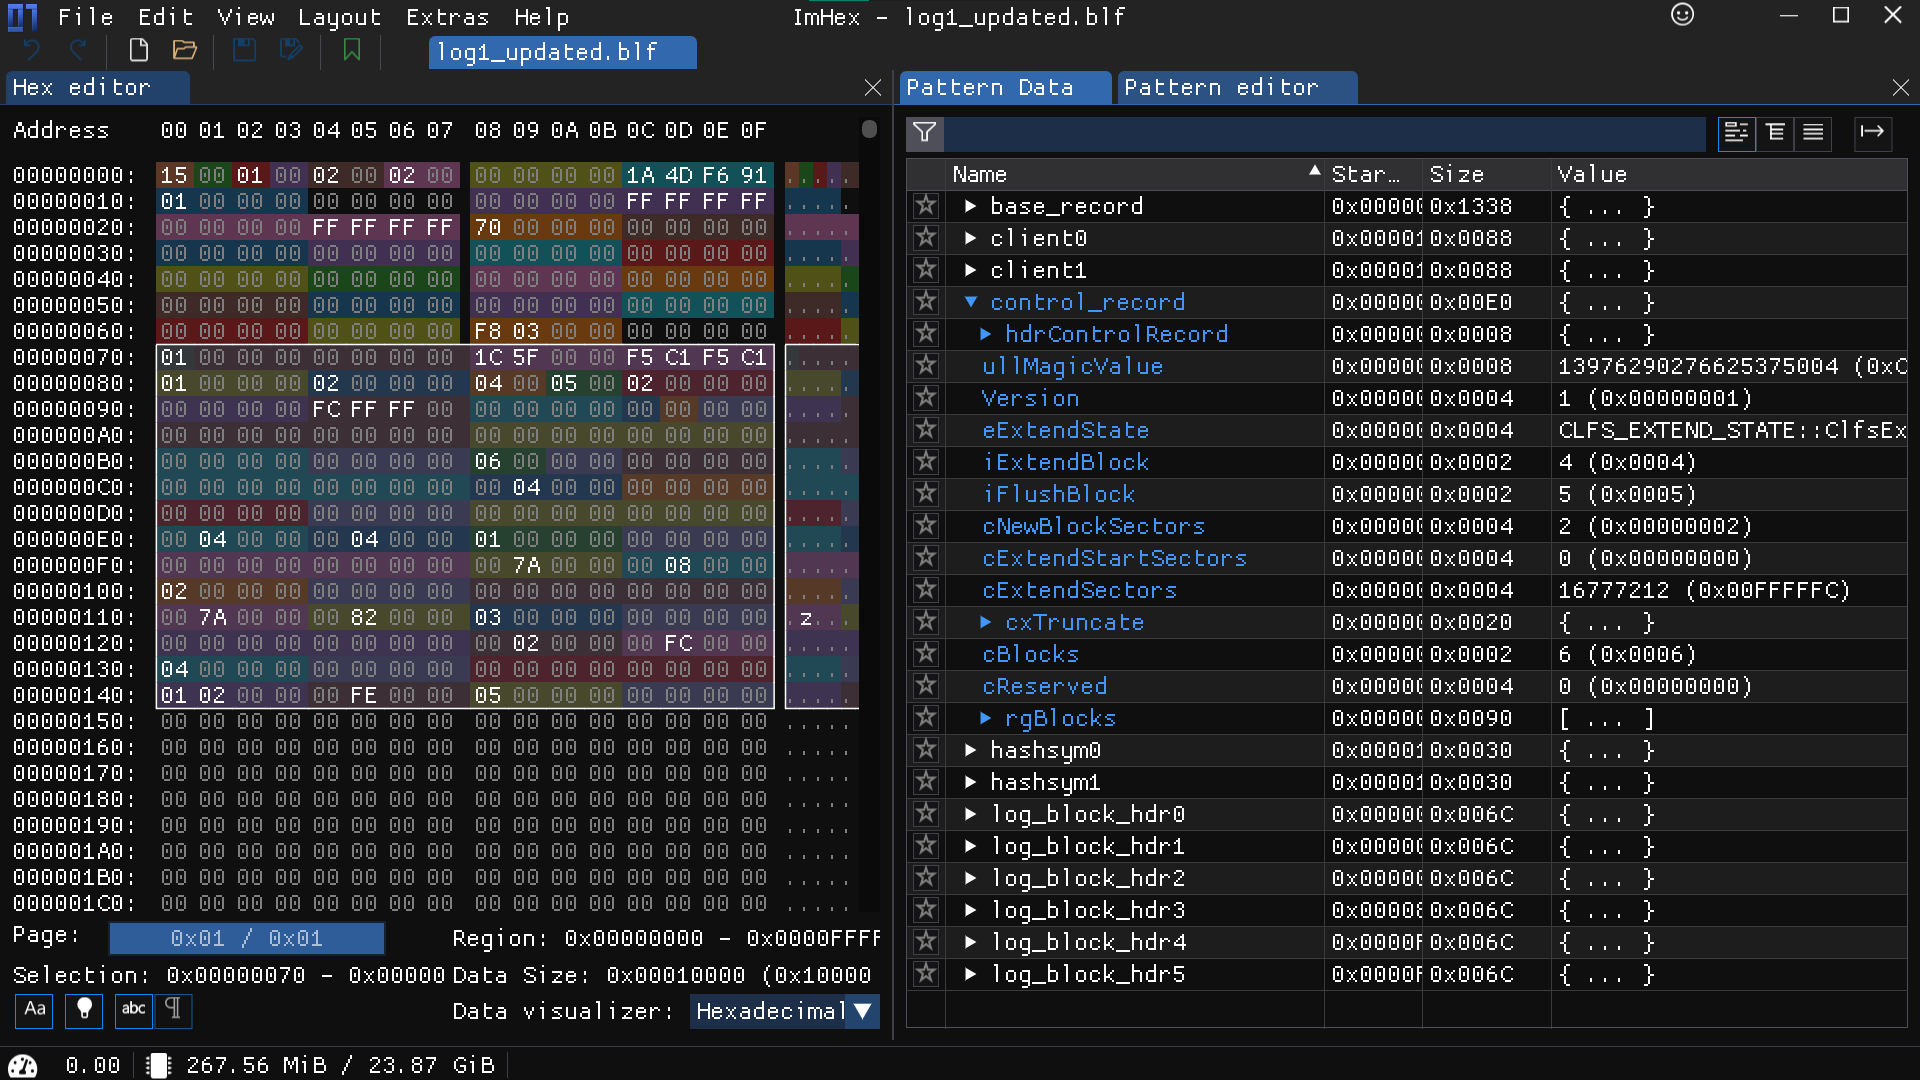 romanrybachek/cve-2023-36900
PoC отказа в обслуживании | Отчет | Заголовок со структурами CLFS | Imhex-паттерн для расширения .blf
 theatha/yara_for_config_extraction
Учебное пособие и исходный код для создания пользовательского модуля YARA на языке C для извлечения конфигураций вредоносного ПО, с практическим…
 0x33c0unt/cve-2024-21633
MobSF: удаленное выполнение кода (через CVE-2024-21633)
 gmh5225/ida_plugin_pcodegpt
Плагин для IDA Pro, использующий OpenAI GPT-3.5/GPT-4 для автоматизации задач обратной разработки, таких как именование функций, объяснение кода и…
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
Погружение в CFF-шрифты и заодно изучение bof в парсинге CFF из какого-то джейлбрейка. Просто ради фана.









