
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 gmh5225/icall-gadget
Эксплойт для перенаправления потока управления легитимного модуля ядра на ваш собственный нелегитимный модуль ядра для обхода обхода стека анти-читов

 mainframed/dc30_workshop
Контейнер воркшопа DEFCON 30 по переполнению буфера в мейнфреймах
 mthbernardes/rsg
ReverShellGenerator - Инструмент для генерации различных способов создания reverse shell
 nccgroup/android_demystification_toolbox
ADT — это набор инструментов, предназначенный для моделирования поведения приложений, исследования и тестирования уязвимостей безопасности, а также…
 rew-sploit/rew-sploit
Эмуляция и анализ атак MSF и *других*
 petergabaldon/cve-2024-1346
Слабый root-пароль базы данных MySQL в LaborOfficeFree затрагивает версию 19.10. Эта уязвимость позволяет злоумышленнику вычислить root-пароль базы…
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe анализ для хакерской команды
 dnakov/r2d2
🤖🏴☠️ radare2 плагин для GPT-4 🦜. Решайте crackmes автоматически 🪄
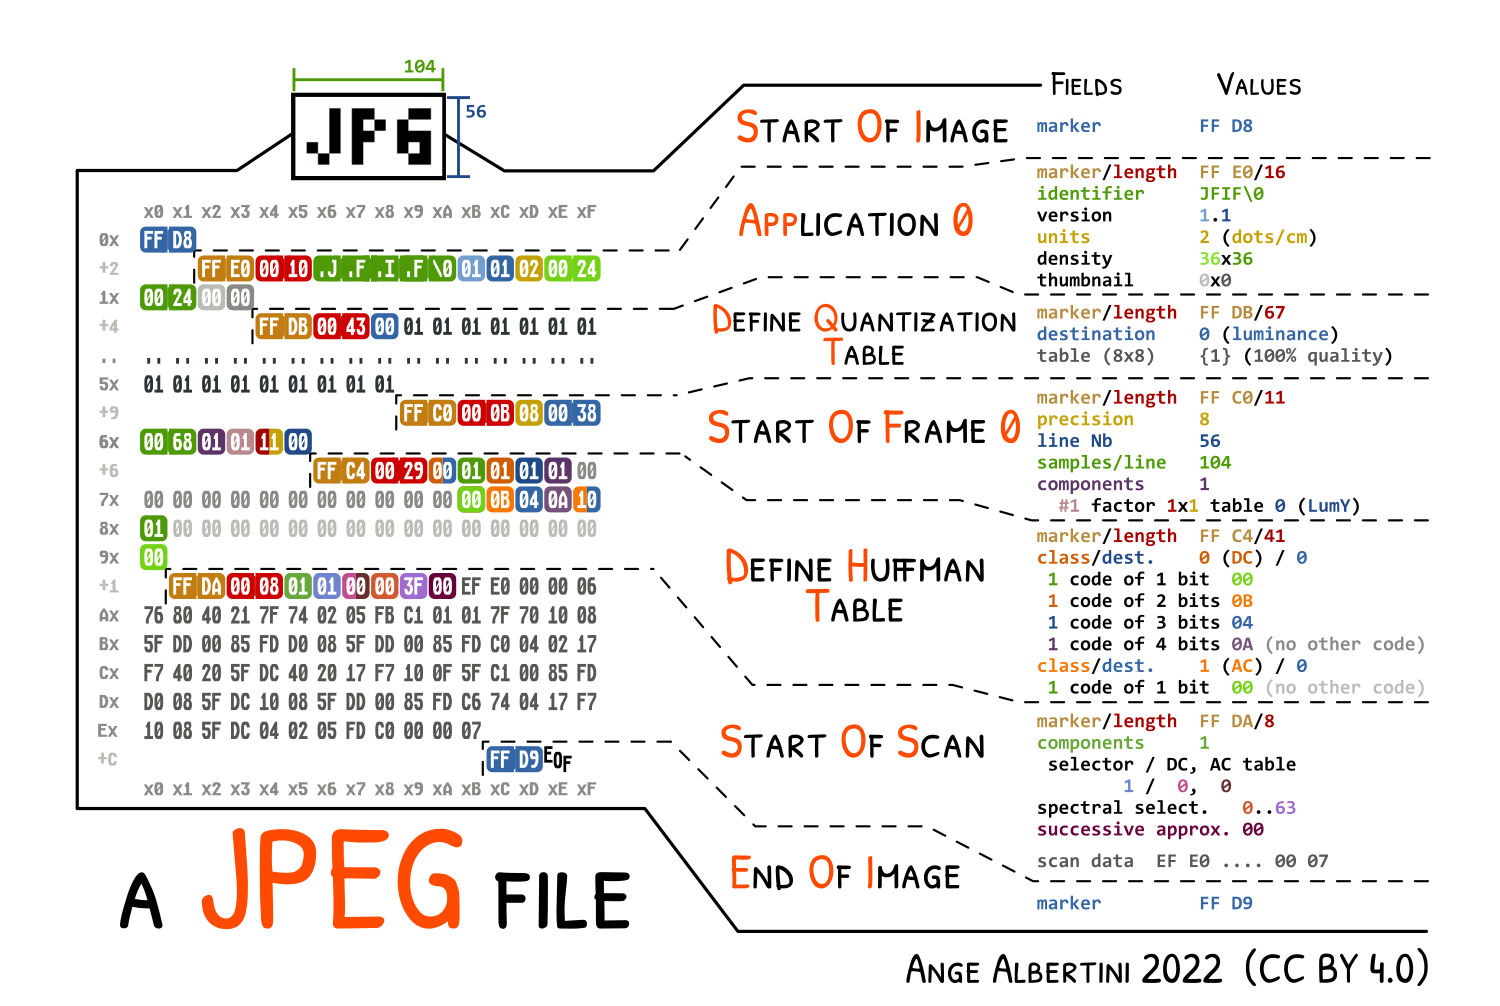 corkami/pics
Разборы файловых форматов и многое другое...
 driverunload/cve-2024-25423
Уязвимость out-of-bounds write в Cinema 4D при парсинге c4d файлов
 losfuzzys/glacierctf2023_writeups
Курируемая подборка writeup'ов для GlacierCTF 2023, охватывающая задачи категорий pwn, rev, web, crypto и смарт-контракты, с решениями и обучающими…
 cisco-talos/pyrebox
Песочница обратного проектирования с возможностью написания сценариев на Python, фреймворк для инструментирования и инспекции виртуальных машин на…
 gmh5225/evilkaspersky
Эксперимент с драйвером ядра Windows на основе KasperskyHook, использующий прямые системные вызовы для копирования памяти между процессами, с…
 ea/xfg_analyzer
Плагин для Binary Ninja, использующий хэши XFG, полученные перебором, для восстановления точных прототипов функций.
 gaasedelen/lighthouse
Просмотрщик покрытия для реверс-инженеров
 alfarom256/logmeinpochandledup
Эксплойт для состояния гонки в драйвере режима ядра LogMeIn/GoTo для Windows, которое дублирует дескрипторы SYSTEM, обеспечивая имитацию токена…
 lauriewired/jadxecute
Плагин для скриптинга JADX-gui для динамического управления декомпилятором








