
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 igio90/dwarf
Полнофункциональный отладчик для нескольких архитектур/ОС, построенный на основе PyQt5 и frida
 keensecuritylab/binabsinspector
Статический сканер уязвимостей бинарных файлов, использующий абстрактную интерпретацию на Ghidra Pcode. Обнаруживает классы CWE, такие как…
 ropfuscator/ropfuscator
ROPfuscator — это фреймворк для мелкозернистой обфускации кода программ на C/C++ с использованием ROP (return-oriented programming).
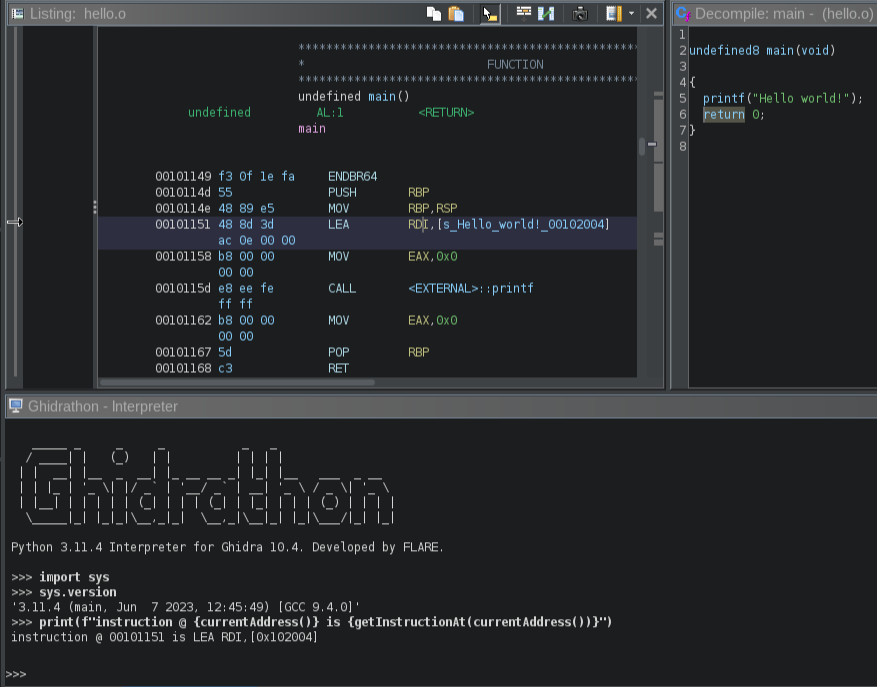 mandiant/ghidrathon
Открытое расширение команды FLARE для добавления скриптов на Python 3 в Ghidra.
 niklashigi/apk-mitm
🤖 CLI-приложение, которое автоматически подготавливает APK-файлы Android для проверки HTTPS
 user1342/obfu-de-scate
Инструмент нечёткого сравнения для деобфускации Android APK-файлов путём идентификации переименованных функций между версиями, создания файлов…
 senzee1984/inflativeloading
Динамически преобразуйте неуправляемый файл EXE или DLL в PIC-шеллкод, добавляя в начало заглушку шеллкода.
 gmh5225/ntstrace
Трассировщик системных вызовов на основе frida-stalker для Windows (x64).
 jacobsoo/amtracker
Трекер вредоносных программ для Android
 huntdownproject/koodousfinder
Простой инструмент, который позволяет пользователям искать и анализировать Android-приложения на предмет потенциальных угроз безопасности и…
 microsoft/dbgshell
Фронт-енд на PowerShell для Windows Debugger Engine.
 t0thkr1s/frida
Скрипты Frida для динамического анализа мобильных приложений.
 martyx00/collare
Многоинструментальное решение для совместной работы в области обратной разработки.
 matthw/malware_analysis
Python-инструментарий для анализа вредоносных программ, предназначенный для проверки подозрительных файлов и извлечения индикаторов компрометации для…
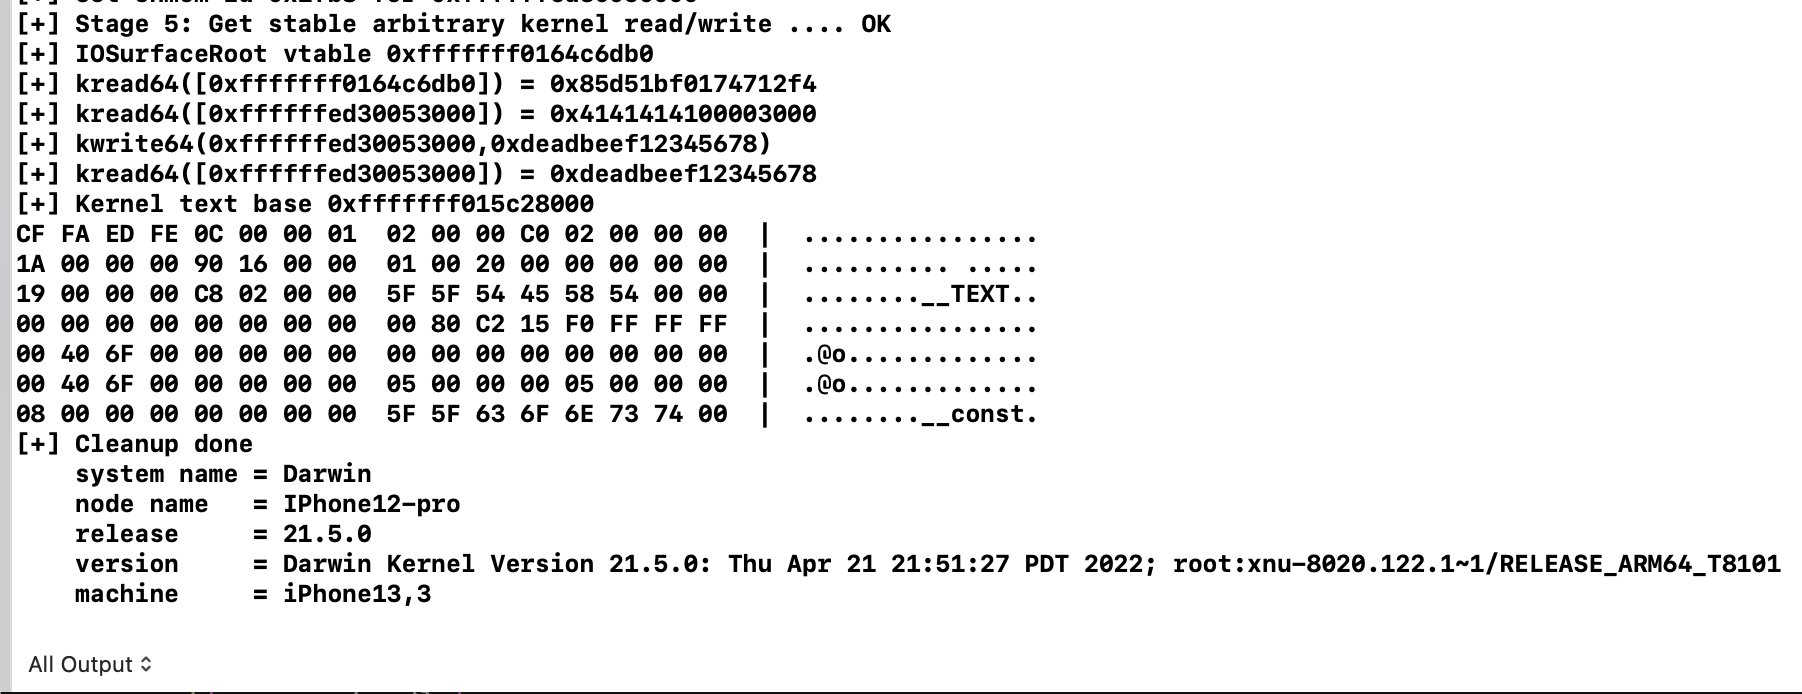 ox1111/cve-2022-32898
Технический анализ и демонстрация эксплуатации CVE-2022-32898, уязвимости повреждения памяти ядра в драйвере Apple Neural Engine, с подробным…

 magicbytes/magicarch
MagicArch — это комплексный пост-установочный скрипт, написанный на Ansible, предназначенный для преобразования базовой установки Arch Linux в…
 clearbluejar/cve-2024-20696
Тестовый стенд для уязвимости CVE-2024-20696 Windows libarchive RCE, обеспечивающий бинарный анализ и тестирование эксплуатации библиотеки…
 tronciuvlad/cve-2024-26475
Проблема в radareorg radare2 с v.0.9.7 по v.5.8.6, исправленная в v.5.8.8, позволяет локальному злоумышленнику вызвать отказ в обслуживании через…








