
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
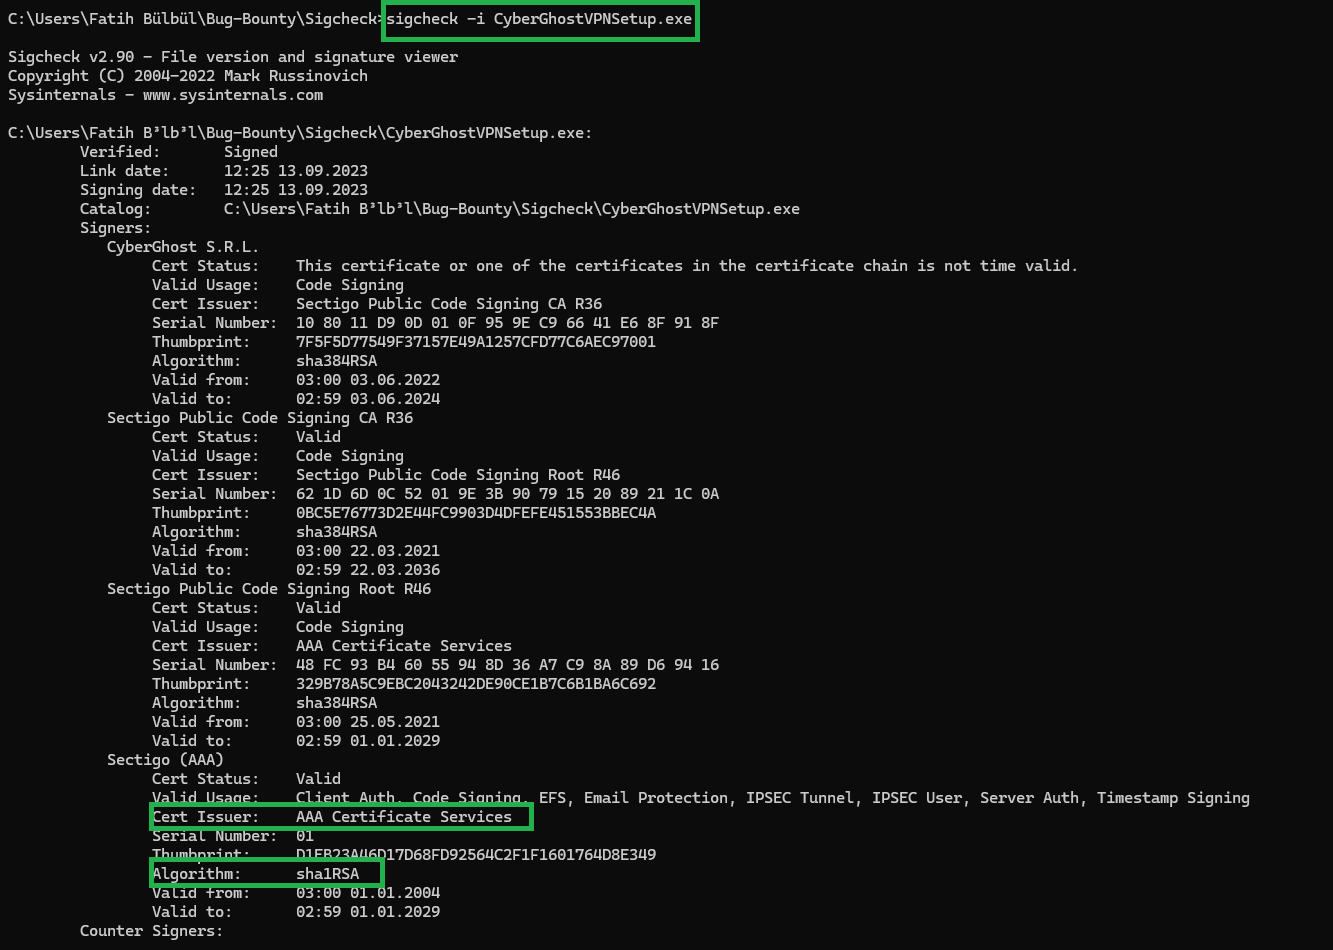
 meisterlos/cve-2025-51726
PoC, демонстрирующий подделку подписи кода SHA-1 и отсутствие High Entropy ASLR в установщике CyberGhostVPN, что позволяет обойти доверие и…
volatilityfoundation/volatilityПродвинутый фреймворк для криминалистического анализа памяти
 encrypter15/cve-2025-29824
Proof-of-concept эксплойт для CVE-2025-29824, уязвимости use-after-free в драйвере ядра Windows CLFS, демонстрирующий повышение привилегий до SYSTEM…
 accenture/vulfi
Плагин для IDA Pro для поиска на основе запросов внутри бинарного файла, полезный в основном для исследования уязвимостей.
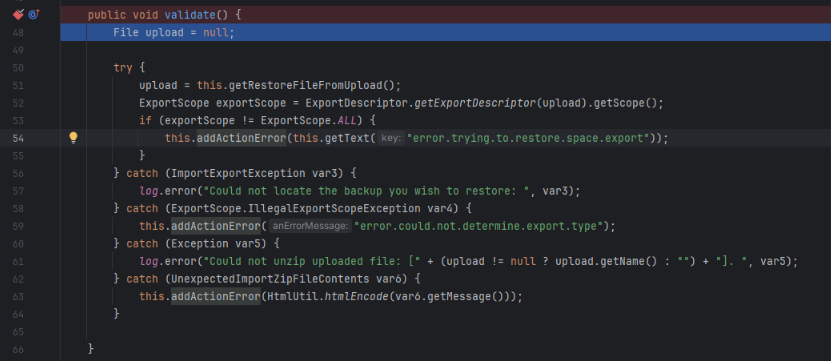 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
Анализ эксплуатации CVE-2023-22518 для Atlassian Confluence Server, охватывающий настройку, сравнение JAR-файлов, первопричину и несанкционированное…
 binarly-io/fwhunt-scan
Инструменты для анализа прошивки UEFI и проверки модулей UEFI с помощью правил FwHunt
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Анализ загрузчика shellcode первого этапа из хакинга
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Стековое переполнение буфера удаленное выполнение кода уязвимость
 0xilis/cve-2024-27876
# Генератор эксплойтов для libAppleArchive, подробности в статье https://snoolie.gay/blog/CVE-2024-27876
 rad9800/pmd
Практический курс по разработке вредоносного ПО для Windows: хеширование API, DLL sideloading, выполнение shellcode, манипуляция PE-файлами,…
 cheat-engine/cheat-engine
Cheat Engine. Среда разработки, ориентированная на моддинг.
 spiralbl0ck/hackerlife.exe
Разбор неудачной цепочки эксплойтов и опыт попытки продать свой первый n-day.
 20urc3/sekiryu
Комплексный набор инструментов для безголового режима Ghidra.
 jarm222/cve-2025-26244
Функциональность графа в DeimosC2 v1.1.0-Beta уязвима для хранимого межсайтового скриптинга (XSS), что позволяет похитить сессионный cookie и…
 ald3ns/copy-as-yara
Это небольшой плагин для копирования дизассемблированного кода в формате, пригодном для использования в YARA-правилах!
 leecher1337/pixma
Инструменты для анализа прошивки принтеров Canon Pixma










