
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 felixber/findfunc
Плагин для IDA Pro для фильтрации функций по шаблонам ассемблера, последовательностям байт, ссылкам на строки/имена и ограничениям по размеру, с…
 otsmr/blackbox-fuzzing
Фаззинг IoT-устройств на примере маршрутизатора TL-WR902AC
 karib0u/kernagent
Безголовый ИИ-агент для детерминированного реверс-инжиниринга.
 rohanrhu/gdb-frontend
☕ GDBFrontend — это простой, гибкий и расширяемый графический отладчик.
 aftermathlabs/vmp2
Распаковывайте и деобфусцируйте защищённые VMProtect 2 бинарные файлы с помощью эмуляционного VM-обозревателя, профилировщика обработчиков и…

 ke0z/binaivulhunter
Используйте декомпилятор IDA PRO HexRays с OpenAI(ChatGPT) для поиска возможных уязвимостей в бинарных файлах.
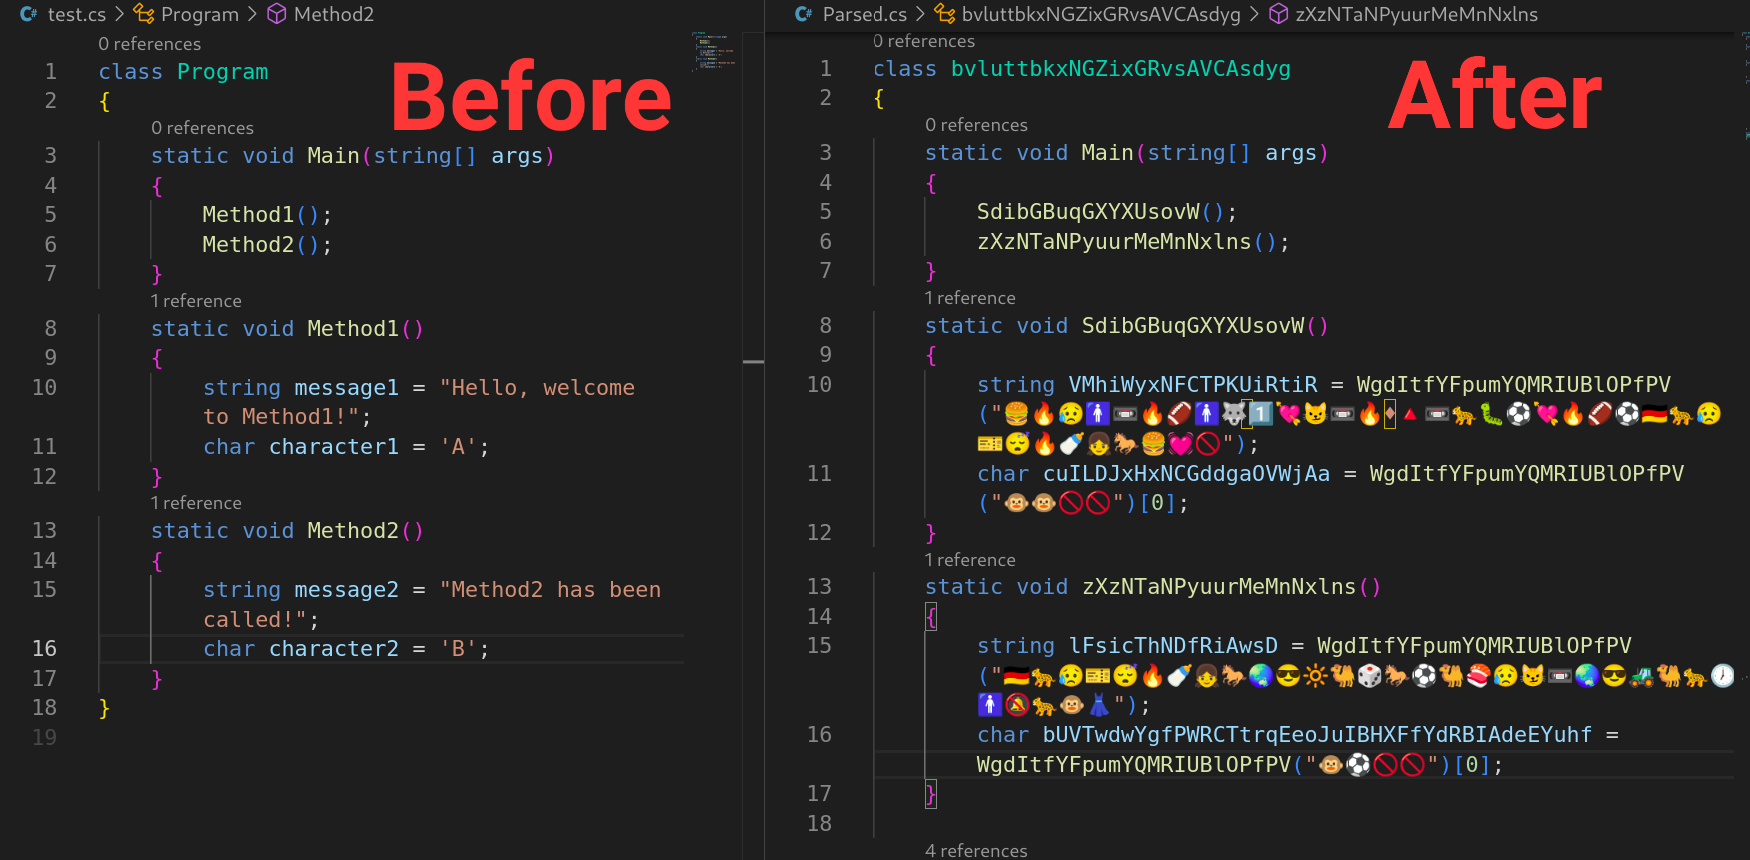 tomiwa-ot/emojify
Обфускатор исходного кода на C#, который заменяет литералы символов и строк на эмодзи и рандомизирует имена классов, интерфейсов, методов и…
 reveng007/amsi-patches-learned-till-now
Я задокументировал все AMSI-патчи, которые мне известны на данный момент.
 neomaster831/kurasagi
Обход PatchGuard в рантайме для Windows 11 24H2-25H2
 nuky-alt/cve-2025-8088
Эксплойт Proof-of-Concept и технический анализ уязвимости обхода пути в WinRAR, позволяющей выполнять код через специально созданные архивы с…
 federicodotta/brida
Новый мост между Burp Suite и Frida!
 icicle-emu/icicle-python
Python-биндинги для эмулятора Icicle, обеспечивающие grey-box фаззинг прошивок, эмуляцию бинарных файлов и рабочие процессы обратной разработки для…
 thomrgn/xzutils_backdoor_obfuscation
Скрипт для обфускации пейлоада так же, как это было сделано в ходе атаки на XZ utils (CVE-2024-3094)
 shinycolumn/cve-2025-56802
Уязвимость генерации и управления ключами AES-CFB в настольном приложении Reolink
 bin4ry/unipwn
Эксплойт-фреймворк BLE для роботов Unitree: инъекция команд через жёстко прописанные AES-ключи обеспечивает удалённый захват управления, внедрение…
 theldus/bread
Внедряемый отладчик реального режима x86 для обратной разработки BIOS и отладки произвольного кода реального режима через последовательный кабель, с…

 qduarte-42/rainfall
Введение в эксплуатацию ELF-бинарных файлов.








