
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 jonathansalwan/ropgadget
Поиск ROP-гаджетов в ELF, PE, Mach-O и Raw бинарных файлах на архитектурах x86, ARM, MIPS и RISC-V. Поддерживает автоматическую генерацию ROP-цепочек…
 pealeap/cve-2026-21018
Минимальный PoC для переполнения буфера в Samsung SveService, демонстрирующий запись за пределами границ через Binder для аварийного завершения…
 threekiii/awesome-redteam
База знаний по наступательной и оборонительной безопасности. База знаний для red teaming и наступательной безопасности.
 llvmparty/striga
Экспериментальный лифтер x86-64 в LLVM IR на Python, который транслирует машинный код в анализируемый IR для реверс-инжиниринга, оптимизации и…
 chris1sflaggin/lcsajdump
Графовый мультиархитектурный подход на основе ML для обнаружения ROP-гаджетов
 kernullist/windbg-decompile-ext
Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
 struppigel/hedgehog-tools
Набор скриптов для анализа вредоносного ПО, деобфускации и извлечения конфигураций. Поддерживает статический анализ, распаковку, конвертацию шеллкода…
 madmin3r/unconfuserex
Деобфускатор для ConfuserEx 2
 martyx00/vulnfanatic-ng
Плагин BianryNinja для выявления уязвимостей в декомпилированных бинарных файлах, сочетающий программные проверки и поддержку LLM.
 zeze-zeze/ioctlance
Инструмент, который используется для поиска уязвимостей в x64 WDM drivers
 kaisonox/apiscope
Фреймворк для перехвата API и мониторинга Windows-приложений
 mattiwatti/efiguard
Отключение PatchGuard и принудительной подписи драйверов во время загрузки
 vichhka-git/renef-skills
Агентский навык для работы с renef.io — динамическая инструментация Android ARM64: перехват native/Java, патчинг памяти, трассировка системных…
 venkatkrishna07/mkdev
Доверенный HTTPS для localhost — локальный CA, /etc/hosts, mDNS-обмен в LAN, обратный прокси. Преобразует https://name.local → localhost:port
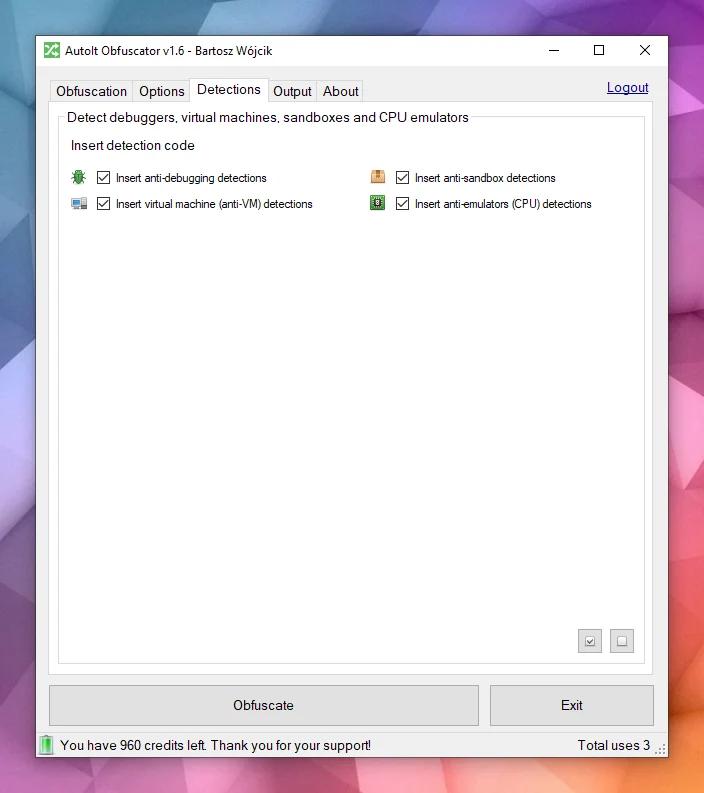 pelock/autoit-obfuscator
Обфусцирует скрипты AutoIt для защиты исходного кода от анализа, реверс-инжиниринга и декомпиляции с использованием продвинутой обфускации и…
 probnotanexploiter/cve-2024-26170-extended
исследование CVE-2024-26170 или cimfs.sys для поиска переполнений или ошибок, которые считаются zero-day
 mantvydasb/redteaming-tactics-and-techniques
Всесторонние заметки по red teaming, охватывающие техники наступательной безопасности, включая внедрение кода, обход защиты, горизонтальное…
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap double-free → удаленное выполнение кода (ASLR включен).








