
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
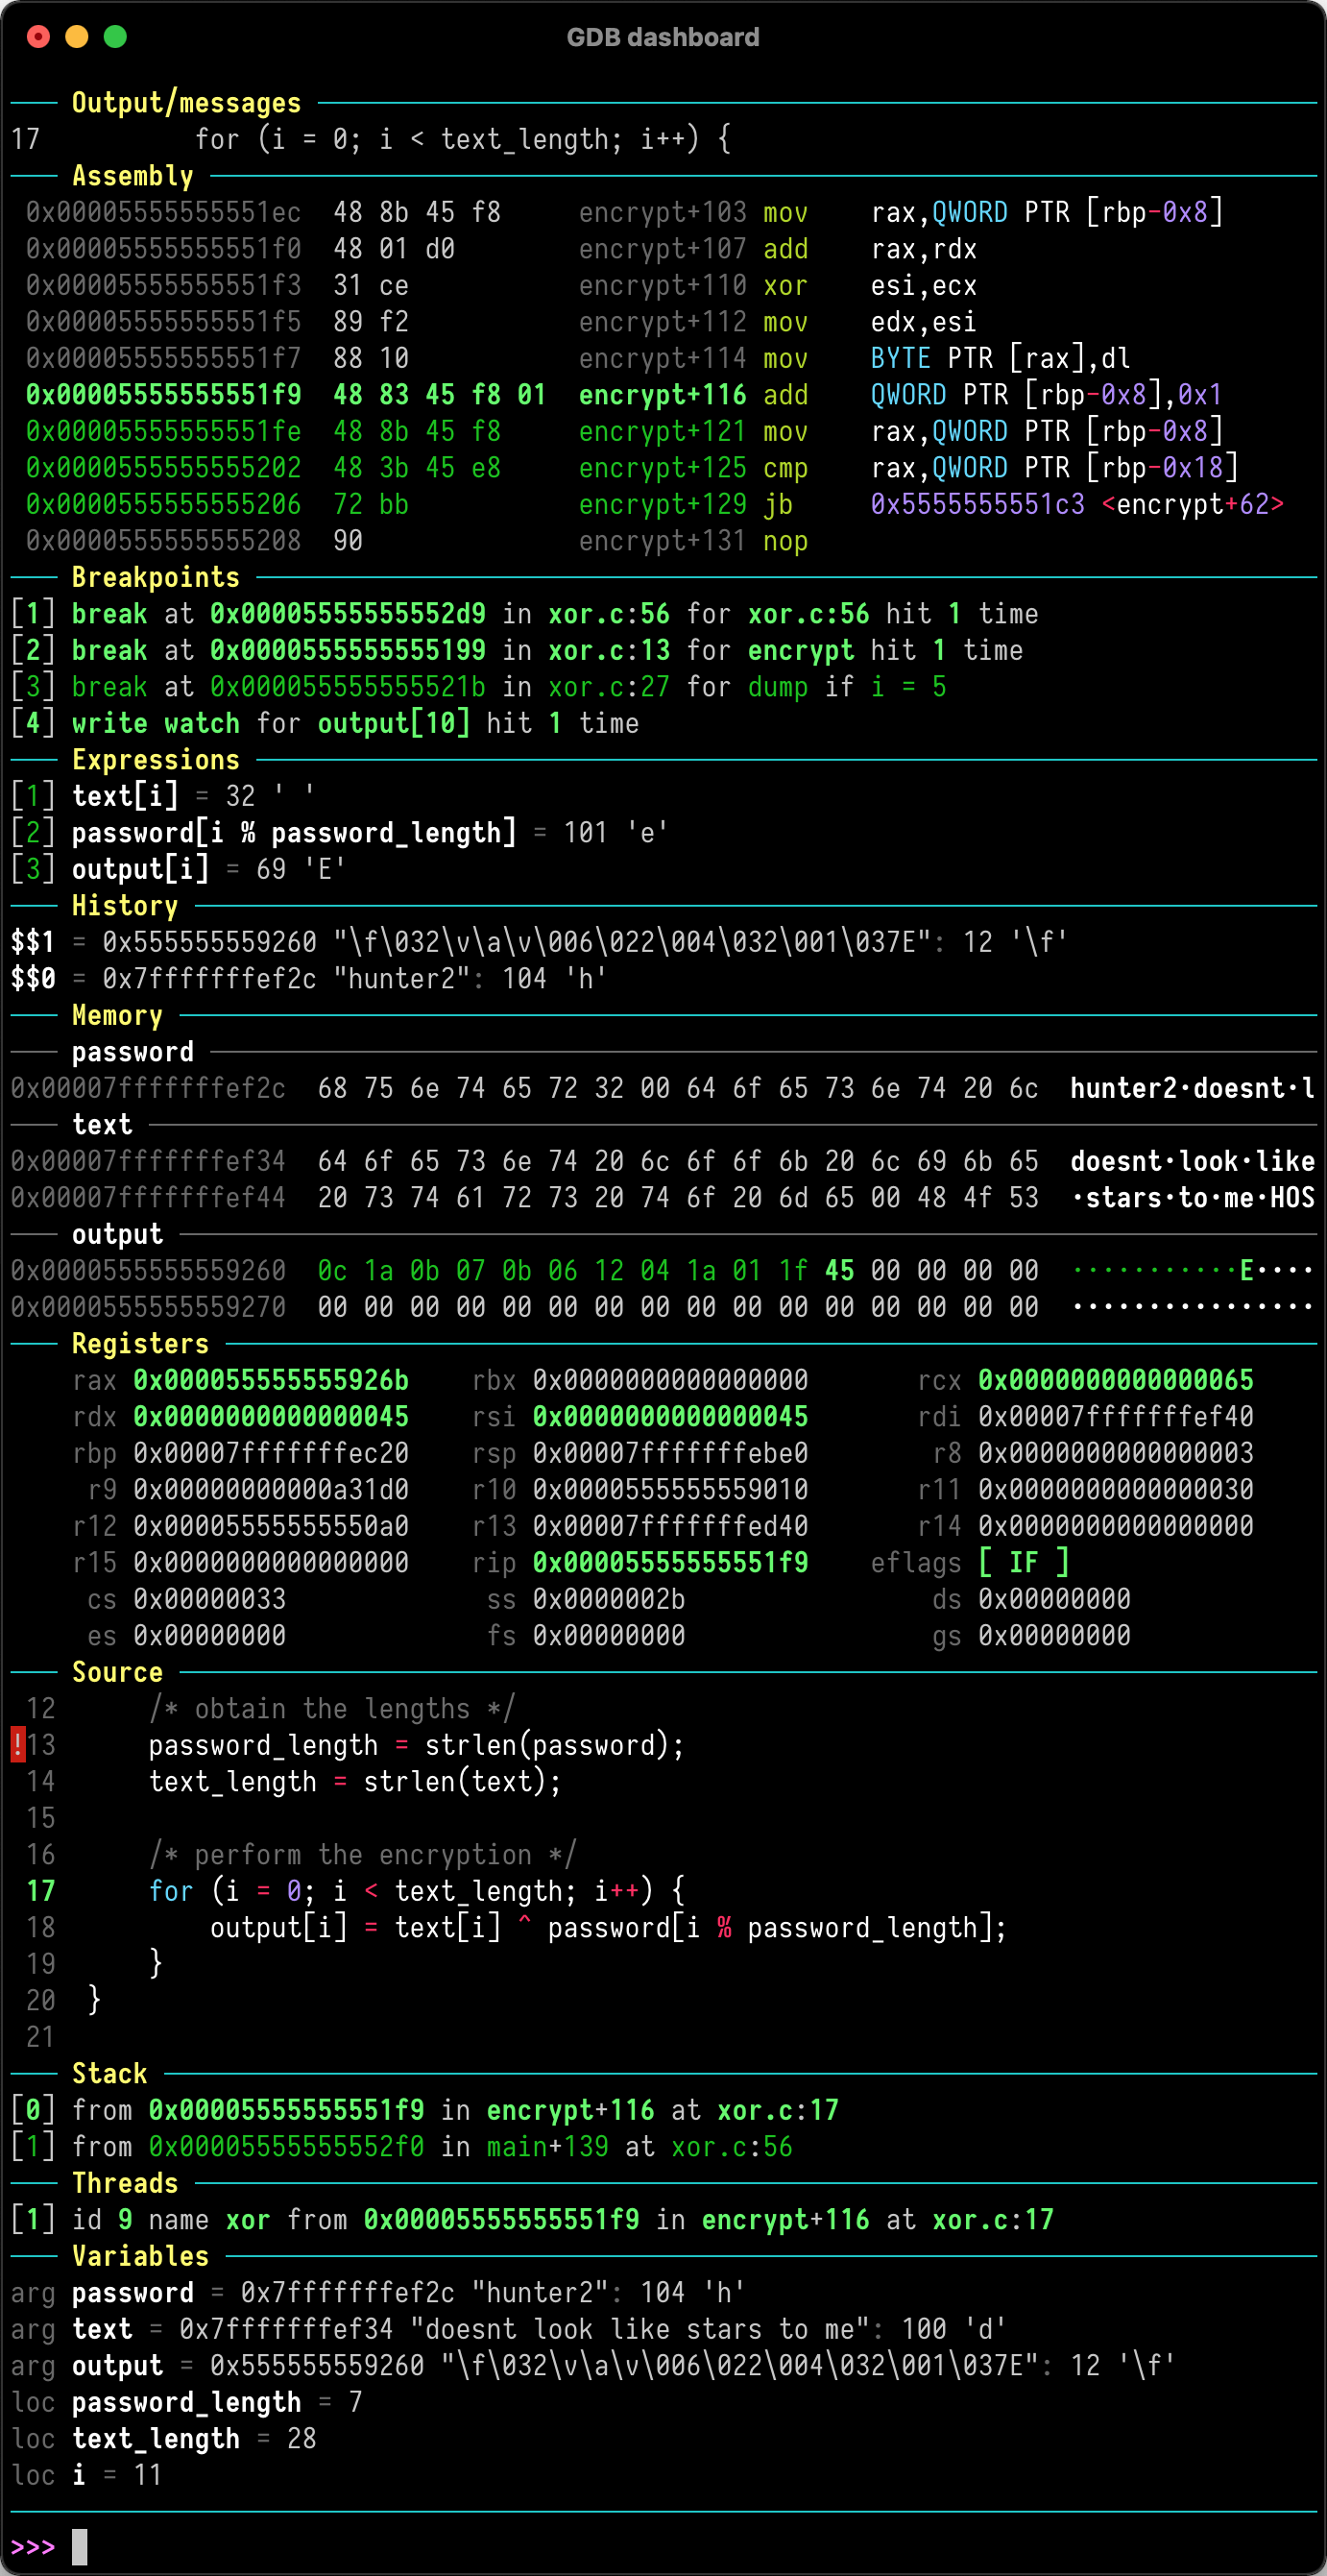
 cyrus-and/gdb-dashboard
Модульный интерфейс GDB, предоставляющий визуальную панель с настраиваемыми окнами для просмотра регистров, исходного кода, ассемблера и состояния…
 gabemarshall/brosec
Brosec — интерактивный справочный инструмент, помогающий специалистам по безопасности использовать полезные пейлоады и команды.
 gpoulios/ropinjector
Патчинг ROP-закодированных шеллкодов в PE-файлы
 k2/ehtrace
ATrace — это инструмент для трассировки выполнения бинарных файлов в Windows.
 ant4g0nist/lisa.py
Интеграция LLDB MCP + другие полезные команды
 xtiankisutsa/mara_framework
MARA — это фреймворк для реверс-инжиниринга и анализа мобильных приложений. Это инструментарий, объединяющий широко используемые инструменты…
 census/shadow
фреймворк для эксплуатации кучи jemalloc
 zardus/ctf-tools
Некоторые скрипты настройки для инструментов исследования безопасности.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) — это индонезийская операционная система Linux.
 zx41r/awesome-reverse-engineering-and-malware-analysis
Проверенная карта реверс-инжиниринга и анализа вредоносного ПО. Дизассемблеры, распаковка, разработка эксплойтов, фаззинг, DFIR и глубокие разборы,…
 joxeankoret/cosa-nostra
Cosa Nostra — свободный инструментарий (FOSS) с открытым исходным кодом для кластеризации вредоносного ПО на основе графов.
 androguard/androguard
Обратная разработка и пентестинг для Android-приложений
 programa-stic/barf-project
BARF : кросс-платформенный фреймворк с открытым исходным кодом для анализа и реверс-инжиниринга бинарного кода
 4w4k3/repy2exe
Инструмент для обратной разработки приложений py2exe.
 justicerage/manalyze
Статический анализатор PE-исполняемых файлов с обнаружением упаковщиков, компиляторов, подозрительных импортов, криптографических констант и сигнатур…
 pfalcon/scratchabit
Легко перенастраиваемый и настраиваемый интерактивный дизассемблер с API плагинов, совместимым с IDAPython.
 ac-pm/inspeckage
Android Package Inspector - динамический анализ с использованием API-хуков, запуск неэкспортированных активностей и многое другое. (Xposed Module)
 cs01/gdbgui
Браузерный интерфейс для gdb (отладчика GNU). Добавляйте точки останова, просматривайте стек, визуализируйте структуры данных и многое другое в C,…








