
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 michalmalik/osx-re-101
Подборка ресурсов для реверс-инжиниринга OSX/iOS.
 clearbluejar/pyghidra-mcp
Ghidra MCP для командной строки на Python
 ffri/shadebios
PoC-код Shade BIOS (stripped), представленный на Black Hat USA 2025
 0x48piraj/incarcero
Incarcero — это инструмент, который создаёт виртуальные машины (VMs), предварительно настроенные с инструментами анализа вредоносных программ и…
 jacobpimental/nanocore_extractor
Извлекает образец nanocore из скомпилированного скрипта AutoIT.
 owasp/mas-crackmes
MAS Crackmes aka. UnCrackable Apps,这是OWASP MAS项目的一部分,是一系列移动逆向工程挑战。
 lodi-g/cve-2023-33668
Технический анализ и обход (proof-of-concept) для CVE-2023-33668 в программном обеспечении прокторинга DigiExam, демонстрирующий слабое обнаружение…
 lzty/cve-2025-7771
PoC-эксплойт на Rust для CVE-2025-7771, предоставляющий примитивы произвольного чтения/записи через уязвимый драйвер, с трансляцией виртуальных…
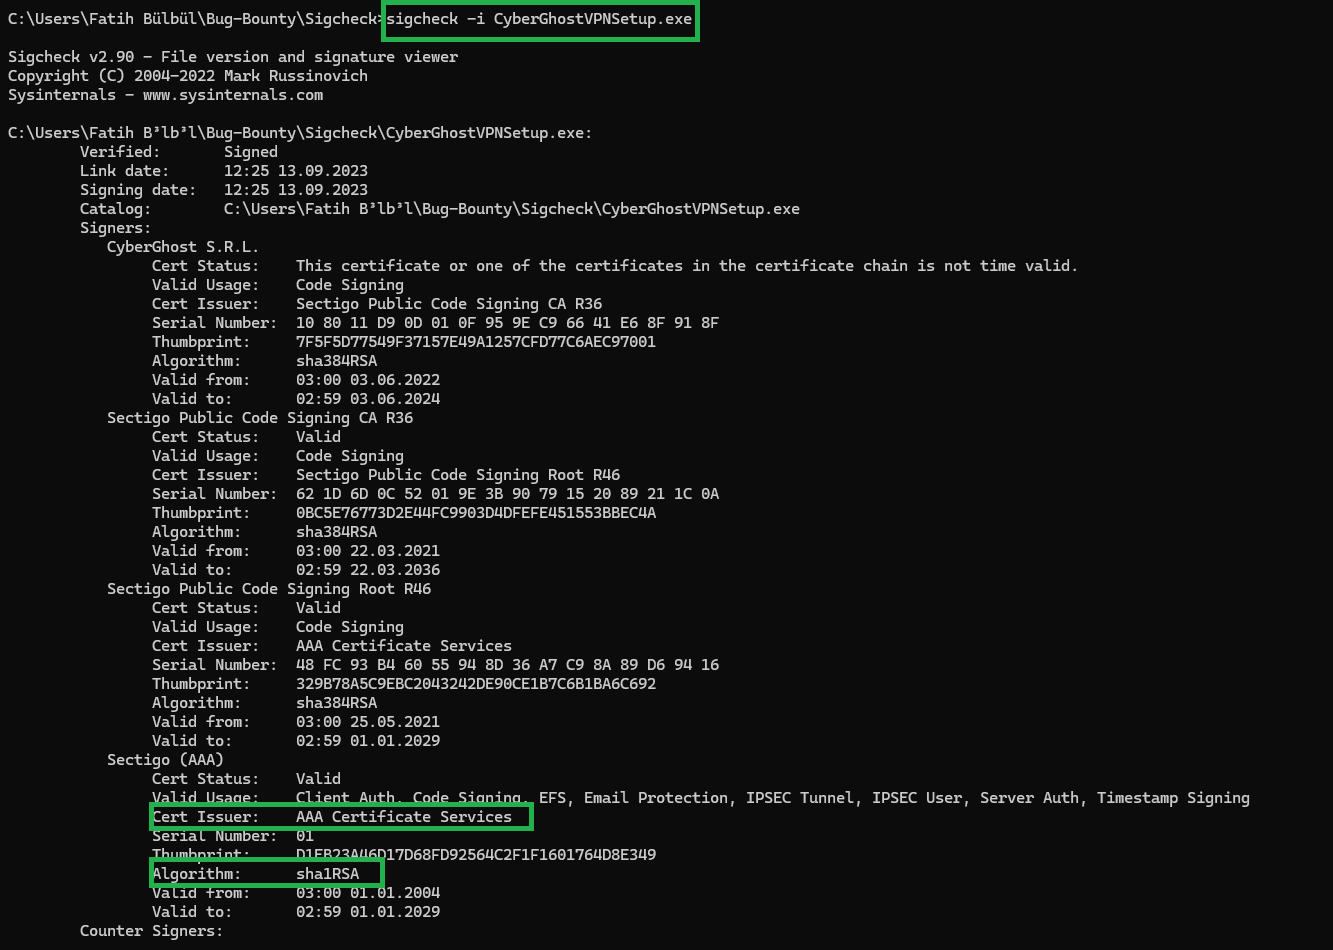 meisterlos/cve-2025-51726
PoC, демонстрирующий подделку подписи кода SHA-1 и отсутствие High Entropy ASLR в установщике CyberGhostVPN, что позволяет обойти доверие и…
 mercul1ninna/mips-cve-2014-9222
Давайте повеселимся, копаясь в прошивке маршрутизатора Zyxel и архитектуре MIPS
 ntdelta/chakra-exploit-framework
Фреймворк для эксплуатации браузера Chakra (Edge). Написан в рамках подготовки к OSEE. Демонстрационный баг: CVE-2019-0567
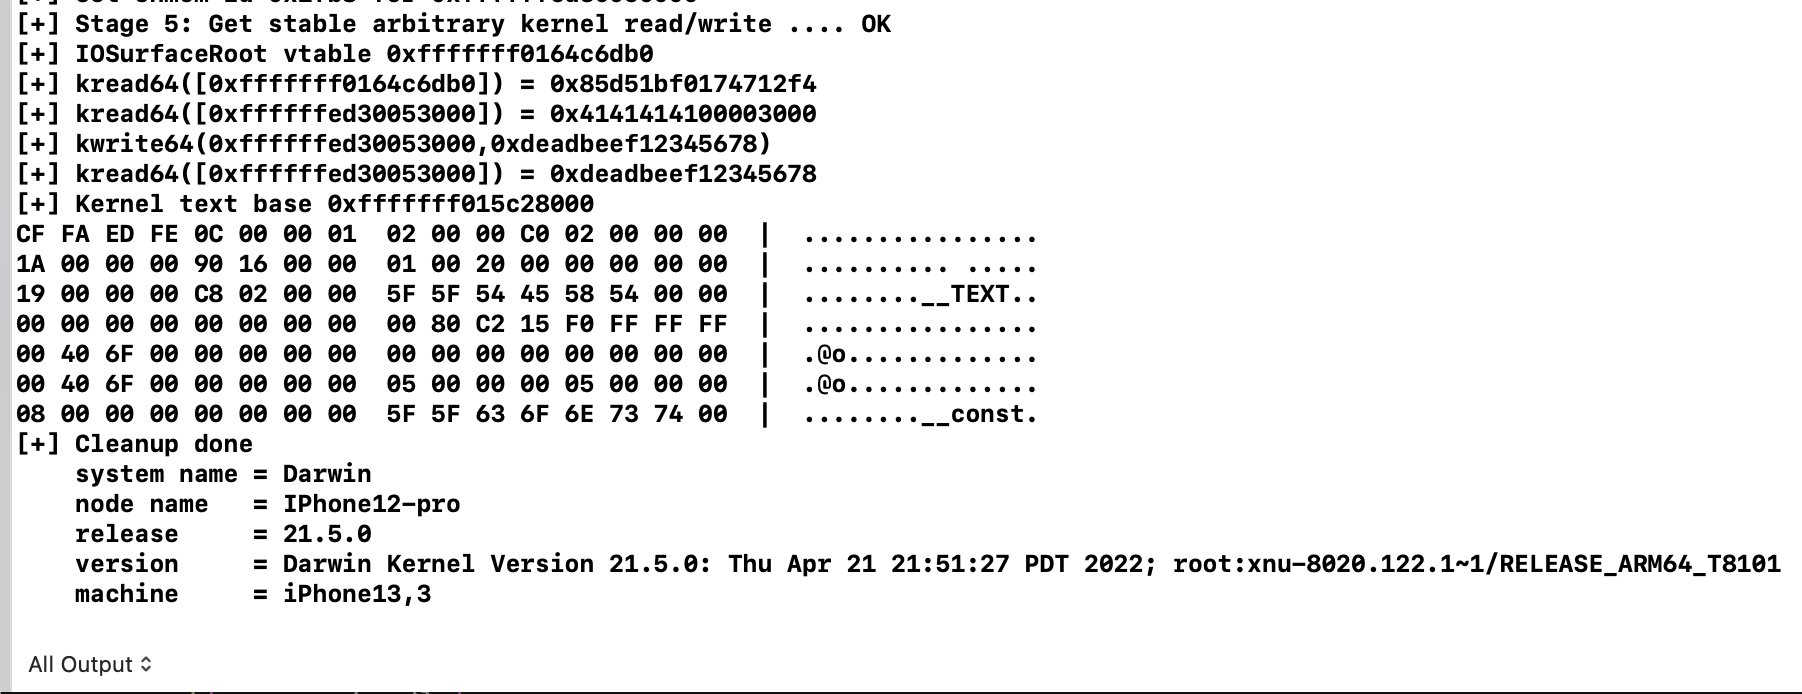 ox1111/cve-2022-32898
Технический анализ и демонстрация эксплуатации CVE-2022-32898, уязвимости повреждения памяти ядра в драйвере Apple Neural Engine, с подробным…
 payatu/cve-2018-14442
PoC для Foxit Reader CVE-2018-14442
 piotrflorczyk/cve-2018-8174_analysis
Анализ VBS-эксплойта CVE-2018-8174
 piotrflorczyk/cve-2019-1458_poc
POC для cve-2019-1458
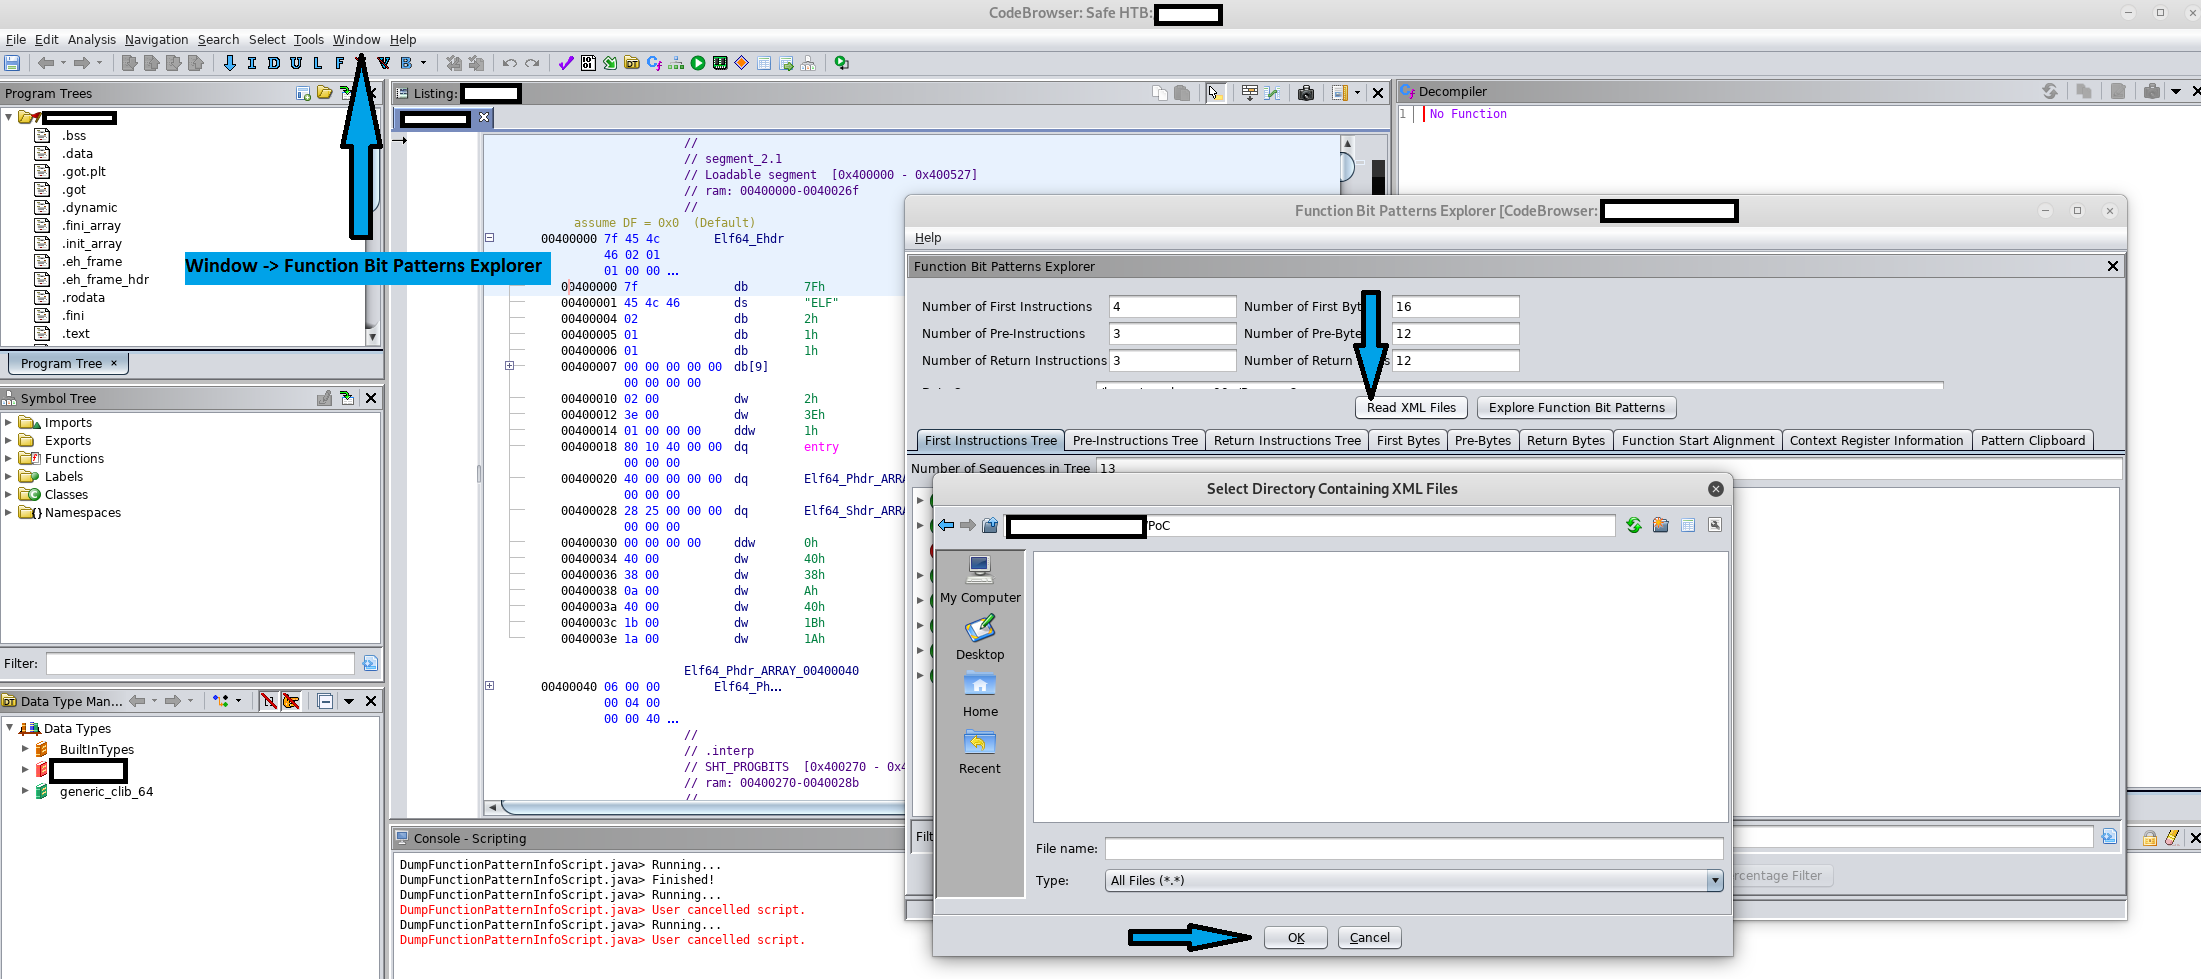 purpleracc00n/cve-2019-16941
PoC для CVE-2019-16941

 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
Всесторонний 100% неограниченный технический анализ вредоносного ПО JAGUAR_TOOTH (APT28). Высокоточная реконструкция эксплуатации SNMP Cisco IOS,…








