
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 synacktiv/frinet
Трассировщик на основе Frida для упрощения реверс-инжиниринга на Android, iOS, Linux, Windows и большинстве связанных архитектур.
 233laoliu/mt6985-cve-2026-43499
Адаптер эксплойта CVE-2026-43499 для MT6985 MediaTek Dimensity 9300 (vivo PD2241)
 r3n3r0/cve-2025-5915
Эксплойт, подтверждающий концепцию, для чтения за пределами кучи в фильтре RAR v4 библиотеки libarchive (CVE-2025-5915) с воспроизведением в ASan,…
 eastarctica/cve-2026-43813
CVE-2026-43813: обход enforceEnvironment в CloudAttestation
 pravin761/cve-2026-54107
Анализ первопричины CVE-2026-54107: use-after-free в Windows win32kfull.sys с отладкой условий гонки, статическим анализом, аналитикой триажа MSRC и…
 0xjohnnydev/webkit-uaf-angle-oob-analysis
Анализ цепочки эксплойтов CVE-2025-43529 (WebKit UAF) + CVE-2025-14174 (ANGLE OOB) — iOS Safari
 ivmks74/iiita-iot-security-research
Исследования в области безопасности Интернета вещей (IoT), проведённые во время моей стажировки в IIIT Allahabad, которые привели к CVE-2026-65893,…
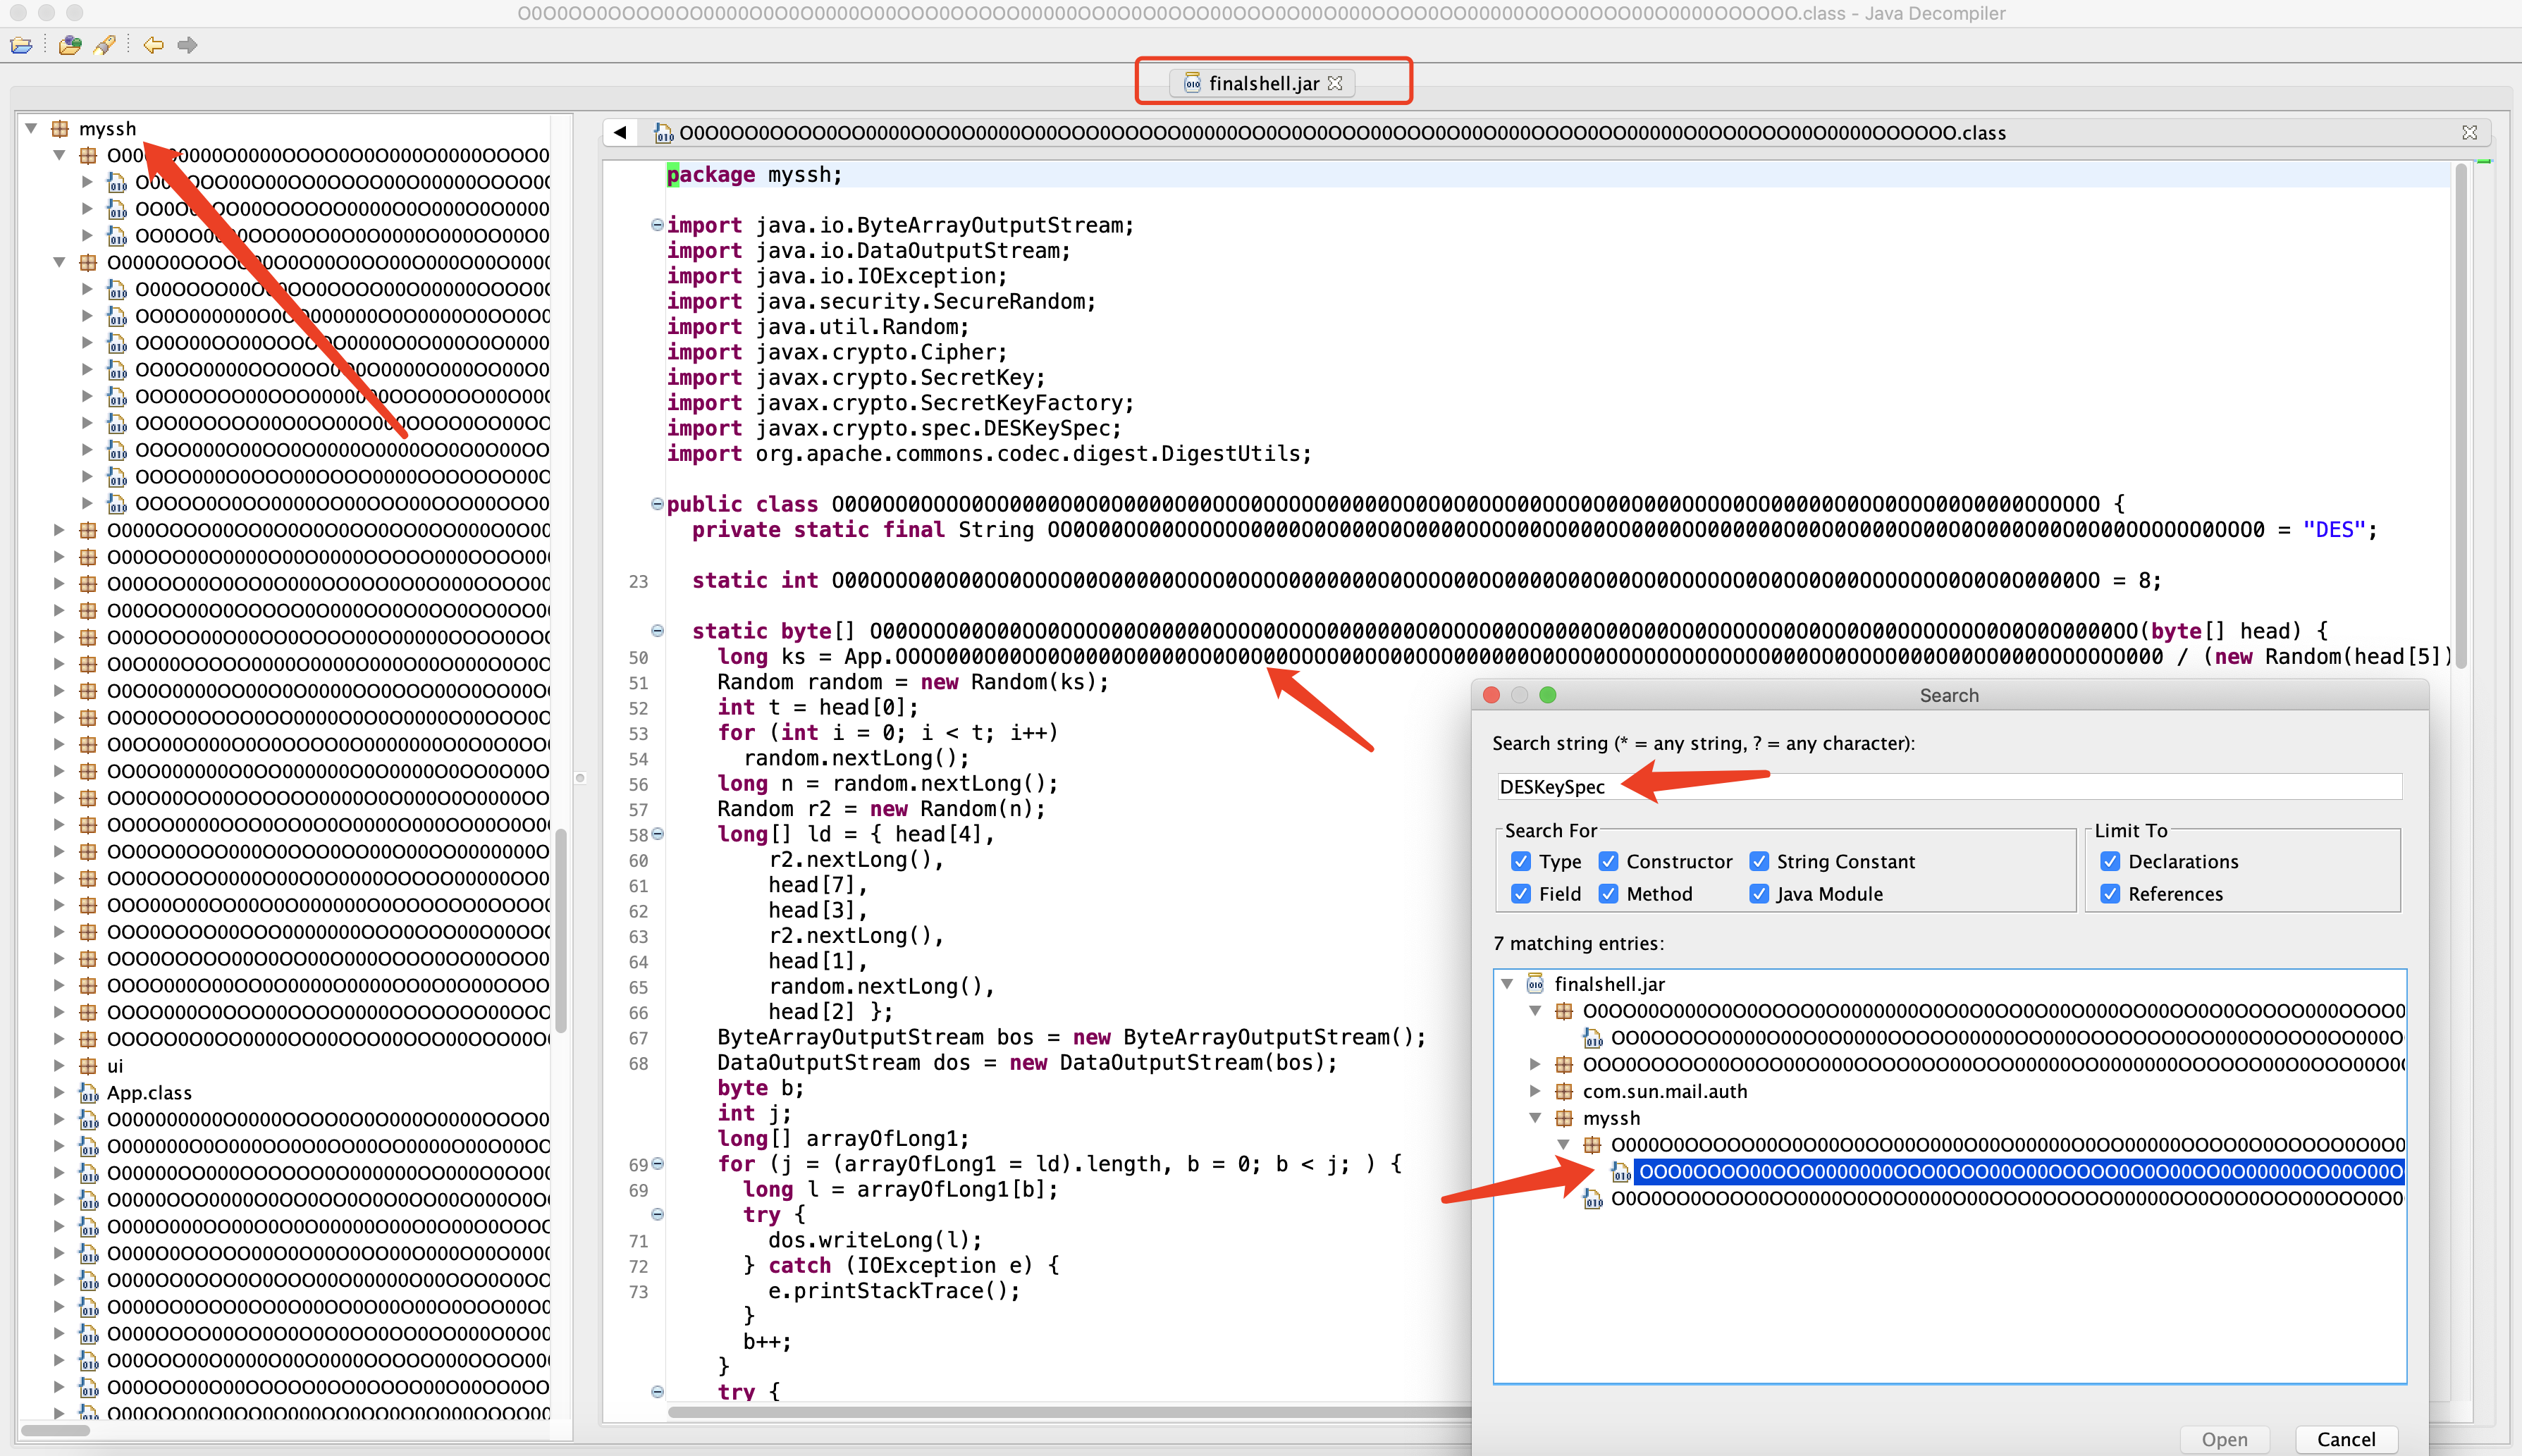 jas502n/finalshelldecodepass
FinalShellDecodePass шифрование/дешифрование
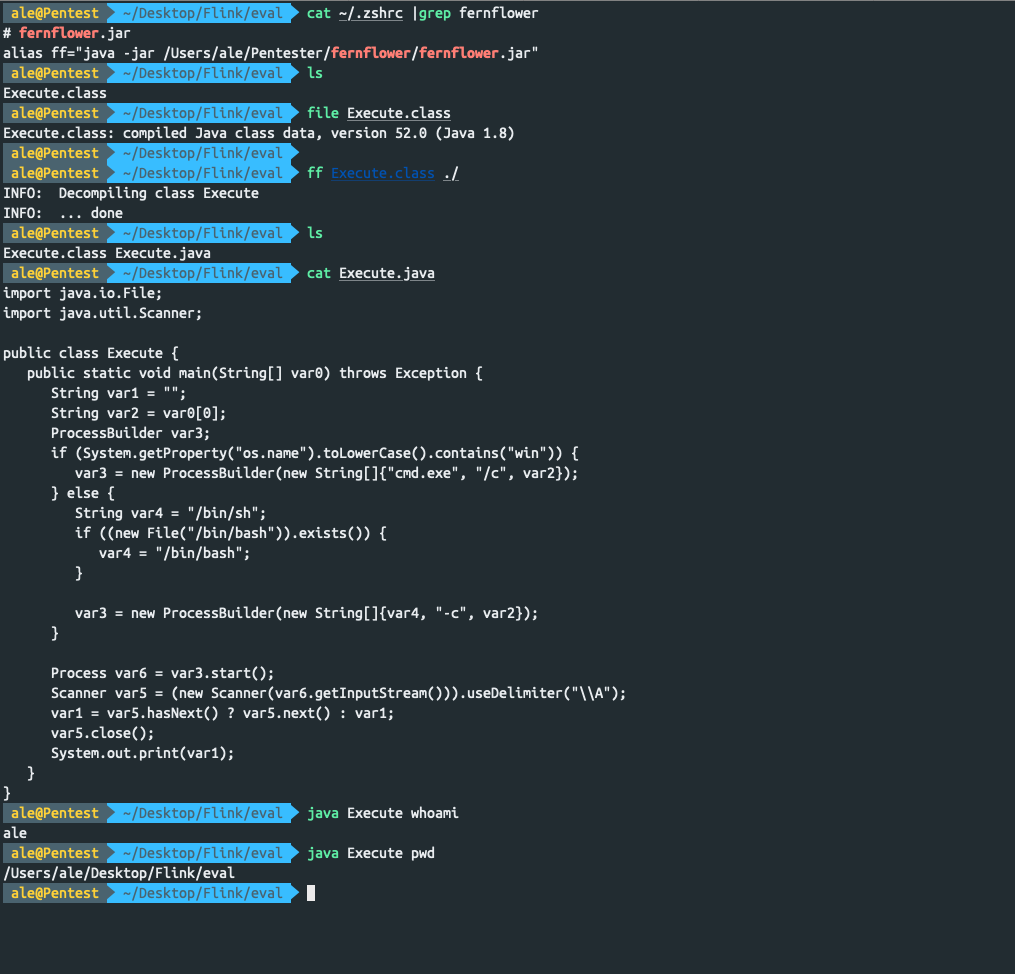 jas502n/fernflower
Быстрая декомпиляция class-файлов в терминале
 jas502n/phpstudy-backdoor
phpstudy dll бэкдор для v2016 и v2018
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
PoC-эксплойт для StarCraft, использующий цепочку ROP и VirtualAlloc для выполнения произвольного кода через триггеры EUD.
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Этот репозиторий содержит необходимые файлы для аналитического блога, который скоро появится.
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Решение для анализа вредоносного ПО Gozi: Пожалуйста, терпеливо подождите, пока я готовлю разбор :)
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Анализ загрузчика shellcode первого этапа из хакинга
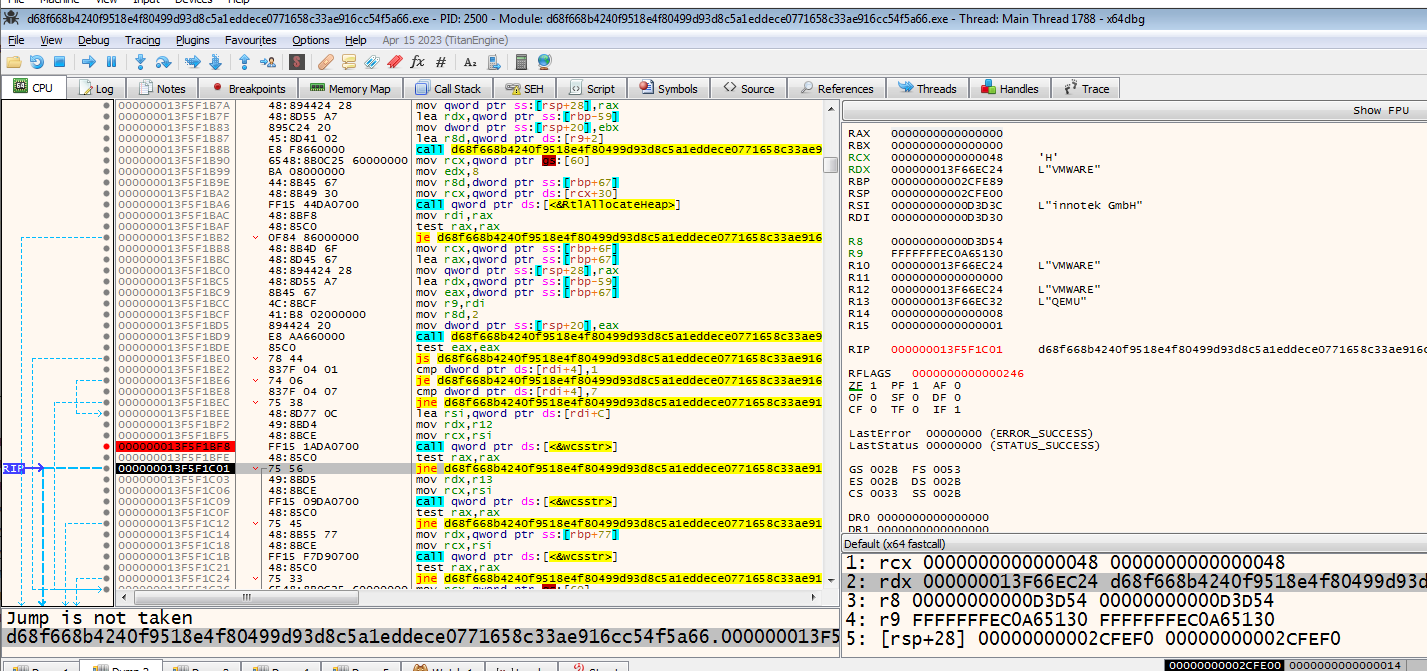 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, здесь пока ничего нет, пожалуйста, проходите мимо
 spiralbl0ck/browser-pwning-
Правильная хорошо структурированная документация для начала работы с pwning Chrome и pwning V8.
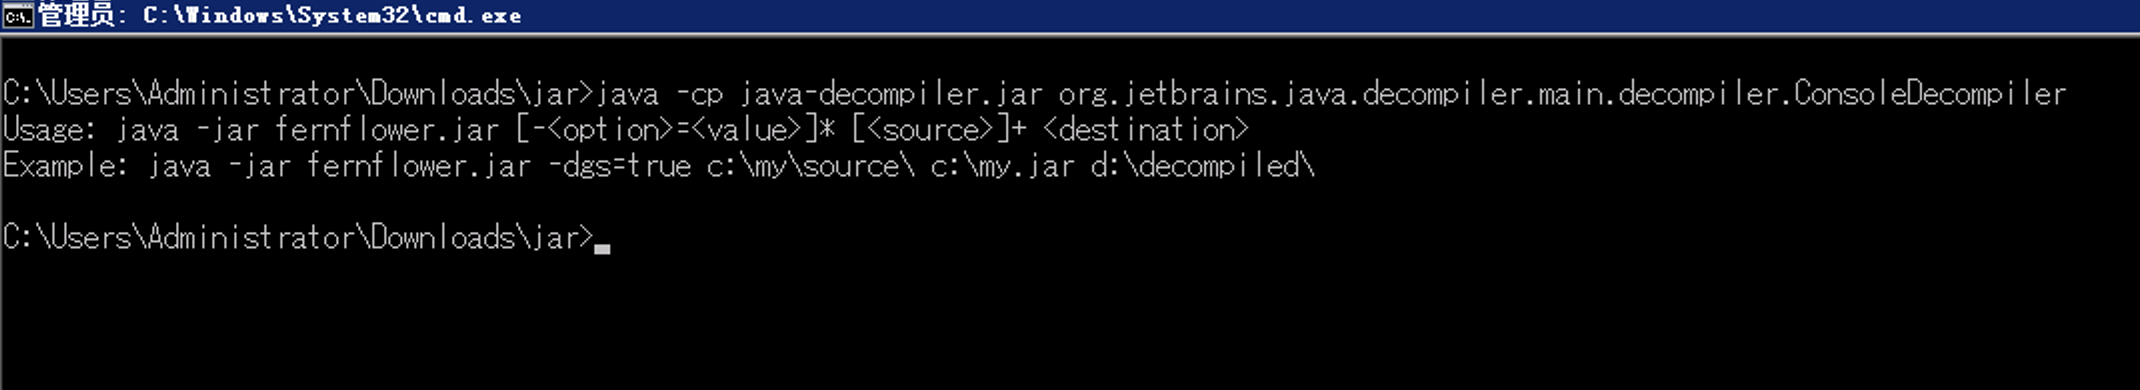 jas502n/decompiler_tools
Инструменты
 emproof-com/workshop_firmware_reverse_engineering
Воркшоп по реверс-инжинирингу прошивок








