
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 mr-un1k0d3r/windows-signedbinary
Видоизменяет подписанные бинарные файлы Windows для сохранения действительных подписей каталога при изменении хешей файлов, обходя блокировки…
 nozominetworks/upx-recovery-tool
Автоматизирует восстановление повреждённых заголовков UPX в ELF-бинарниках, восстанавливая поля magic, filesize, blocksize и overlay, чтобы…
 washi1337/asmresolver
Библиотека для создания, чтения и редактирования PE-файлов и .NET-модулей.
 kc57/awesome-pentest
Список отличных инструментов и ресурсов для тестирования на проникновение.
 quarkslab/conf-presentations
Доклады Quarkslab на конференциях
 0x36/weightbufs
Эксплойт чтения/записи в ядре ANE для iOS 15 и macOS 12
 cq674350529/pocs_slides
Мои отчеты об уязвимостях, PoC, слайды и скрипты по безопасности IoT/протоколов.
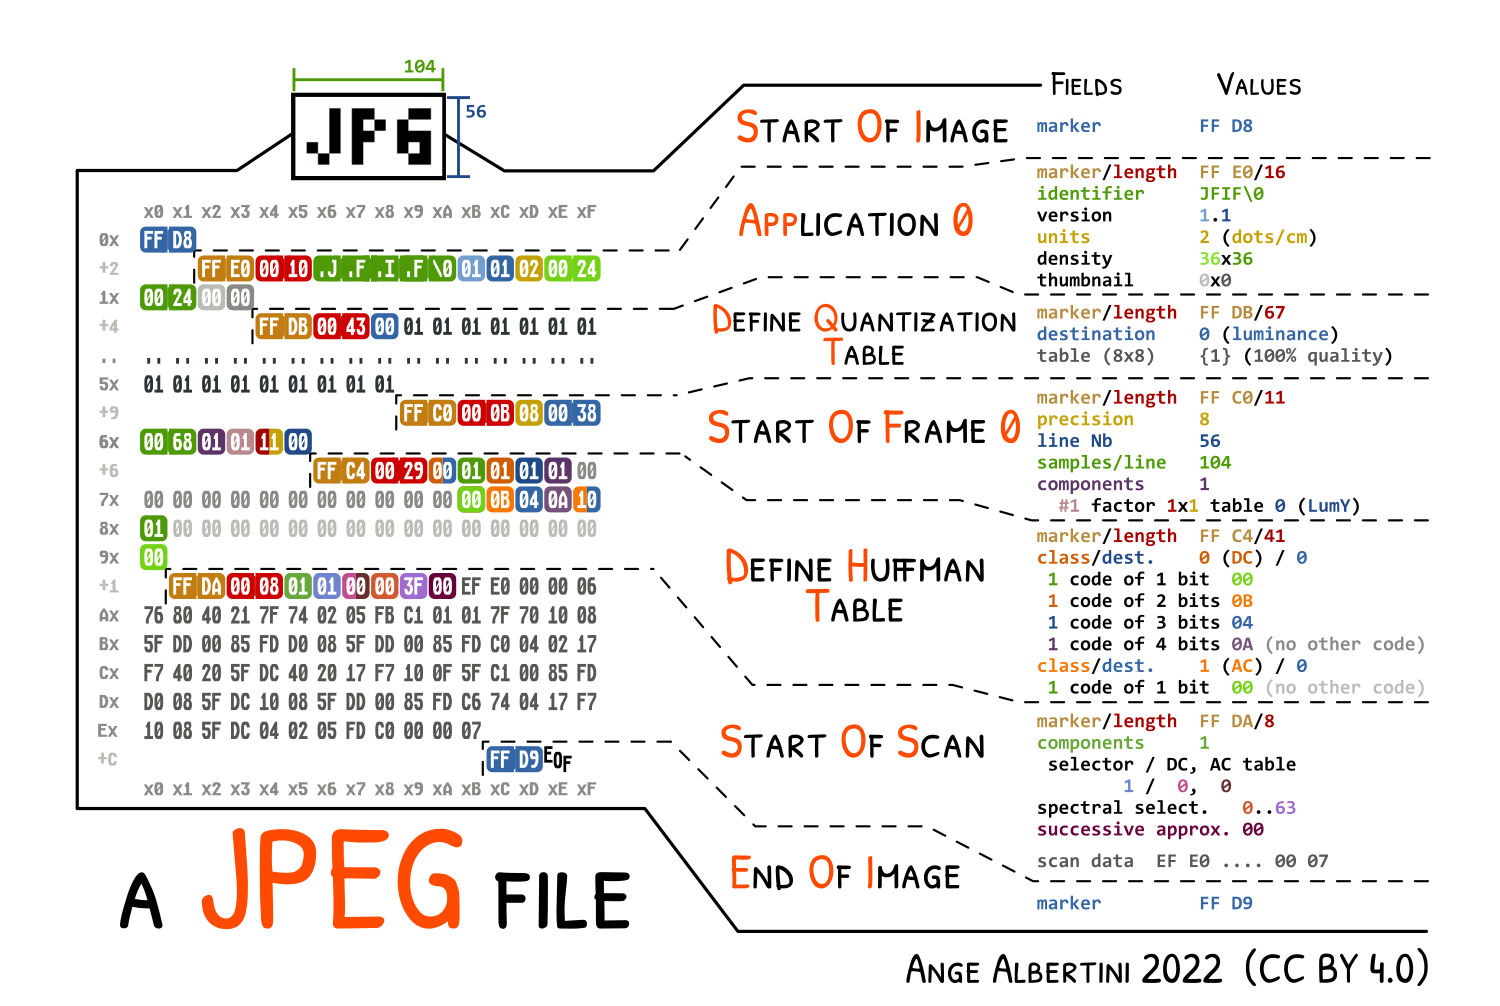 corkami/pics
Разборы файловых форматов и многое другое...
 zhkl0228/unidbg
Позволяет эмулировать нативную библиотеку Android, а также экспериментальную эмуляцию iOS.
 mahaloz/daila
Независимый от декомпилятора плагин для взаимодействия с ИИ в вашем декомпиляторе. Поддерживаются GPT, Claude и локальные модели!
 romainthomas/reverse-engineering-workshop
Слайды и практические занятия для воркшопа по реверс-инжинирингу
 threatlabz/tools
Инструменты, разработанные командой аналитики угроз Zscaler ThreatLabz
 securityjoes/threatresearch
Извлекатели конфигураций на Python для семейств вредоносных программ, включая PlugX, Remcos, templateX и RedLine Stealer, поддерживающие извлечение…
 fr0gger/iatelligence
IATelligence — это Python-скрипт, который извлекает IAT PE-файла и запрашивает GPT для получения дополнительной информации об API и связанной с ним…
 binsec/xyntia
Xyntia, деобфускатор «чёрного ящика»
 enovella/tee-reversing
Курируемый список публичных ресурсов TEE для изучения методов реверс-инжиниринга и достижения доверенного выполнения кода на ARM-устройствах.
 nalen98/ghidraemu
Нативный эмулятор Pcode
 isciurus/hexacon2022_appleavd
Артефакты исследований Hexacon 2022, охватывающие анализ поверхности атаки AppleAVD и методы эксплуатации для безопасности платформы Apple.








