
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 ilgobbo00/cve-2023-6241-pixel7_adaptation
Адаптация CVE-2023-6241 для Google Pixel 7 с Google Pixel 8, взятая из securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
Доказательство концепции для CVE-2024-54756, уязвимости, которую я обнаружил в ZScript scripting engine в GZDoom.
 axlan/fatal_core_dump
Отладка дампа памяти — детективная история.
 cyber-defence-campus/netgear_r6700v3_circled
Продемонстрировать некоторые функции Morion, создав эксплойт для CVE-2022-27646 (переполнение буфера стека на маршрутизаторах Netgear R6700v3).
 engrbilal992/deaddialect
Уникальная для каждого сеанса ISA RISC-V — каждая загрузка говорит на другом диалекте. Старые бинарники становятся недействительными. Вредоносное ПО…
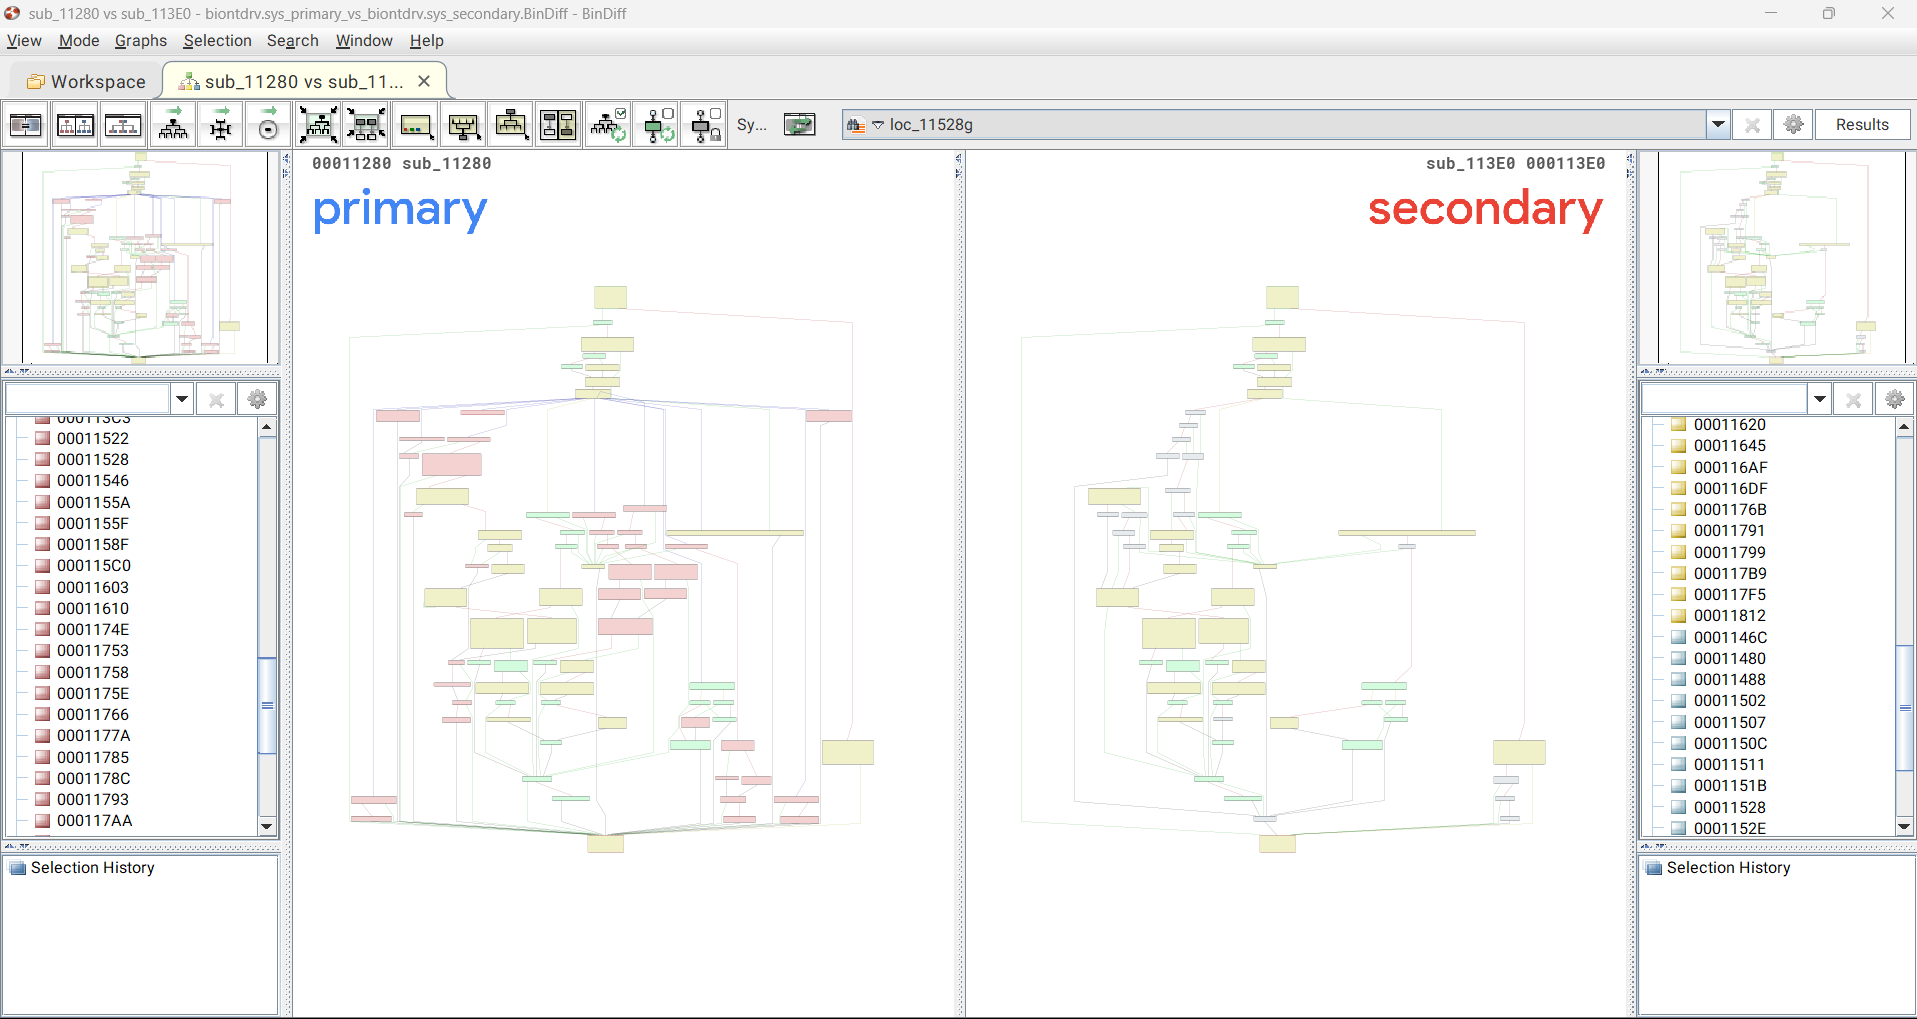 meisameb/cve-2025-0288
Этот репозиторий содержит драйвер ядра Windows и PoC.
 yeonnic/look-at-the-xnu-through-a-tube-cve-2018-4242-write-up-translation-
Подробный технический обзор и перевод CVE-2018-4242, уязвимости ядра XNU в AppleHV, с кодом PoC, анализом обратной разработки и объяснением системных…
 khoatran107/cve-2025-38001
Эксплуатационный PoC на C для CVE-2025-38001, демонстрирующий эксплуатацию уязвимости и анализ кода для исследований в области безопасности.
 xernary/cve-2025-15545
Доказательство концепции для CVE-2025-15545
 themalwareguardian/cve-2018-18912
SEH-основанный переполнение буфера в Easy File Sharing Web Server 7.2, демонстрирующее, как аутентифицированный параметр HTTP POST может повредить…
 jeromeyoung/ps4_8.00_vuln_poc
Моя версия CVE-2021-30858 для ps4 8.xx

 raulsineiro/cve-2025-5548
Лаборатория по эксплуатации бинарных уязвимостей: настройка среды и пошаговое руководство по эксплуатации CVE-2025-5548 с использованием Ghidra,…
 highandhigh/cve-2015-0057
Подробный технический анализ и реализация эксплойта для CVE-2015-0057, уязвимости use-after-free в win32k.sys, охватывающей 32-битные и 64-битные…
 alfa8sa/cve-2025-5548
Переполнение буфера в куче в CVE-2025-5548
 1llu50ry/aegis
Одноголовочный SDK защиты программного обеспечения на C++20 с полиморфной виртуализацией кода на основе VM, MBA и обфускацией строк на этапе…
 thesecretclub/sandboxbootkit
Bootkit для Windows Sandbox для отключения DSE/PatchGuard.
 turretsec/u3000py
Python-клиент для локального WiFi-протокола управления видеорегистратором Thinkware U3000, полученный обратной разработкой официального…








