
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 ariyanpegu/ghostlock-app
GhostLock — приложение для выполнения в одно касание (CVE-2026-43499)
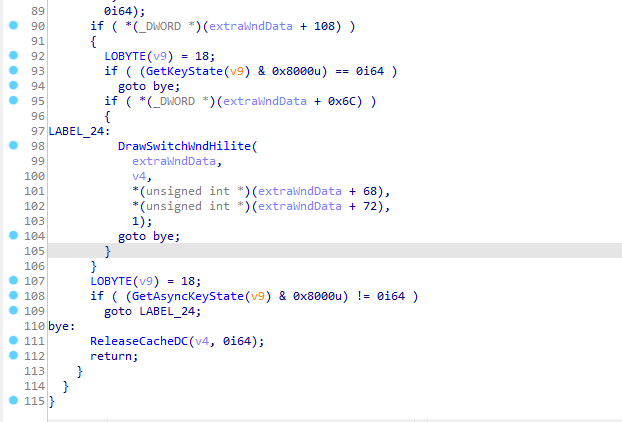 piotrflorczyk/cve-2019-1458_poc
POC для cve-2019-1458
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
Использование патч-диффинга для обнаружения новых уязвимостей
 liji32/snatchbox
SnatchBox (CVE-2020-27935) 是一个影响 macOS 至 10.15.x 版本的沙箱逃逸漏洞和漏洞利用
 kalendsi/cve-2020-1054
Анализ и proof-of-concept эксплойт-код для CVE-2020-1054, уязвимости повышения привилегий в ядре Windows, с прилагаемым техническим описанием.
 mellow-hype/cve-2023-33476
Эксплойты для переполнения кучи в MiniDLNA <=1.3.2 (CVE-2023-33476)
 crackercat/cve-2024-44083
Вызывает краш IDA (всех версий) при открытии.
 quasarbinary/cve-2024-43630-poc
POC переполнения буфера стека NtCopyFileChunk
 zzzxxxxxxxxxx/ghostlock-got-w29
CVE-2026-43499 (GhostLock) research on HUAWEI MatePad Pro 11 GOT-W29
 pazhanivelmani/av_cve-2020-0162_a10r33
Эксплойт для CVE-2020-0162, нацеленный на конкретную уязвимость, реализованный на C++ для бинарной эксплуатации и тестирования безопасности.
 defrancescojp/cve-2013-3664_bmp
Доказательство концепции эксплуатации CVE-2013-3664: переполнение кучи при разборе текстур BMP RLE4 в SketchUp, позволяющее выполнить произвольный…
 blunden/unacev2.dll-cve-2018-20250
Версия бинарного файла, пропатченная для устранения CVE-2018-20250
 tls456/cve-2026-43805-poc
CVE-2026-43805 анализ гонки IOKit IODMACommand и proof of concept
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows proof-of-concept цепочка эксплойтов для CVE-2019-11707, ошибки несоответствия типов в Firefox IonMonkey, объединяющая RCE в браузере с…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy для Galaxy S23 Ultra SM-S9180 (FZG1) — временный root через CVE-2026-43499, поздняя загрузка KernelSU, без прошивки разделов, без Knox
 patois/winmagic_sd
Технический отчет и PoC-эксплойт для CVE-2020-11519 и CVE-2020-11520
 downwithup/cve-2018-16711
PoC-код для CVE-2018-16711 (эксплойт от wrmsr)
 citizen13x/cve-2021-43229
Разбор CVE-2021-43229








