
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 yeet-src/usbsnoop
Живой общесистемный сниффер USB-передач на eBPF — декодирует USB-трафик на лету (control SETUP, SCSI, HID) из двух универсальных хуков URB. Без…
 nccgroup/asadbg
asadbg — это набор инструментов, предназначенных для автоматизации живой отладки устройств Cisco ASA.
 kashithecomfy/comfyengine
ComfyEngine — это набор инструментов для исследования памяти, созданный для тех, кому необходимо отслеживать, изменять и автоматизировать работу…
 eset/wslink-vm-analyzer
WslinkVMAnalyzer — это инструмент, предназначенный для упрощения анализа кода, защищённого виртуальной машиной, используемой во вредоносном ПО Wslink.
 uoftctf/uoftctf-2025-chals-public
Раздаточные материалы заданий, исходный код и решения для UofTCTF 2025
 synacktiv/canon-mf644
Набор инструментов для эксплуатации и анализа прошивки принтера Canon MF644, включающий эксплойты на Python, ARM-шеллкод и скрипты загрузчика IDA Pro…
 frida/aurora
Веб-приложение-доказательство концепции, построенное на основе Frida
 nccgroup/binja_dynamics
Интерфейс на PyQt5 для плагина binjatron для Binary Ninja, включающий функции подсветки, призванные облегчить новичкам изучение реверс-инжиниринга.
 pandare9x/nop_plugin
Плагин для NOP-инга инструкций в IDA
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge: анализ bootkit-rootkit, этап 2
 binref/agent
Инструкции для агента языковой модели для Binary Refinery
 nccgroup/libmempool
Инструментарий анализа кучи для mempool
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker и разбор.
 clearbluejar/cve-2024-20696
Тестовый стенд для уязвимости CVE-2024-20696 Windows libarchive RCE, обеспечивающий бинарный анализ и тестирование эксплуатации библиотеки…
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
POC для CVE-2025-24132 (AirBourne). В настоящее время просто вызывает переполнение и приводит к краху.
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception — реверс-инжиниринг
 wechicken456/cve-2021-4034-ctf-writeup
Разбор CTF pwn-задачи с эксплуатацией CVE-2021-4034 (pkexec) через манипуляцию кучей, с реверс-инжинирингом в Ghidra и пользовательским…
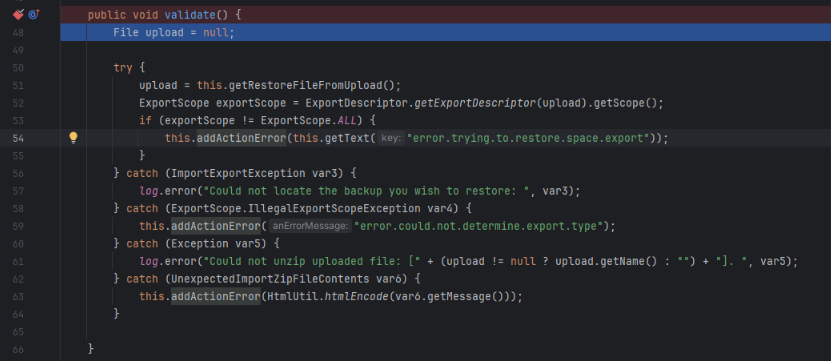 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
Анализ эксплуатации CVE-2023-22518 для Atlassian Confluence Server, охватывающий настройку, сравнение JAR-файлов, первопричину и несанкционированное…








