
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 wzy114514sb/pwnage24mtk
Эксплойт для сертификатов MTK устройств. Существует логическая ошибка в процессе верификации сертификатов MTK. Похоже на CVE-2023-20696.
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl формат файла
 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Анализ реверс-инжиниринга безфайлового варианта Remcos RAT, который внедряется в svchost.exe через вызовы Native API. Охватывает извлечение…
 tufanturhan/cve-2022-21971-windows-runtime-rce
Эксплойт Proof-of-concept для CVE-2022-21971, уязвимости освобождения неинициализированного указателя в prauthproviders.dll среды выполнения Windows,…
 lzty/cve-2025-7771
PoC-эксплойт на Rust для CVE-2025-7771, предоставляющий примитивы произвольного чтения/записи через уязвимый драйвер, с трансляцией виртуальных…
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Доказательство концепции для CVE-2025-9951, демонстрирующее контролируемое выполнение колбэка в FFmpeg через несоответствие сопоставления компонентов…
 cryptomachio/cve-2025-5548
Техническое исследование уязвимости CVE-2025-5548
 sandesh9978/cve-2021-3490-ebpf-analysis
Исследовательская реализация, демонстрирующая взаимодействие с подсистемой eBPF в Linux, связанное с CVE-2021-3490. Включает создание BPF-карт,…
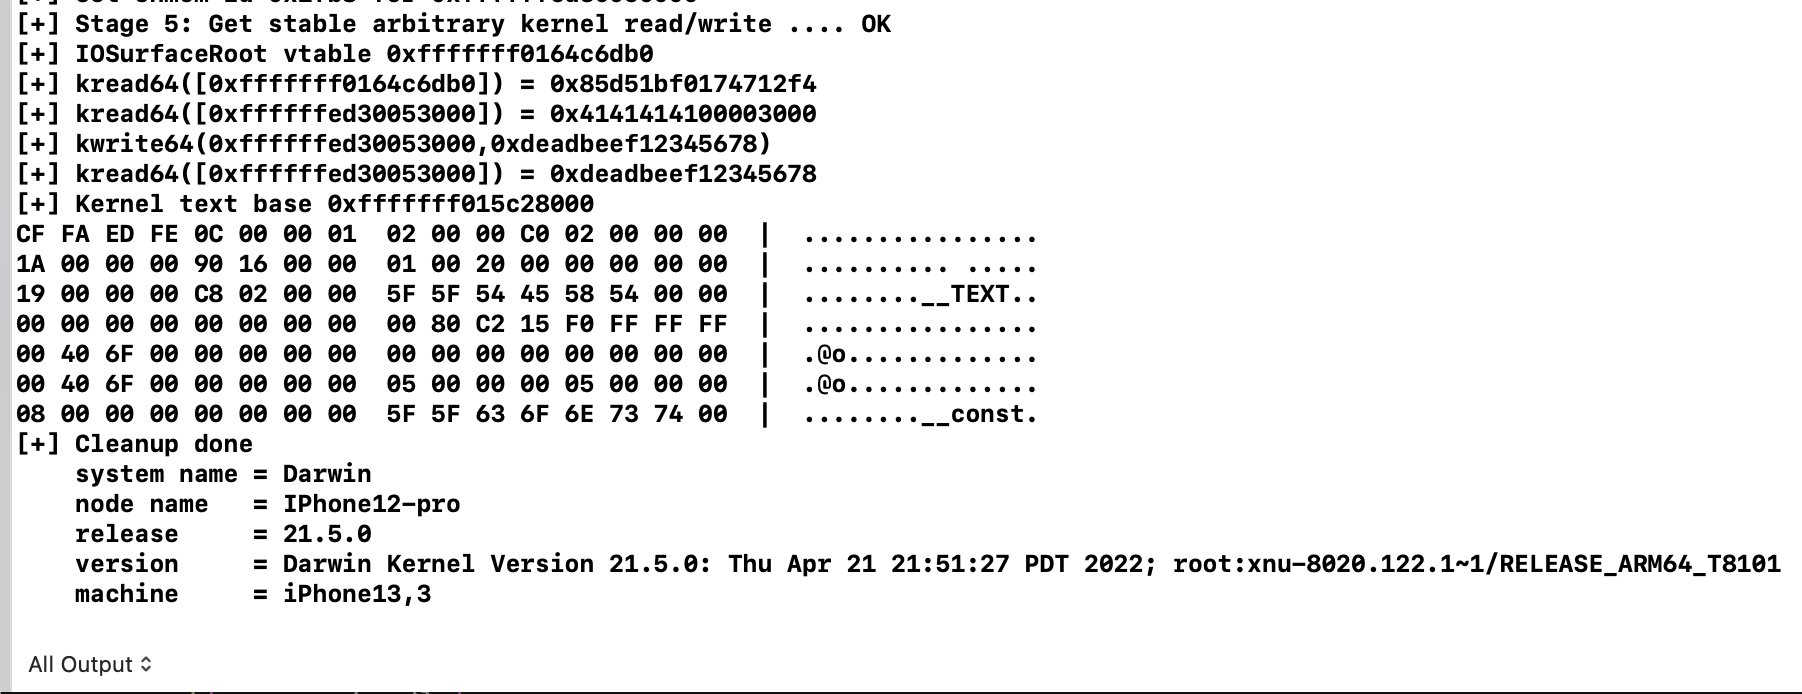 ox1111/cve-2022-32898
Технический анализ и демонстрация эксплуатации CVE-2022-32898, уязвимости повреждения памяти ядра в драйвере Apple Neural Engine, с подробным…
 ifygecko/cve-2023-30226
Документация уязвимости отказа в обслуживании в ELF-парсере фреймворка обратного проектирования Rizin, вызванной поддельным значением DT_VERNEEDNUM,…
 se1ims/pixelsmash
Proof-of-concept и лабораторный стенд для CVE-2026-8461 — записи за границами буфера в декодере MagicYUV библиотеки FFmpeg, с генератором полезной…
 snare/ida-efiutils
Некоторые скрипты для IDA Pro, помогающие в реверс-инжиниринге EFI-бинарных файлов
 abdgalaxy36-code/rmgp-complete-handoff
Полный RMGP (CVE-2026-43499) workspace + передача состояния эксперимента для SM-A376B/A376BXXU1AZB7
 iddoeldor/frida-snippets
Примеры Frida, созданные вручную
 solemnwarning/rehex
Шестнадцатеричный редактор реверс-инженеров
 reclassnet/reclass.net
Больше, чем просто порт ReClass на платформу .NET.
 hasherezade/malware_training_vol1
Материалы для обучения анализу вредоносного ПО для Windows (том 1)
 michalmalik/osx-re-101
Подборка ресурсов для реверс-инжиниринга OSX/iOS.








