
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 0xmoga/cve-2023-4911-lab
Лаборатория на основе Docker для CVE-2023-4911 для анализа переполнения буфера ld.so в glibc и разработки локального эксплойта для повышения…
 gmh5225/keypatchx
KeyPatch Enhanced — плагин для IDA Pro для символо-ориентированного патчинга ассемблера x86/x64 на базе Keystone Engine. Форк Keypatch с…
 gmh5225/driver-soulextraction
SoulExtraction — это библиотека драйверов Windows для извлечения информации о сертификатах в драйверах Windows.
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Анализ методом обратной разработки Agent Tesla, инфостилера на базе .NET, который использует APC-инъекции, манипулирование токенами и закрепление в…
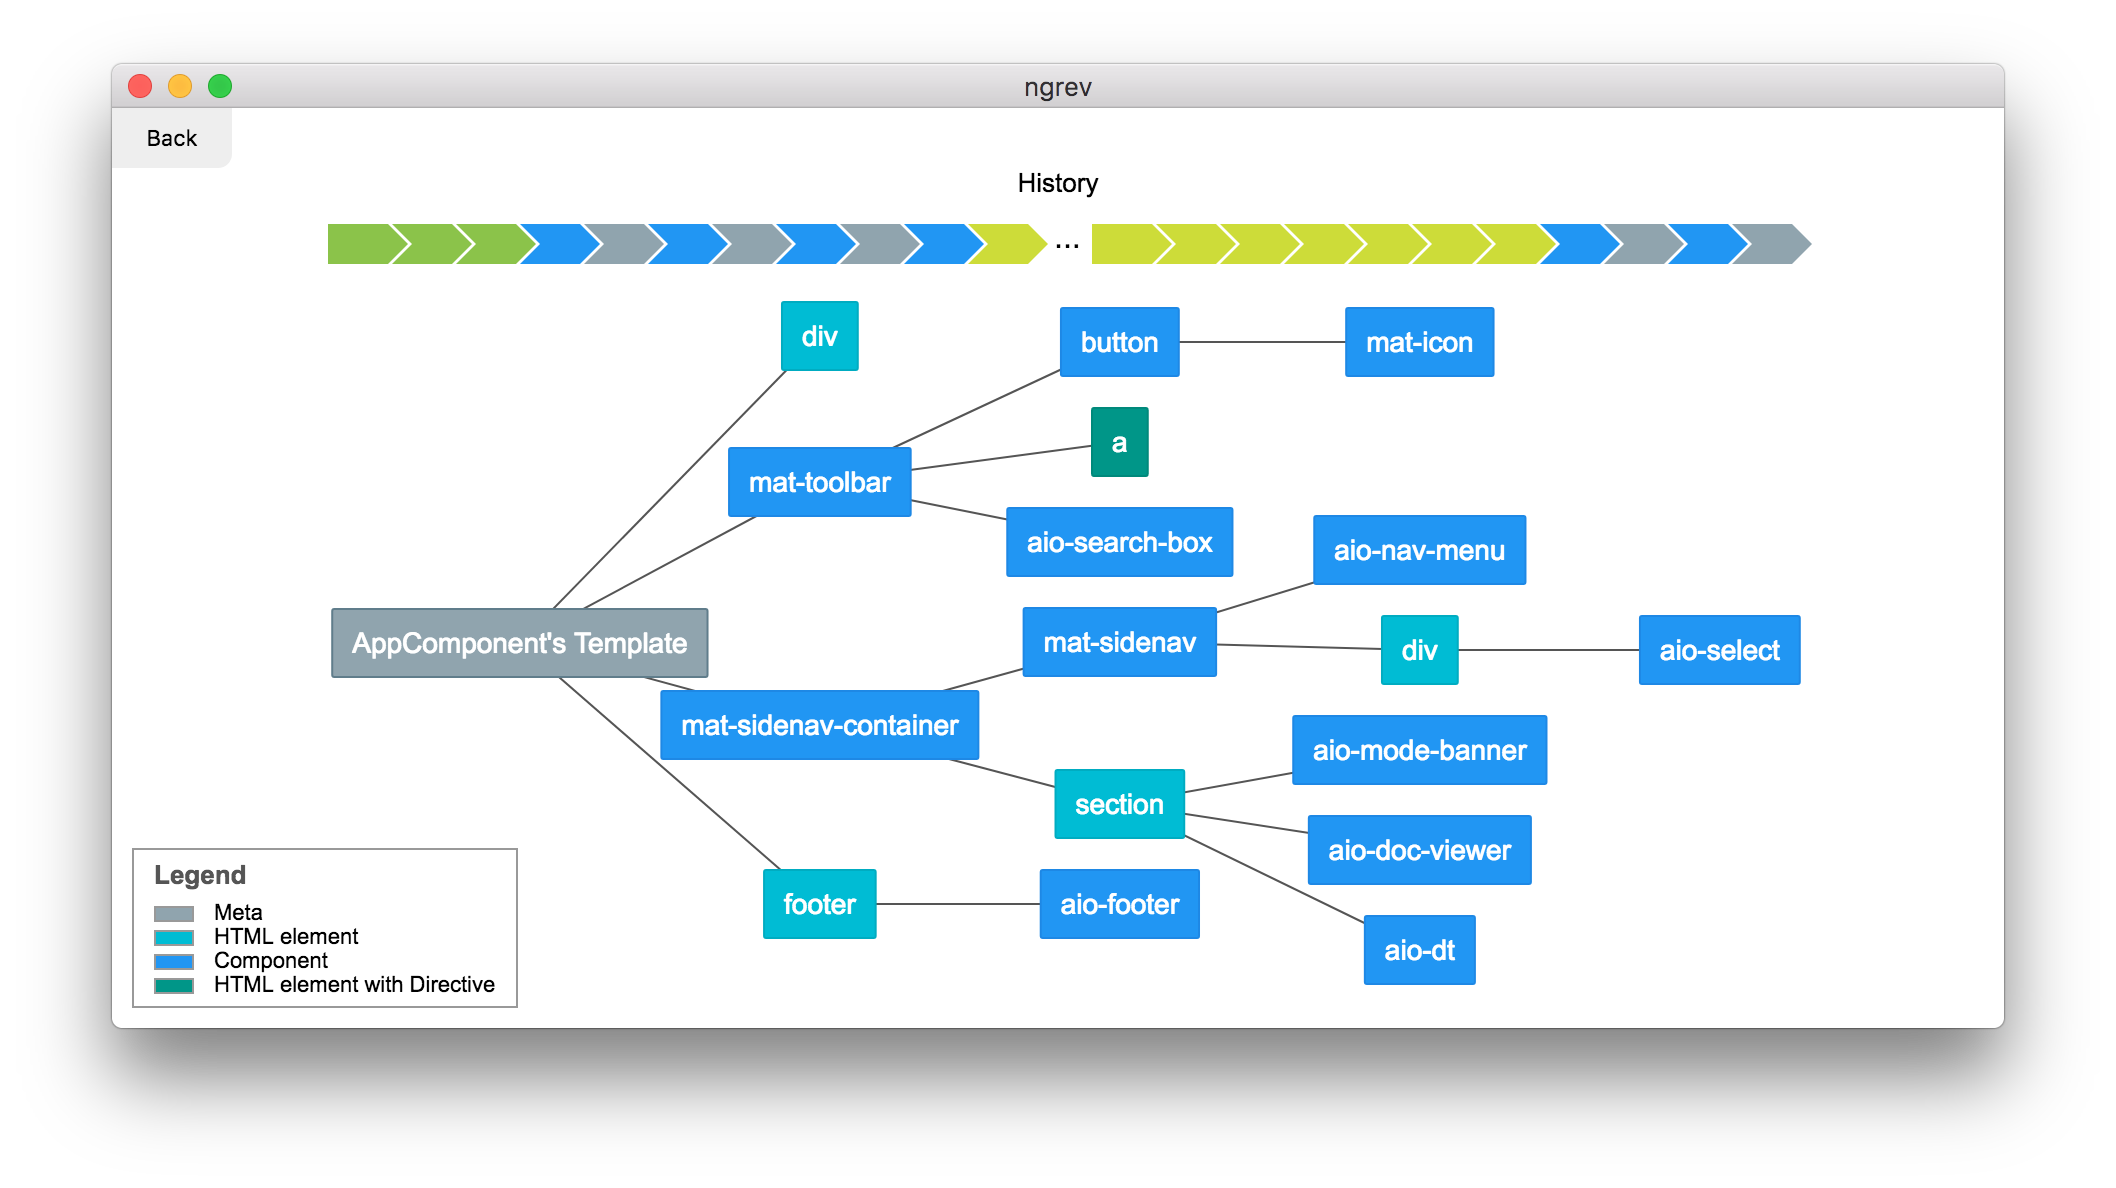 mgechev/ngrev
Инструмент для обратного проектирования Angular-приложений
 viper-framework/viper
Фреймворк для анализа и управления бинарными файлами
 chip-red-pill/microcodedecryptor
Расшифровывает обновления микрокода Intel Atom и распаковывает XuCode с помощью восстановленных ключей RC4, раскрывая внутренние структуры микрокода…
 vxunderground/vxug-papers
Исследовательский код и статьи участников vx-underground.
 rocky/python-decompile3
Декомпилятор Python для версий 3.7-3.8. Урезанная версия uncompyle6, чтобы мы могли провести рефакторинг и начать исправлять некоторые давние…
 wh1te4ever/super-tart-vphone-writeup
Руководство по созданию виртуального iPhone с использованием компонентов VPHONE600AP из прошивки PCC от Apple, включающее патчинг прошивки,…
 kevthehermit/ratdecoders
Декодеры на Python для распространенных троянов удаленного доступа
 xoreaxeaxeax/repsych
Психологическая война в обратной разработке
 foundryzero/binder-trace
Binder Trace — это инструмент для перехвата и анализа сообщений Android Binder. Представьте его как «Wireshark для Binder».
 ant4g0nist/lisa.py
Интеграция LLDB MCP + другие полезные команды
 dissectmalware/xlmmacrodeobfuscator
Извлечение и деобфускация XLM макросов (также известных как Excel 4.0 Macros)
 droidefense/engine
Droidefense: Продвинутый фреймворк для анализа вредоносных программ Android
 zeze-zeze/ioctlance
Инструмент, который используется для поиска уязвимостей в x64 WDM drivers








