
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 owenpawl/cerberus-re-skill
cerberus-re — это локальная рабочая среда для реверс-инжиниринга, ориентированная на Apple и предназначенная для построения повторяемого трёхглавого…
 arthastang/iot-implant-toolkit
Инструментарий для атак с внедрением на устройства IoT
 mncoppola/rpef
Абстрагирует и ускоряет процесс внедрения бэкдоров в стандартные образы прошивки для потребительских/SOHO-роутеров
 c0mposer/c-game-modding-utility
Утилита для моддинга игр, упрощающая внедрение кода C/C++.
 will127534/mk4001mtd-usb-bridge
Прошивка RP2040, которая превращает SDIO микронакопитель Toshiba MK4001MTD 0.85" в USB-устройство массового хранения, реализуя полный стек протоколов…
 cisco-talos/remcos-decoder
Talos Decryptor POC для Remcos RAT версии 2.0.5 и более ранних
 caveeroo/gv_decryptor
Инструмент восстановления дампа Gallery Vault с автоматическим обнаружением, выводом ключей и автоматическим восстановлением медиафайлов.

 binaryhardening/cfgrip
Дисассемблирует PE/ELF x86/x64 бинарные файлы, разрешает косвенные переходы через GOT, таблицы переходов и трассировку регистров, а также…
 supermagnum/gr-qradiolink
Внешний (OOT) модуль GNU Radio для блоков QRadioLink.
 ipuig/cve-2023-50564
Эксплойт-доказательство концепции для CVE-2023-50564, нацеленный на Pluck CMS, доставляющий обратную оболочку через установку вредоносного модуля.
 renukaselvar/libunwind_cve-2015-3239
C-библиотека для размотки стека и генерации backtrace, поддерживающая несколько архитектур и операционных систем, с инструкциями по сборке и…
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Реверс-инжиниринг Rusty Stealer: RAT на основе Rust с продвинутым кейлоггером, потоковой передачей экрана в реальном времени и агрессивным обходом…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Инструментарий для неаутентифицированного удалённого выполнения кода.
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — уязвимость ядра iOS/macOS, приводящая к отложенной панике (A19 Pro, iOS 26.3 RC)
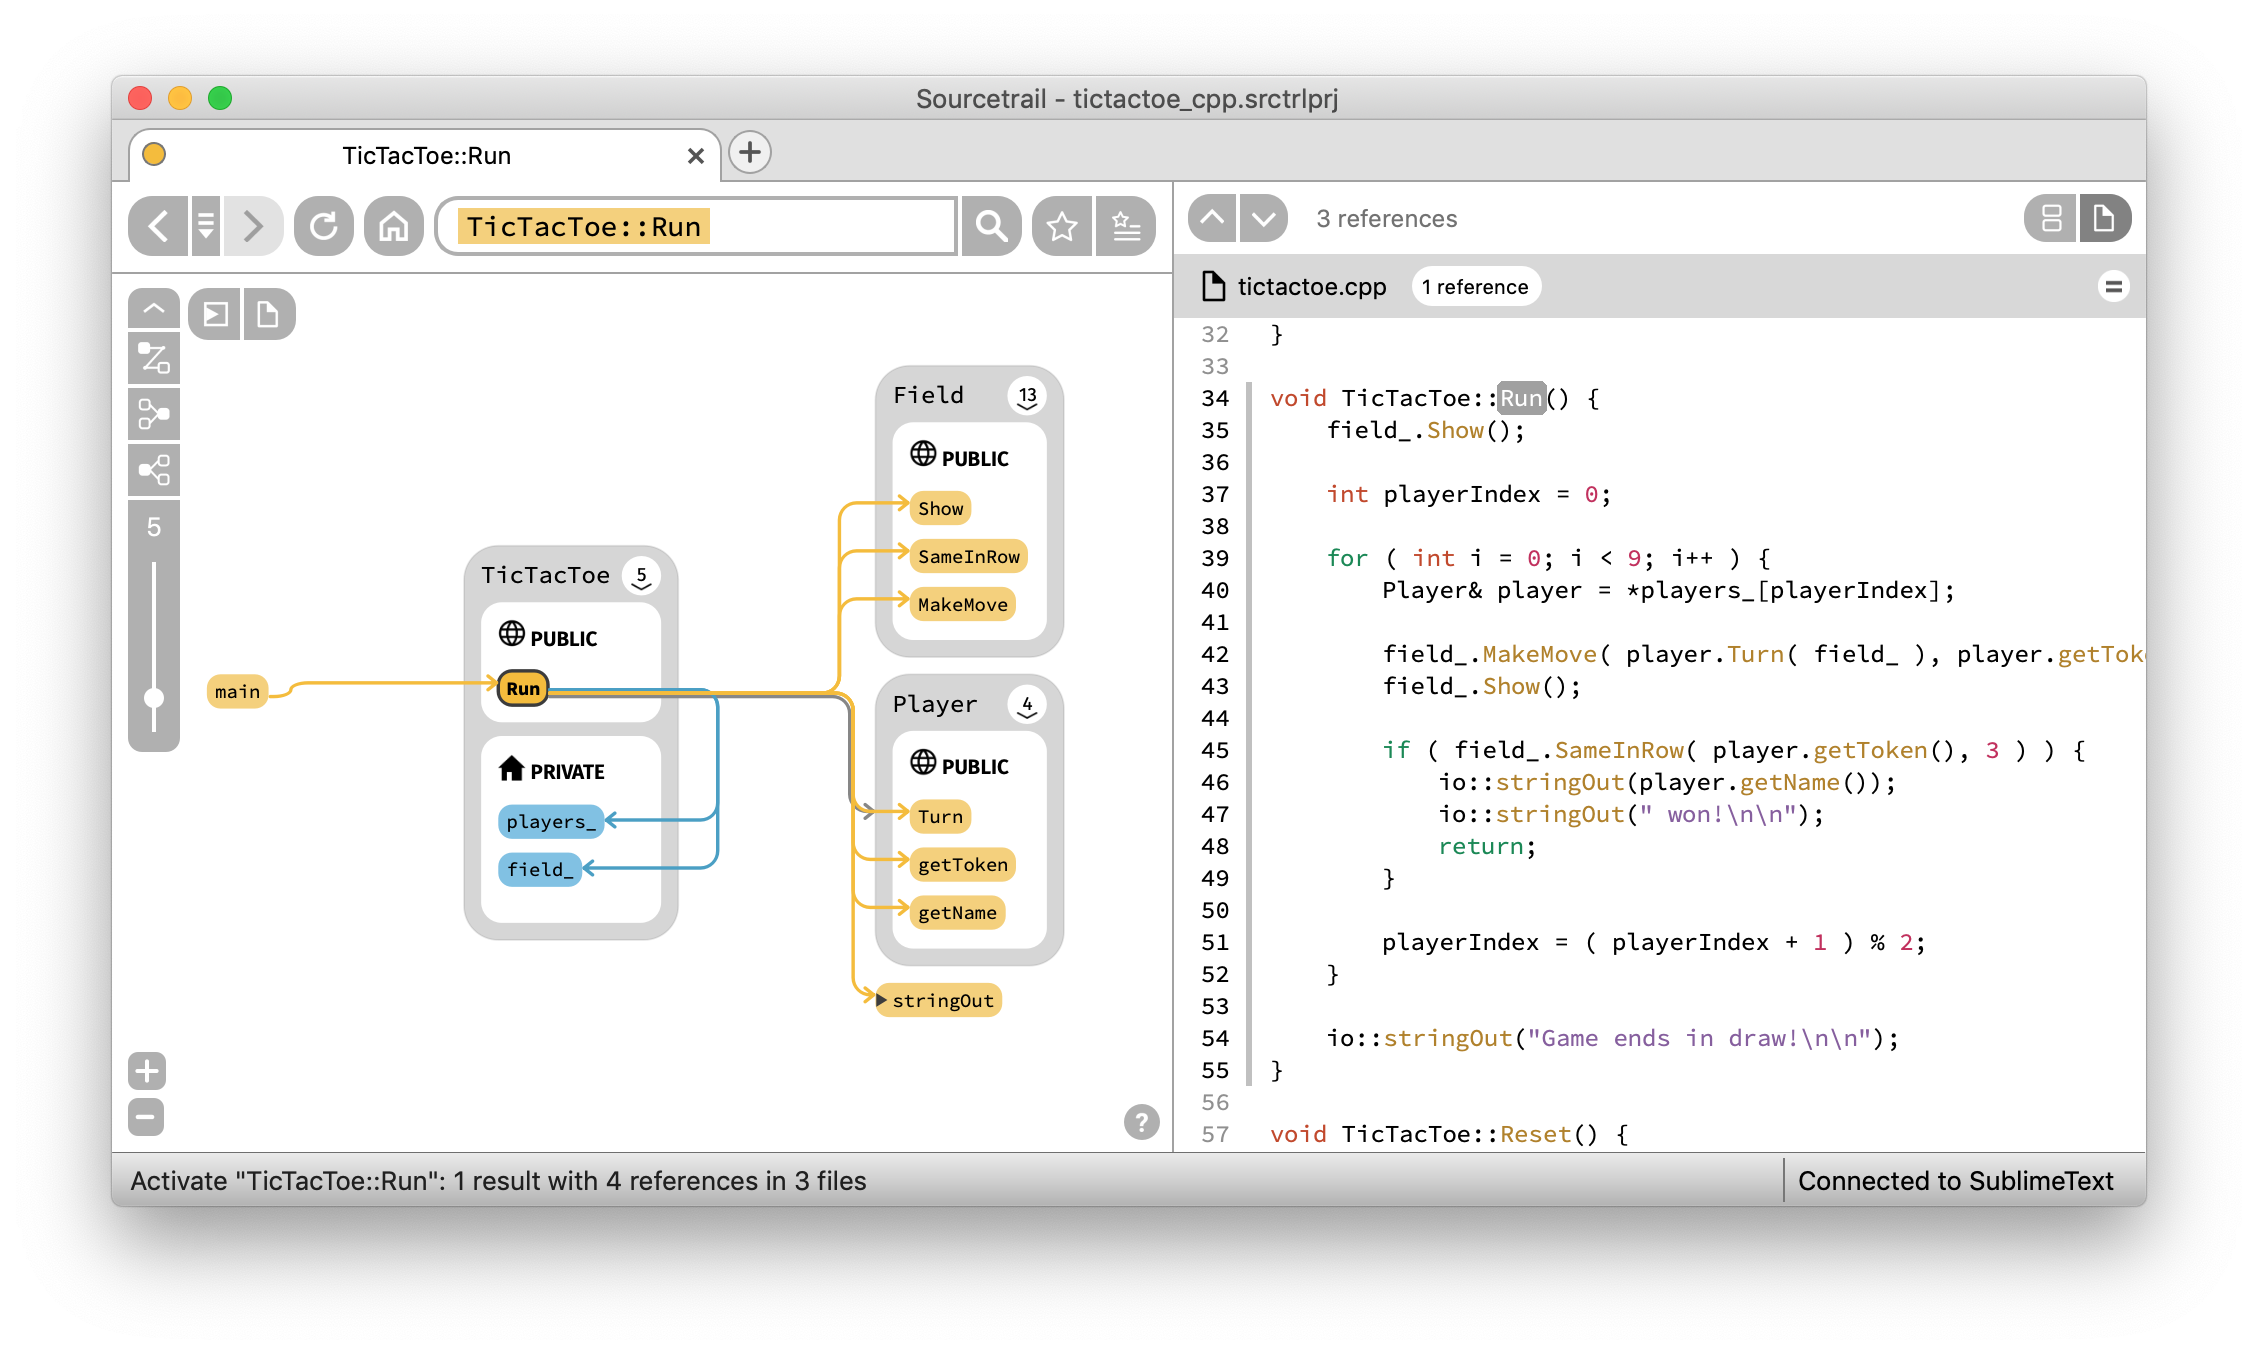 coatisoftware/sourcetrail
Sourcetrail — бесплатный интерактивный исследователь исходного кода с открытым исходным кодом
 longld/peda
PEDA — Помощник по разработке эксплойтов на Python для GDB
 secretsquirrel/the-backdoor-factory
Патч PE, ELF, Mach-O бинарных файлов с shellcode, новая версия в разработке, доступна только спонсорам









