
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 aloshdenny/reverse-synthid-text
обратная разработка SynthID для текста
 lauriewired/jadxecute
Плагин для скриптинга JADX-gui для динамического управления декомпилятором
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 zydak/leetobfuscator
Обфусцирует C/C++ через проходы LLVM: шифрование строк, уплощение потока управления, MBA-переписывание и анти-анализ для противодействия…
 lauriewired/malimite
iOS и macOS декомпилятор
 hasherezade/tiny_tracer
Трассировщик на основе Intel Pin для вызовов API, системных вызовов и инструкций с анти-отладочным обходом, используемый для анализа вредоносного ПО…
 mandiant/flare-learning-hub
Бесплатные образовательные материалы по реверс-инжинирингу и анализу вредоносного ПО от команды FLARE
 theos/sdks
Патченные SDK, включающие закрытые фреймворки tbds
 yeggor/uefi_retool
Инструмент для реверс-инжиниринга прошивок UEFI
 symgraph/idassistmcp
Автономный плагин MCP-сервера для IDA Pro.
 e-gleba/world_conqueror_4_ru
Переведённые строки для World Conqueror 4 (RU)
 jinxhy/awesome-moai-security
Курируемый список литературы и таксономия исследований атак и защиты для мобильных бортовых систем ИИ, охватывающие состязательные атаки, атаки с…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Полный статический и динамический анализ Overlord RAT: архитектура Go-агента, C2 через HTTP/2 + WebSocket, рефлективная инъекция DLL, кейлоггинг…
 abraxas/cve-2025-38502-linux-lpe
Исследовательский репозиторий для CVE-2025-38502 — выход за границы в локальном хранилище cgroup BPF ядра Linux через хвостовые вызовы, позволяющий…
 pelock/jobfuscator
Запутывает исходный код Java для защиты от реверс-инжиниринга, декомпиляции и кражи интеллектуальной собственности. Переименовывает…
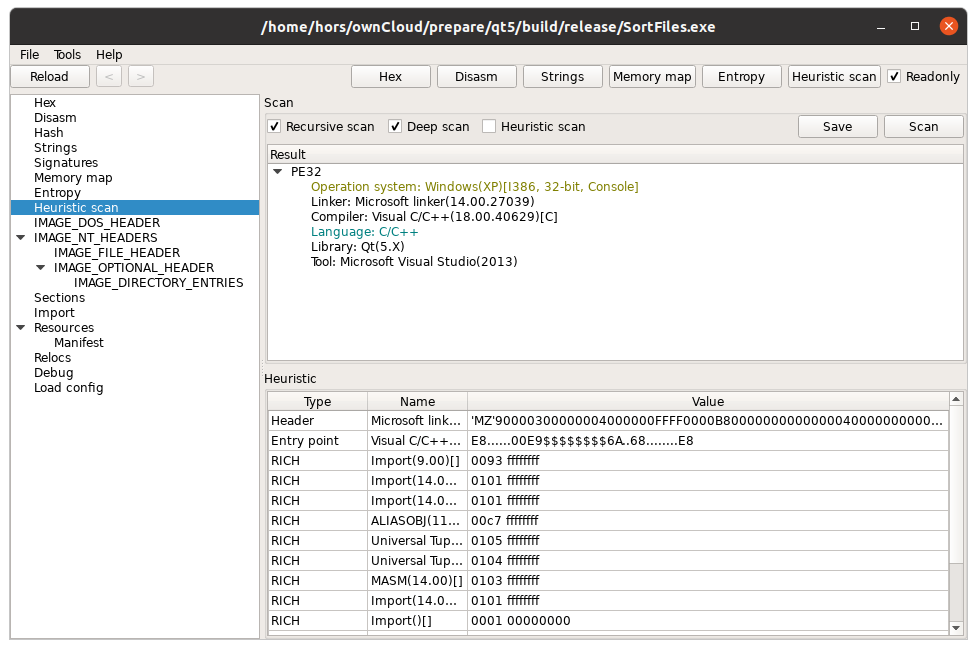 horsicq/xpeviewer
Просмотрщик/редактор PE-файлов для Windows, Linux и MacOS.
 dynamorio/dynamorio
Фреймворк инструментирования времени выполнения для создания инструментов динамического анализа: трассировка, профилирование, покрытие кода, отладка…
 calebfenton/simplify
Виртуальная машина Android и деобфускатор








