
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 lt-asset/resym
Для нашей статьи на CCS24 🏆 «ReSym: использование LLM для восстановления символов переменных и структур данных из stripped-бинарей» авторов Danning…
 robindavid/idasec
Плагин IDA для обратной разработки и динамического взаимодействия с платформой Binsec
 pithase/asm-copyfail
CVE-2026-31431 (Ошибка копирования) — Анализ и разработка на ассемблере x86-64 | Анализ и разработка на ассемблере x86-64
 m10ust/machscope
macOS IPC, launchd, Mach-O и исследователь доверительных отношений — криминалистический инструмент с нулевыми зависимостями, работающий в терминале
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Реверс-инжиниринг-разбор Python-шеллкода, который через APC-инъекцию внедряется в AnyDesk, эксфильтрует данные на C2 по HTTPS с AES/RSA и…
 ejfkdev/reyee_decrypt
Расшифровка прошивки Ruijie ReyeeOS (v1/v2) и зашифрованных резервных копий конфигурации; восстановление паролей в открытом виде
 withsecurelabs/python-exe-unpacker
Вспомогательный скрипт для распаковки и декомпиляции EXE-файлов, скомпилированных из Python-кода.
 nygard/class-dump
Генерирует Objective-C заголовки из Mach-O файлов.
 mahaloz/decomp2dbg
Плагин для внедрения интерактивных символов в ваш отладчик из вашего декомпилятора.
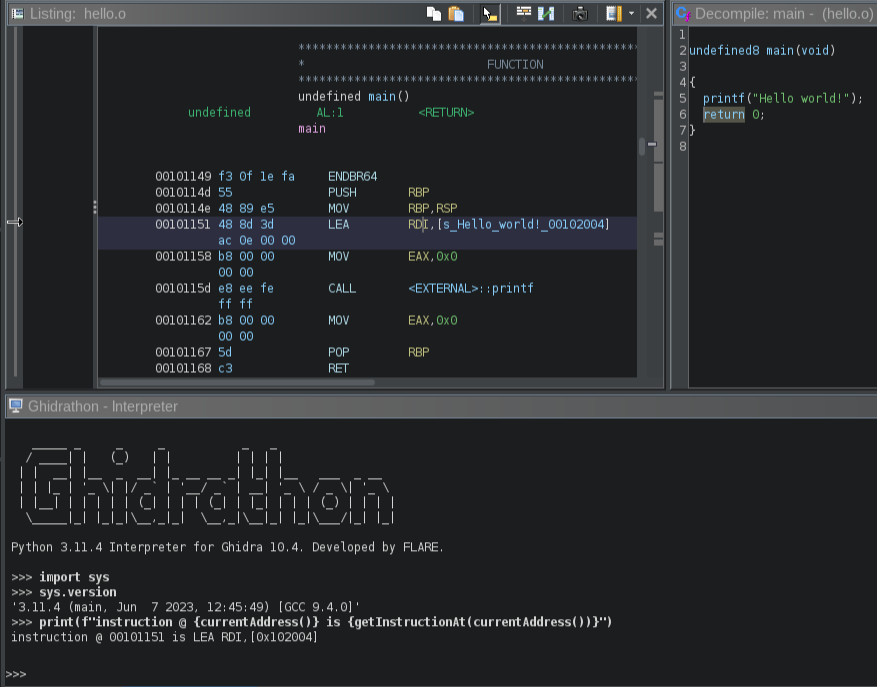 mandiant/ghidrathon
Открытое расширение команды FLARE для добавления скриптов на Python 3 в Ghidra.
 nccgroup/idahunt
idahunt — это фреймворк для анализа бинарных файлов с помощью IDA Pro и поиска интересующих объектов в IDA Pro.
 dougwithseismic/dezlock-dump
Инструмент для извлечения runtime schema и RTTI для Deadlock, CS2, Dota и других (Source 2). source2gen не требуется.
 zx41r/awesome-reverse-engineering-and-malware-analysis
Проверенная карта реверс-инжиниринга и анализа вредоносного ПО. Дизассемблеры, распаковка, разработка эксплойтов, фаззинг, DFIR и глубокие разборы,…
 blakebratcher/wcw-cyberring-pav-decryptor
Криптоанализ проприетарной системы DRM для видео 1999 года. Восстанавливает 61 зашифрованное видео рестлинга с CD-ROM WCW Internet Powerdisk с…
 inartin/365cam-stream
Локальный инструмент для стриминга с дешёвых WiFi-камер, который обходит облачные сервисы и мобильные приложения. Обнаруживает камеры в вашей сети,…
 shurikgo/cve-2026-25262-sm8450-research
Применимость CVE-2026-25262 к Snapdragon 8 Gen 1 — экспериментальные результаты
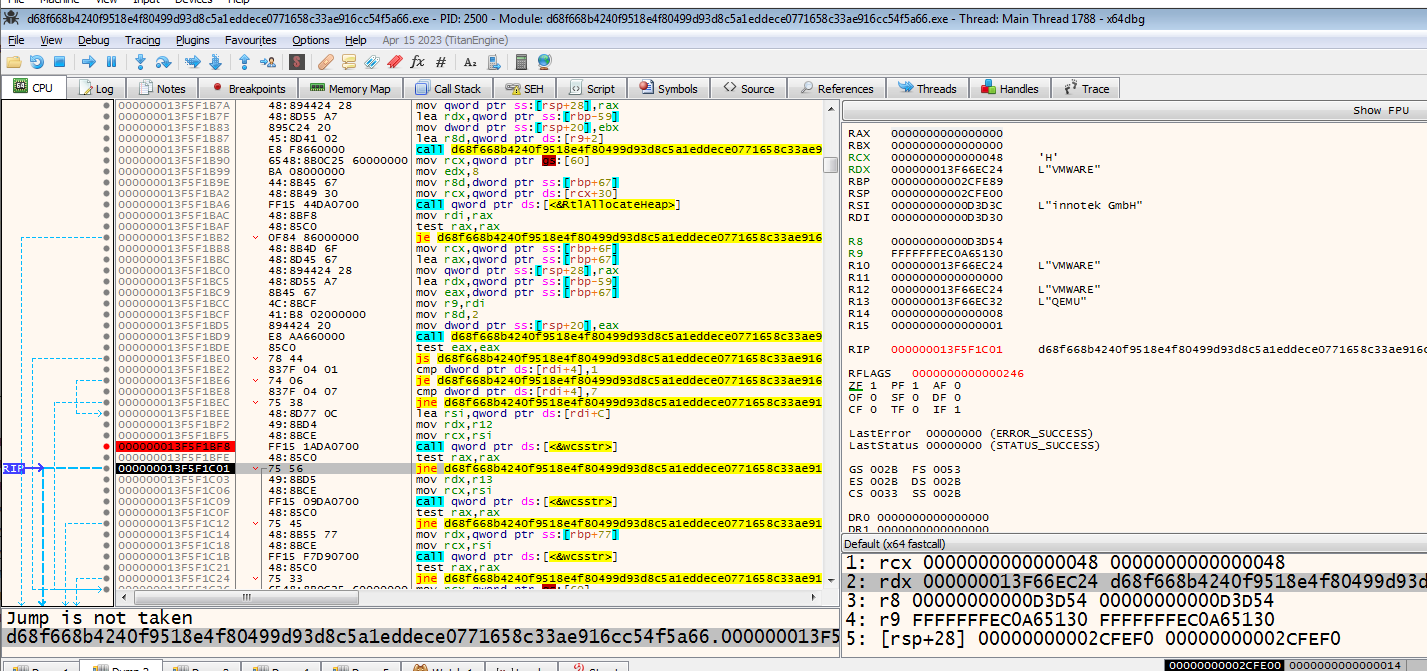 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, здесь пока ничего нет, пожалуйста, проходите мимо








