#1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit

 nazeeh111/capsulith
Запускайте сохранённый код ARM64 в Node или браузере; просматривайте декодированные пиксели изображения и инициализированную память.
 gmh5225/obs-graphics-hook32-hook
Демонстрирует перехват указателя D3D9 Present из OBS graphics-hook32.dll для достижения рендеринга, устойчивого к захвату потока, который обходит…
 turretsec/disclosure-thinkware-u3000
Три неаутентифицированные уязвимости в протоколе локального управления по WiFi видеорегистратора Thinkware U3000: произвольная запись файлов,…
 dpt/chasehq
Chase H.Q. для ZX Spectrum — реверс-инжиниринг и восстановление на переносимом C
 mellow-hype/cve-2023-33476
Эксплойты для переполнения кучи в MiniDLNA <=1.3.2 (CVE-2023-33476)
 matthw/malware_analysis
Python-инструментарий для анализа вредоносных программ, предназначенный для проверки подозрительных файлов и извлечения индикаторов компрометации для…
 theatha/yara_for_config_extraction
Учебное пособие и исходный код для создания пользовательского модуля YARA на языке C для извлечения конфигураций вредоносного ПО, с практическим…
 retr0reg/tenda-ac8v4-rop
Эксплоиты для переполнения стека в Tenda Ac8v4 с выполнением удаленного кода через Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
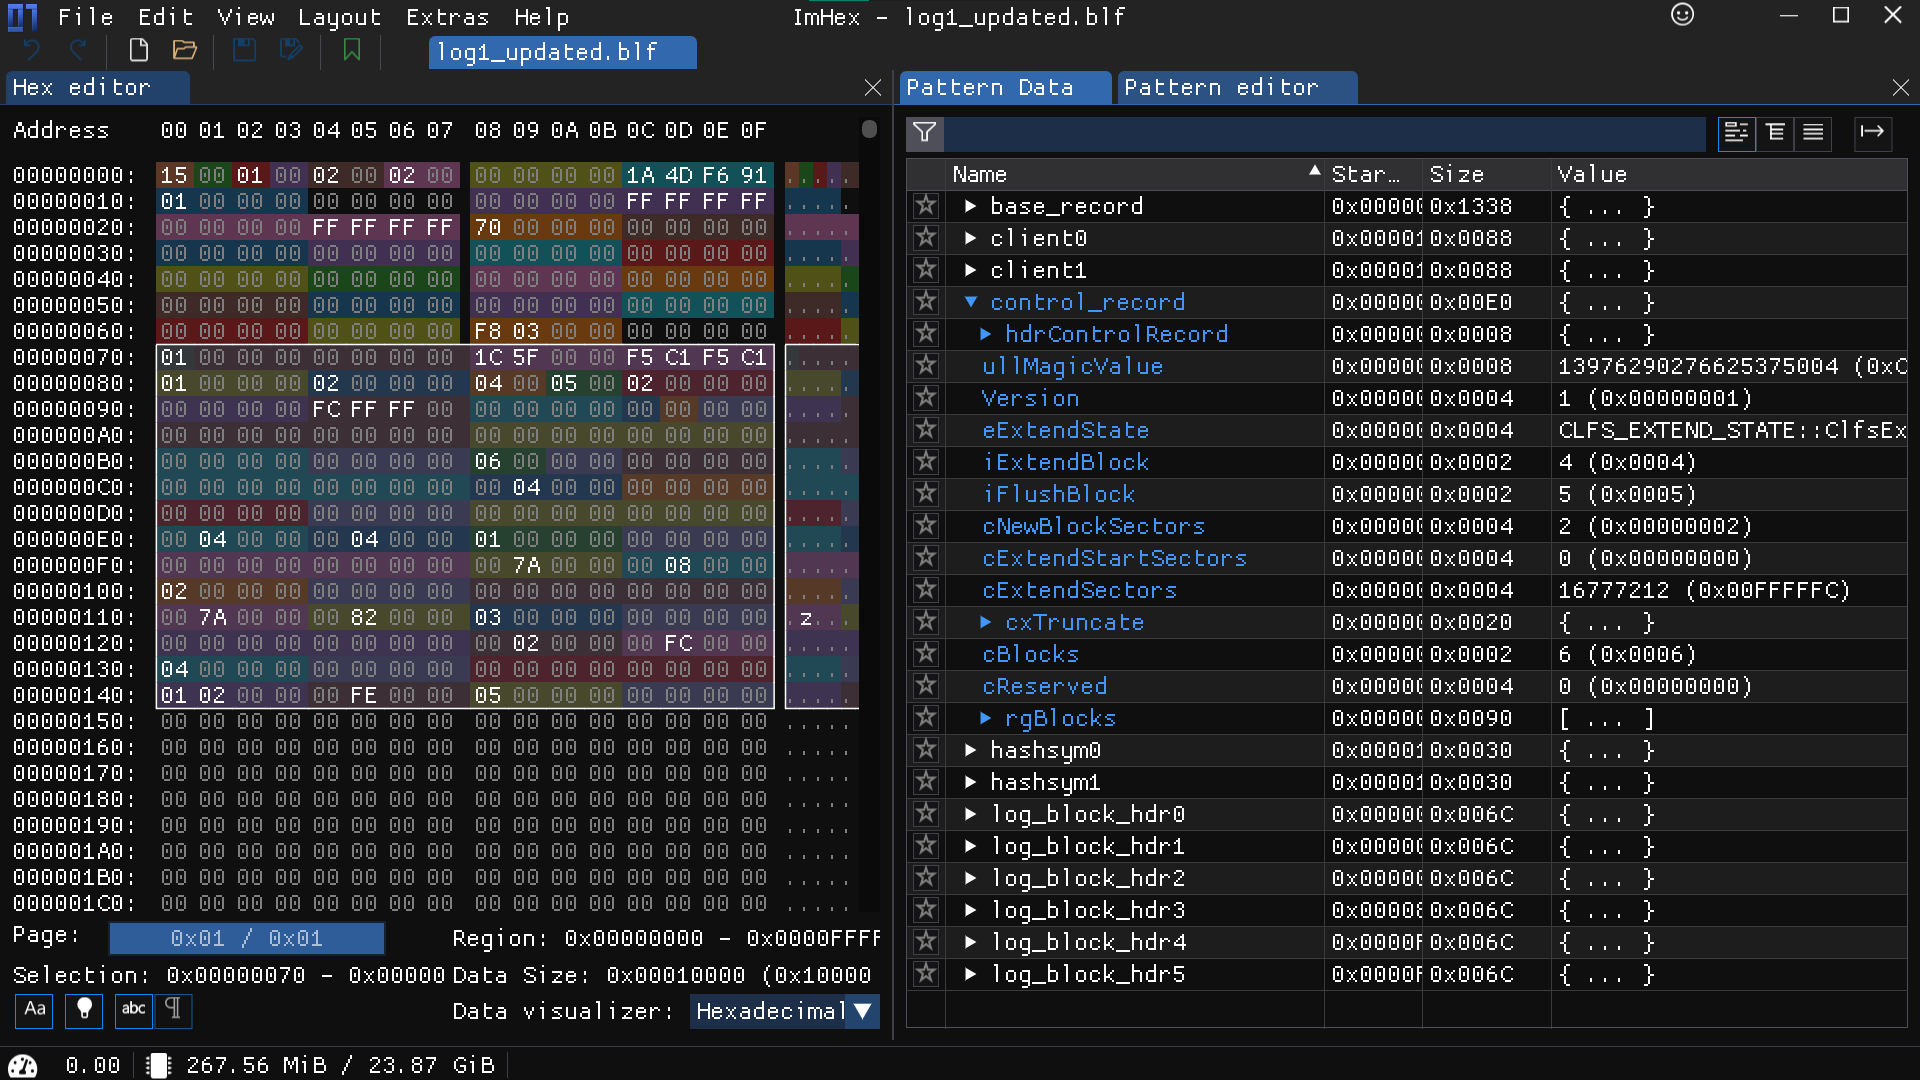 romanrybachek/cve-2023-36900
PoC отказа в обслуживании | Отчет | Заголовок со структурами CLFS | Imhex-паттерн для расширения .blf
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
Эксплойты proof-of-concept для уязвимостей побега из гостевой системы в хостовую в VirtualBox CVE-2019-2525 и CVE-2019-2548, с библиотекой Python для…
 tronciuvlad/cve-2024-26475
Проблема в radareorg radare2 с v.0.9.7 по v.5.8.6, исправленная в v.5.8.8, позволяет локальному злоумышленнику вызвать отказ в обслуживании через…
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
Лаборатория анализа и эксплуатации уязвимости CVE-2025-5548 в FreeFloat FTP Server 1.0
 karma9874/androrat
Простой инструмент удалённого администрирования для Android, использующий сокеты. На клиентской стороне применяется Java, на серверной — Python.
 neurosaki987/qvm-tool
Набор инструментов для статического анализа и восстановления структуры защищённых ACE .qvm0 PE-образов
 memn0ps/illusion-rs
Rusty Hypervisor — Windows UEFI Blue Pill гипервизор Type-1 на Rust (кодовое имя: Illusion)
 exploitcn/cve-2021-1732-exp-
Анализирует и отлаживает эксплойт повышения привилегий Windows CVE-2021-1732, предоставляя код с комментариями в образовательных целях.
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
Использование патч-диффинга для обнаружения новых уязвимостей