
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 davidbuchanan314/dlinject
Внедрить общую библиотеку (т.е. произвольный код) в активный процесс Linux, без ptrace
 nickvourd/supernova
Мультишифровальный шифратор и обфускатор шеллкода с автоматическим преобразованием вывода в C, C#, Rust, Nim, Python и другие языки. Поддерживает…
 mufeedvh/moonwalk
Скрывайте свои следы во время эксплуатации Linux, не оставляя никаких следов в системных журналах и временных метках файловой системы.
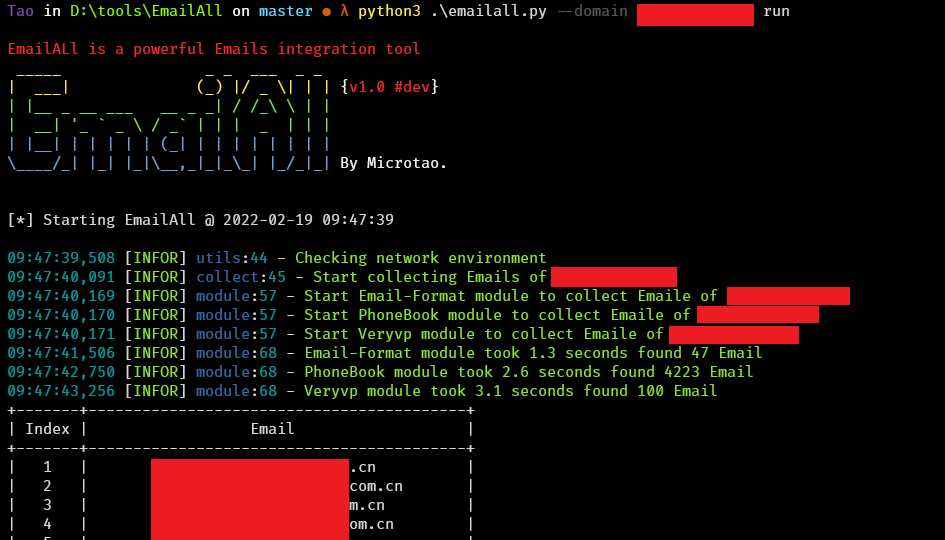 taonn/emailall
Собирает адреса электронной почты для целевого домена путём запросов к поисковым системам, GitHub API, PhoneBook, Snov, Skymem и другим…
 trustedsec/titanis
Библиотека протоколов Windows, включая реализации SMB и RPC, среди прочего.
 peewpw/invoke-wcmdump
Скрипт PowerShell для извлечения учетных данных Windows из Диспетчера учетных данных
 safebreach-labs/poolparty
Набор полностью необнаруживаемых техник внедрения процессов, использующих пулы потоков Windows.
 mandiant/gopacket
Полный порт Impacket на Go — 63 CLI-инструмента и 24 библиотеки для атак на протоколы Windows и Active Directory, скомпилированные в один бинарный…
 xdnice/pcshare
PCShare — это мощное программное обеспечение для удаленного управления, которое может отслеживать экран целевой машины, реестр, файловую систему и…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC для продвинутой техники обхода в памяти, позволяющей лучше скрывать выделение памяти под внедренный шеллкод от сканеров и…
 arget13/ddexec
Техника запуска бинарных файлов без файлов и незаметно в Linux путем «перезаписи» процесса оболочки другим.
 s1n6h/pentest-harness
Самостоятельно размещаемый каркас AI-агента для авторизованных пентестов, bug bounty, лабораторий безопасности и CTF. Плагинная архитектура,…
 d00movenok/bounceback
↕️🤫 Стелс-редиректор для безопасности операций вашей red team
 idov31/sandman
NTP-бэкдор для защищенных сетей, доставляющий и выполняющий произвольный шеллкод через поддельный NTP-трафик с возможностью персистентности в…
 sin5678/gh0st
инструмент удалённого администрирования с открытым исходным кодом
 xiaolichan/wmiexec-pro
Новое поколение wmiexec.py
 djhohnstein/sharpchromium
Проект .NET 4.0 CLR для извлечения данных Chromium, таких как cookies, история и сохранённые логины.
 trustedsec/meterssh
MeterSSH — это способ взять шелл-код, внедрить его в память, а затем туннелировать любой нужный порт через SSH, чтобы замаскировать любой тип связи…








