
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/mufeedvh/moonwalk
Повышение привилегийФорензикаПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubmufeedvh/moonwalk

moonwalk

Скрывайте свои следы во время эксплуатации Linux, не оставляя никаких следов в системных журналах и временных метках файловой системы.

Репозиторий
1.5k134424 лет назадПроверено Kitploit
Поделиться

moonwalk

Скрывайте свои следы во время эксплуатации Linux / пентестинга, не оставляя никаких следов в системных журналах и временных метках файловой системы.
📖 Содержание

  • Введение
  • Возможности
  • Установка
  • Использование
  • Вклад
  • Лицензия

ℹ️ Введение

moonwalk — это исполняемый файл размером 400 КБ, который может очищать ваши следы при тестировании на проникновение на Unix-машине. Он сохраняет состояние системных журналов до эксплуатации и восстанавливает это состояние, включая временные метки файловой системы после эксплуатации, не оставляя никаких следов призрака в оболочке.

⚠️ ПРИМЕЧАНИЕ: Этот инструмент опубликован в открытом доступе исключительно для помощи в операциях Красной команды, и автор ни в коей мере не несет ответственности за последствия, вызванные любым запрещенным использованием этого инструмента. Используйте его только на машинах, на тестирование которых у вас есть разрешение.

Возможности

  • Небольшой исполняемый файл: Быстро начните работу с помощью curl на целевой машине.
  • Быстрый: Выполняет все команды сеанса, включая журналирование, очистку следов и операции с файловой системой, менее чем за 5 миллисекунд.
  • Разведка: Чтобы сохранить состояние системных журналов, moonwalk находит путь, доступный для записи всем, и сохраняет сеанс в скрытом каталоге, который удаляется при завершении сеанса.
  • История оболочки: Вместо полной очистки файла истории moonwalk восстанавливает его в исходное состояние, включая вызов moonwalk.
  • Временные метки файловой системы: Скрывайтесь от Синей команды, восстанавливая временные метки доступа/изменения файлов в исходное состояние с помощью команды GET.

Установка

$ curl -L https://github.com/mufeedvh/moonwalk/releases/download/v1.0.0/moonwalk_linux -o moonwalk

(AMD x86-64)

ИЛИ

Загрузите исполняемый файл из Релизов ИЛИ установите с помощью cargo:

$ cargo install --git https://github.com/mufeedvh/moonwalk.git

Установить Rust/Cargo

Сборка из исходного кода

Предварительные требования:

  • Git
  • Rust
  • Cargo (автоматически устанавливается при установке Rust)
  • Линкер C (только для Linux, обычно предустановлен)
$ git clone https://github.com/mufeedvh/moonwalk.git
$ cd moonwalk/
$ cargo build --release

Первая команда клонирует этот репозиторий на вашу локальную машину, а последние две команды переходят в каталог и собирают исходный код в режиме release.
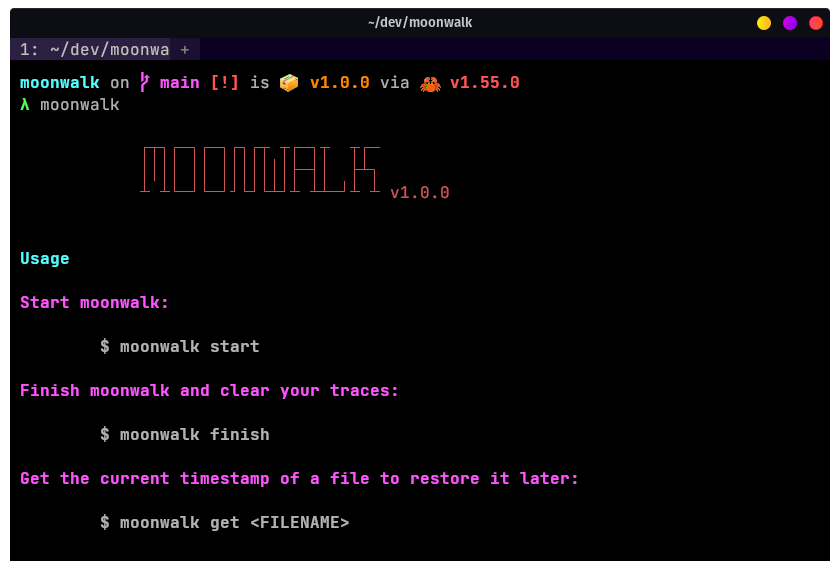
Использование

Как только вы получите доступ к оболочке на целевой Unix-машине, запустите сеанс moonwalk с помощью этой команды:

$ moonwalk start

Пока вы проводите разведку/эксплуатацию и возитесь с файлами, заранее получите команду временной метки touch для файла, чтобы восстановить её после доступа/изменения:

$ moonwalk get ~/.bash_history

После эксплуатации очистите свои следы и завершите сеанс этой командой:

$ moonwalk finish

Вот и всё!

Вклад

Способы внести вклад:

  • Предложить функцию
  • Сообщить об ошибке
  • Исправить что-то и открыть pull request
  • Помочь задокументировать код
  • Распространить информацию
  • Найти что-то, что я упустил и что оставляет следы!

Лицензия

Лицензировано по лицензии MIT, см. LICENSE для получения дополнительной информации.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





