
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 trustedsec/cs-remote-ops-bof
Команды удалённых операций, реализованные с использованием Beacon Object Files
 insecurityofthings/jackit
Инструмент эксплуатации уязвимости MouseJack, позволяющий выполнять инъекцию нажатий клавиш и перехват управления мышью через беспроводные адаптеры…
 carmaa/inception
Inception — это инструмент для физического манипулирования памятью и взлома, эксплуатирующий DMA на основе PCI. Инструмент может атаковать через…
 luemmelsec/pentest-tools-collection
Курируемая подборка инструментов и команд наступательной безопасности для атак на Active Directory, C2, повышения привилегий, обфускации и…
 garrettfoster13/sccmhunter
Инструмент постэксплуатации для идентификации, профилирования и атаки на активы Microsoft SCCM в доменах Active Directory, упрощающий получение…
 mgeeky/protectmytooling
Multi-Packer обёртка, позволяющая связывать цепочкой различные упаковщики, обфускаторы и другое ориентированное на Red Team оружие. Оснащена…
 ccob/sharpblock
Метод обхода активной защиты EDR, нацеленной на DLL, путем предотвращения выполнения точки входа.
 yuanyuanxiang/simpleremoter
Программа удалённого управления на основе Gh0st: реализованы управление терминалом, управление процессами, управление окнами, удалённый рабочий стол,…
 9emin1/charlotte
c++ полностью необнаруживаемый загрузчик shellcode ;)
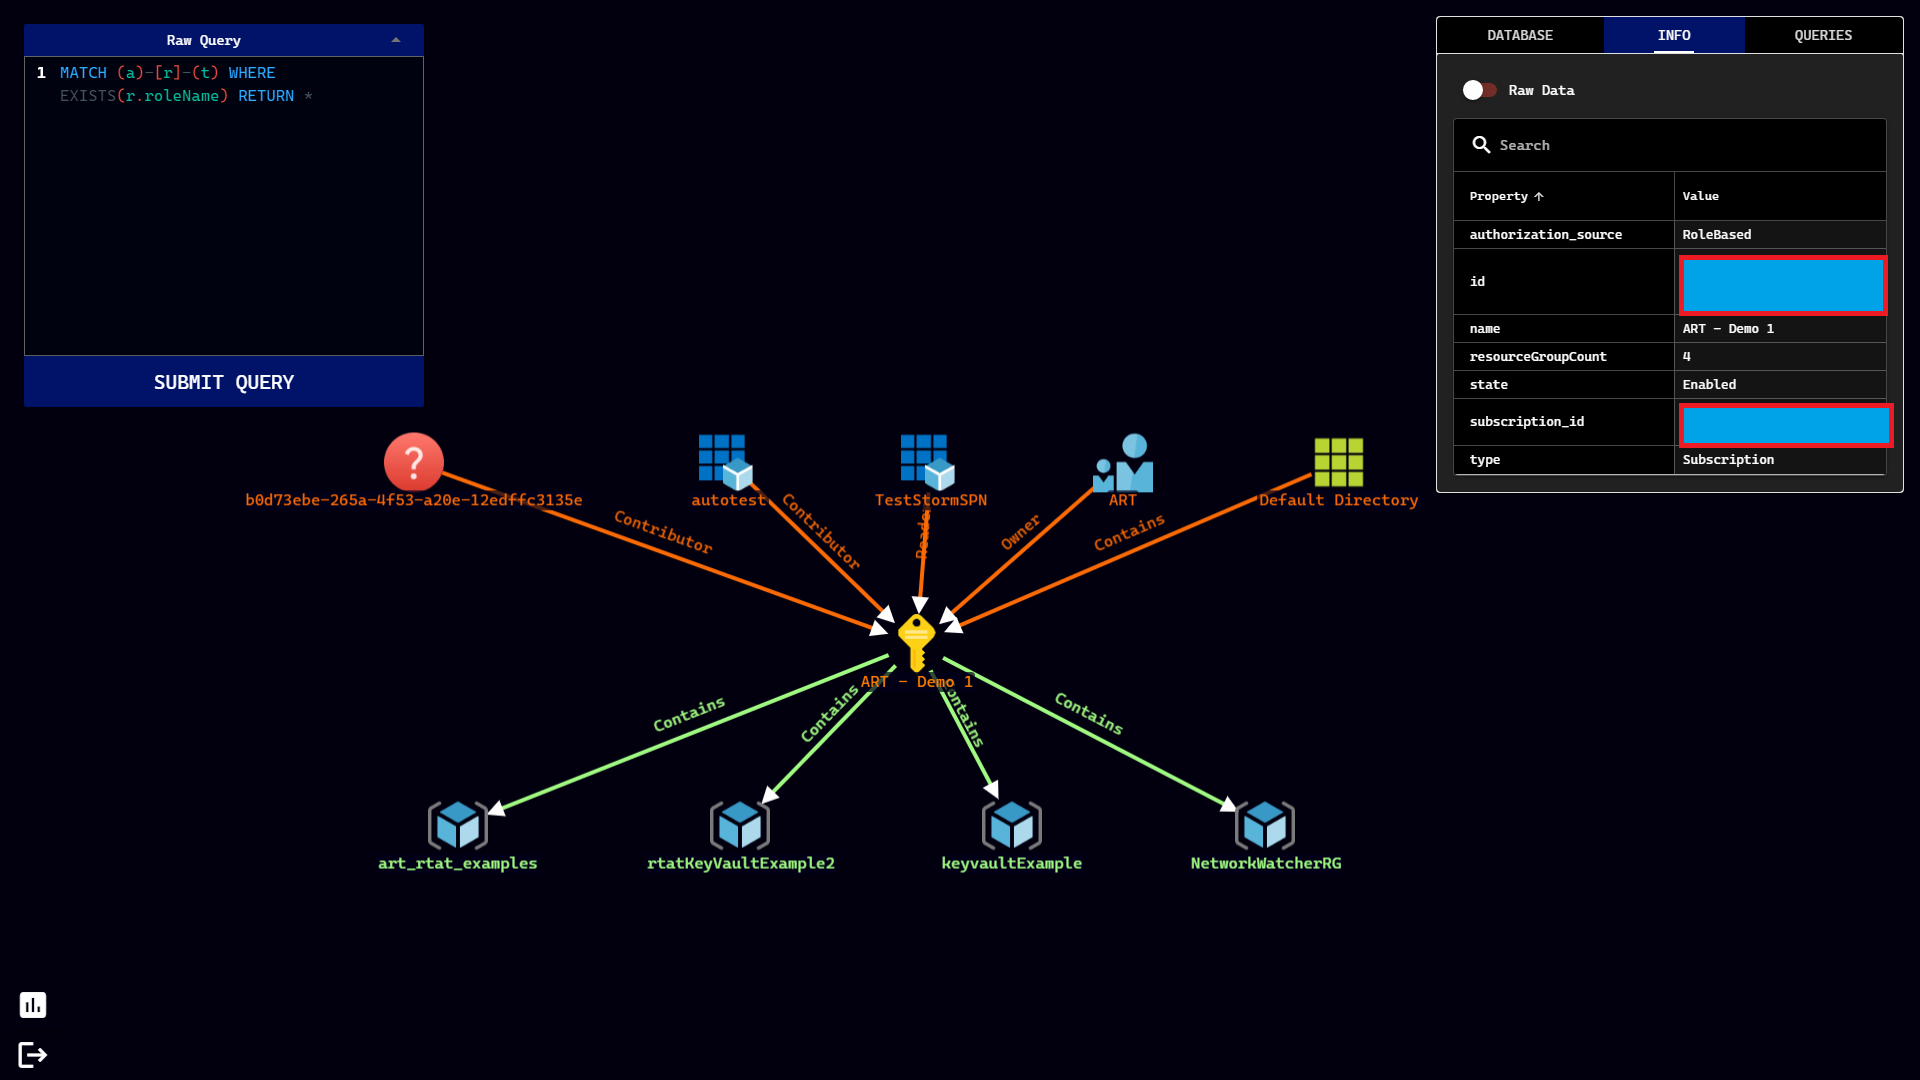 azure/stormspotter
Инструмент Azure Red Team для построения графа Azure и Azure Active Directory объектов.
 securityriskadvisors/vectr
Отслеживайте действия красных и синих команд для оценки возможностей обнаружения и предотвращения в различных сценариях атак, с управлением…
 zishanadthandar/pentest
База знаний по пентестингу на основе Jekyll с методическими руководствами, шпаргалками, индексами инструментов, дорожными картами сертификаций и…
 netero1010/edrsilencer
Инструмент использует Платформу фильтрации Windows (WFP) для блокировки агентов Endpoint Detection and Response (EDR), препятствуя передаче отчетов о…
 asamassekou10/ship-safe
Независимый агент безопасности для программного обеспечения, написанного ИИ. Находит проблемы, выясняет, реальны ли они, и показывает вам…
 cr4sh/s6_pcie_microblaze
PCI Express DIY-хакерский инструментарий для Xilinx SP605. В этом репозитории также размещены Hyper-V Backdoor и Boot Backdoor, ссылки и подробности…
 octoberfest7/teamsphisher
Отправляйте фишинговые сообщения и вложения пользователям Microsoft Teams
 requie/ai-red-teaming-guide
Комплексное руководство по состязательному тестированию и оценке безопасности систем ИИ, помогающее организациям выявлять уязвимости до того, как их…
 frostbits-security/mitm-cheatsheet
Шпаргалка, каталогизирующая атаки типа «человек посередине» на уровнях L2–L4 и в беспроводных сетях, с инструментами атак, методами обнаружения и…








