 octoberfest7/teamsphisher
Отправляйте фишинговые сообщения и вложения пользователям Microsoft Teams

                            ...
                        :-++++++=-.
                      .=+++++++++++-
                     .++++++++++++++=     :------:                            :-:--.
                     :+++++++++++++++.  .----------                           #= .-+.
                     :+++++++++++++++.  -----------:                         :#=  :#.
:--------------------------=++++++++-  .------------                          .=+  ++
----------------------------+++++*+-.   :+=-----===:                          -+-.+:
:---------------------------++++=-.      .=+++++=-.                           .=+:.
:------=%%%%%%%%%%%%--------:...           .:::..                              -*=-:
:------=****#@@#****--------=++++++++++++++-----------.                        -#++-
:----------:+@@+:-----------+++++++++++++++=-----------                        -#++-
:-----------+@@*------------+++++++++++++++=-----------.                       -*+*-
:-----------+@@*------------+++++++++++++++=-----------.                   .   -*++-
:-----------+@@*------------+++++++++++++++=-----------.                   --  -*++-
:-----------+@@*------------+++++++++++++++=-----------.           .       ==  -*++-                .=
:-----------+@@+------------+++++++++++++++=-----------.          .+       -=  :+==-                .*
:---------------------------+++++++++++++++=-----------.          =*       -=  -+=+=                .::
----------------------------+++++++++++++++=-----------           **       -+  -+=++.               .*=
.:-------------------------=+++++++++++++++=---------=:           #+       :=  ++-:*=                ==
                -++++++++++++++++++++++++++=-------=+=:          :#=       .:. *=: -*-               ==
                .=+++++++++++++++++++++++++*+++++++=-.           -#-        ::++=   :+=.            .==
                :++++++++++++++++++++++++=:.:::::.               -*:        .=+-.    .=+-.          -+:
                .=+*+++++++++++++++++++-                         -+-      .:-=.        .-====----:-==:
                    .-+**+++++++++++**+-.                        .++:   .-=-:             .:-====-:.
                    :-=++******+=-:                               .=+===--.
                        ..:::..                                      ...

                   _____                            ______  _      _       _
                  |_   _|                           | ___ \| |    (_)     | |
                    | |  ___   __ _  _ __ ___   ___ | |_/ /| |__   _  ___ | |__    ___  _ __
                    | | / _ \ / _` || '_ ` _ \ / __||  __/ | '_ \ | |/ __|| '_ \  / _ \| '__|
                    | ||  __/| (_| || | | | | |\__ \| |    | | | || |\__ \| | | ||  __/| |
                    \_  \___| \__,_||_| |_| |_||___/\_|    |_| |_||_||___/|_| |_| \___||_|

                    v1.2 developed by @Octoberfest73 (https://github.com/Octoberfest7)
TeamsPhisher — это программа на Python3, которая облегчает доставку фишинговых сообщений и вложений пользователям Microsoft Teams, чьи организации разрешают внешние коммуникации.
Обычно невозможно отправлять файлы пользователям Teams за пределами своей организации. Макс Корбридж (@CorbridgeMax) и Том Эллсон (@tde_sec) из JUMPSEC недавно раскрыли способ обхода этого ограничения путём манипуляции веб-запросами Teams для изменения получателя сообщения с вложенным файлом.
TeamsPhisher включает эту технику в дополнение к некоторым более ранним, раскрытым Андреа Сантезе (@Medu554).
Он также во многом опирается на TeamsEnum, замечательную работу Бастиана Канбаха (@bka) из SSE, для части аутентификации атакующего потока, а также некоторые общие вспомогательные функции.
TeamsPhisher стремится взять лучшее из всех этих проектов и создать надёжное, настраиваемое и эффективное средство для авторизованных операций Red Team по использованию Microsoft Teams для фишинга с целью получения доступа.
Рекомендации по смягчению последствий см. в конце этого README.
Дайте TeamsPhisher вложение, сообщение и список целевых пользователей Teams. Он загрузит вложение в SharePoint отправителя, а затем переберёт список целей.
TeamsPhisher сначала перечислит целевого пользователя и убедится, что он существует и может получать внешние сообщения. Затем он создаст новый чат с целевым пользователем. Обратите внимание, что технически это «групповой» чат, поскольку TeamsPhisher дважды включает email цели; это изящный трюк от @Medu554, который обходит экран-заставку «Кто-то за пределами вашей организации отправил вам сообщение, вы уверены, что хотите его просмотреть?», который может заставить наших целей задуматься. (v1.2) Примечание: этот обход экрана-заставки был исправлен, но добавление целевого пользователя в групповой чат по-прежнему актуально для текущего обхода экрана-заставки.
После создания нового чата между нашим отправителем и целью указанное сообщение будет отправлено пользователю вместе со ссылкой на вложение в SharePoint.
После отправки первоначального сообщения целевой пользователь будет удалён из созданного группового чата. Это лишает отправителя возможности дальнейшей переписки с целью, но также убирает экран-заставку «Этот человек из-за пределов вашей организации» и значительно повышает вероятность успеха. Этот текущий обход был опубликован @pfiatde в одном из его многочисленных блогов о Teams и непреднамеренном поведении и интегрирован в TeamsPhisher Стивом Нельсоном (@stevesec128) и Алексом Мартиросяном (@almartiros) из DenSecure.
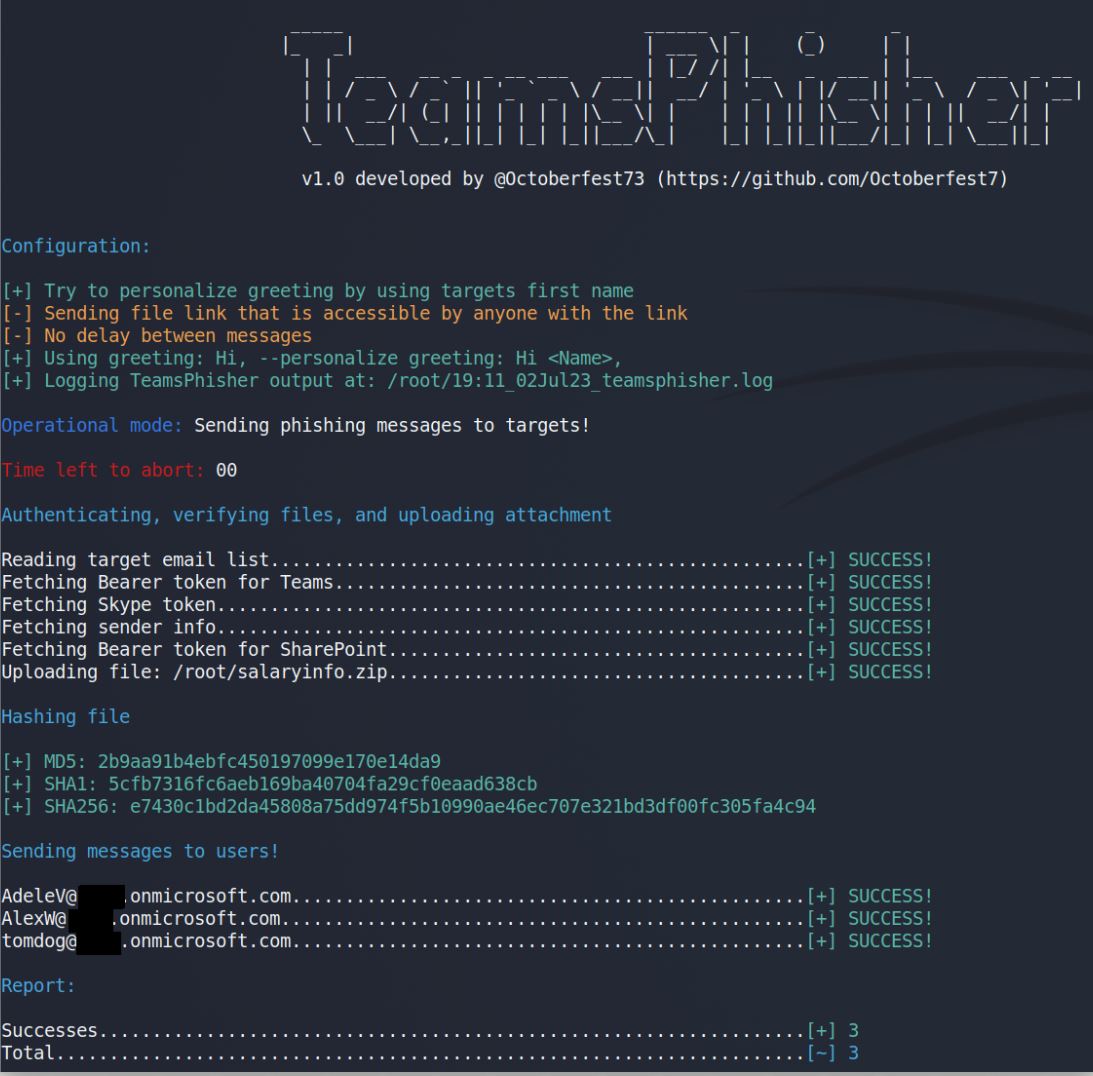
Запустите TeamsPhisher по-настоящему. Отправляйте фишинговые сообщения целям.
Команда:

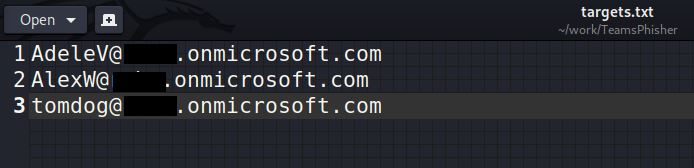
Targets.txt:
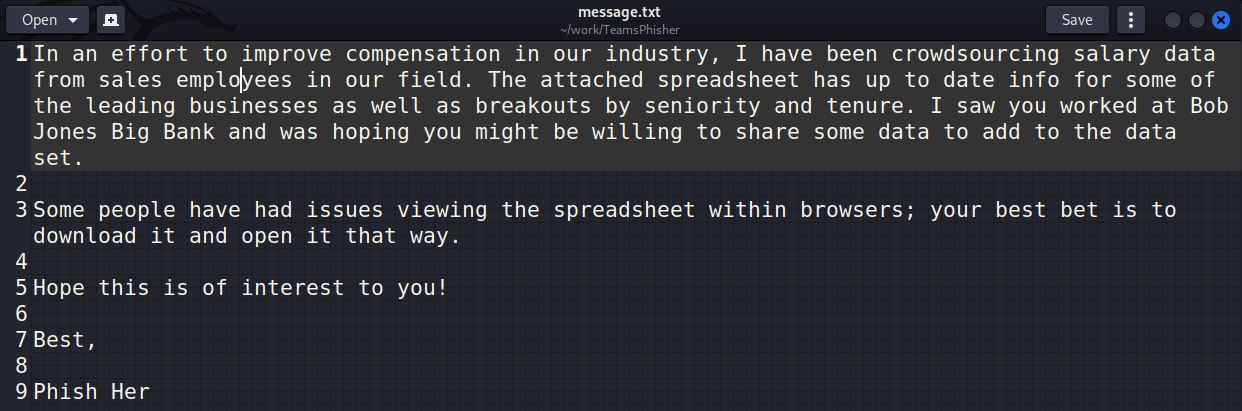
Message.txt:
Вывод TeamsPhisher:
Вид отправителя:
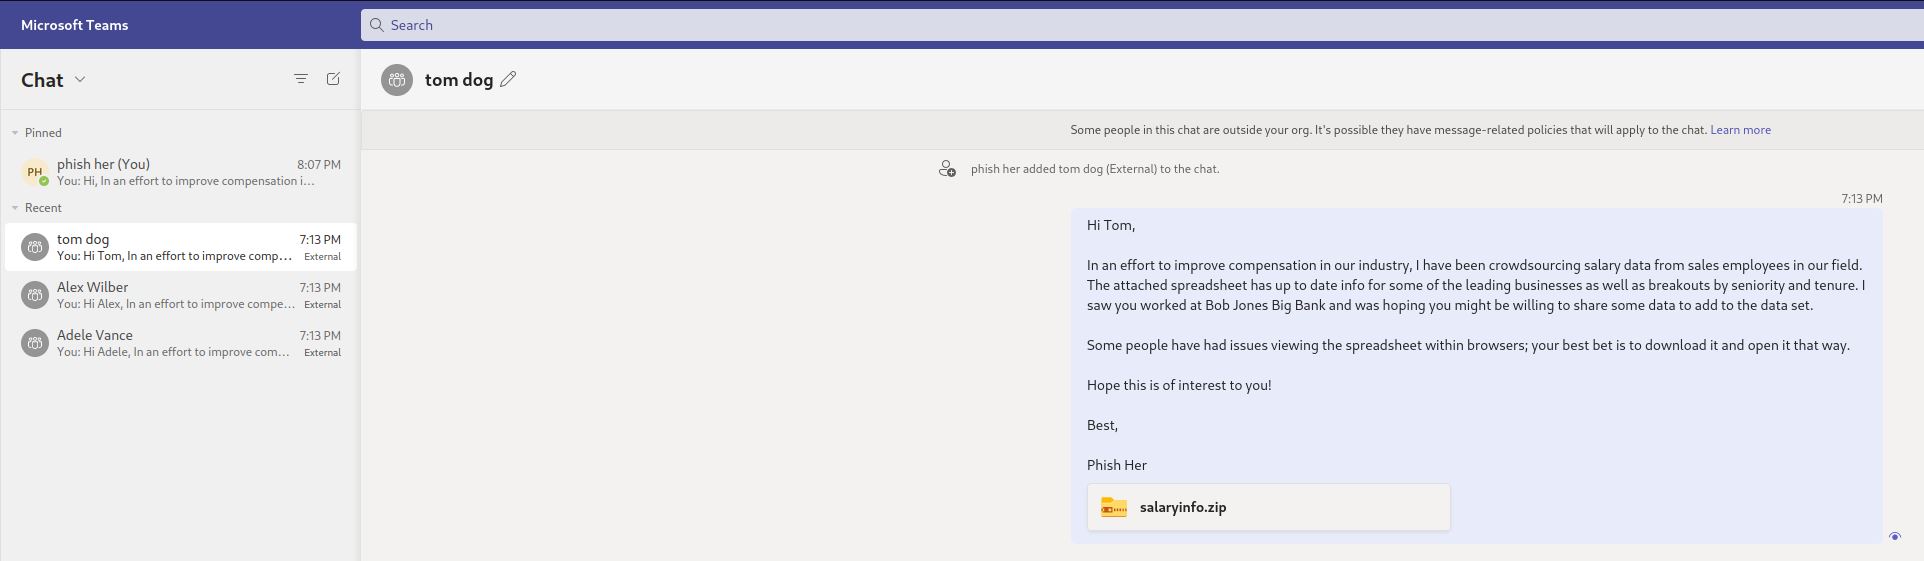
Вид цели:
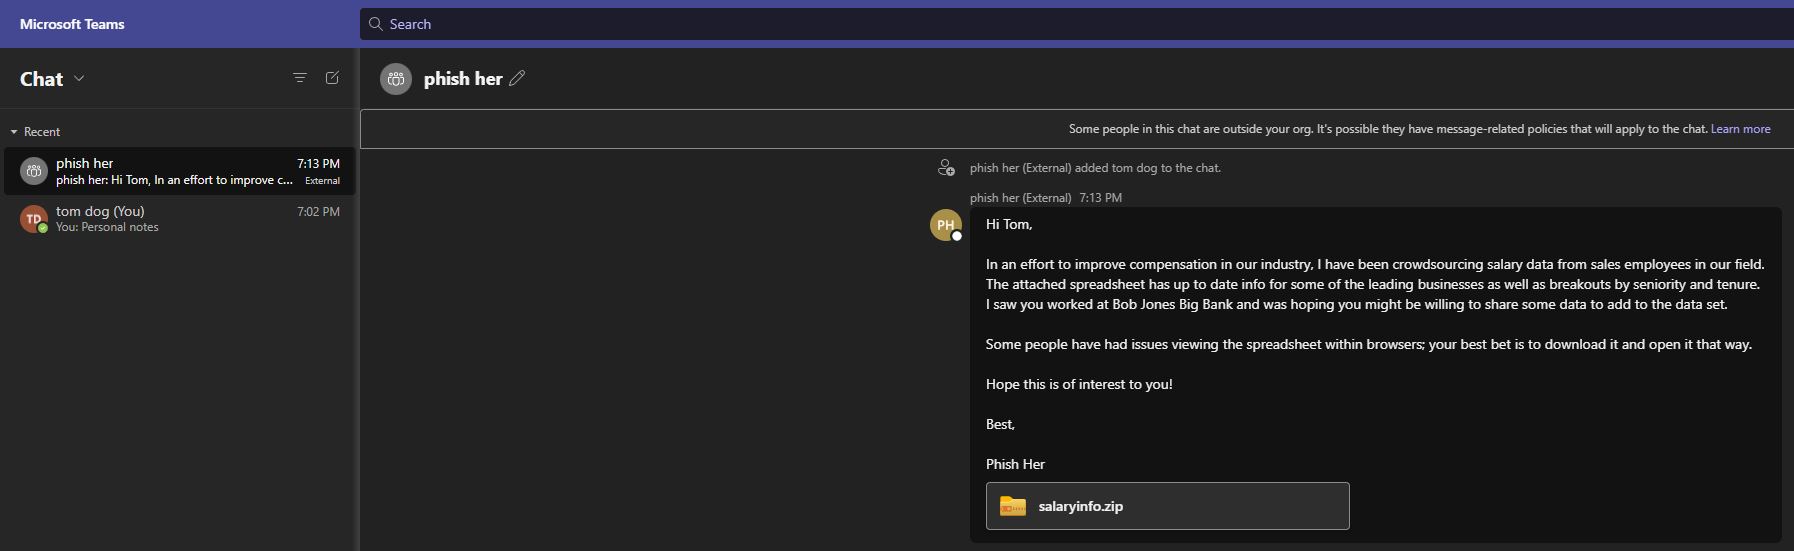
Вложенный файл:
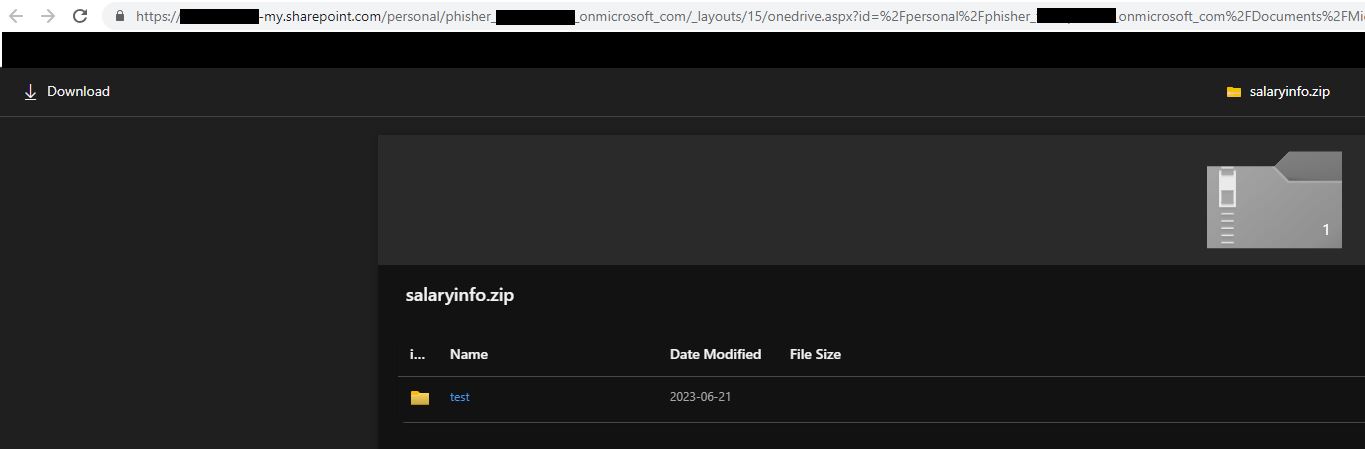
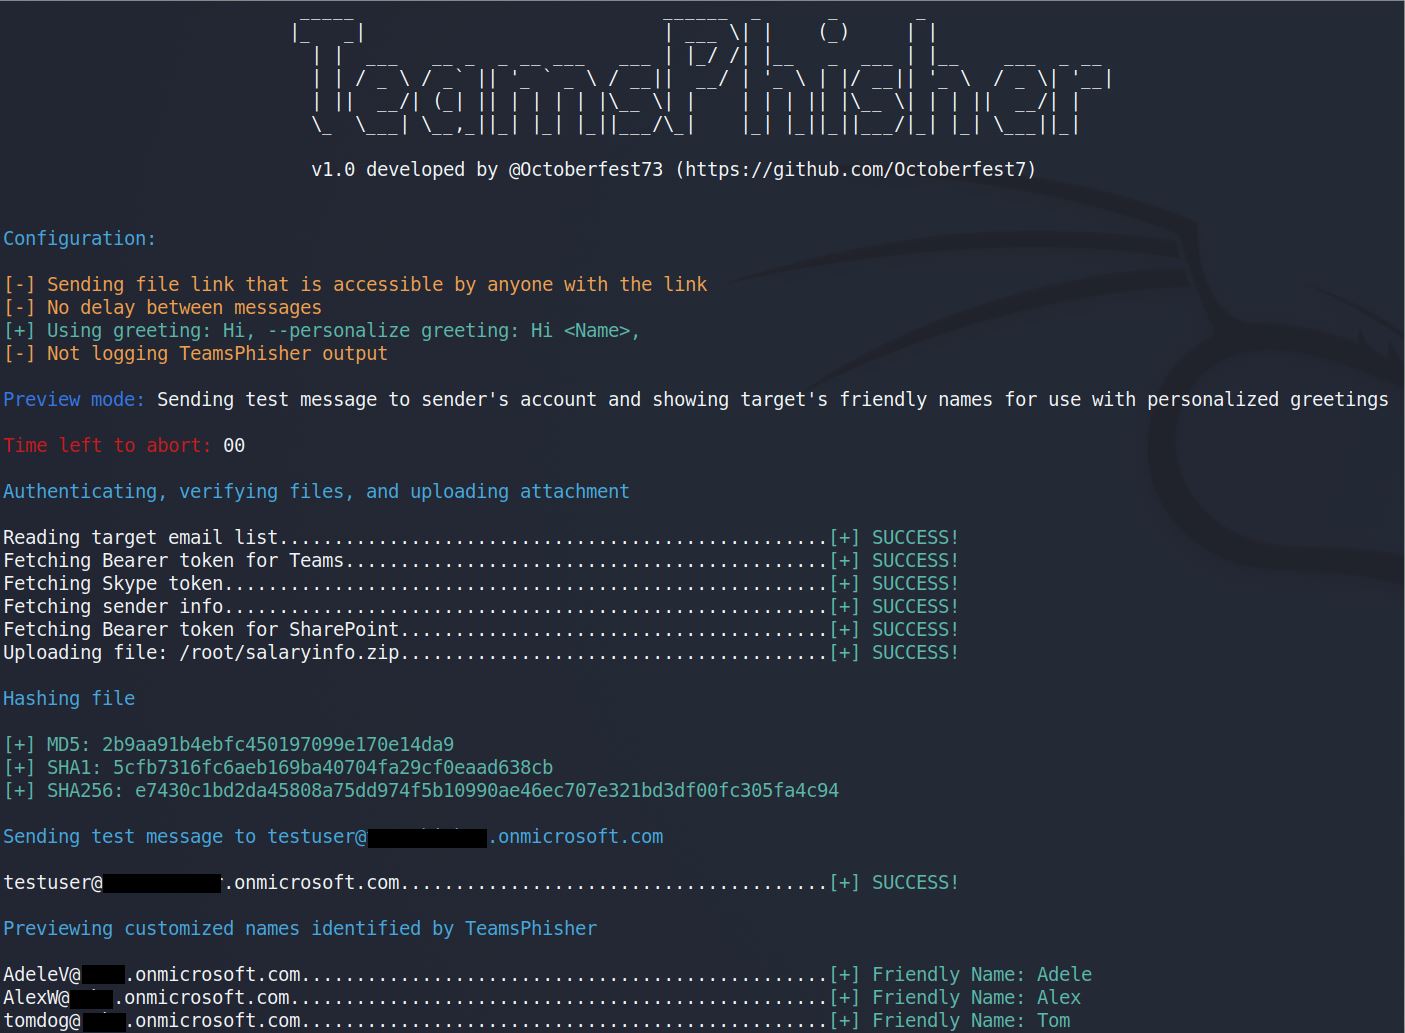
Запустите TeamsPhisher в режиме предварительного просмотра, чтобы проверить список целей, просмотреть их «дружественные имена» (если TeamsPhisher может их разрешить с помощью ключа --personalize) и отправить тестовое сообщение на собственный аккаунт отправителя, чтобы убедиться, что всё выглядит так, как нужно.
