
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
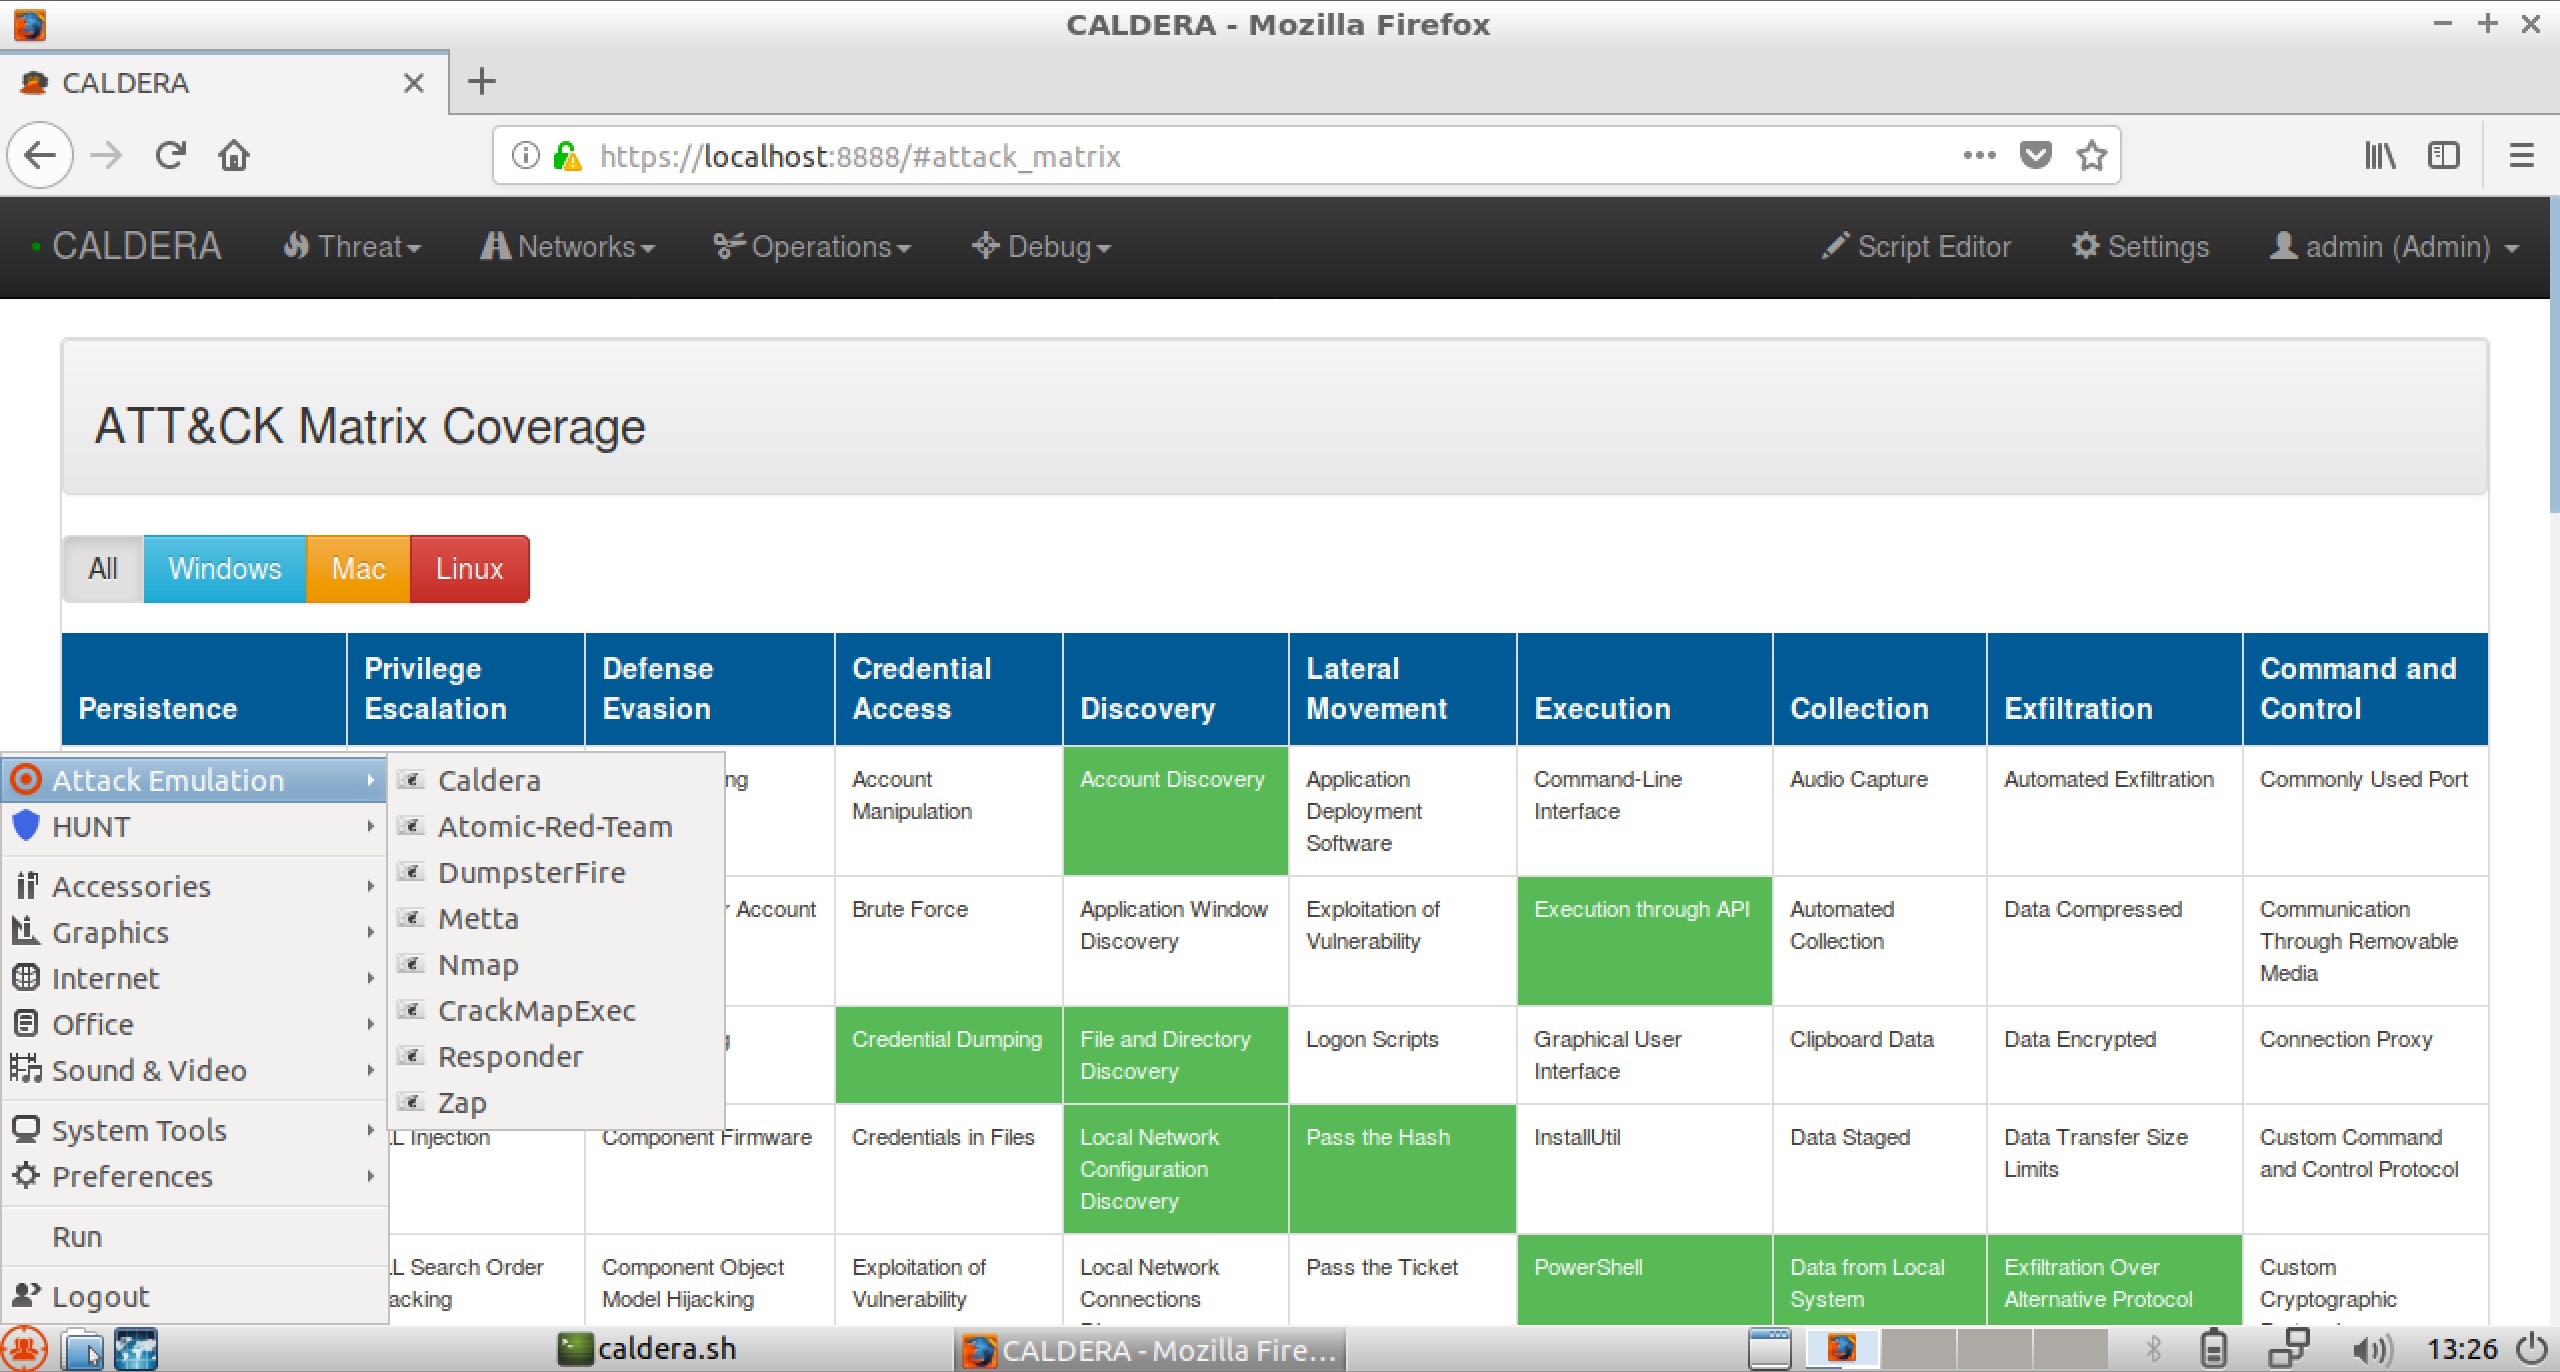
 redhuntlabs/redhunt-os
Виртуальная машина для эмуляции действий противника и охоты за угрозами
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 elvanderb/tcp-32764
Некоторые коды и заметки о бэкдоре, прослушивающем TCP-32764 в Linksys WAG200G.
 tkmru/awesome-edr-bypass
Курируемая коллекция ресурсов по обходу EDR, включающая PoC, инструменты, семинары, презентации и блоги для этичного хакинга и операций красных…
 nettitude/poshc2
C2-фреймворк с поддержкой прокси, используемый для помощи red team-специалистам в пост-эксплуатации и латеральном перемещении.
 blackhillsinfosec/wififorge
Автоматизированная среда лаборатории WiFi-хакинга с использованием mininet-wifi для симуляции векторов беспроводных атак для обучения пентестеров,…
 citronneur/rdpy
Протокол удаленного рабочего стола в Twisted Python
 parrotsec/mimikatz
Инструмент для извлечения учётных данных Windows (паролей, хэшей, билетов Kerberos) из памяти и выполнения атак pass-the-hash, pass-the-ticket и…
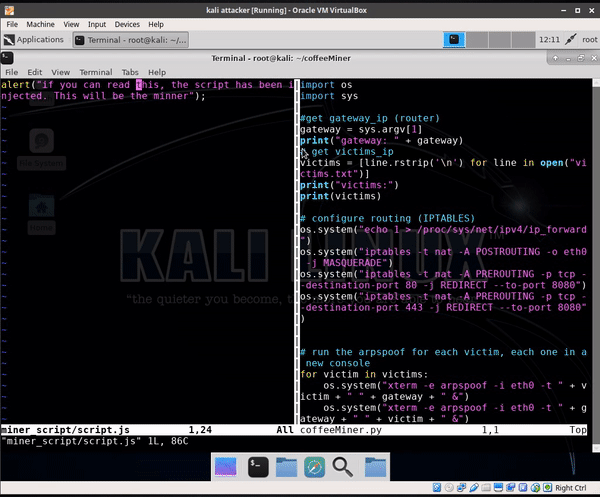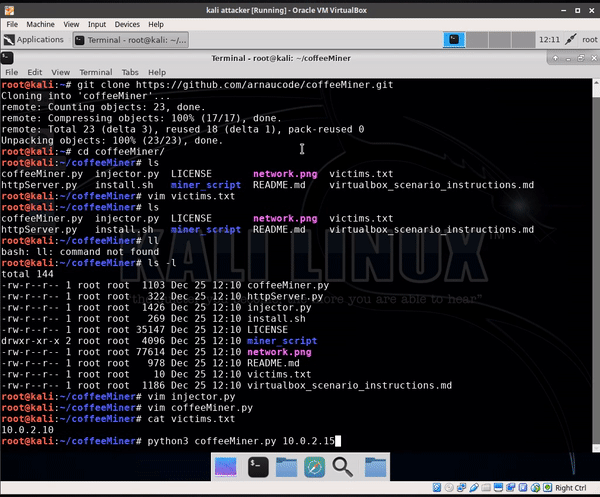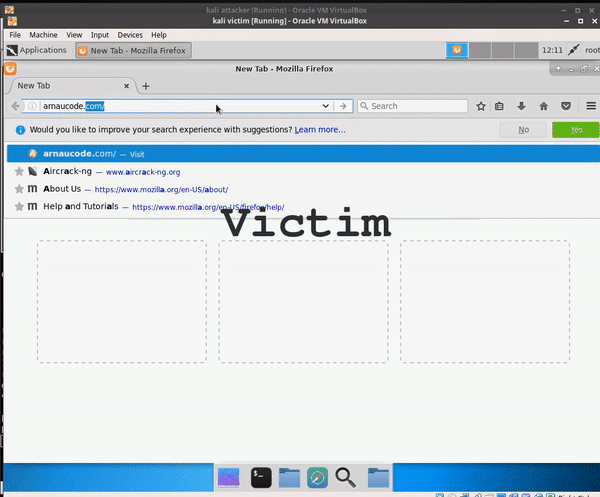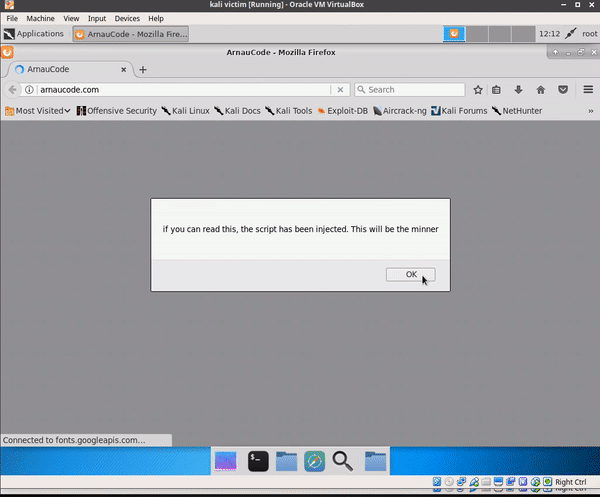 arnaucube/coffeeminer
совместный (mitm) пул для майнинга криптовалют в wifi-сетях
 samyk/keysweeper
KeySweeper — это скрытное устройство на базе Arduino, замаскированное под работающее USB-зарядное устройство для розетки, которое беспроводным и…
 kevin-robertson/powermad
Инструменты эксплуатации PowerShell MachineAccountQuota и DNS
 nccgroup/redsnarf
RedSnarf — это инструмент для пентеста / ред-тиминга, предназначенный для сред Windows.
 i-am-jakoby/powershell-for-hackers
Этот репозиторий — коллекция функций PowerShell, которые должен знать каждый хакер.
 bohops/ultimatewdacbypasslist
Централизованный ресурс по ранее задокументированным техникам обхода WDAC
 reajason/memshellparty
Инструмент для быстрой генерации памяти (memory shell) для основных Java веб-компонентов, предназначенный для упрощения рабочего процесса…
 carlospolop/purplepanda
Обнаруживайте пути повышения привилегий внутри и между различными облаками
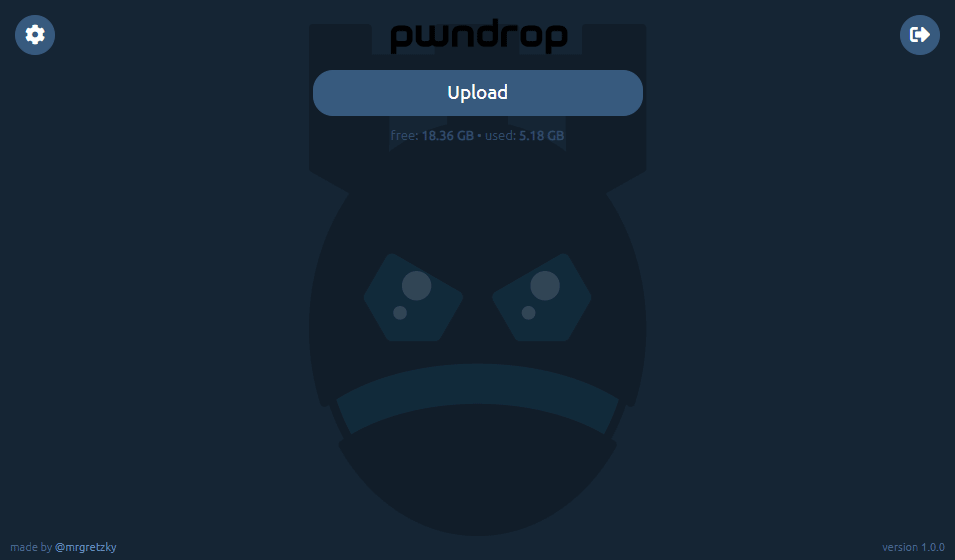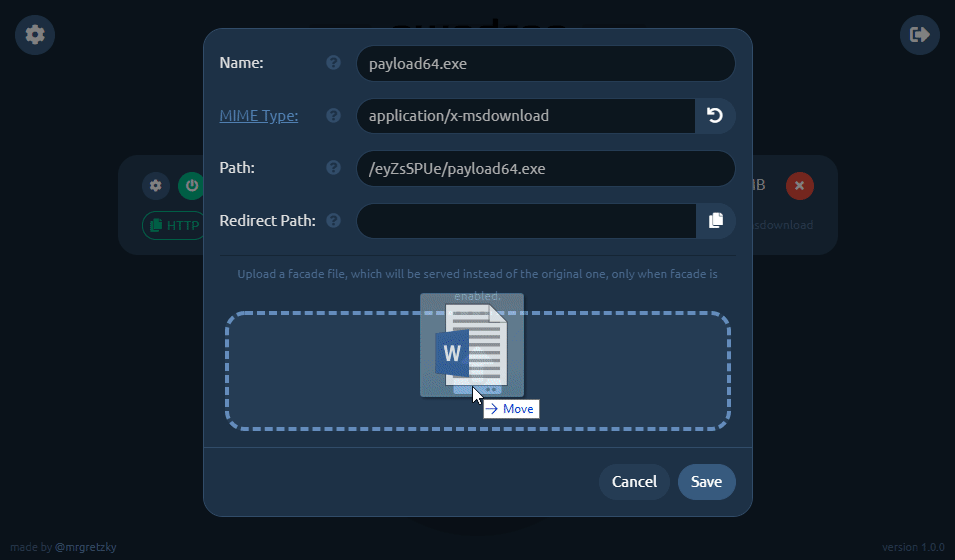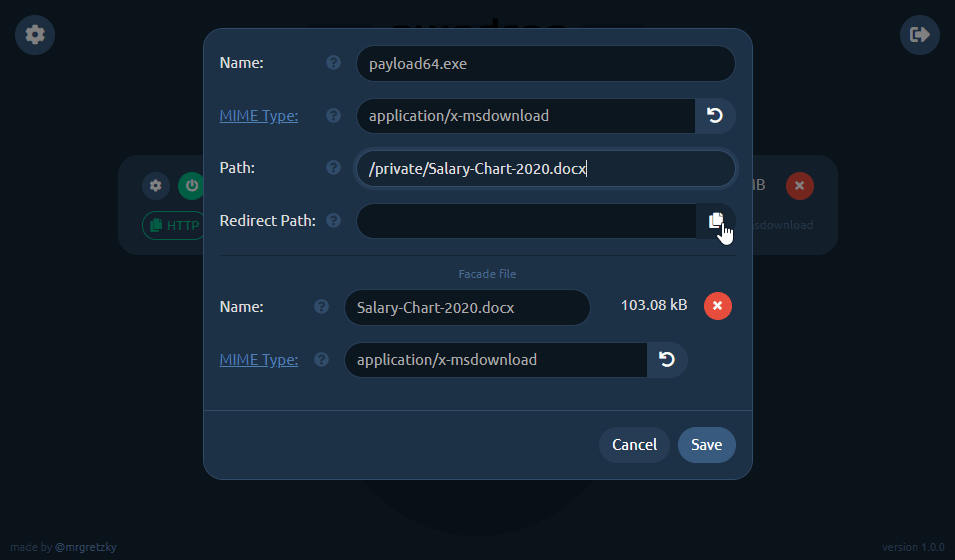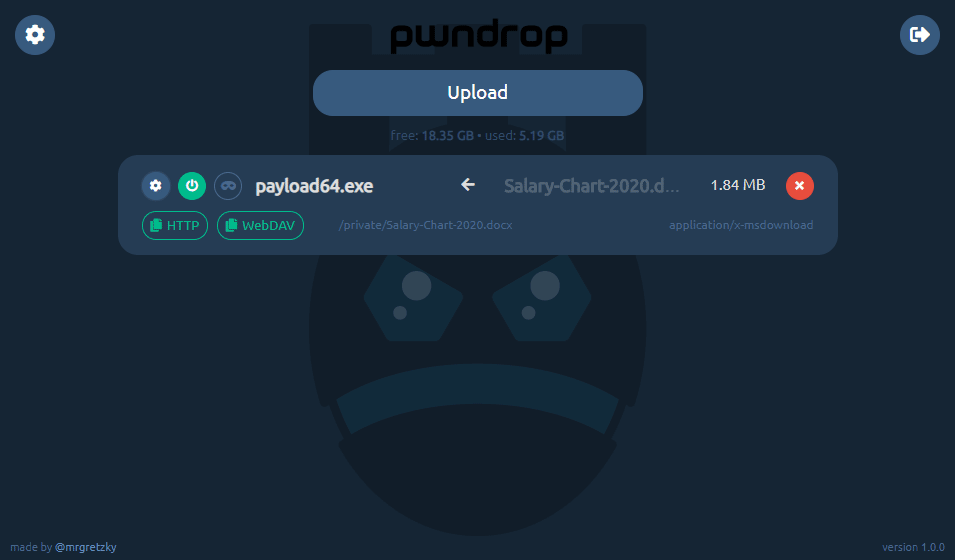 kgretzky/pwndrop
Саморазвертываемый сервис хостинга файлов для red teamers, позволяющий легко загружать и обмениваться полезными нагрузками через HTTP и WebDAV.
 pentestgeek/phishing-frenzy
Фреймворк для фишинга на Ruby on Rails








