
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit
 goichot/cve-2020-3433
PoC и технический анализ для трех уязвимостей Cisco AnyConnect для Windows: локальное повышение привилегий (CVE-2020-3433), отказ в обслуживании…
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare — локальное повышение привилегий через CVE-2021-1675 или CVE-2021-34527
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() 权限提升
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
Цепочка CVE-2024-40431+CVE-2022-25479 для EOP (атака только на данные)
 kamalx06/tornadorevc2
Модульный фреймворк для постэксплуатации, управляющий сессиями reverse-shell через TCP/TLS/mTLS с плагинами для перечисления, выполнения в памяти,…
 sbousseaden/gluegate
Прокси Memory API через подписанную mozglue.dll
 jvbotelho/ghosthound
GhostHound — это расширение BloodHound OpenGraph, которое выводит реанимацию tombstone-объектов Active Directory на первый план как полноценный путь…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 паника ядра Linux в netfilter_queue
 xalgord/react2shell
Расширенный набор инструментов для эксплуатации Next.js Server Actions (CVE-2025-55182)
 sarabpal-dev/cheese-cake
Доказательство концепции для CVE-2025-21479, объединённое с техникой Dirty Pagetable.
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE, поддержка добавления/удаления пользователей и выполнения команд CLI/системных команд.
 thinkycx/cve-2017-8890
Реализация эксплойта CVE-2017-8890 с подробными аналитическими документами для повышения привилегий на ядрах Ubuntu 16.04 и Nexus 6P.
 mobilehackinglab/ghostlock-a17
Эксплойт ядра для CVE-2026-43499 на Samsung Galaxy A17, обеспечивающий получение root-доступа через обход KDP, восстановление KASLR и выполнение…
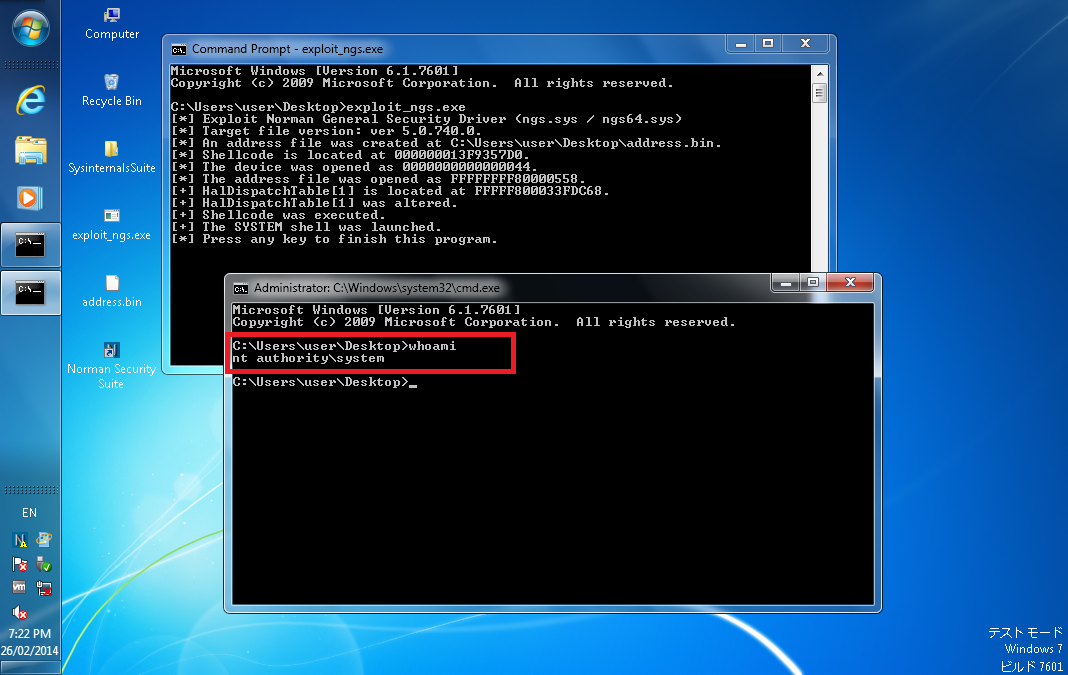 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - Аутентифицированное удаленное выполнение кода в VMware vCenter Server (Эксплойт)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 с делегированием Kerberos








