
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-43503 — CVE-2026-43503 | Kitploit
Инструменты/GitHubGitHub/0xblackash/cve-2026-43503
Повышение привилегийАнализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHub0xblackash/cve-2026-43503

CVE-2026-43503

CVE-2026-43503

Репозиторий
296344 месяцев назадПроверено Kitploit
Поделиться

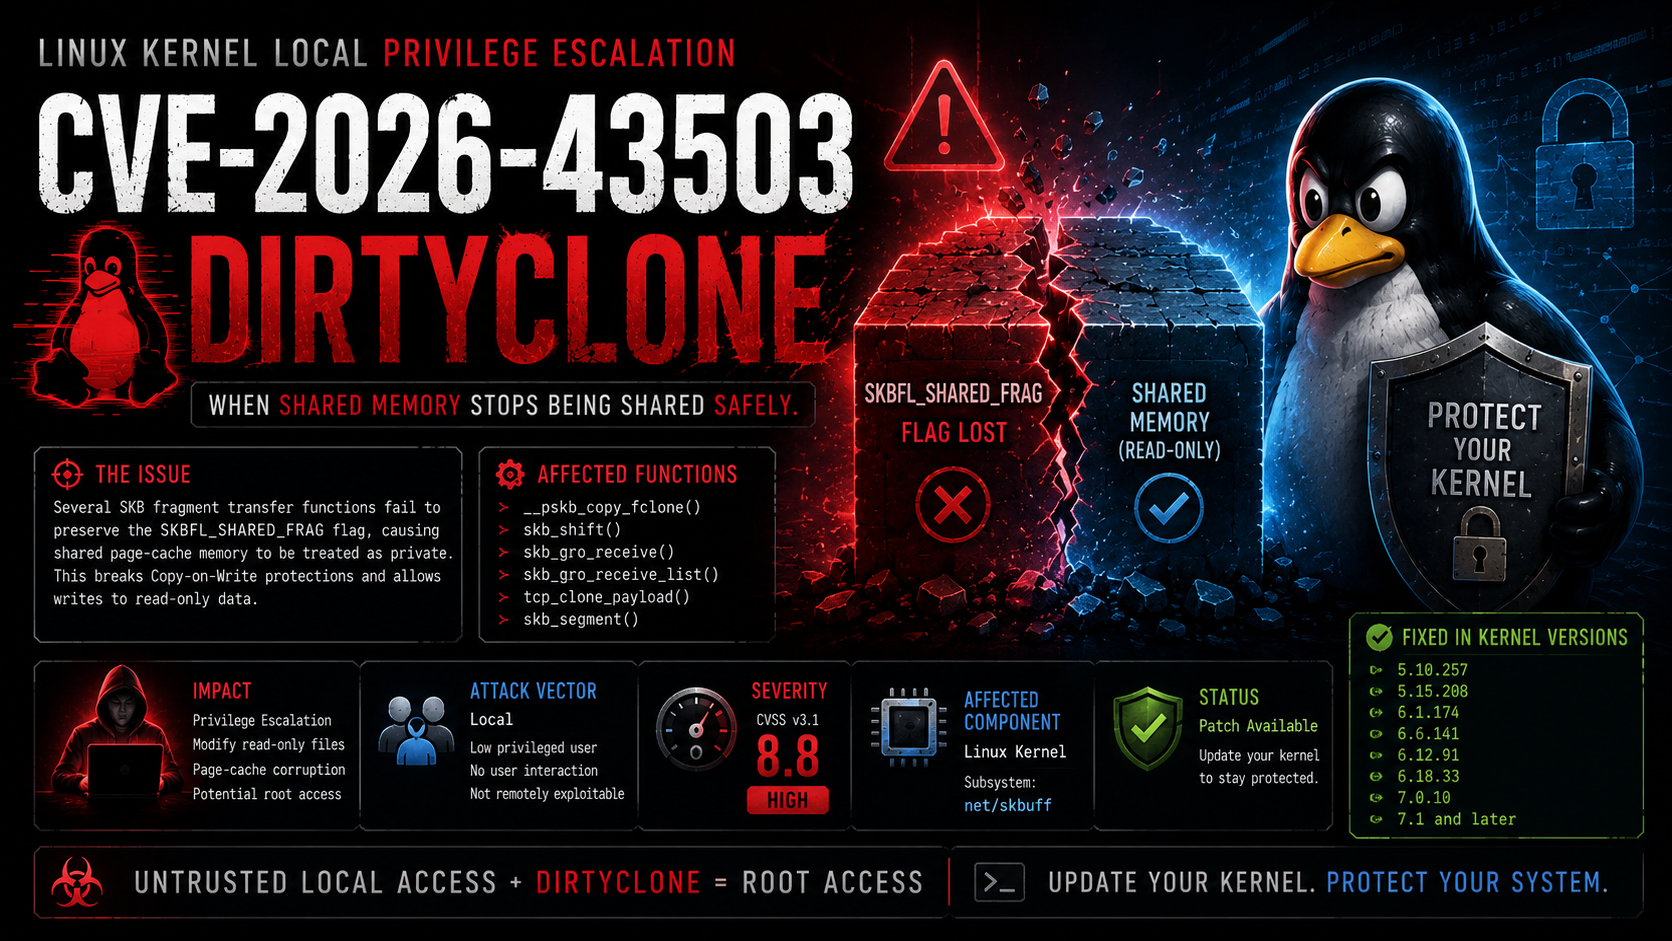
🚨 CVE-2026-43503 — DirtyClone

ChatGPT Image Jun 25, 2026, 11_05_52 PM

Когда разделяемая память перестаёт быть безопасно разделяемой.

Linux Severity CVSS Type Status

Уязвимость локального повышения привилегий, вызванная некорректным распространением флага SKBFL_SHARED_FRAG внутри сетевого стека Linux.


📖 Обзор

CVE-2026-43503, получившая прозвище DirtyClone, — это уязвимость локального повышения привилегий (LPE) высокой степени серьёзности, затрагивающая сетевую подсистему ядра Linux.

Уязвимость существует, поскольку несколько процедур копирования фрагментов буфера сокетов (SKB) не сохраняют флаг SKBFL_SHARED_FRAG при клонировании или передаче фрагментов пакетов.

В результате память, которая должна оставаться защищённой семантикой копирования при записи (Copy-on-Write, CoW), может неожиданно стать доступной для записи, что позволяет локальному злоумышленнику изменять данные в кэше страниц, доступные только для чтения, при определённых условиях.


⚡ Почему «DirtyClone»?

Название DirtyClone отражает две ключевые характеристики:

  • Dirty → Разделяемая память кэша страниц неожиданно становится доступной для записи.
  • Clone → Возникает при клонировании или передаче фрагментов SKB.

Как и предыдущие уязвимости повреждения памяти в Linux, проблема вызвана некорректной обработкой метаданных разделяемой памяти, а не традиционным переполнением буфера.


🎯 Воздействие

Успешная эксплуатация может позволить атакующему:

  • 🔺 Повысить привилегии до root
  • 🛠 Изменять файлы, доступные только для чтения и принадлежащие root
  • 💾 Повредить память, поддерживаемую кэшем страниц
  • ⚠ Обойти ожидаемые механизмы защиты копирования при записи
  • 🔥 Выполнить произвольный код с повышенными привилегиями (в зависимости от цепочки эксплойтов)

🧩 Коренная причина

Несколько вспомогательных функций сети клонируют или перемещают фрагменты пакетов без копирования флага:

SKBFL_SHARED_FRAG

флаг.

Следовательно, целевой буфер сокета некорректно принимает на себя владение памятью, которая на самом деле является разделяемой.

Это нарушает предположения ядра о владении страницами и защите от записи.


🔬 Затронутые функции

__pskb_copy_fclone()

skb_shift()

skb_gro_receive()

skb_gro_receive_list()

tcp_clone_payload()

skb_segment()

Каждая из этих процедур может распространять ссылки на фрагменты без сохранения состояния разделяемого фрагмента.


💥 Поток атаки

Local User
     │
     ▼
Create crafted networking workload
     │
     ▼
SKB Fragment Cloning
     │
     ▼
SKBFL_SHARED_FRAG Lost
     │
     ▼
Shared Memory Appears Private
     │
     ▼
Write Into Read-Only Page Cache
     │
     ▼
Privilege Escalation
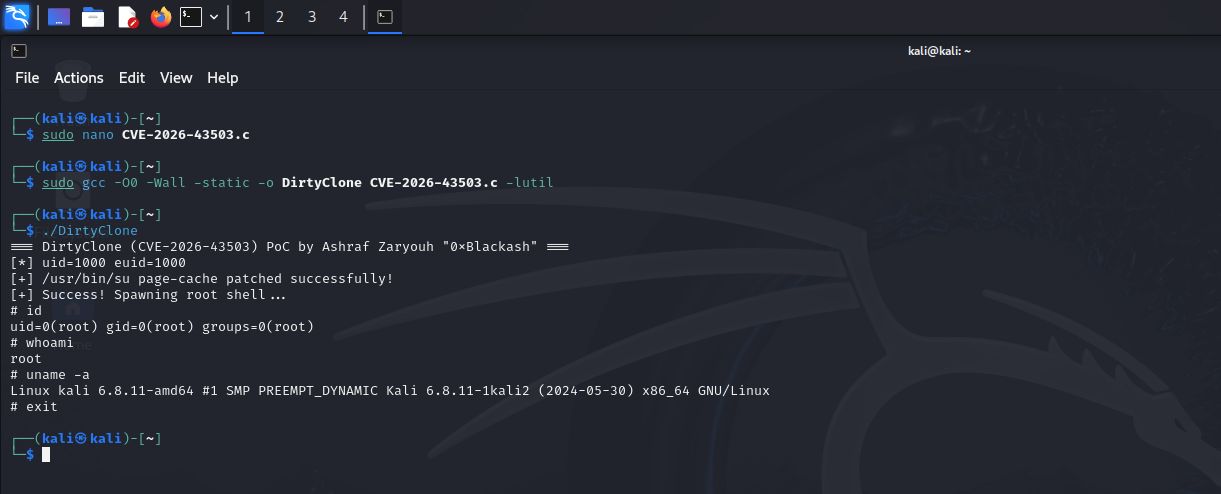
📸 Демонстрация

CVE-2026-43503

📊 Детали уязвимости

СвойствоЗначение
CVECVE-2026-43503
ПрозвищеDirtyClone
СерьёзностьВысокая
CVSS v3.18.8
Вектор атакиЛокальный
СложностьНизкая
Требуемые привилегииНизкие
Взаимодействие пользователяОтсутствует
ОбластьИзменена
ВлияниеПовышение привилегий

🖥 Затронутый компонент

Linux Kernel

Subsystem:
net/skbuff

✅ Исправленные версии ядра

Стабильная ветвьИсправленная версия
5.105.10.257
5.155.15.208
6.16.1.174
6.66.6.141
6.126.12.91
6.186.18.33
7.07.0.10
7.1+Исправлено

🛡 Меры защиты

  • Обновите ядро Linux до исправленной версии.
  • Ограничьте локальный доступ к оболочке для ненадёжных пользователей.
  • Примените последние обновления безопасности от поставщика.
  • Отслеживайте попытки повышения привилегий в системе.
  • Соблюдайте принцип минимальных привилегий.

🔍 Обнаружение

Индикаторы могут включать:

  • Неожиданное изменение файлов, доступных только для чтения
  • Аномальное поведение кэша страниц
  • Попытки локального повышения привилегий
  • Предупреждения ядра, связанные с управлением памятью сети

📚 Техническая сводка

КатегорияОписание
CWEНекорректное управление состоянием
Тип уязвимостиЛокальное повышение привилегий
ЭксплуатацияЛокальный аутентифицированный злоумышленник
Требуется перезагрузкаПосле обновления ядра
Возможна удалённая эксплуатация❌ Нет

🧠 Ключевой вывод

DirtyClone — это не удалённая сетевая эксплуатация; это уязвимость локального повышения привилегий, вызванная некорректной обработкой разделяемых фрагментов буфера сокетов. Потеря флага SKBFL_SHARED_FRAG позволяет выполнять запись в память, которая должна оставаться защищённой, подрывая гарантии копирования при записи в Linux и позволяя повышение привилегий при определённых условиях.


⭐ Будьте в курсе

Уязвимости повышения привилегий в ядре продолжают демонстрировать, как тонкие ошибки управления памятью могут иметь серьёзные последствия для безопасности.

Если этот репозиторий был полезен, рассмотрите возможность поставить ⭐, чтобы поддержать исследования в области кибербезопасности и документирование уязвимостей.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →