
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 fortra/cve-2024-6769
Технический разбор и PoC для CVE-2024-6769, объединяющие перехват DLL с отравлением кэша активации для повышения привилегий со среднего до высокого…
 rhinosecuritylabs/iamactionhunter
Инструмент для разбора и запросов операторов политик AWS IAM.
 quentinhardy/pytmipe
Библиотека Python и клиент для манипуляций с токенами и олицетворения для повышения привилегий в Windows
 bishopfox/firecat
Firecat — это инструмент для пентеста, который позволяет пробивать обратные TCP-туннели из скомпрометированной сети наружу.
 kr1shn4murt1/get_team_pass
Получить ID и пароль TeamViewer с удаленного компьютера в локальной сети
 kkent030315/cve-2022-42046
Эксплойт типа proof-of-concept для CVE-2022-42046, демонстрирующий локальное повышение привилегий через прямое манипулирование объектами ядра флагами…
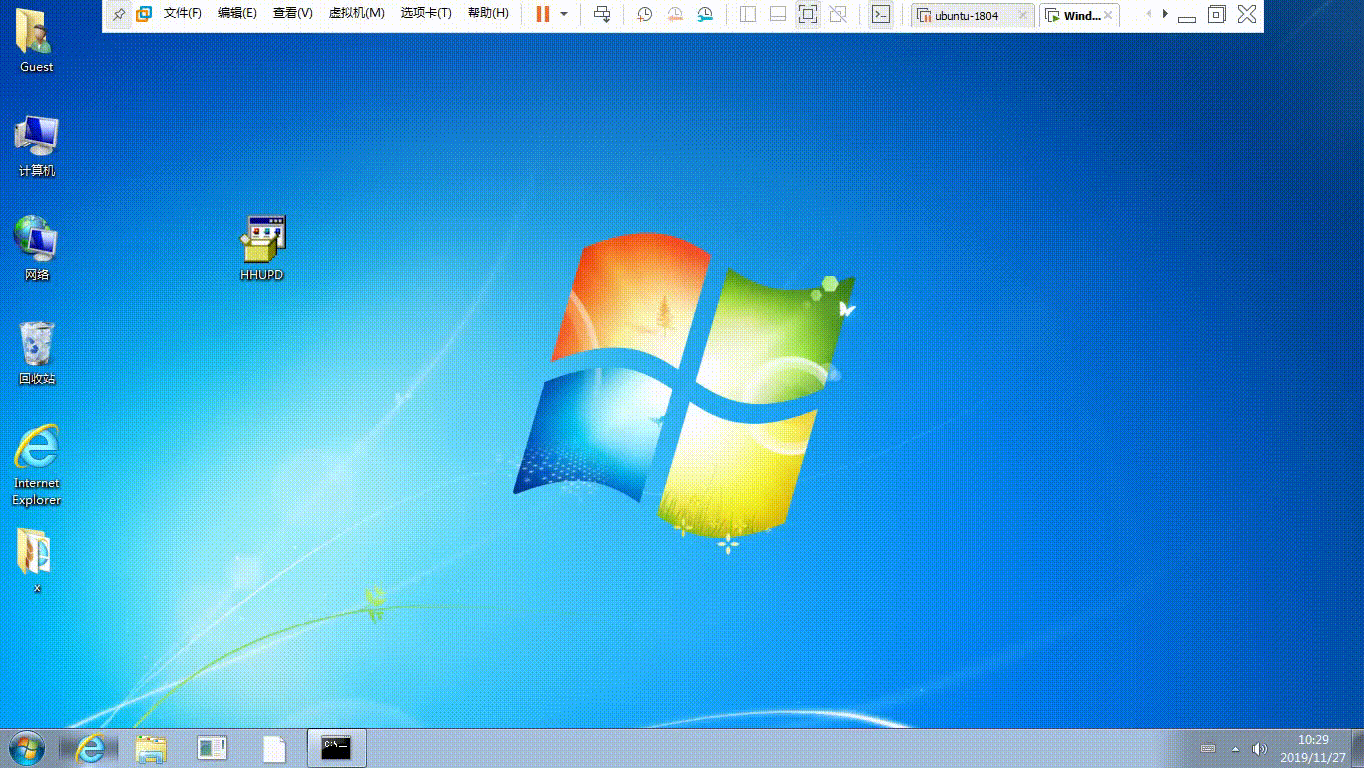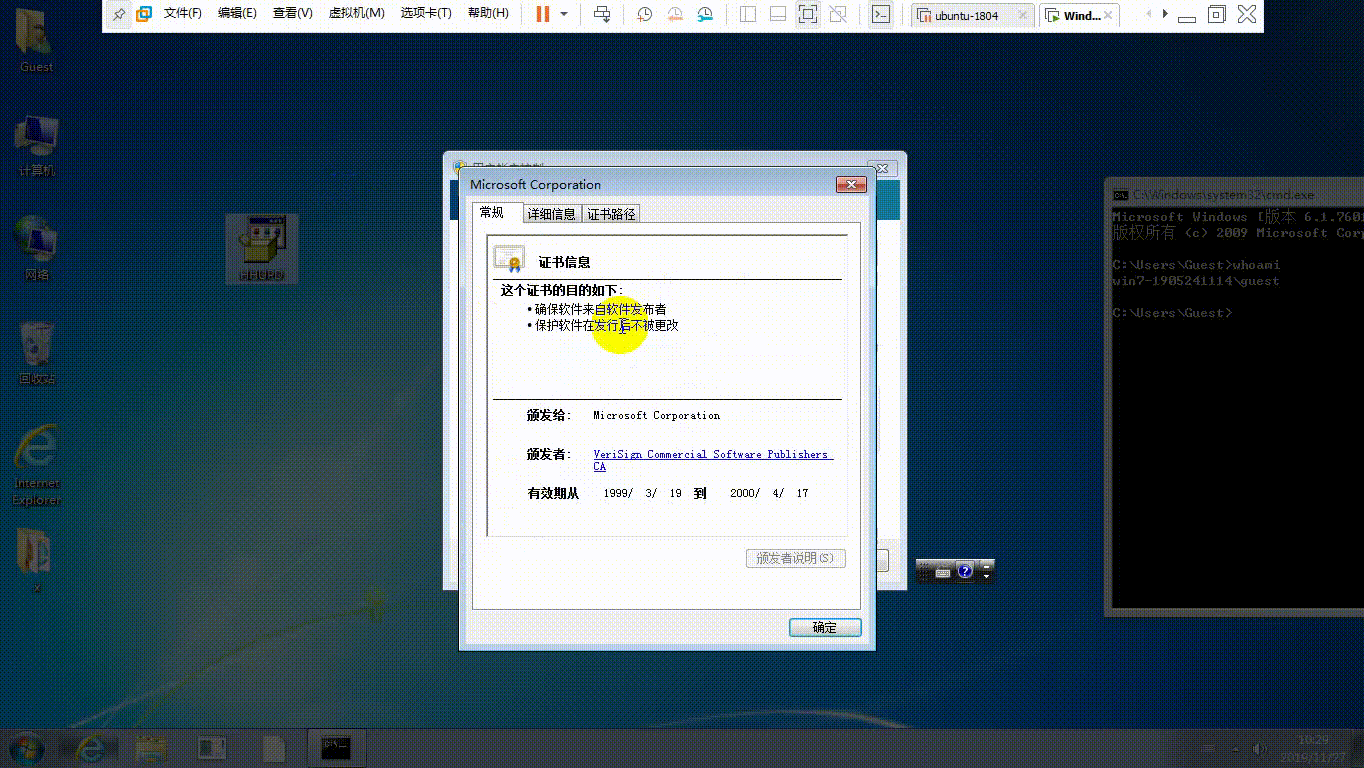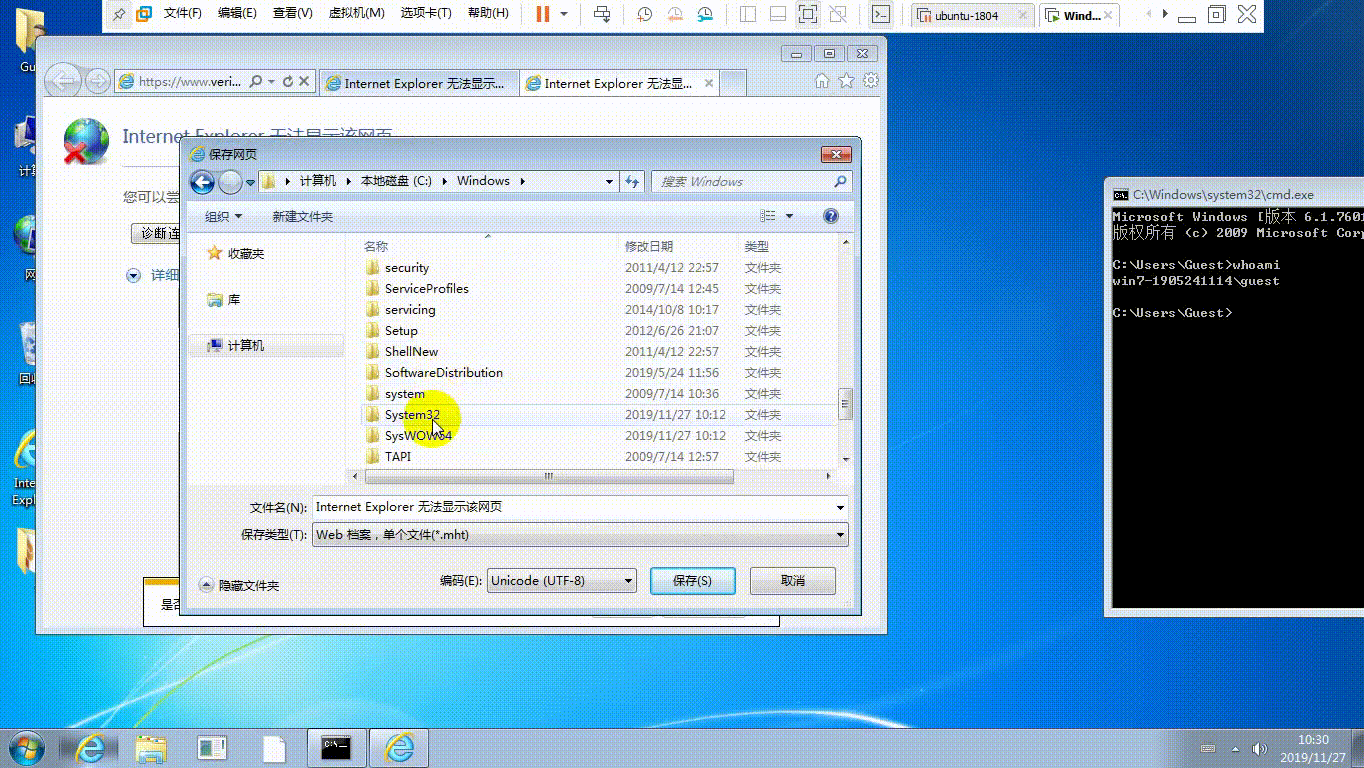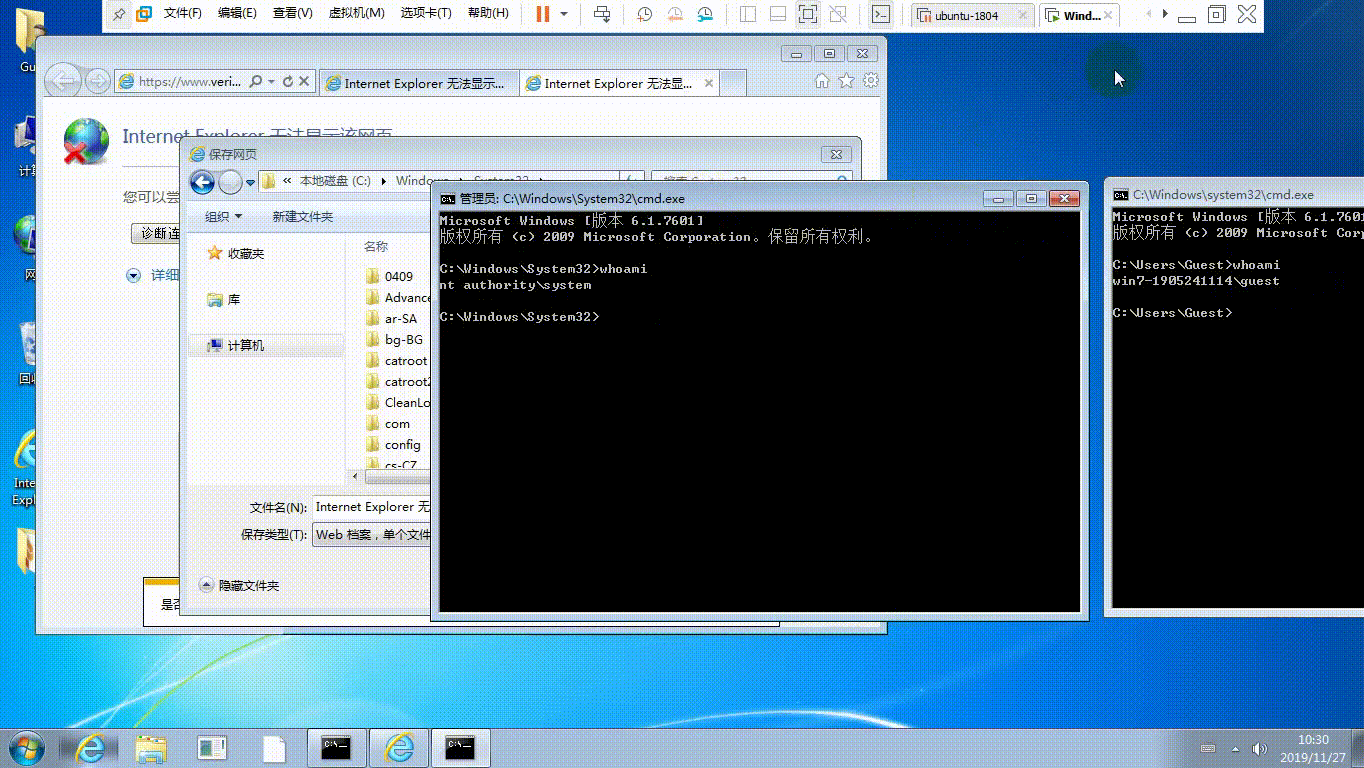 sv3nbeast/cve-2019-1388
guest→system(UAC手动提权)
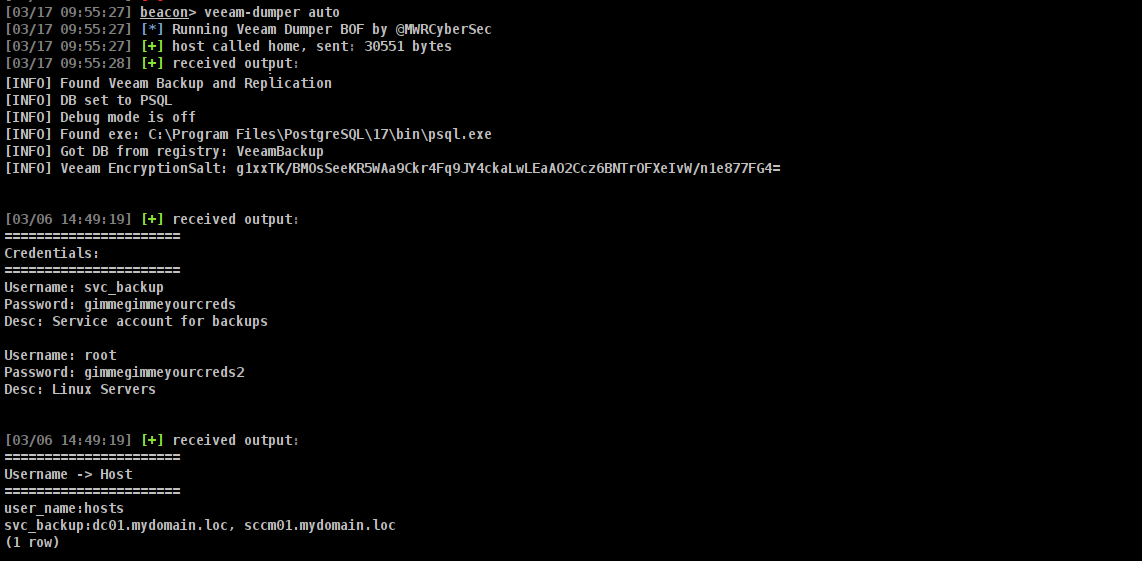 mwr-cybersec/veeamdumper-bof
BOF для извлечения учетных данных для Veeam Backup and Replication и Veeam One
 trustedsec/cs_coffloader
COFF-загрузчик для Cobalt Strike, выполняющий Beacon Object Files в памяти и обеспечивающий применение кастомных инструментов и скрытую…
 alephsecurity/initroot
Непривязанный джейлбрейк Motorola: эксплуатация CVE-2016-10277 для обхода Secure Boot и блокировки устройства
 joaoviictorti/rustbof
Шаблон для написания Beacon Object Files (BOF) на Rust
 cisc0-gif/kitt-lite
CLI-инструмент для пентестинга на Python
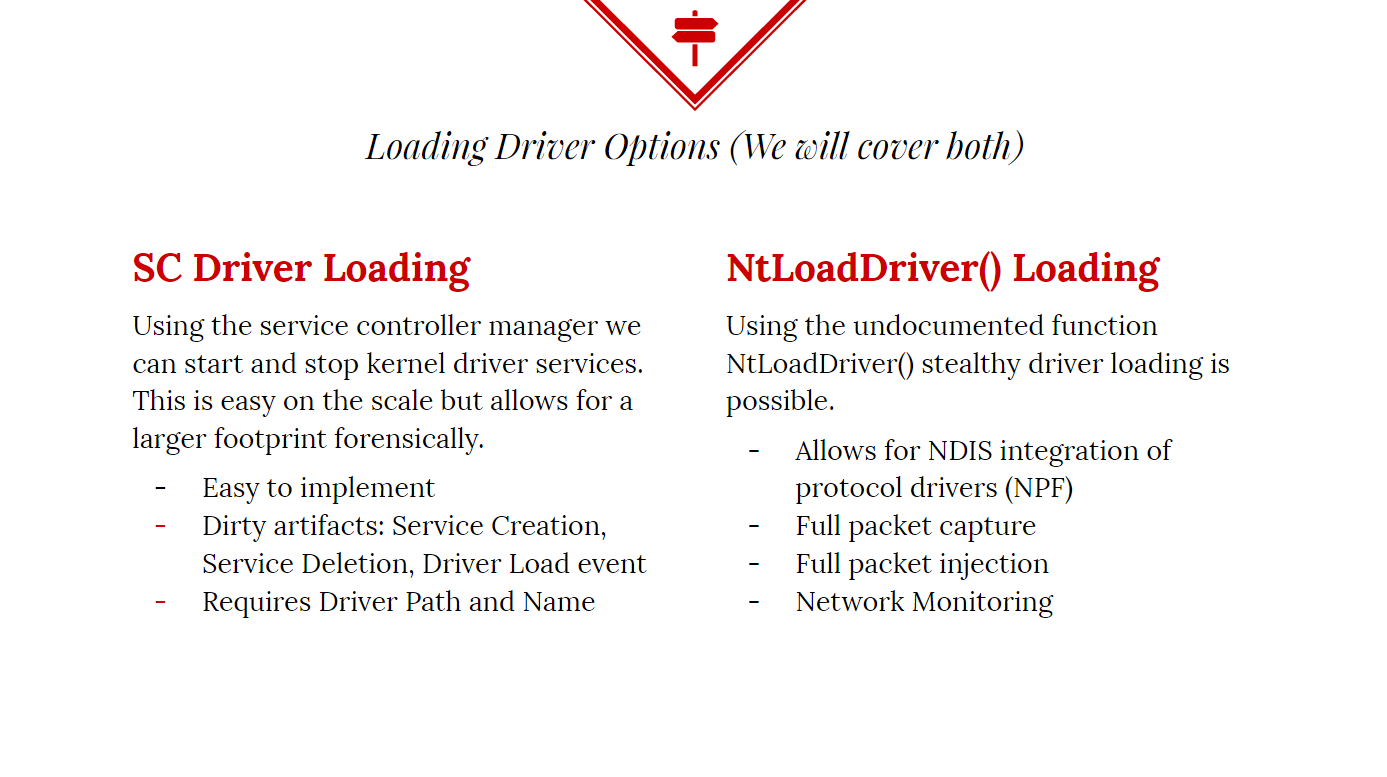 killswitch-gui/hotload-driver
C++
 michalbednarski/resourcepoison
Writeup и эксплойт для CVE-2025-22441: повышение привилегий от установленного приложения до процесса SystemUI на Android из-за передачи недоверенного…
 praetorian-inc/oauthseeker
Вредоносное OAuth-приложение, которое можно использовать для внутренних и внешних фишинговых атак, направленных на пользователей Microsoft Azure и…
 ysanatomic/io_uring_lpe-cve-2024-0582
Эксплойт для локального повышения привилегий для CVE-2024-0582 (io_uring)
 3gstudent/ntfsdump
Используйте для копирования файла с NTFS-тома, читая необработанный том и разбирая структуры NTFS.
 nccgroup/windowsdaclenumproject
Набор инструментов для перечисления и анализа Windows DACLs








