
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit

 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 ashemery/exploitation-course
Курс по эксплуатации атакующего программного обеспечения
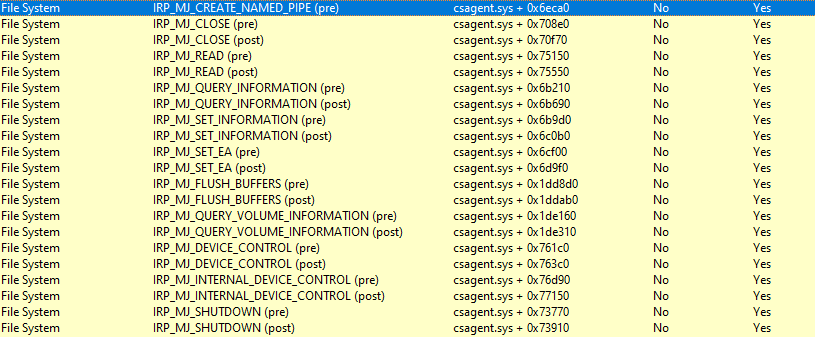 mr-un1k0d3r/edrs
Инструмент red team для обхода EDR: динамически определяет ID системных вызовов, патчит заглушки ntdll, снимает хуки IAT и перечисляет перехваченные…
 lucasjacks0n/eggshell
iOS/macOS/Linux Инструмент удаленного администрирования
 alphaseclab/awesome-rat
Ресурсы по RAT и C&C. 250+ проектов с открытым исходным кодом, 1200+ блогов/видео по RAT/C&C.
 sheeki03/tirith
Терминальная безопасность для разработчиков и агентов ИИ. Перехватывает гомографные URL, конвейер к оболочке, ANSI-инъекции, обфусцированные полезные…
 subat0mik/misconfiguration-manager
Misconfiguration Manager — это центральная база знаний по всем известным методам работы с Microsoft Configuration Manager, а также сопутствующим…
 sap/macos-enterprise-privileges
Это приложение дает пользователям Mac в корпоративных средах контроль над администрированием своих машин, повышая их уровень доступа до привилегий…
 eonraider/blackhat-python3
Исходный код книги "Black Hat Python" от Джастина Сейтца. Код полностью конвертирован в Python 3, переформатирован в соответствии со стандартами PEP8…
 mrexodia/titanhide
Драйвер ядра Windows, который перехватывает функции Nt* SSDT для сокрытия отладчиков и процессов от анти-отладочных проверок, с плагином для x64dbg…
 secgroundzero/warberry
WarBerryPi - Тактическая эксплуатация
 mdsecactivebreach/sharpshooter
Фреймворк для генерации полезных нагрузок
 secretsquirrel/the-backdoor-factory
Патч PE, ELF, Mach-O бинарных файлов с shellcode, новая версия в разработке, доступна только спонсорам
 xiphosresearch/exploits
Различный эксплойт-код
 epinna/weevely3
Вооружённый веб-шелл
 jm33-m0/emp3r0r
Самовосстанавливающаяся Gossip Mesh C2 с поддержкой обнаружения пиров, кроссплатформенное выполнение BOF и скриптовые агенты.
 th3xace/sudo_killer
Инструмент, предназначенный для эксплуатации уязвимости повышения привилегий в программе sudo в Unix-подобных системах. Он использует определенную…








