
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
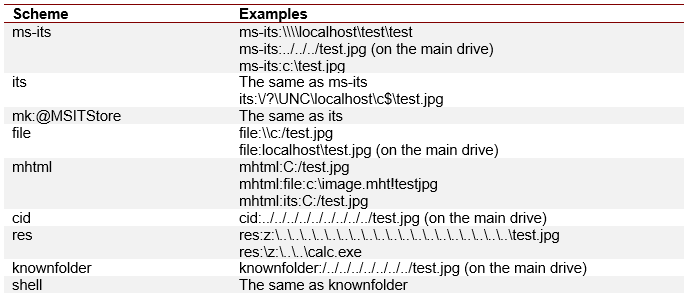
 nccgroup/outlookleaktest
Проект тестирования утечки HTML в Outlook
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater представляет собой основной полезный груз (payload) и основу всей враждебной операции в атаках группы Static Kitten.
 hackedteam/rcs-db
База данных компонентов для бэкенда RCS
 ripits-sec/couchpotato
Инструмент повышения привилегий в Windows, который патчит ETW и AMSI и использует косвенные системные вызовы для злоупотребления…
 synacktiv/dlhell
Локальный и удалённый DLL-проксинг для Windows
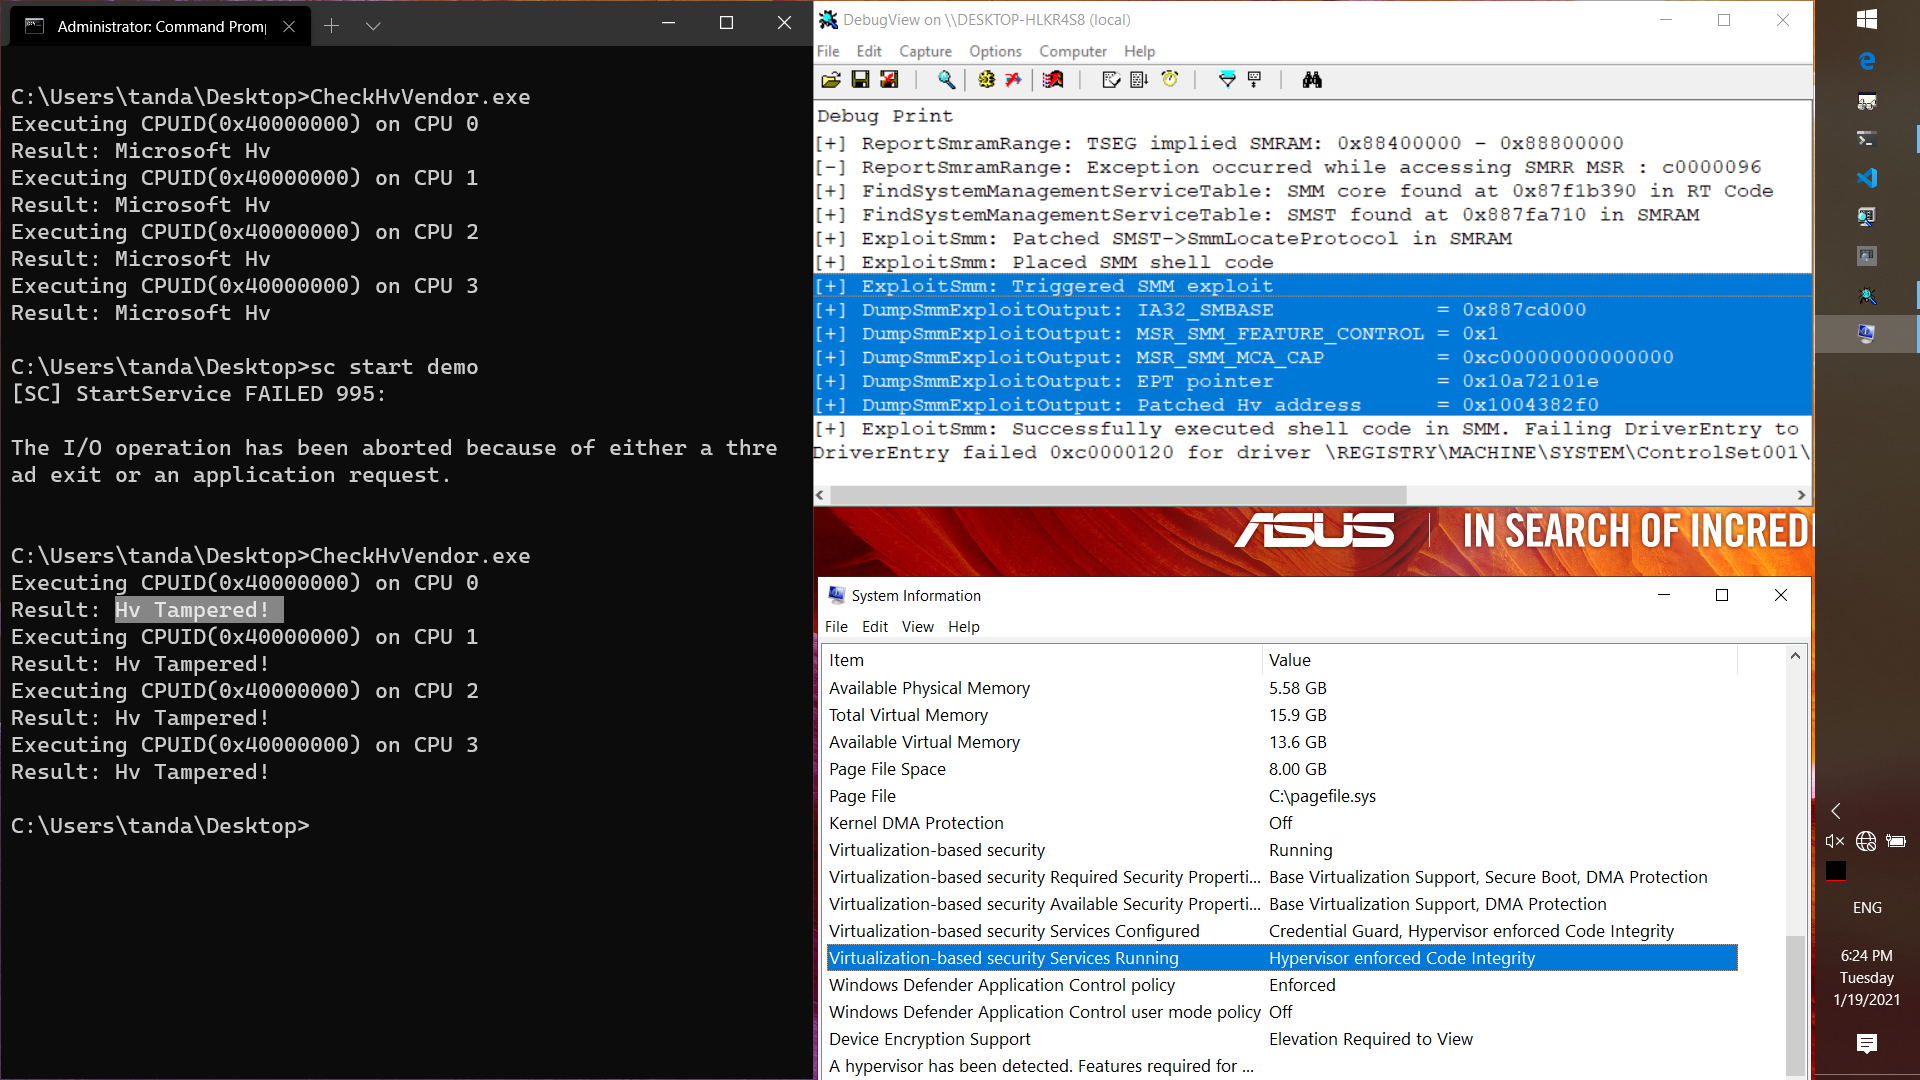 tandasat/smmexploit
Отчёт и эксплойт для CVE-2021-26943 — уязвимости локального повышения привилегий из ядра в SMM в BIOS версии 303 для ASUS UX360CA.
 pkb1s/sharprelay
Инструмент на C#, использующий драйвер WinDivert для перехвата и перенаправления трафика порта 445 Windows для атак NTLM relay через Cobalt Strike,…
 cyborgsecurity/poisonapple
CLI-инструмент для применения и удаления механизмов персистентности macOS, предназначенный для имитации угроз и операций красных команд. Поддерживает…
 idov31/jormungandr
Jormungandr — это реализация загрузчика COFF в ядре, позволяющая разработчикам ядра загружать и выполнять свои COFF-файлы в пространстве ядра.
 adepts-of-0xcc/vba-macro-experiments
Коллекция VBA-макросов, опубликованных в нашем Twitter / блоге
 xaitax/totalrecall
Этот инструмент извлекает и отображает данные из функции Recall в Windows 11, предоставляя простой способ доступа к информации о снимках активности…
 whotwagner/logrotten
Эксплойт состояния гонки (race condition) в Logrotate, позволяющий повышать привилегии путём записи произвольных файлов, таких как полезные нагрузки…
 deathshotxd/comment2shell
Цепочка эксплуатации WordPress CVE-2026-93485 с zero-click и pre-auth: хранимая XSS в wpautop() приводит к загрузке плагина через admin-сессию и…
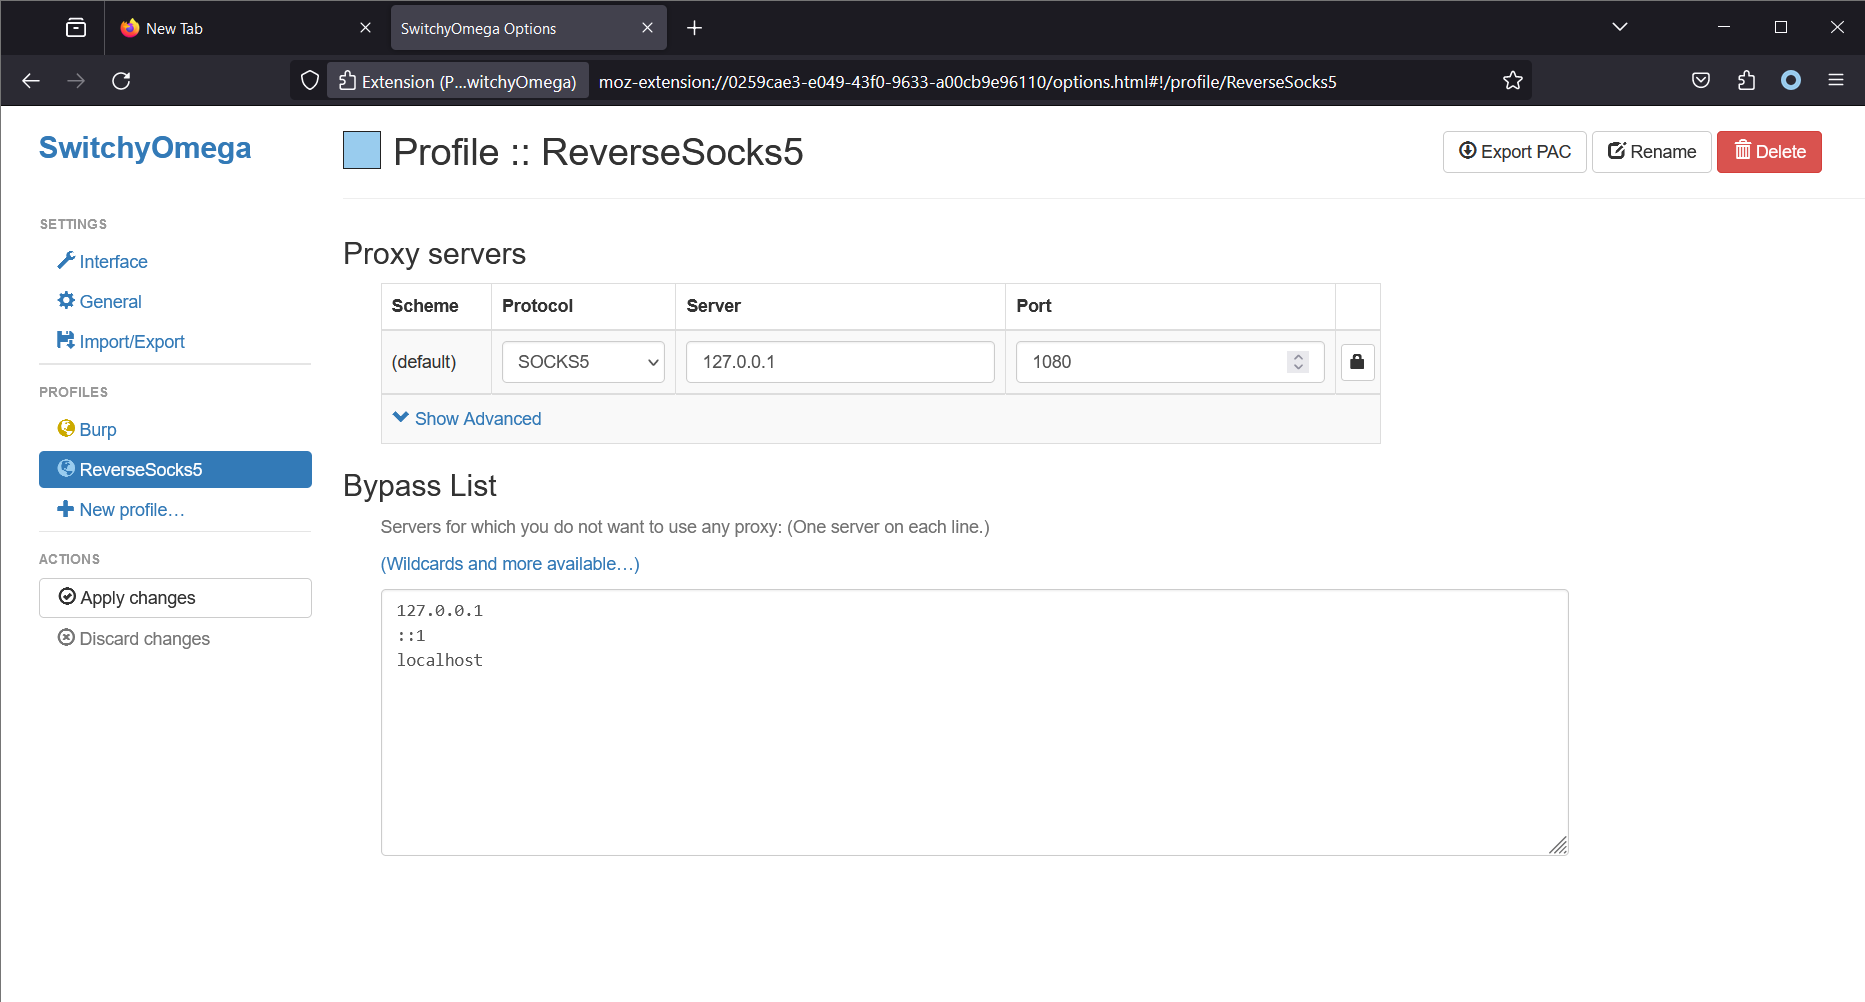 acebond/reversesocks5
Одиночный исполняемый реверсивный SOCKS5-прокси, написанный на Golang.
 zenyxx-xd/rootmyvivo
One-click root for vivo/iQOO devices on locked bootloader | CVE-2026-43499 + KernelSU
 ariary/queensono
Бинарный файл Golang для эксфильтрации данных с использованием протокола ICMP (+ ICMP bindshell, туннелирование HTTP через ICMP, ...)
 tw1sm/pysqlrecon
Наступательный инструментарий для MSSQL, написанный на Python, основанный на SQLRecon
 outflanknl/external_c2
POC для внешнего C2 Cobalt Strike








