 acebond/reversesocks5
Одиночный исполняемый реверсивный SOCKS5-прокси, написанный на Golang.

Обратный прокси SOCKS5 на Golang.
Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
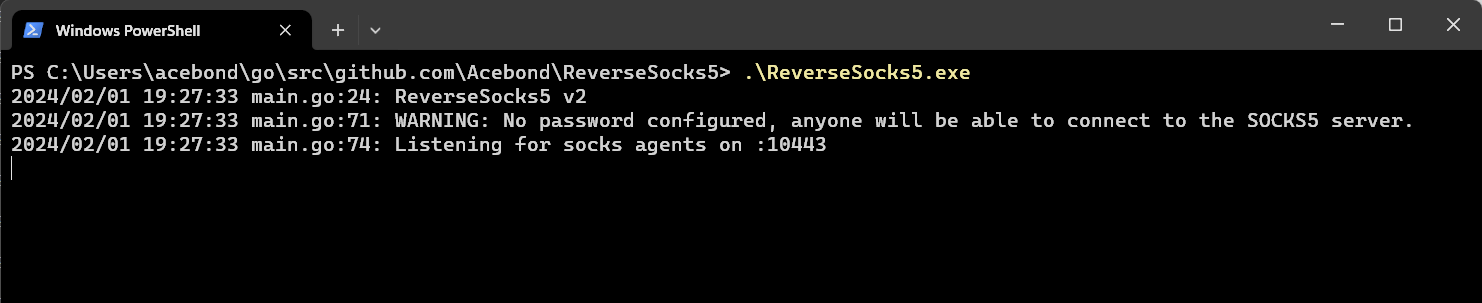 Это откроет порт SOCKS5 на
127.0.0.1:1080 и будет ожидать подключения агента на :10443. Обратите внимание, что порт SOCKS5 будет доступен только после подключения агента.
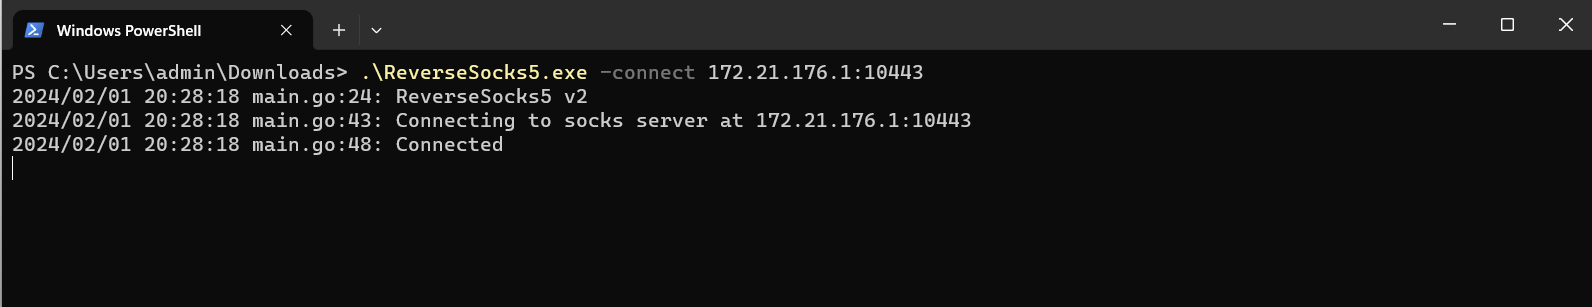 Это подключится к серверу и станет точкой выхода для трафика SOCKS5, фактически открывая внутреннюю сеть агента любому, кто имеет доступ к порту SOCKS5 на сервере.
Для подключения по TLS с пропуском проверки сертификата используйте:
ReverseSocks5.exe -connect server:10443 -tls -k
Проверка сертификата включена по умолчанию. Флаг -k влияет только на TLS-подключения агента.
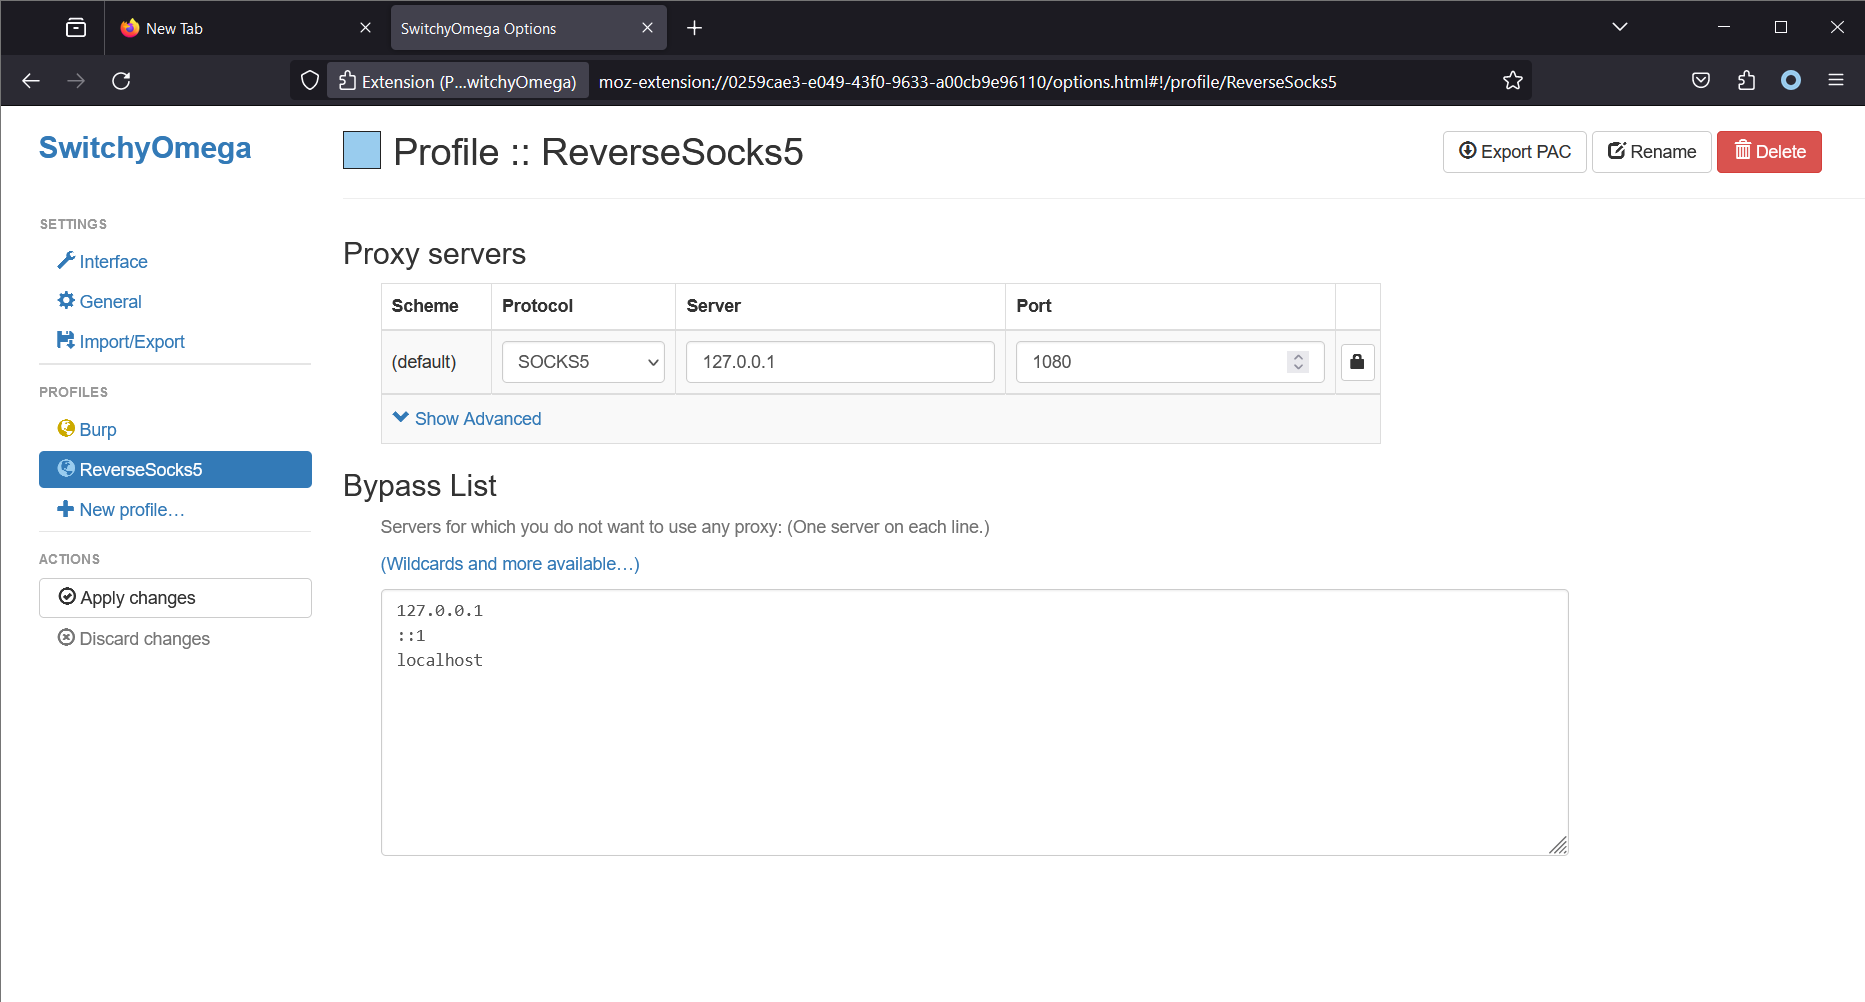
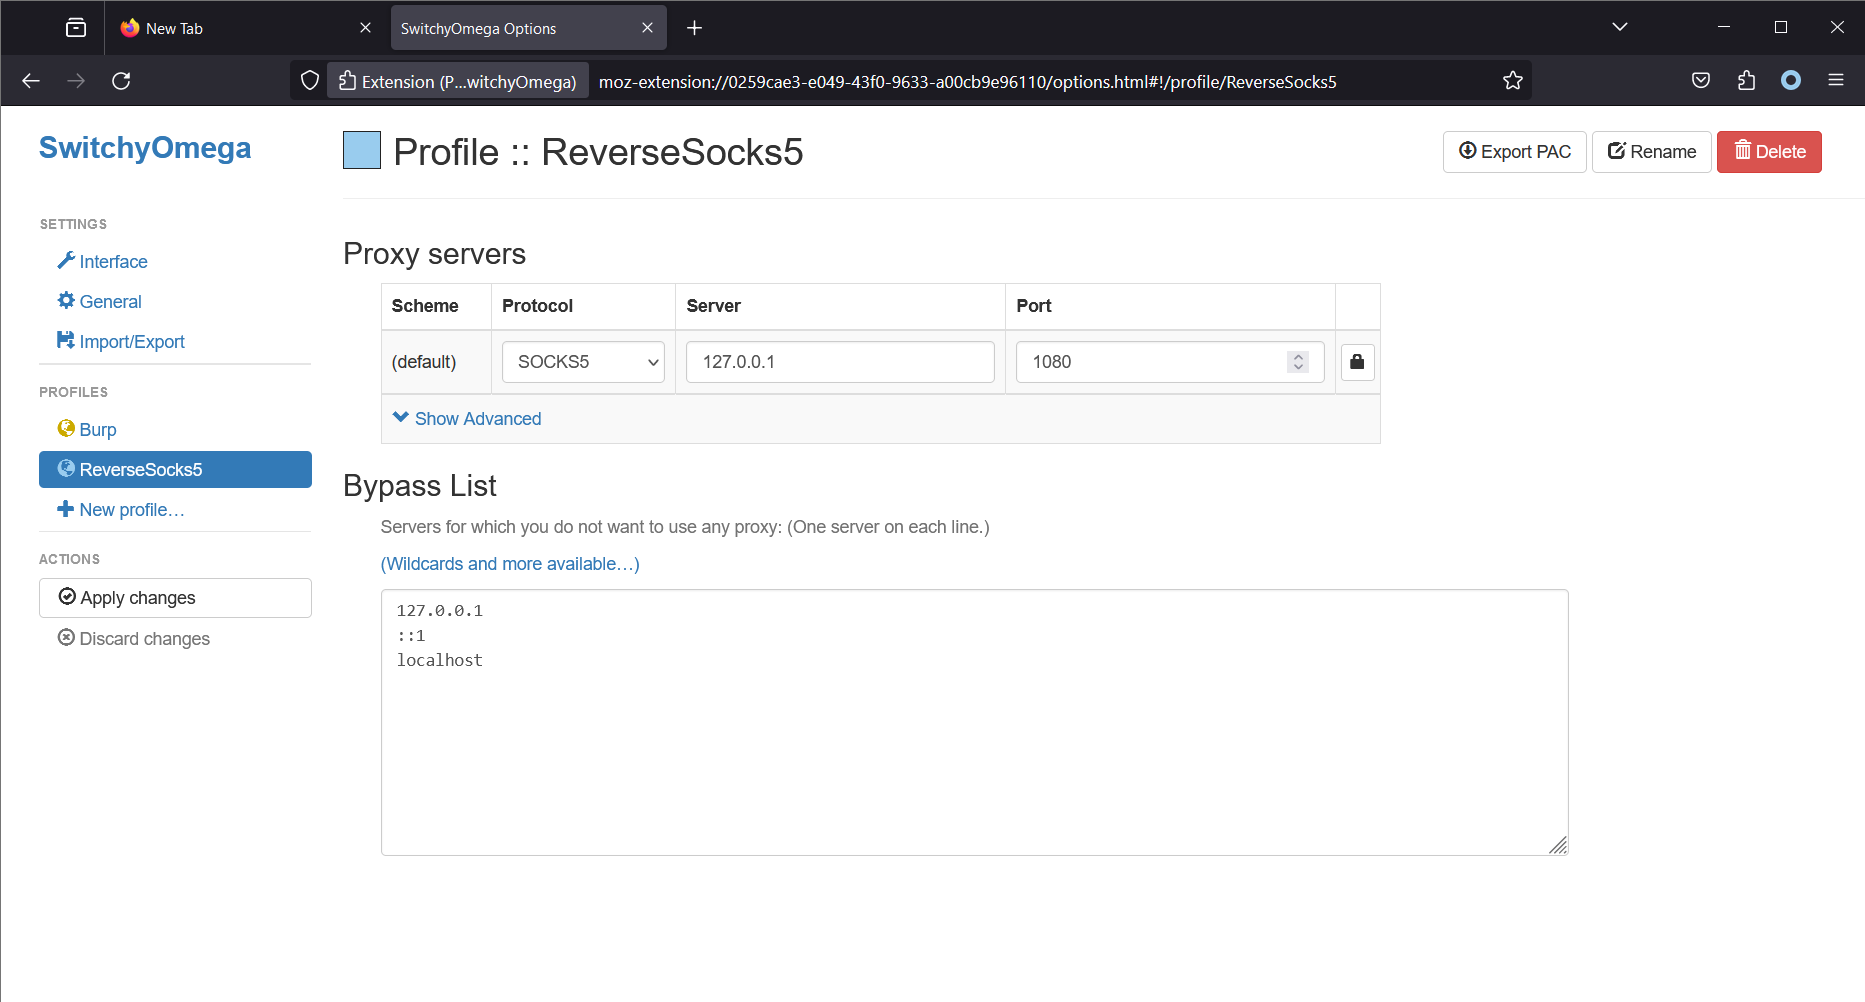 Обратите внимание, что Firefox запущен на той же машине, что и сервер SOCKS5. Это заставит Firefox (с использованием расширения Proxy SwitchyOmega) устанавливать все соединения через сервер SOCKS5. В Linux распространённым инструментом для доступа к прокси SOCKS5 является
proxychains4.
