
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit

 hash3lizer/sillyrat
RAT на Python 🐀 (Троян удаленного доступа) для получения обратной оболочки 🖥️
 nilotpalbiswas/auto-root-exploit
Автоматический инструмент для эксплуатации root
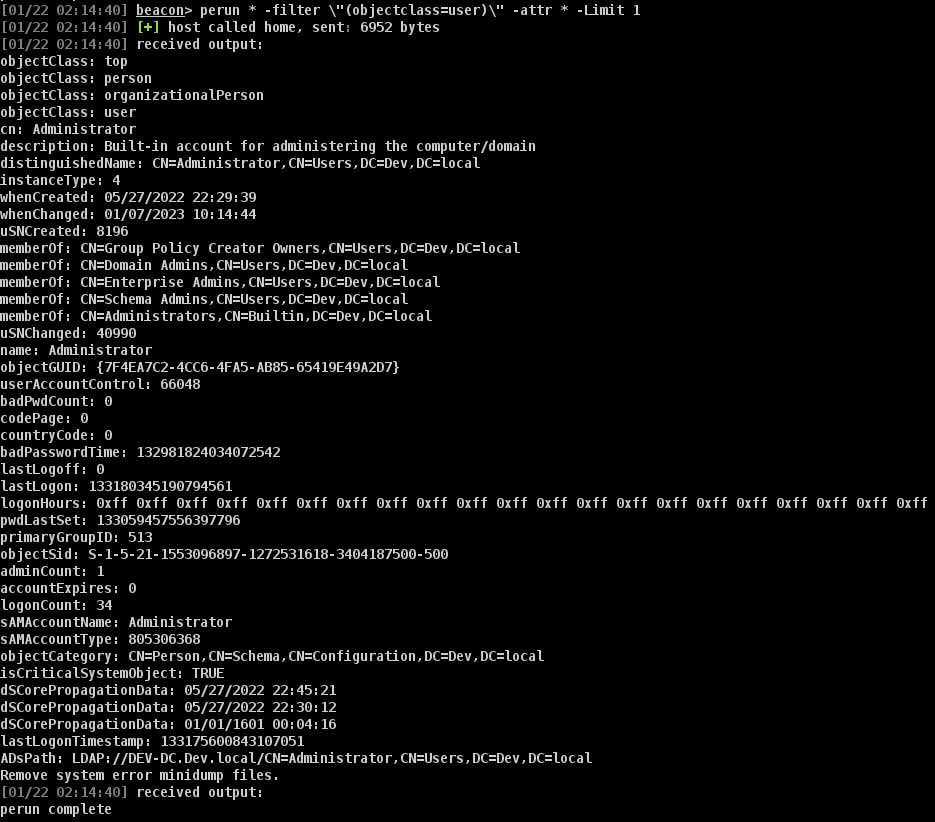 octoberfest7/inline-execute-pe
Выполнение неуправляемых исполняемых файлов Windows в биконах CobaltStrike
 chudry/xerror
полностью автоматизированный инструмент для пентеста
 cyberark/kubesploit
Kubesploit — это кроссплатформенный сервер и агент для пост-эксплуатации с использованием HTTP/2 Command & Control, написанный на Golang и…
 mgeeky/shellcodefluctuation
Продвинутая техника обхода в памяти, переключающая защиту памяти шеллкода между RW/NoAccess и RX, а затем шифрующая/дешифрующая его содержимое
 sensepost/snoopy-ng
Snoopy v2.0 — модульный фреймворк цифрового наземного отслеживания
 empireproject/empire-gui
Клиентское приложение Empire
 fahrj/reverse-ssh
Статически скомпилированный SSH-сервер с функционалом обратной оболочки для CTF и подобных задач.
 dec0ne/hwsyscalls
HWSyscalls — это новый метод выполнения косвенных системных вызовов с использованием HWBP, HalosGate и синтетического трамплина на kernel32 с HWBP.
 mythicagents/thanatos
Агент Mythic C2 для хостов Linux и Windows, написанный на Rust.
 defaultnamehere/cookie_crimes
Чтение локальных куки-файлов Chrome без root и без расшифровки
 med0x2e/executeassembly
Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…
 bitsadmin/nopowershell
PowerShell, пересобранный на C# для целей Red Teaming
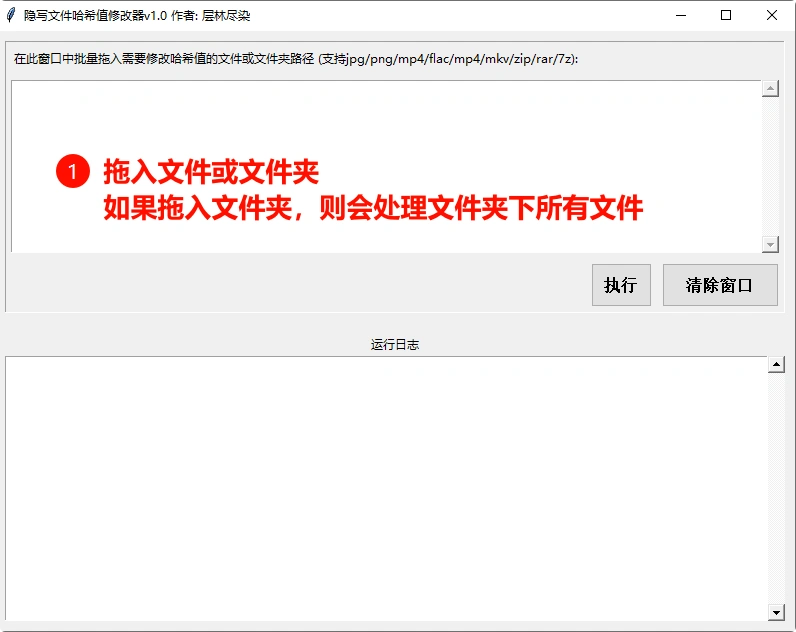 cenglin123/steganographiergui
Внедрение файлов в файлы MP4/MKV (Встраивайте файлы в файлы MP4/MKV.)
 not-sekiun/pyiris
PyIris — это модульный троянский набор инструментов для удаленного доступа, написанный на Python и нацеленный на системы Windows и Linux.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY и обход AV, патч AMSI
 d4vinci/pyloggy
Кейлоггер на Python, который делает больше, чем любой другой кейлоггер – логирование нажатий клавиш, кликов мыши и создание скриншотов.








