
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RefluxFS_CVE-2026-64600 — Технический анализ CVE-2026-64600 — локального повышения привилегий в ядре Linux в RefluxFS через повреждение памяти, с мерами смягчения и ссылками для оборонительных исследований и обучения. | Kitploit
Инструменты/GitHubGitHub/letsr00t/refluxfs_cve-2026-64600
Повышение привилегийАнализ уязвимостейСтатьи и ИсследованияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubletsr00t/refluxfs_cve-2026-64600

RefluxFS_CVE-2026-64600

Технический анализ CVE-2026-64600 — локального повышения привилегий в ядре Linux в RefluxFS через повреждение памяти, с мерами смягчения и ссылками для оборонительных исследований и обучения.

Поделиться
Репозиторий
283 месяцев назадЕщё не проверено

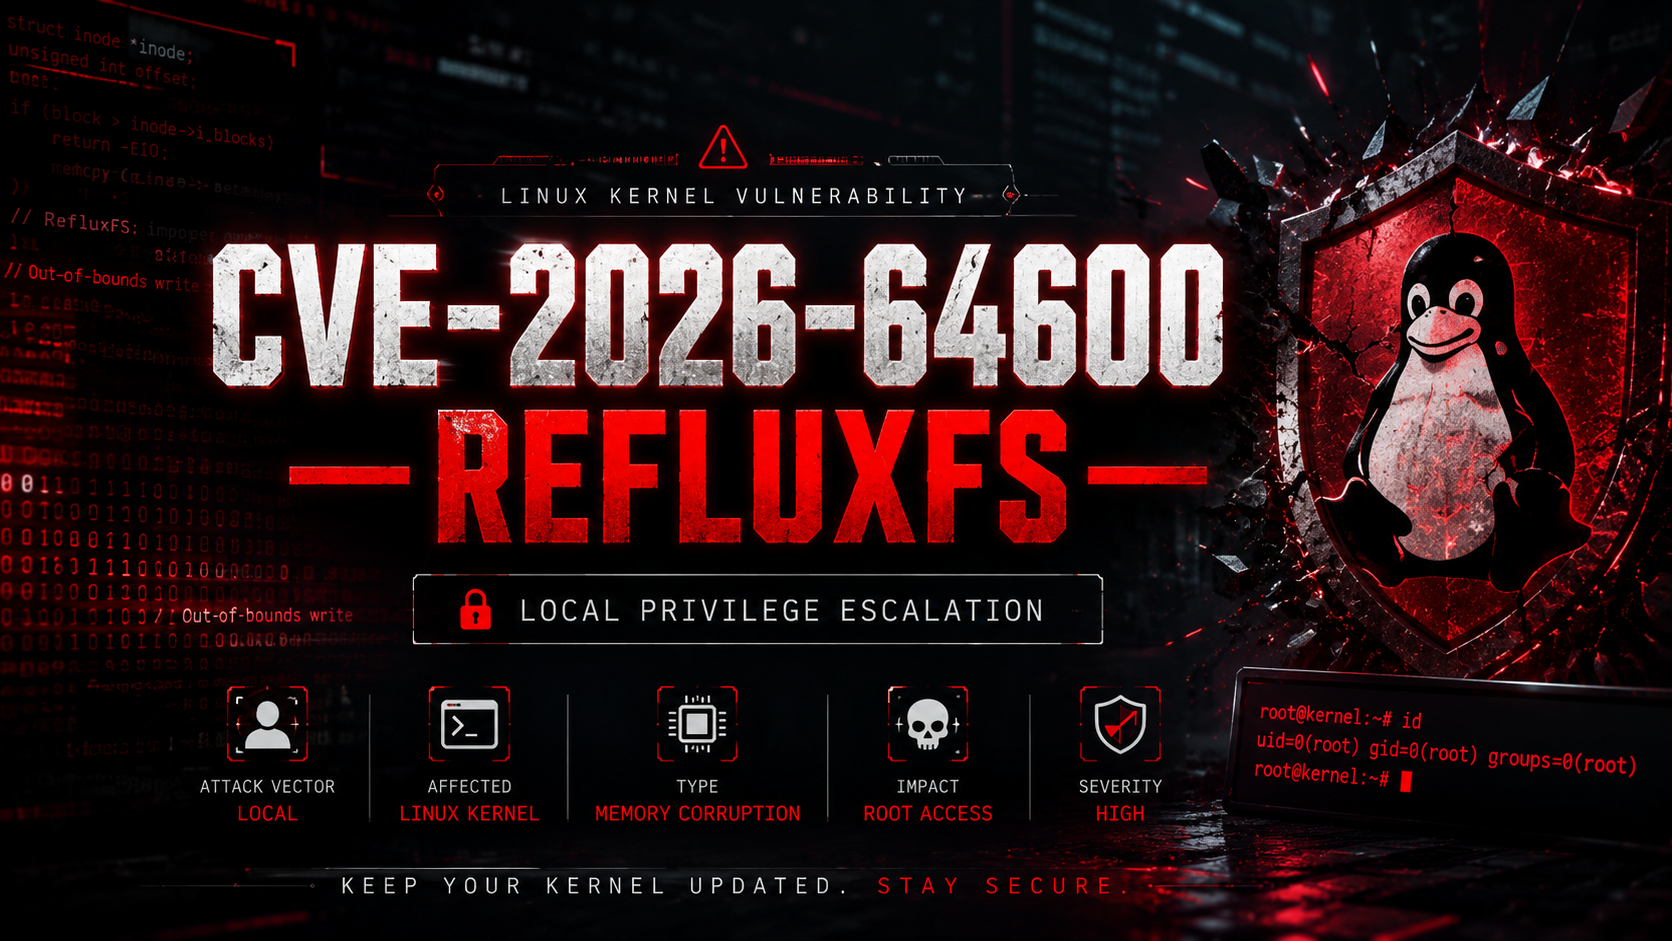
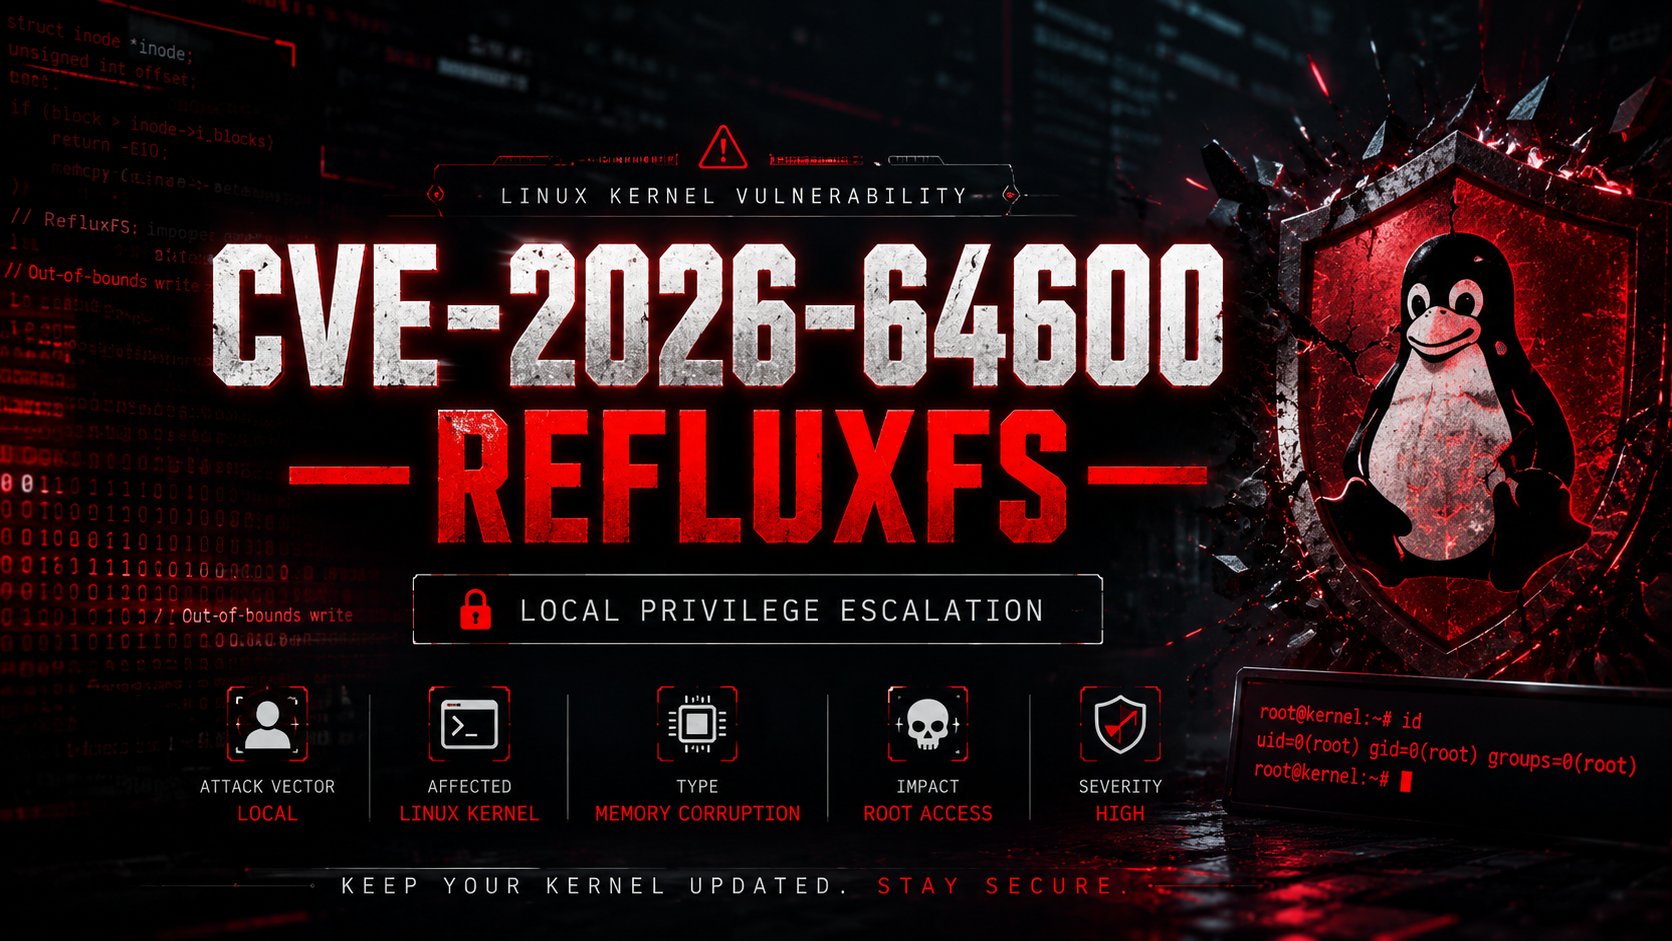
🚨 CVE-2026-64600 — RefluxFS

Изображение ChatGPT от 22 июля 2026 г., 22:01:27

Локальное повышение привилегий в ядре Linux (LPE)


📖 Обзор

CVE-2026-64600 («RefluxFS») — это уязвимость ядра Linux, затрагивающая реализацию файловой системы RefluxFS.

Ошибка вызвана некорректной проверкой метаданных файловой системы, что потенциально приводит к повреждению памяти ядра. При определённых условиях локальный злоумышленник может использовать эту уязвимость для повышения привилегий.

Этот репозиторий предназначен для образовательных целей, защитных исследований и анализа уязвимостей.


✨ Основные моменты

  • 🔥 Уязвимость ядра Linux
  • 🧠 Повреждение памяти файловой системы
  • ⚡ Локальное повышение привилегий
  • 🐧 Среда Linux
  • 📚 Образовательное исследование
  • 🔬 Анализ безопасности

📊 Сводка уязвимости

СвойствоЗначение
CVECVE-2026-64600
Кодовое имяRefluxFS
КомпонентЯдро Linux
КлассПовреждение памяти
Вектор атакиЛокальный
ВлияниеПовышение привилегий
Требуемые привилегииЛокальный пользователь
Взаимодействие с пользователемНе требуется
Тип эксплойтаЛокальный

📂 Структура репозитория

.
├── README.md
├── LICENSE
├── docs/
│   ├── analysis.md
│   └── references.md
├── images/
│   └── banner.png
└── research/

🧩 Техническое описание

Уязвимость затрагивает обработку метаданных файловой системы в реализации RefluxFS в ядре Linux.

Некорректная проверка специально созданных структур файловой системы может привести к повреждению памяти ядра, что потенциально позволяет локальному злоумышленнику повысить привилегии.


🎯 Потенциальное влияние

  • Повреждение памяти ядра
  • Локальное повышение привилегий
  • Компрометация с правами root
  • Обход границ безопасности
  • Нарушение целостности системы

🛡️ Защитные меры

  • Обновите ядро Linux до версии с исправлением.
  • Избегайте монтирования недоверенных образов файловых систем.
  • Ограничьте права монтирования файловых систем для недоверенных пользователей.
  • Своевременно применяйте бюллетени безопасности от вендора.

📚 Ссылки

  • Бюллетени безопасности Linux
  • База данных CVE
  • Уведомления вендоров
  • Публикации по исследованиям в области безопасности

⚠️ Отказ от ответственности

Этот репозиторий предоставлен строго в образовательных, исследовательских целях и для защиты безопасности.

Авторы не несут ответственности за неправомерное использование или ущерб, возникший в результате предоставленной информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    390
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    263

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →