
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-39875-macOS-CUPS-LPE — Повышение привилегий от непривилегированного пользователя до root в macOS Sonoma, Sequoia и Tahoe. Исправлено в macOS 26.6 / 15.7.8 / 14.8.8. | Kitploit
Инструменты/GitHubGitHub/mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Повышение привилегийЭксплуатацияЭксплуатация Бинарных Файлов
GitHubmac-123456789-lab/cve-2026-39875-macos-cups-lpe

CVE-2026-39875-macOS-CUPS-LPE

Повышение привилегий от непривилегированного пользователя до root в macOS Sonoma, Sequoia и Tahoe. Исправлено в macOS 26.6 / 15.7.8 / 14.8.8.

Репозиторий
Поделиться
102453 месяцев назадЕщё не проверено

CVE-2026-39875-macOS-CUPS-LPE

Повышение привилегий от непривилегированного пользователя до root через уязвимость в CUPS, затрагивающую macOS Tahoe, Sequoia и Sonoma до версий macOS 26.6 / 15.7.8 / 14.8.8.
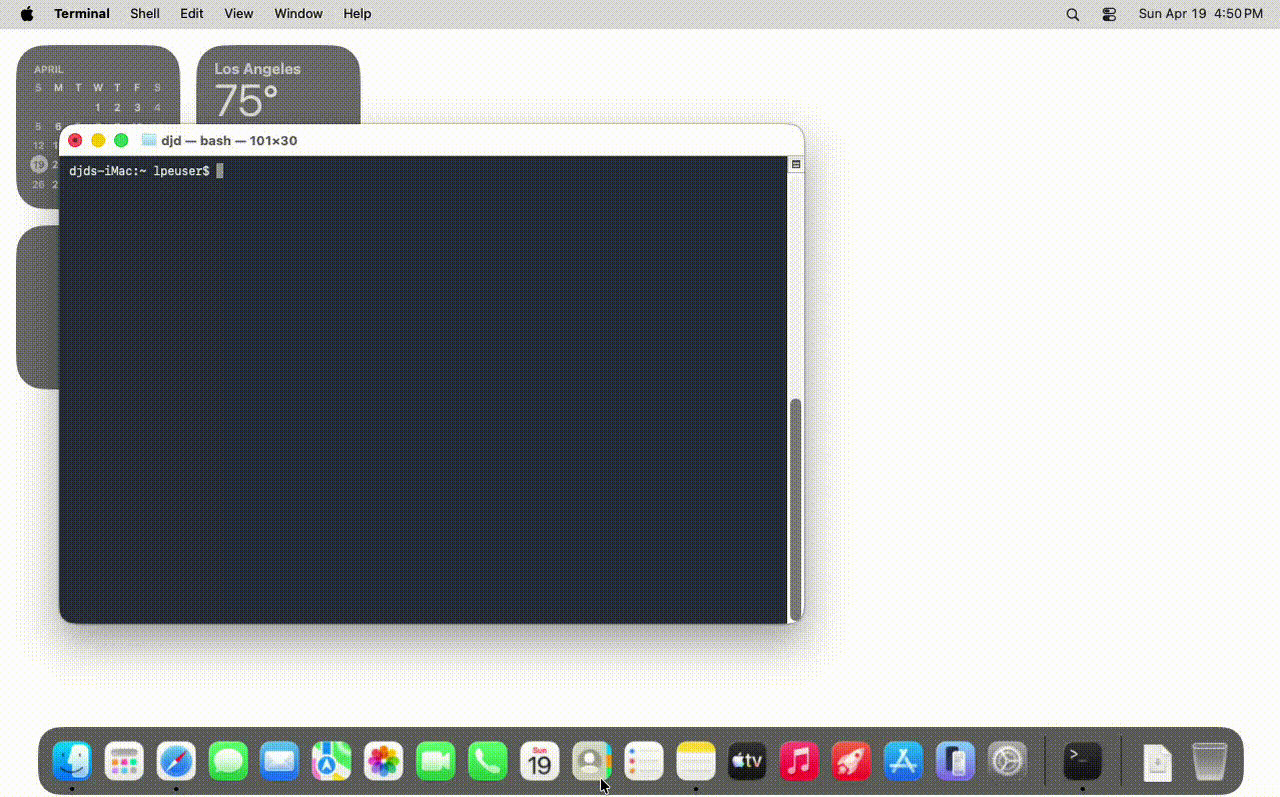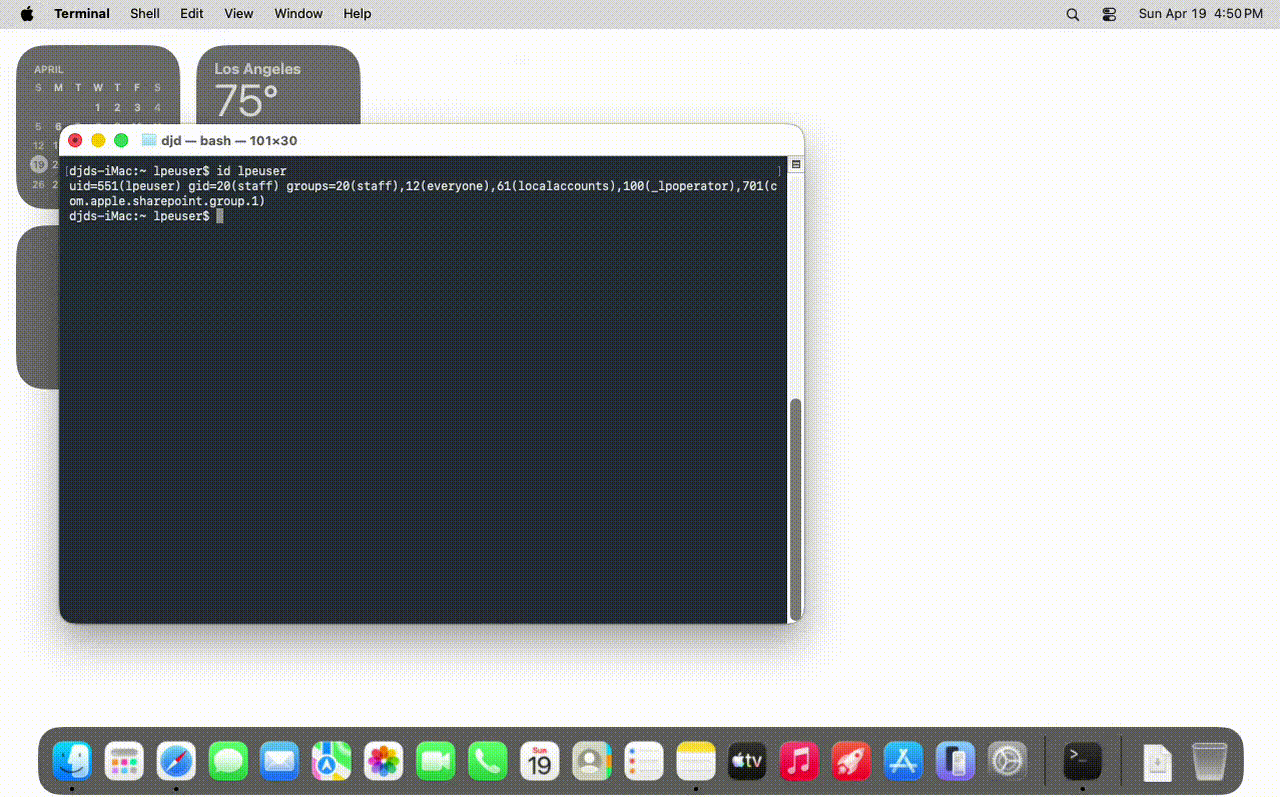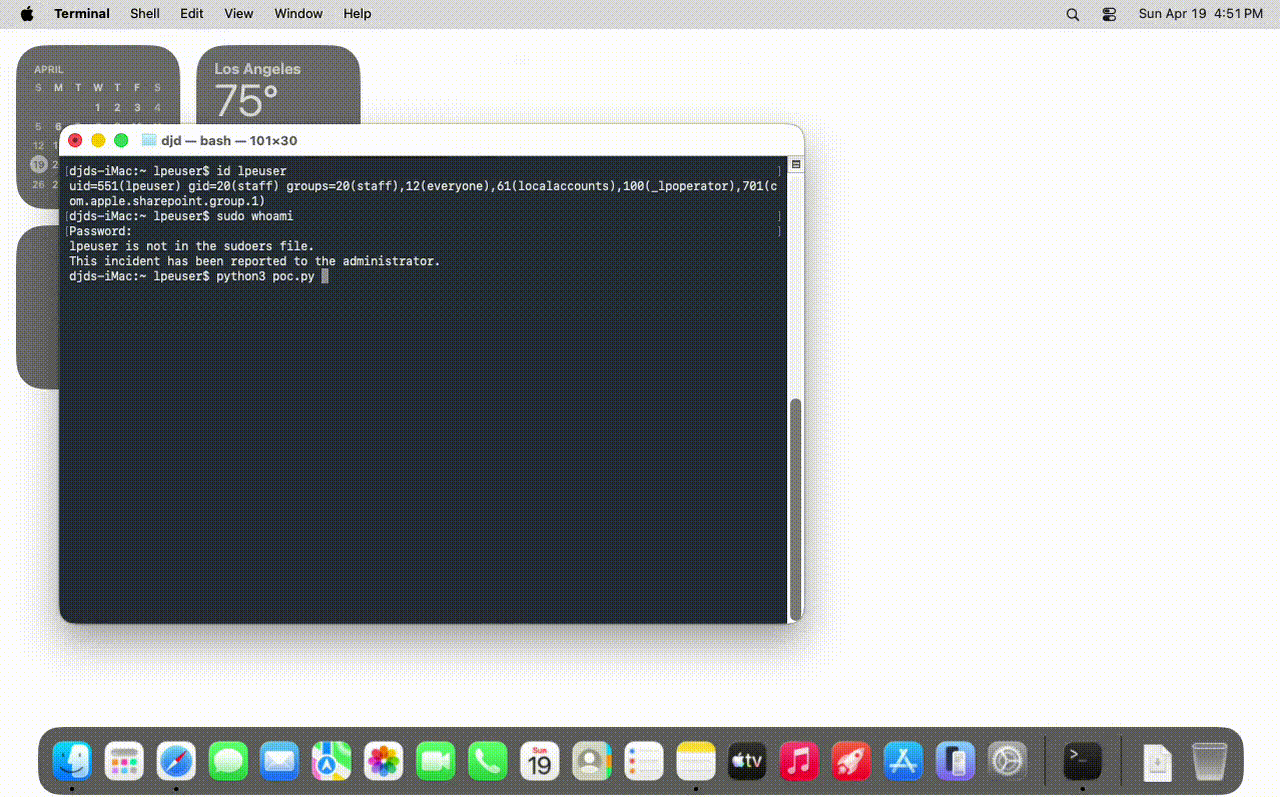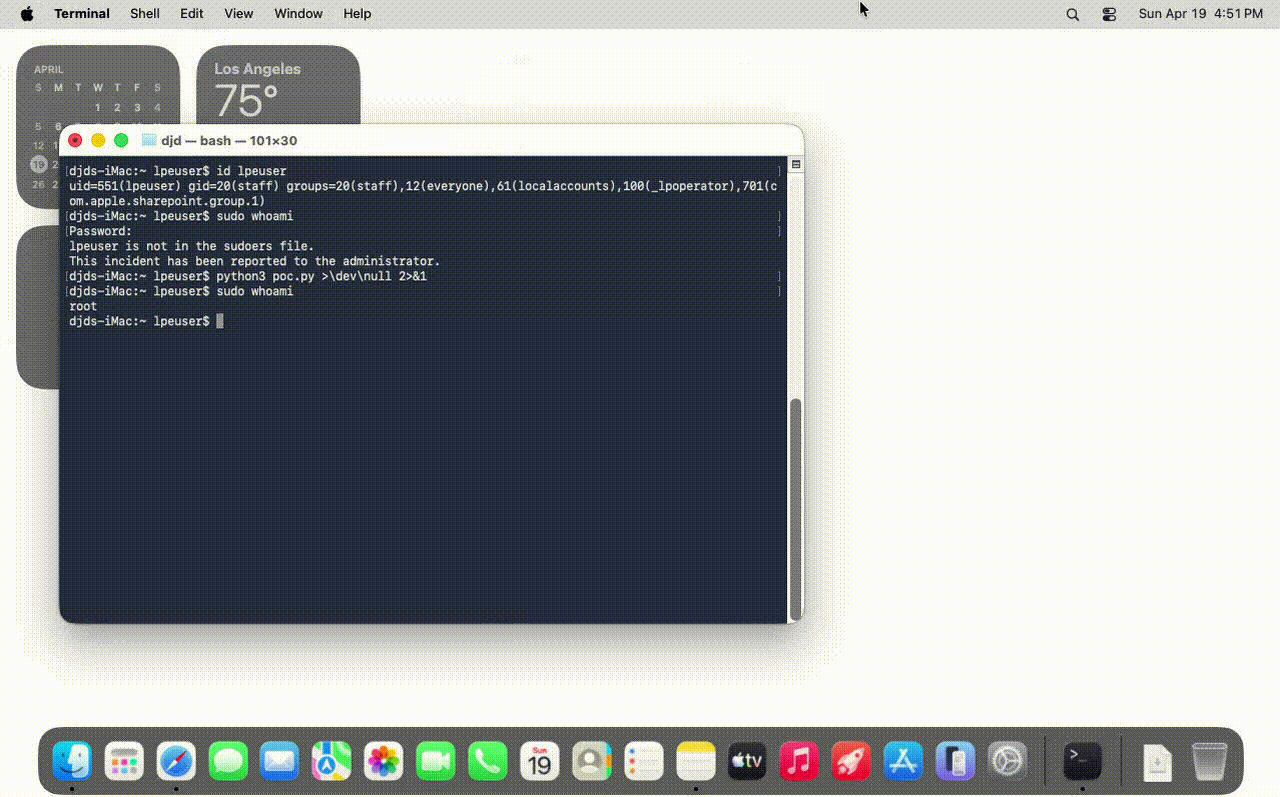
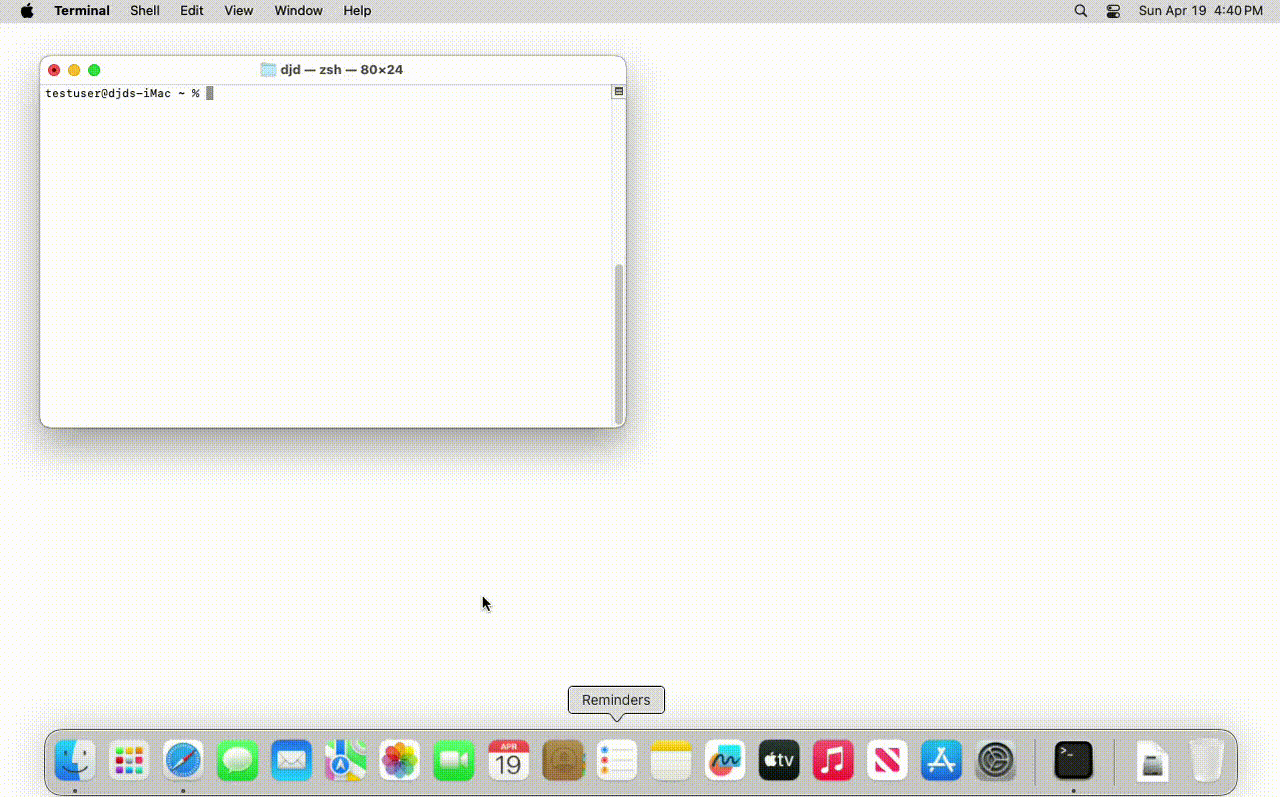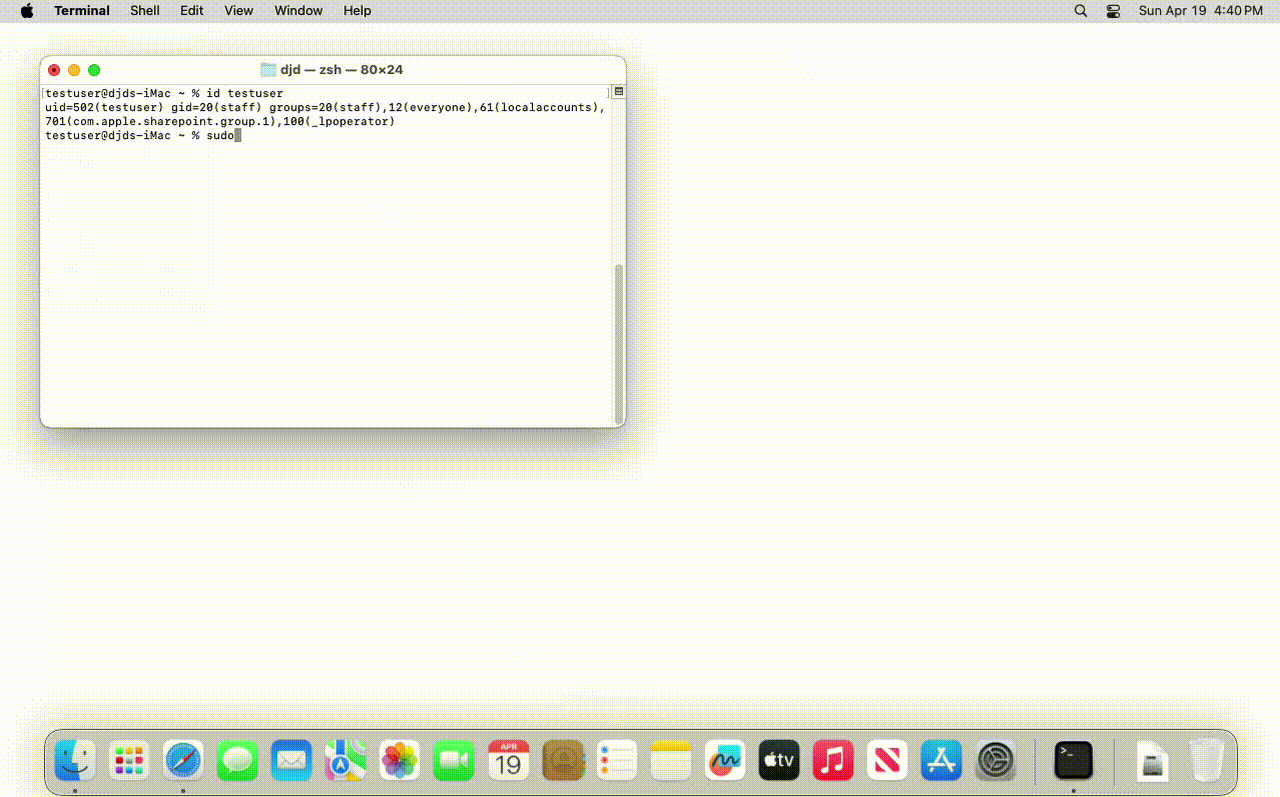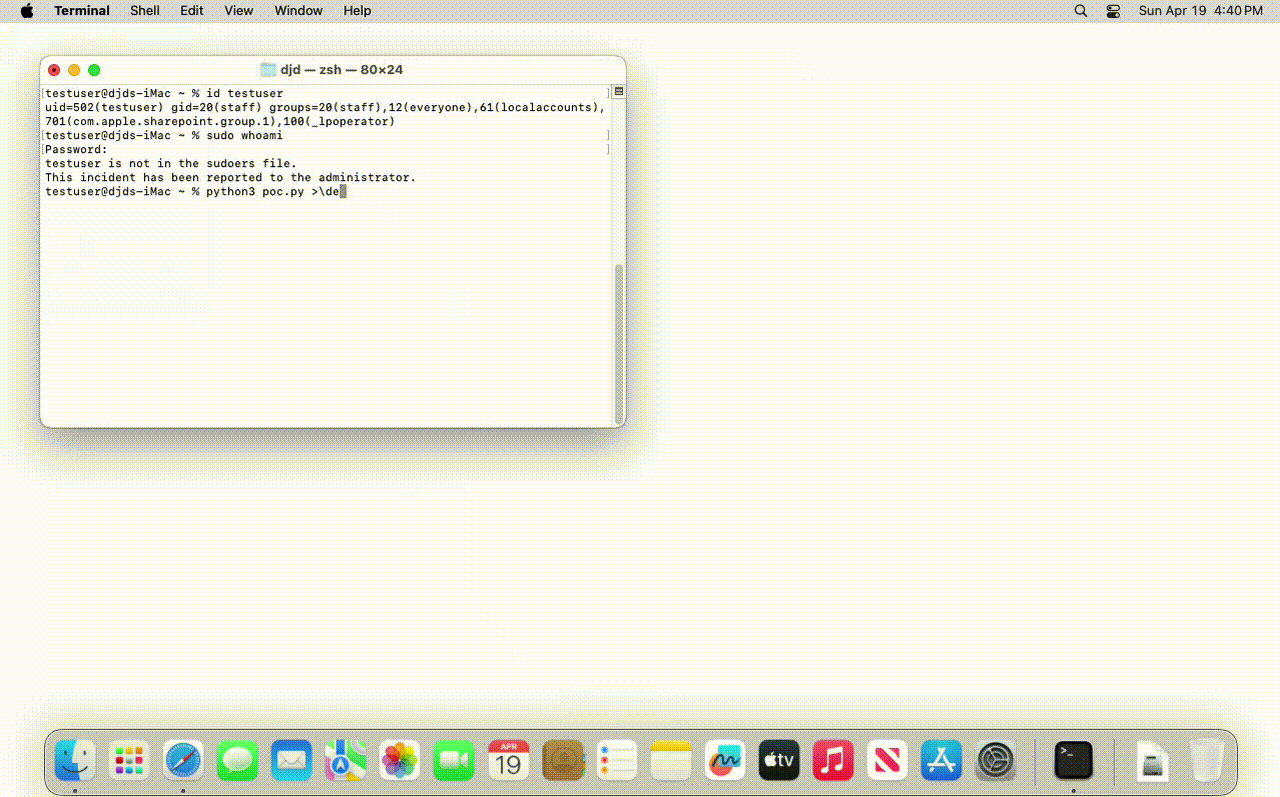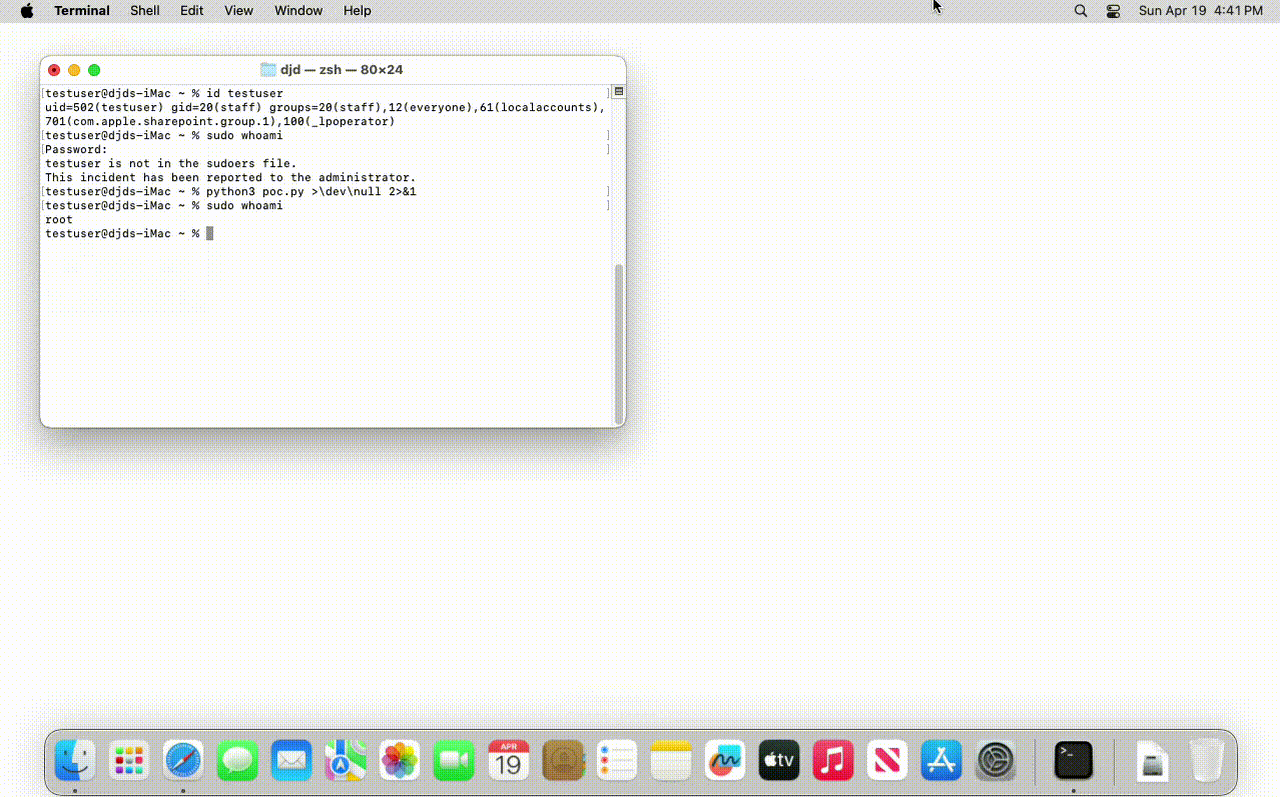
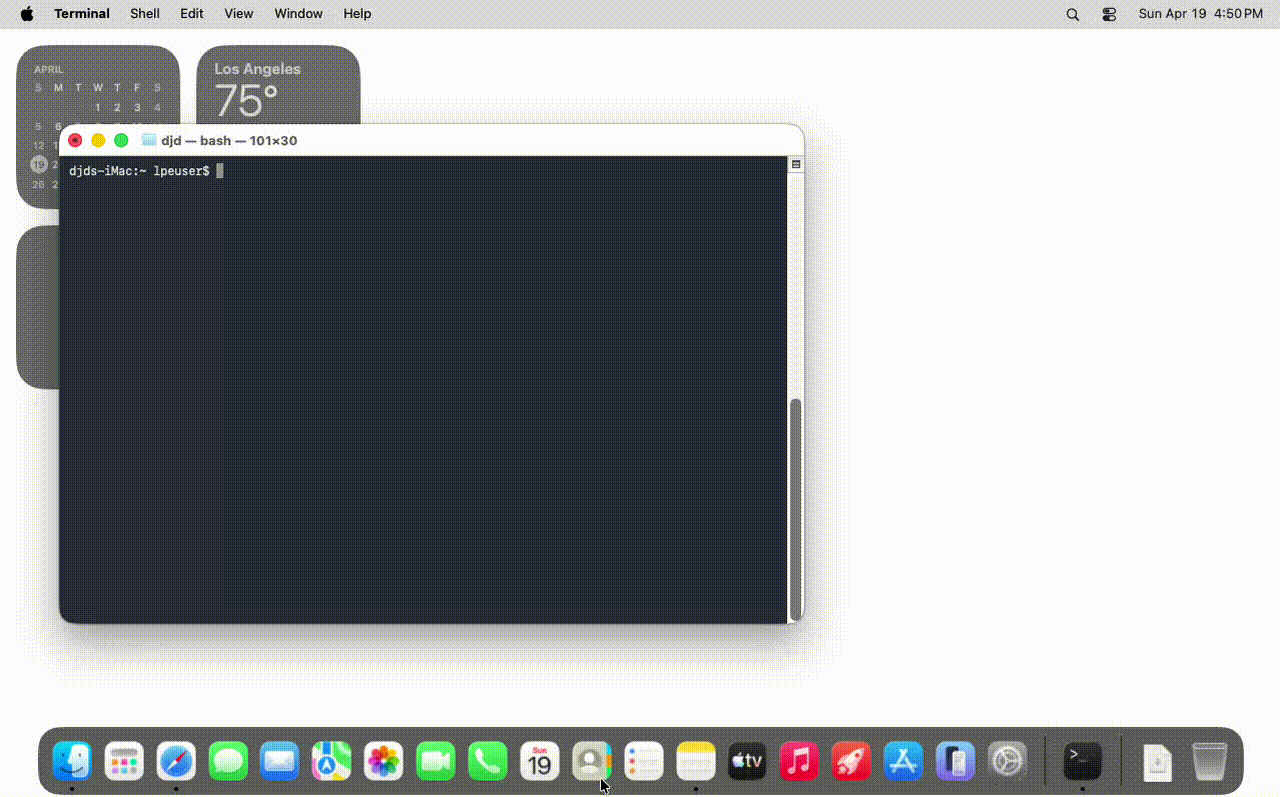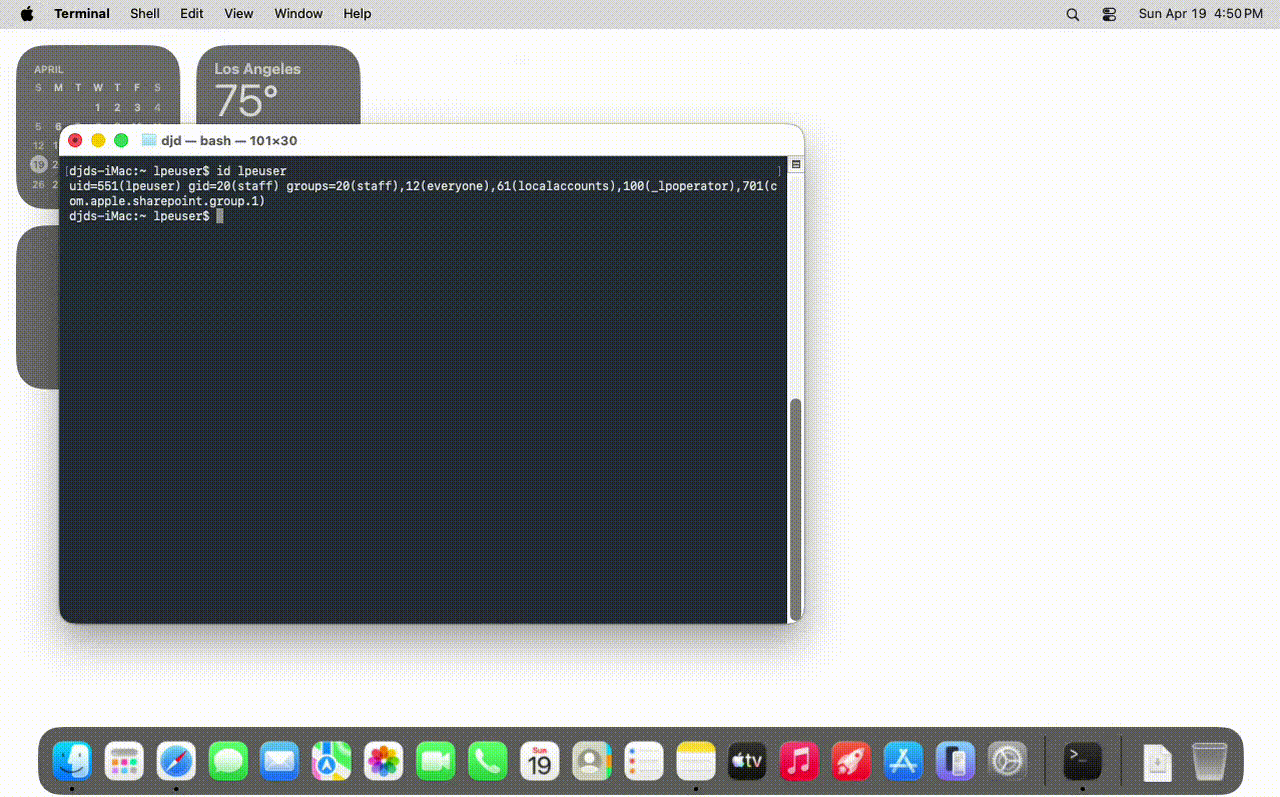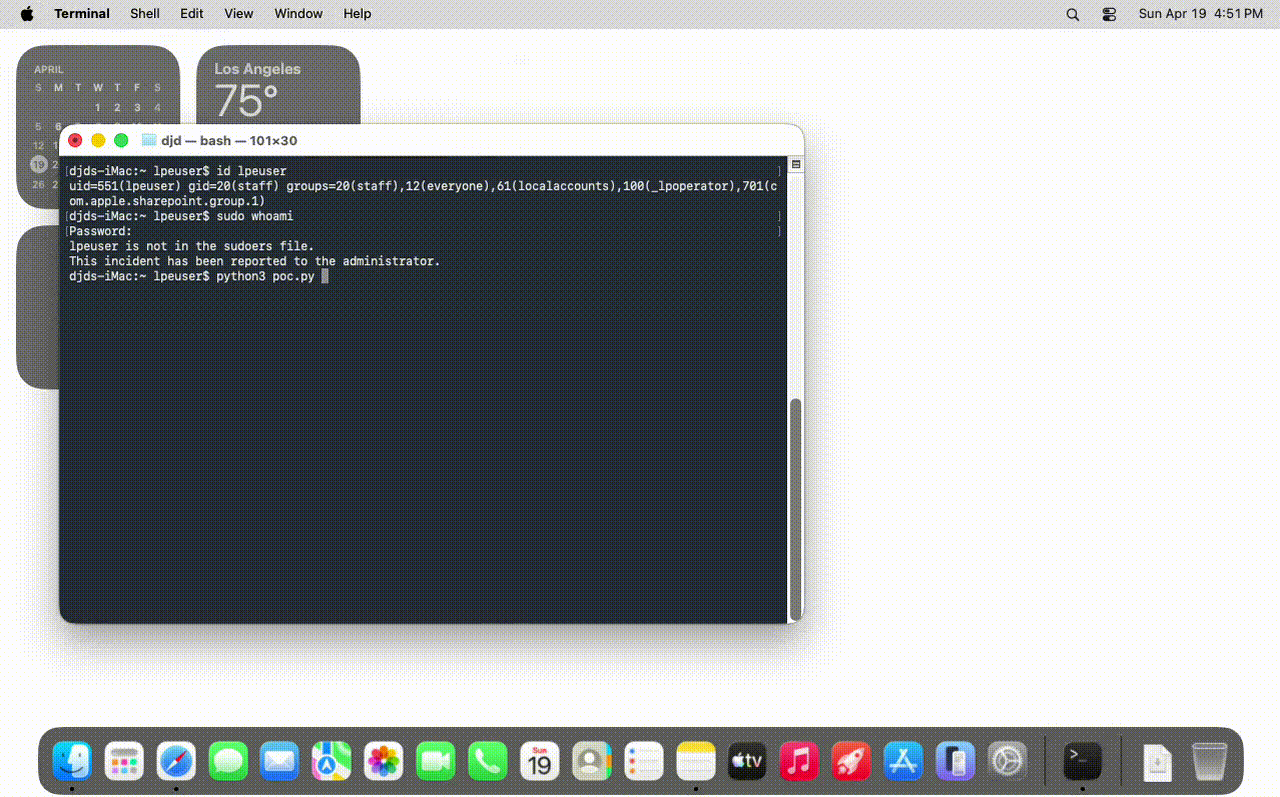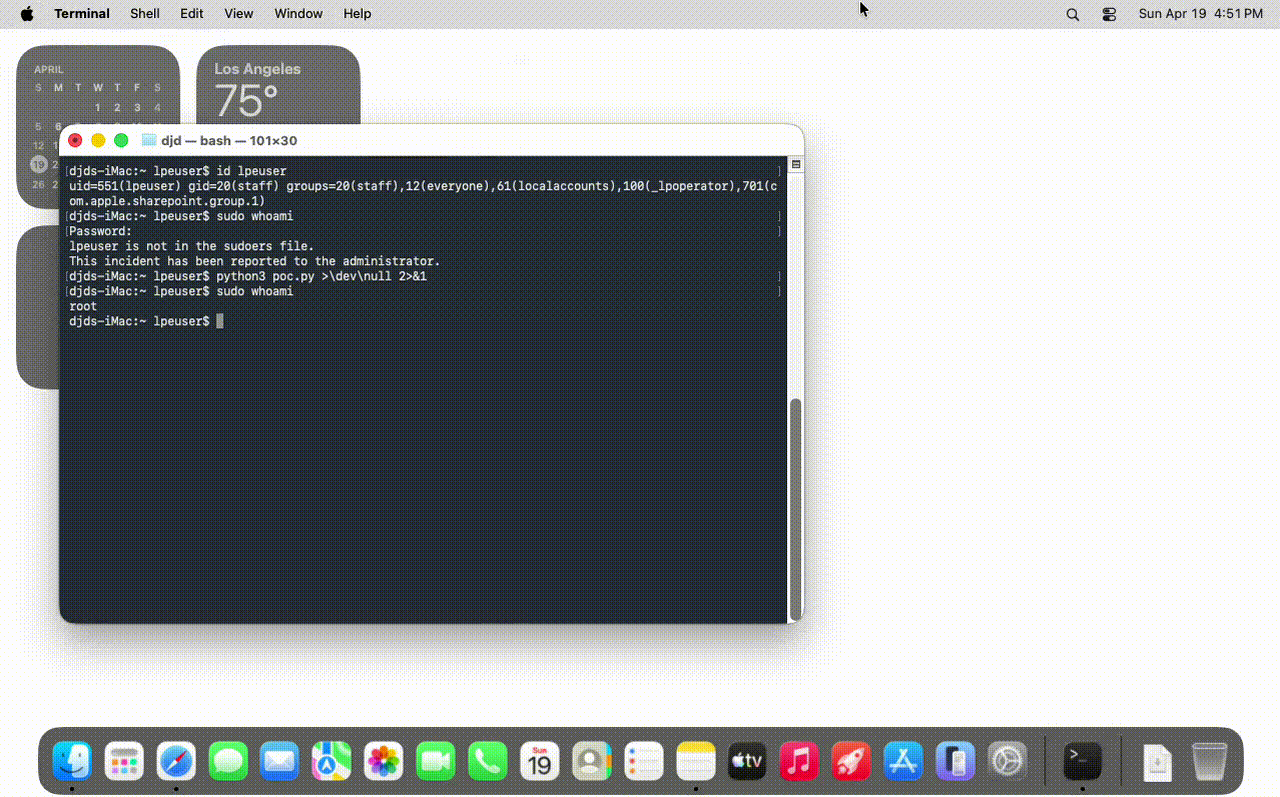
Демонстрации proof of concept

macOS Tahoe 26.4.1

Tahoe 26.4.1

macOS Sequoia 15.7.5

Sequoia 15.7.5

macOS Sonoma 14.8.5

Sonoma 14.8.5

Первопричина

Уязвимость возникает из-за двух связанных логических ошибок в привилегированном демоне cupsd.

1. Привилегированный токен аутентификации передаётся через границу доверия.

Когда CUPS опрашивает только что зарегистрированный принтер, он пересылает действительный токен локальной аутентификации бэкенду принтера — конечной точке, указанной в device-uri принтера. Поскольку непривилегированный пользователь контролирует этот device-uri, он может зарегистрировать принтер, указывающий на подконтрольный ему слушатель, и получить токен, который никогда не должен был покидать границу доверенной подсистемы. Архитектура предполагает, что бэкенд является доверенным; возможность непривилегированных пользователей регистрировать принтеры нарушает это предположение.

2. Файловый ввод-вывод с привилегиями root доступен до завершения проверки аутентификации.

В надёжно воспроизводимом временном окне во время регистрации принтера cupsd выполняет запись в файл с привилегиями root до завершения проверки аутентификации. Привилегированный ввод-вывод не зависит от результата проверки аутентификации, и как путь назначения, так и содержимое файла находятся под влиянием атакующего в момент выполнения записи.


Демонстрация

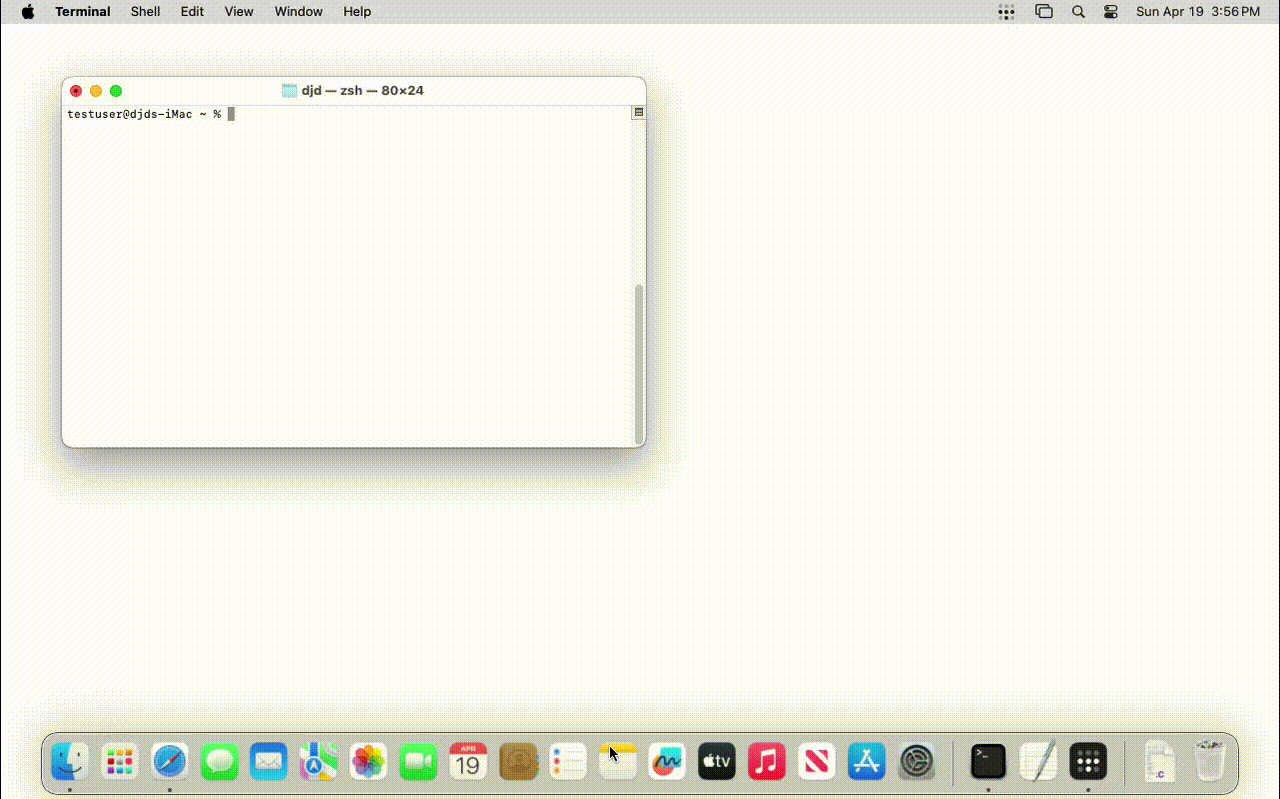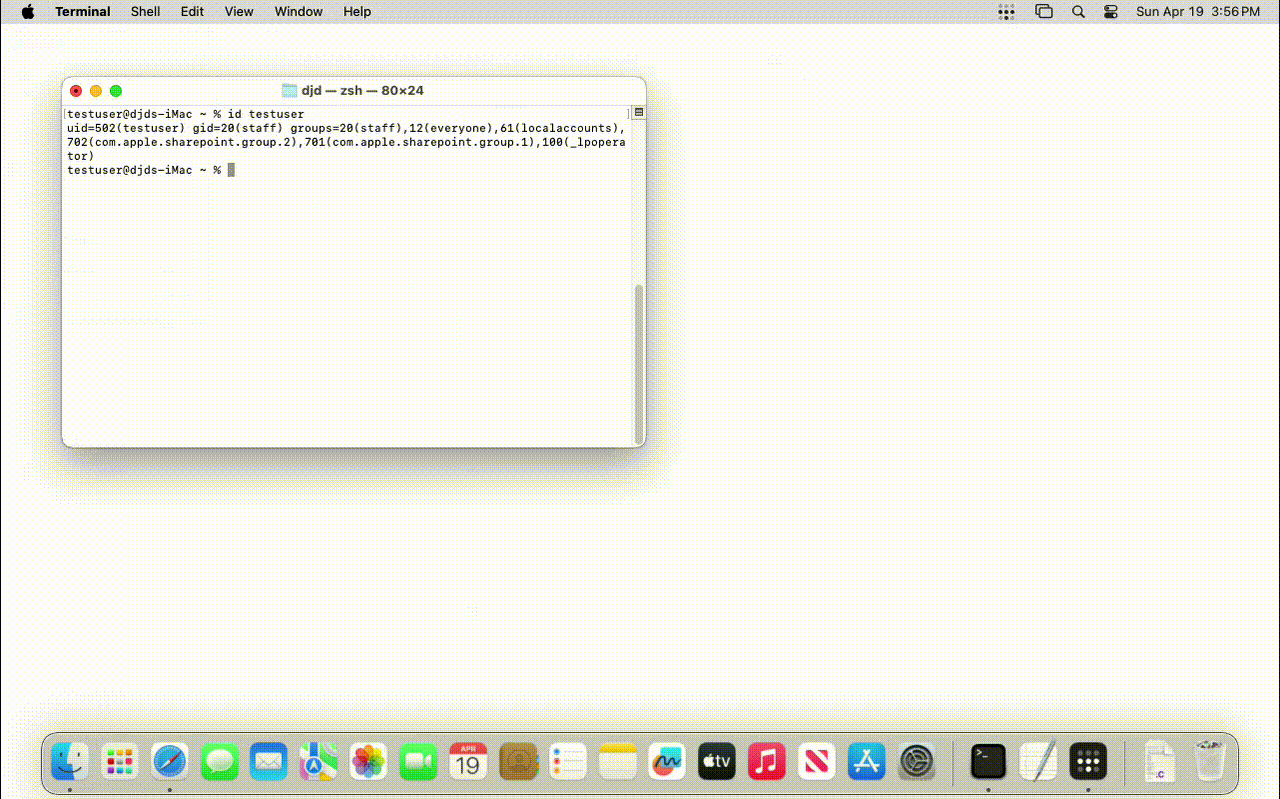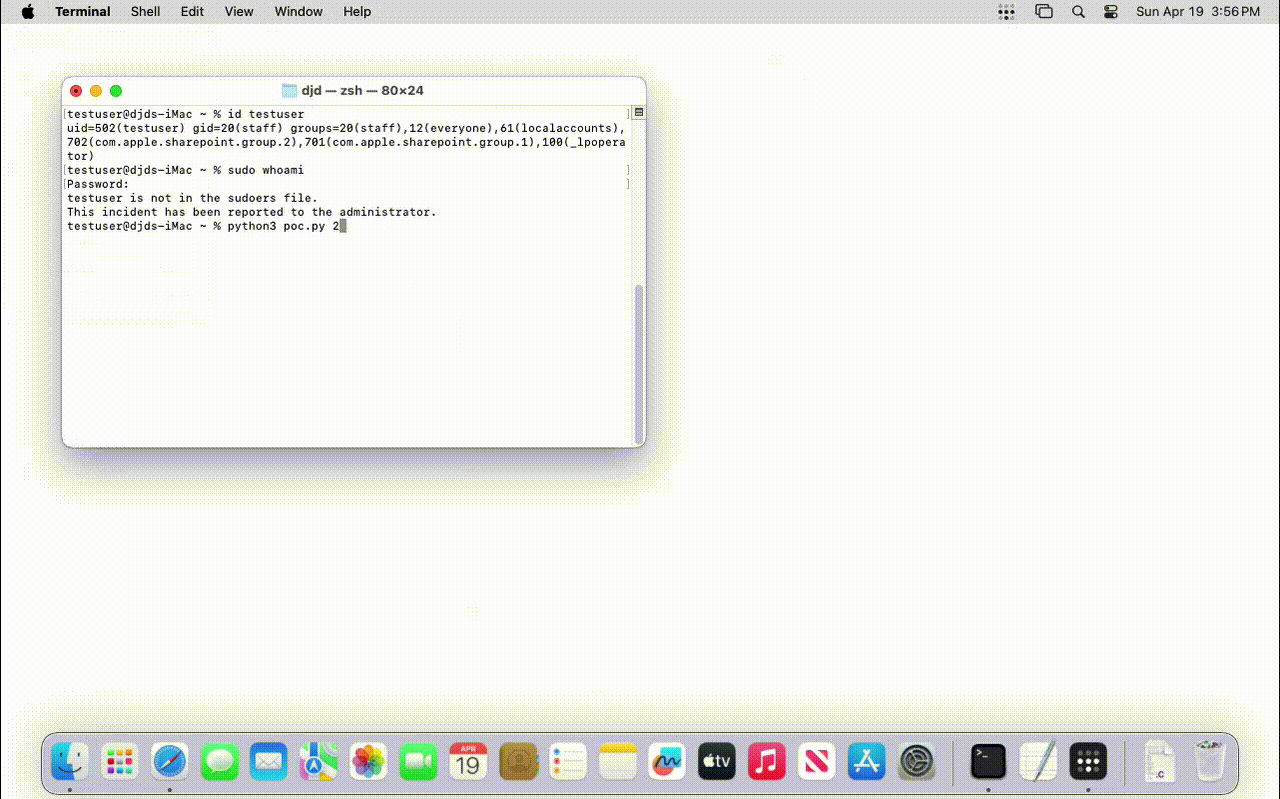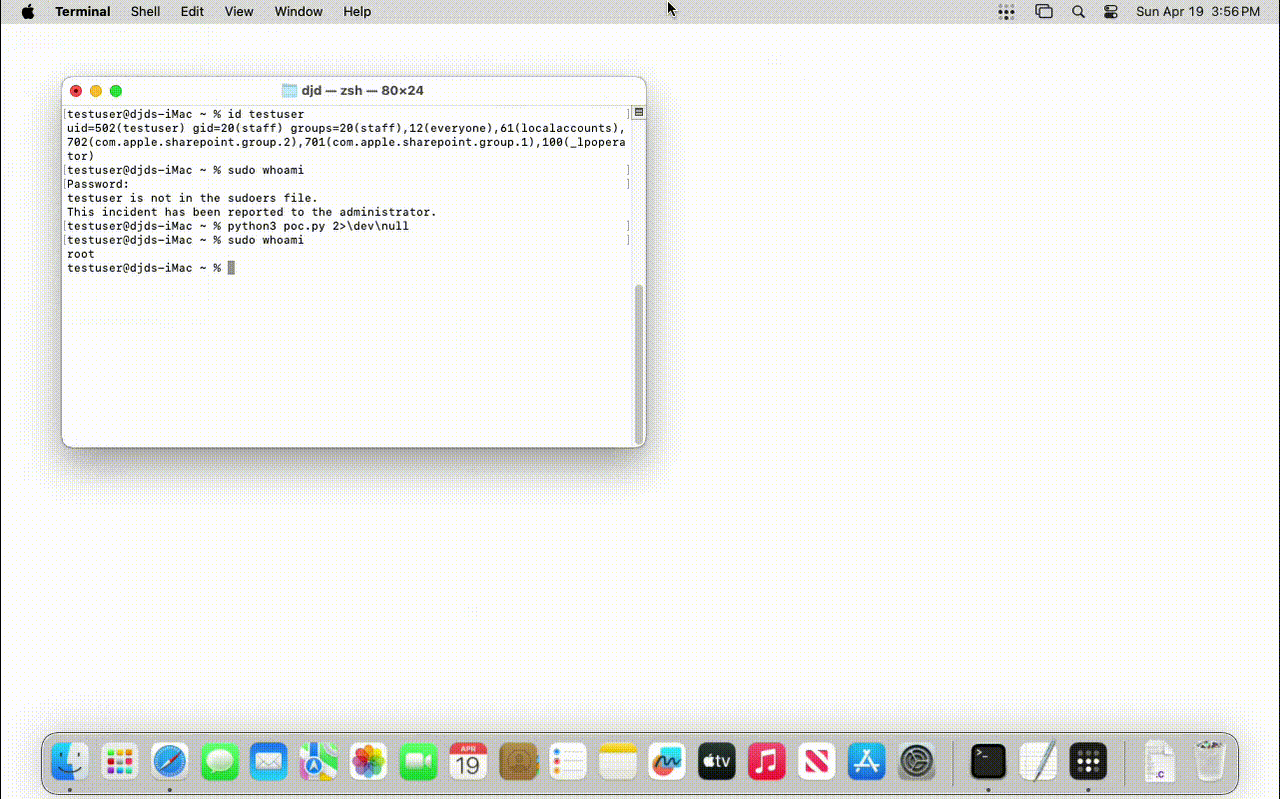
python3 poc.py

Proof of concept связывает обе ошибки в три этапа.

Этап 1 — Перехват токена. Атакующий регистрирует принтер, чей device-uri указывает на подконтрольный ему локальный слушатель, затем инициирует опрос. cupsd пересылает действительный токен локальной аутентификации на подконтрольный атакующему слушатель.

Этап 2 — Повторное использование токена. Атакующий повторно использует перехваченный токен для регистрации второго принтера с device-uri вида file://, нацеленного на произвольный, не защищённый SIP путь по его выбору.

Этап 3 — Произвольная запись с привилегиями root. Атакующий отправляет задание печати с подконтрольным ему содержимым на второй принтер. cupsd записывает данные задания по указанному пути с привилегиями root. Взаимодействие с пользователем не требуется ни на одном этапе.

После этого скрипт проверит, что файл был создан с привилегиями root, тем самым демонстрируя уязвимость.

Примечание: этот proof of concept демонстрирует только произвольную запись в файл с привилегиями root. Он не выполняет повышение привилегий.

Благодарности

Независимо обнаружено Dallas Dubs; Apple также выражает благодарность Aaron Grattafiori — NVIDIA AI Red Team, XBreach.ai, Andreas Jaegersberger и Ro Achterberg из Nosebeard Labs


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →