
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit
 maldevel/intelspy
Выполнять автоматизированные сканы сетевой разведки
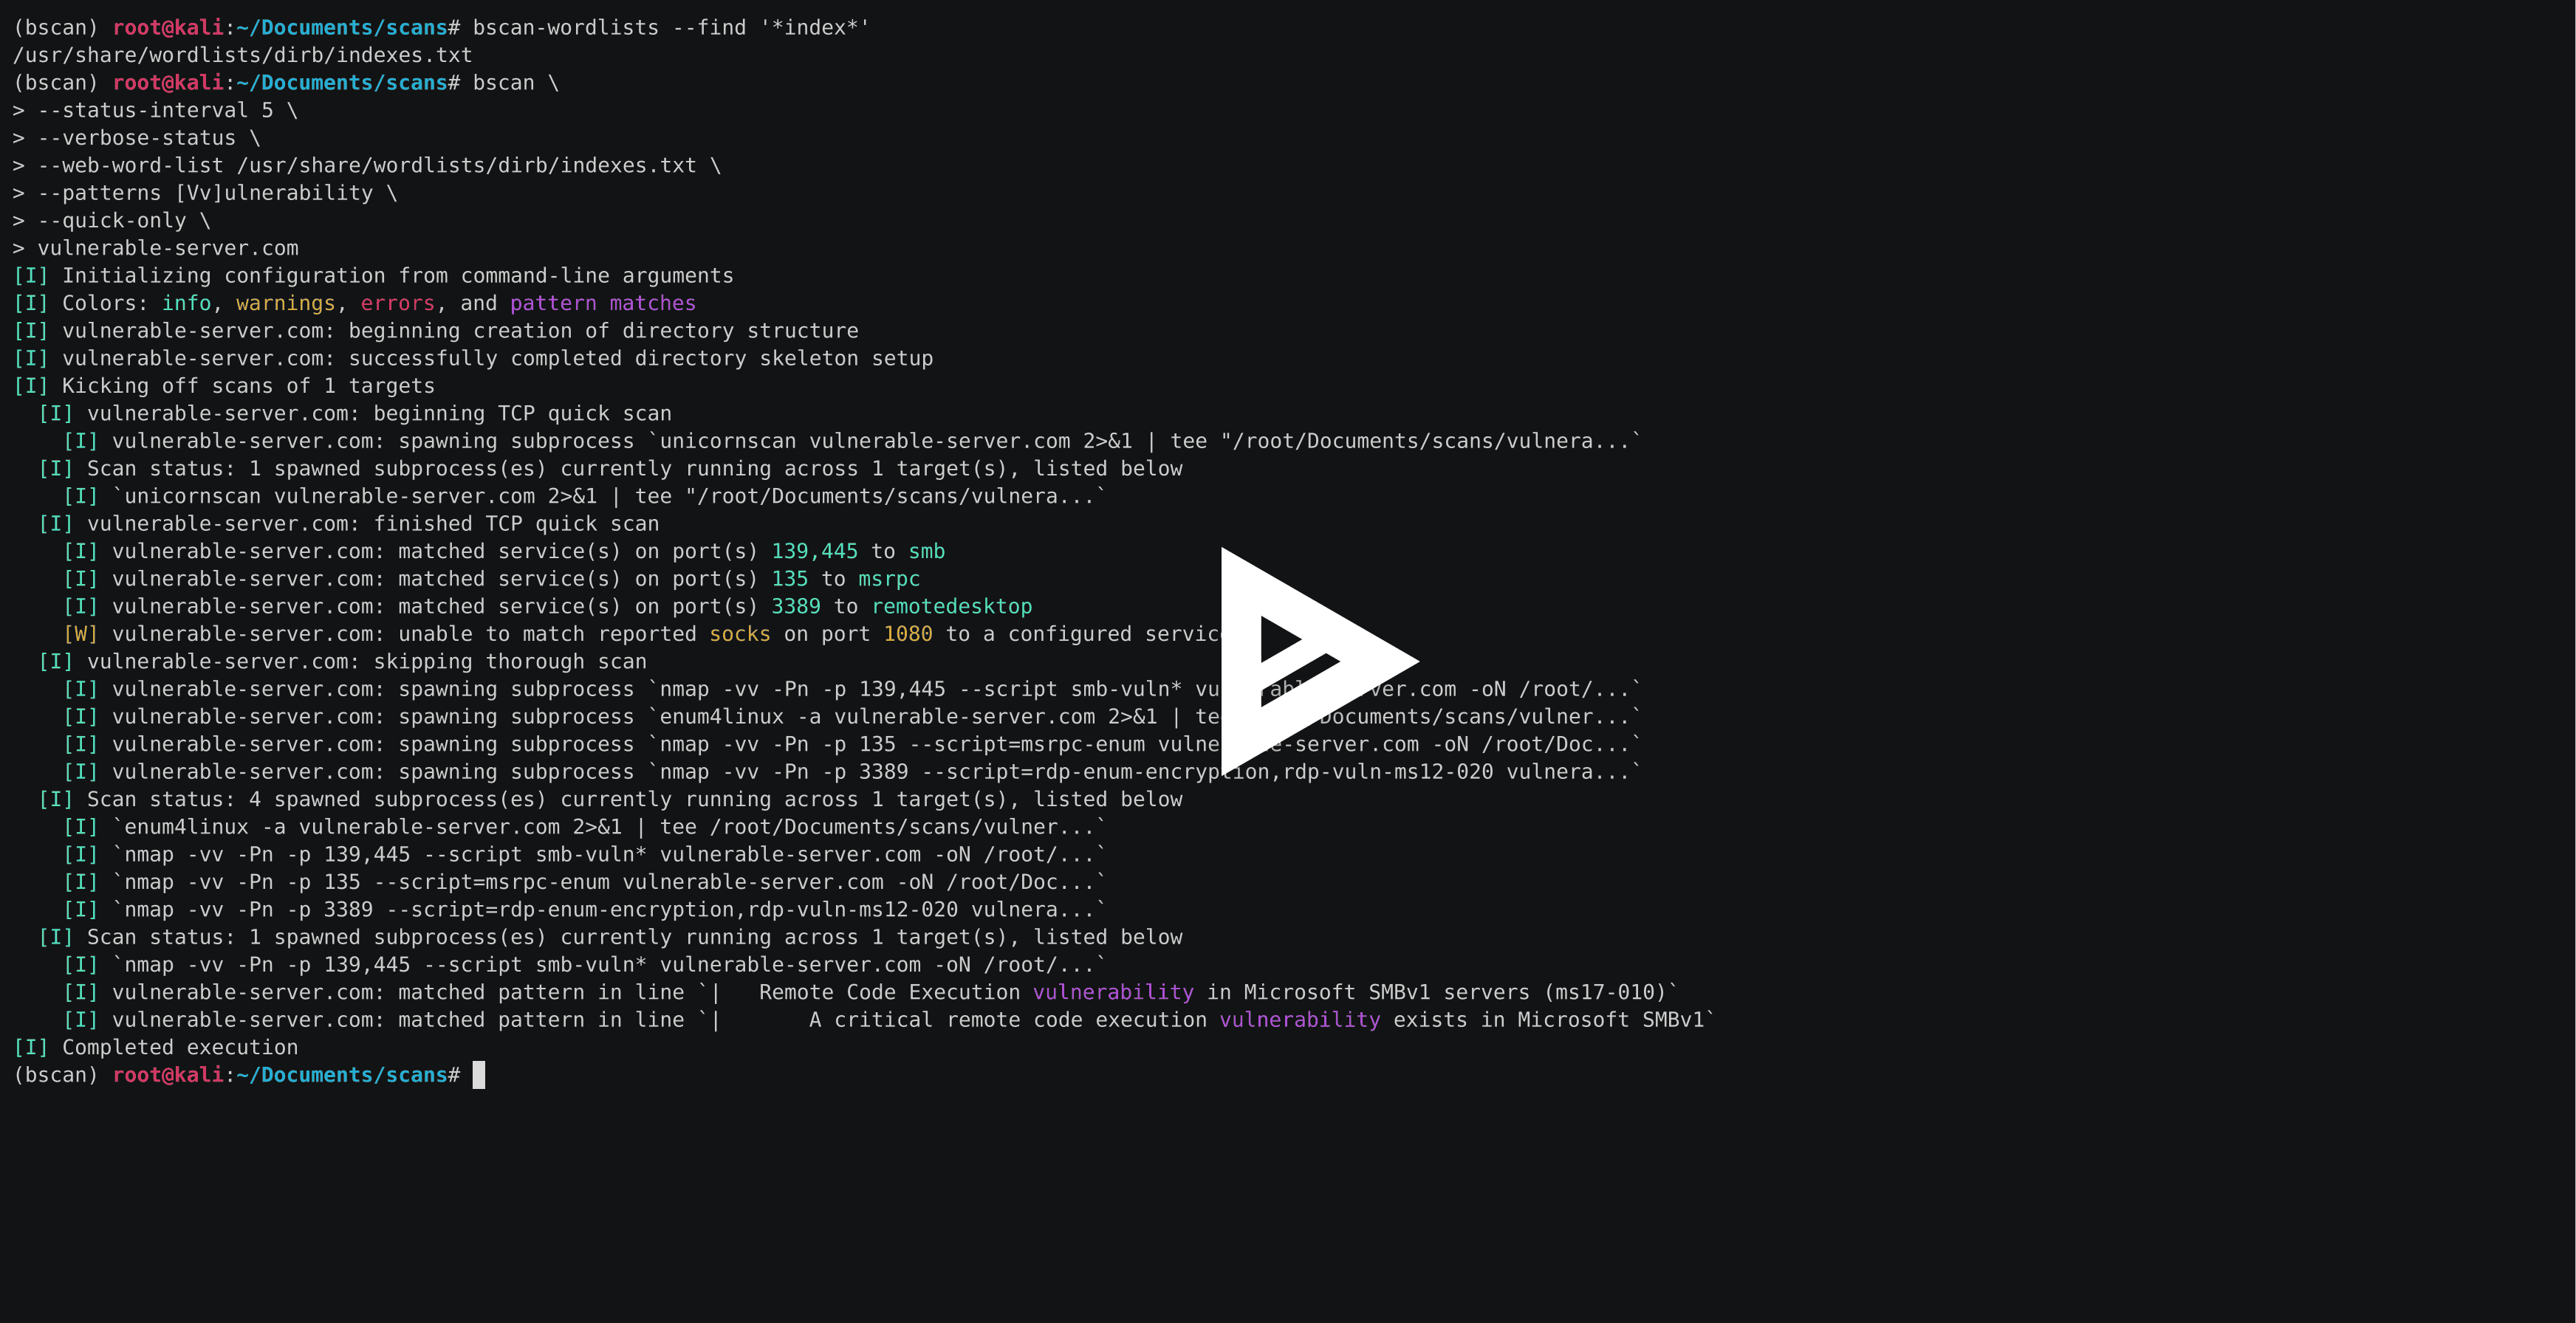 welchbj/bscan
асинхронный инструмент перечисления целей
 gr1mmie/autoenum
Скрипт автоматического перечисления сервисов
 gvb84/pbscan
Более быстрый и эффективный сканер SYN без сохранения состояния и сборщик баннеров благодаря использованию пользовательского стека TCP/IP.
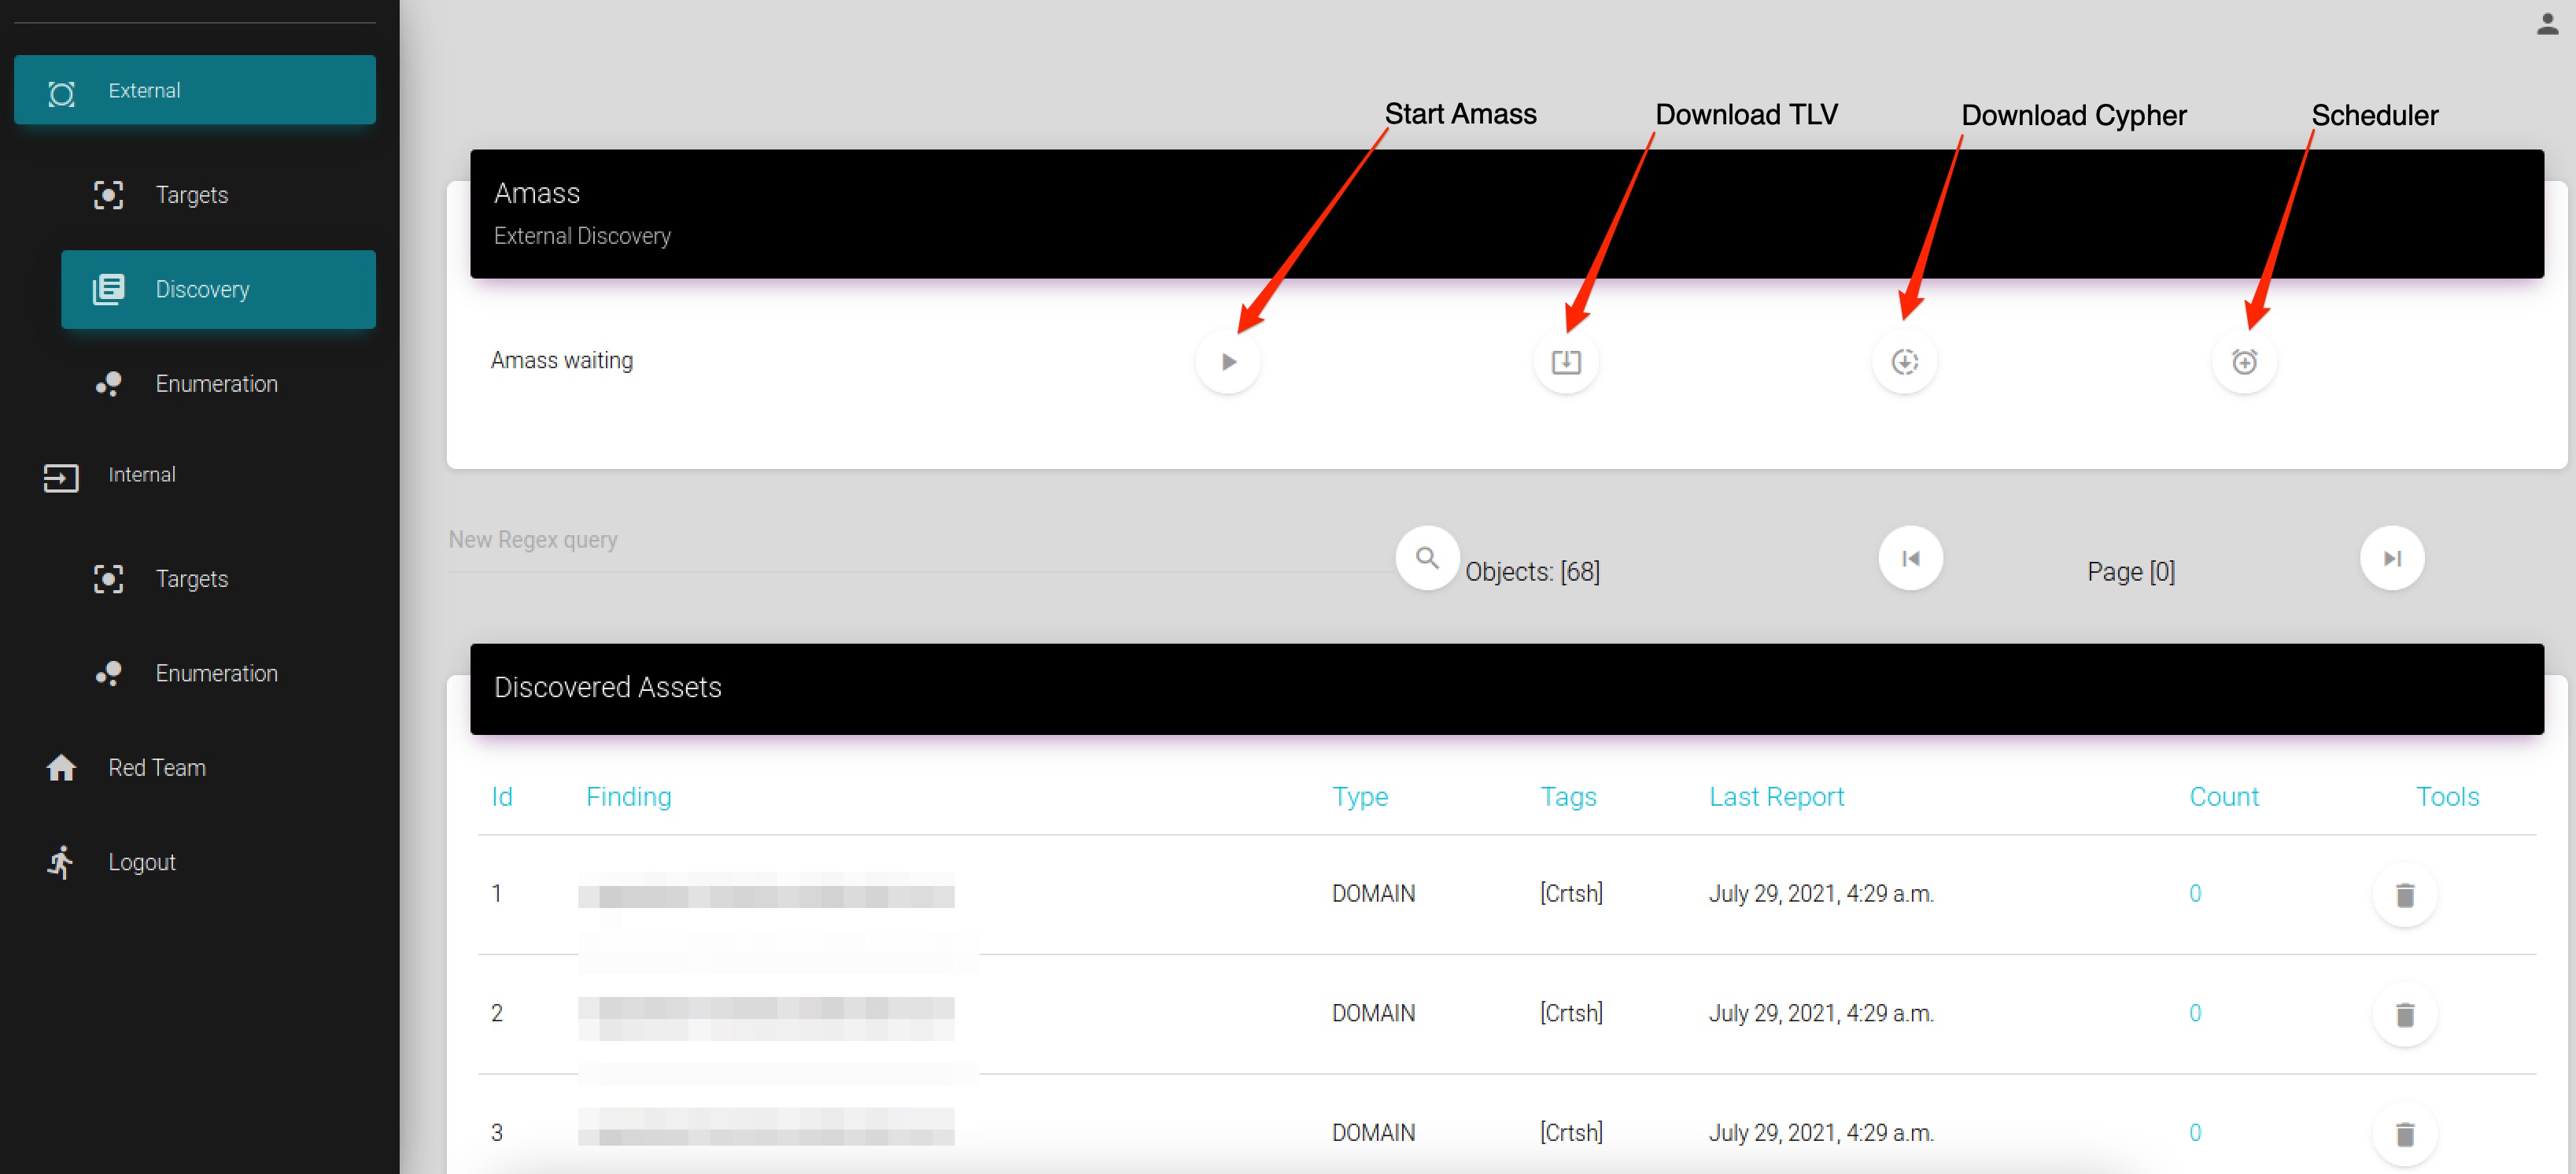 vmware-labs/attack-surface-framework
Инструмент для обнаружения внешней и внутренней поверхности сетевых атак
 dmontgomery40/pentest-mcp
НЕ для образовательных целей: MCP-сервер для профессиональных пентестеров, включающий поддержку STDIO/HTTP/SSE, а также nmap, go/dirbuster, nikto,…
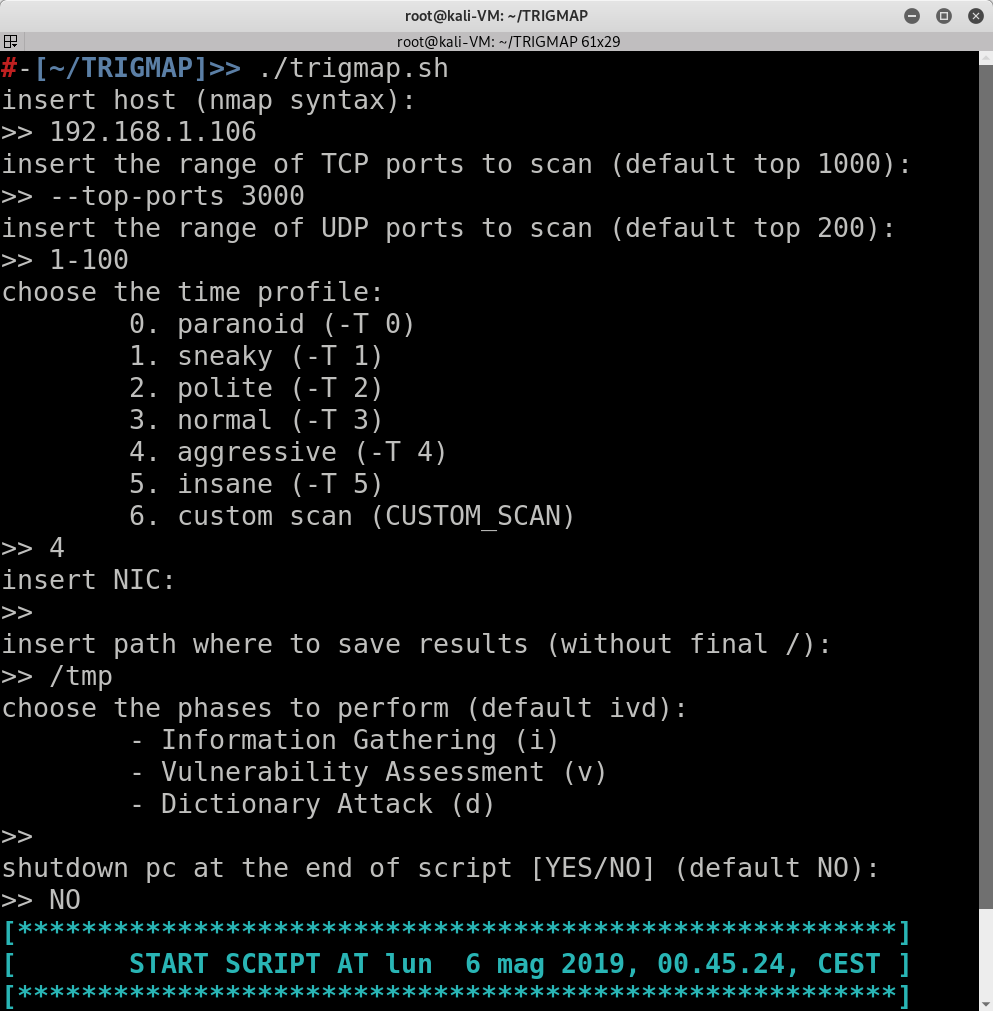 leviathan36/trigmap
Обёртка для Nmap для быстрого выполнения сетевых сканирований
 galkan/flashlight
Специалисты по пентесту тратят слишком много времени на этапе сбора информации. Flashlight (Fener) предоставляет сервисы для сканирования сети/портов…
 jehadalqurashi/blackdir-framework
Сканер уязвимостей веб-приложений
 puniaze/portdog
Сетевой детектор аномалий, который отслеживает сырые пакеты для выявления активности сканирования портов в реальном времени, с гибкими настройками…
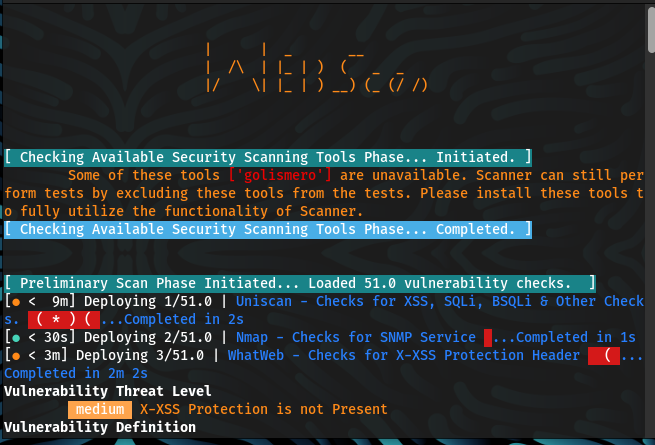 malwareman007/scanner-and-patcher
Сканер и исправитель веб-уязвимостей
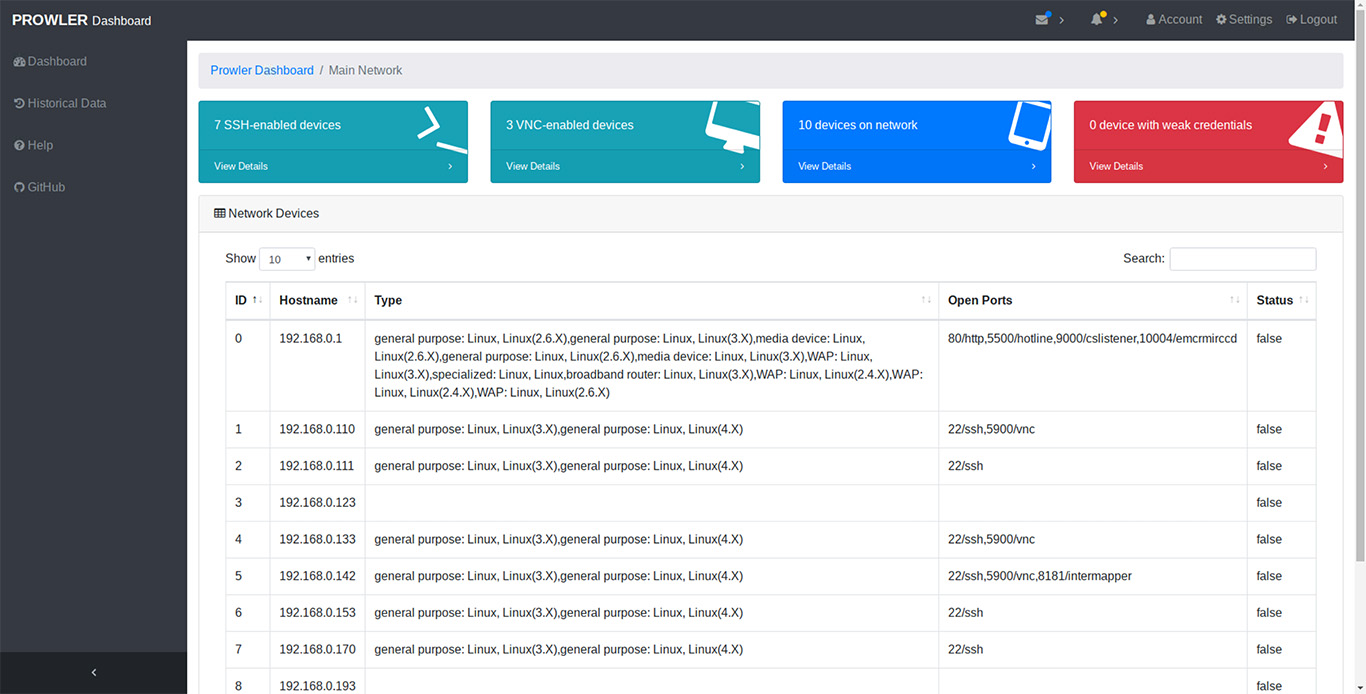 tlkh/prowler
Распределенный сканер уязвимостей сети
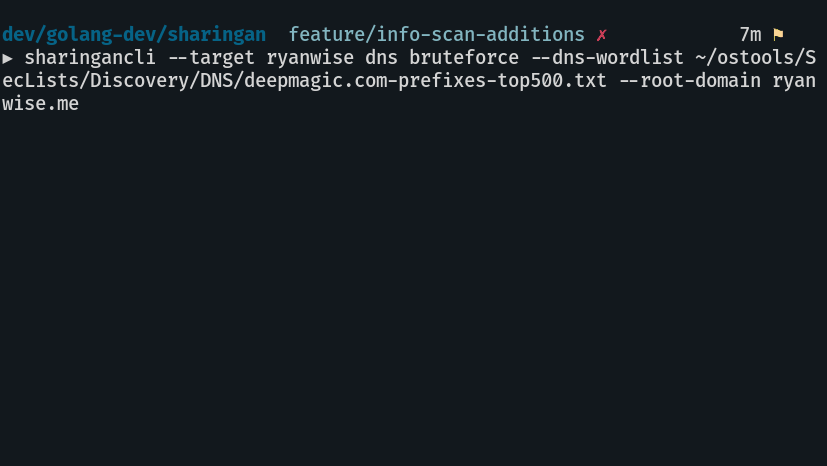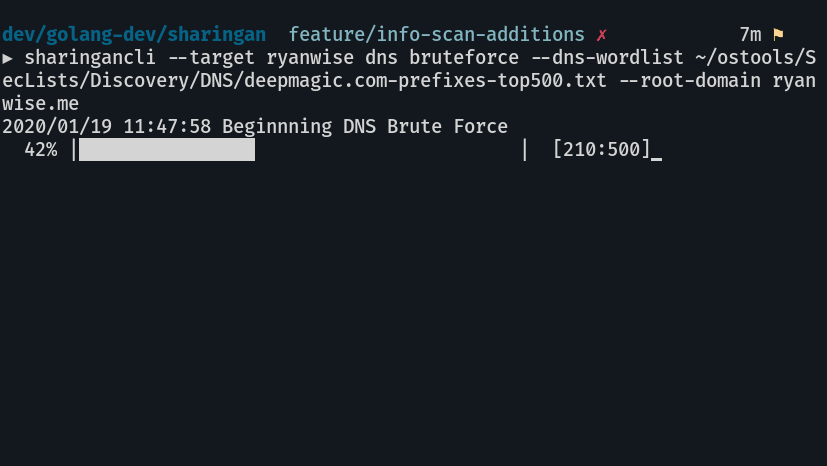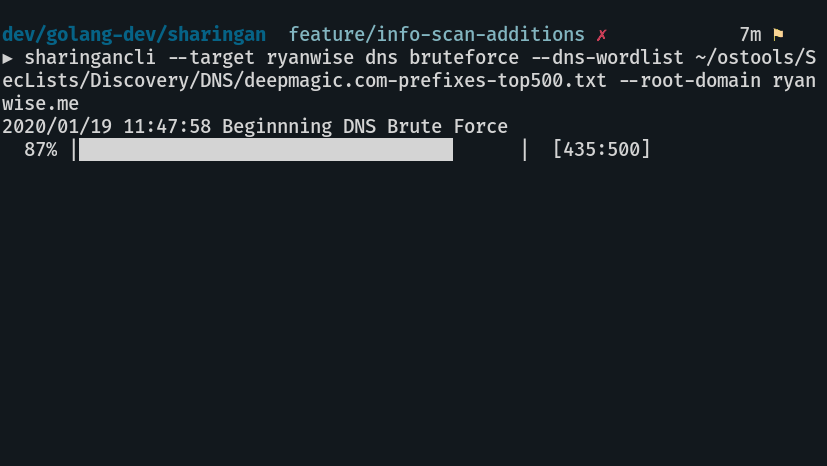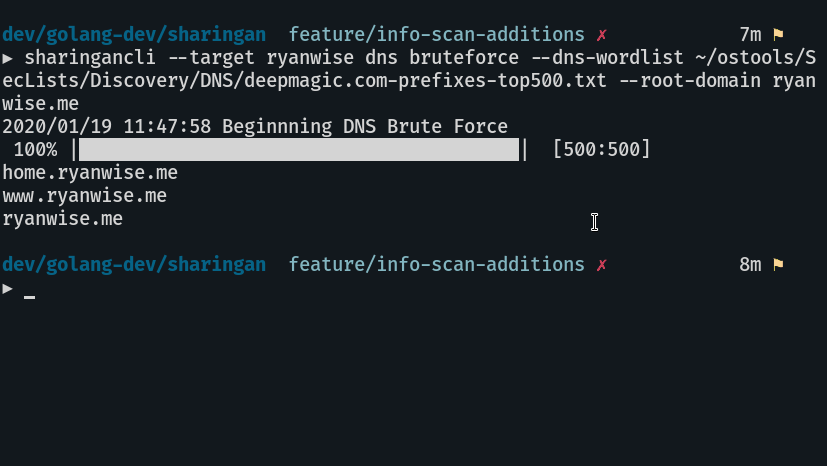 leobeosab/sharingan
Инструмент разведки Offensive Security
 jonnyhightower/neet
Neet - Инструмент для сетевого перечисления и эксплуатации
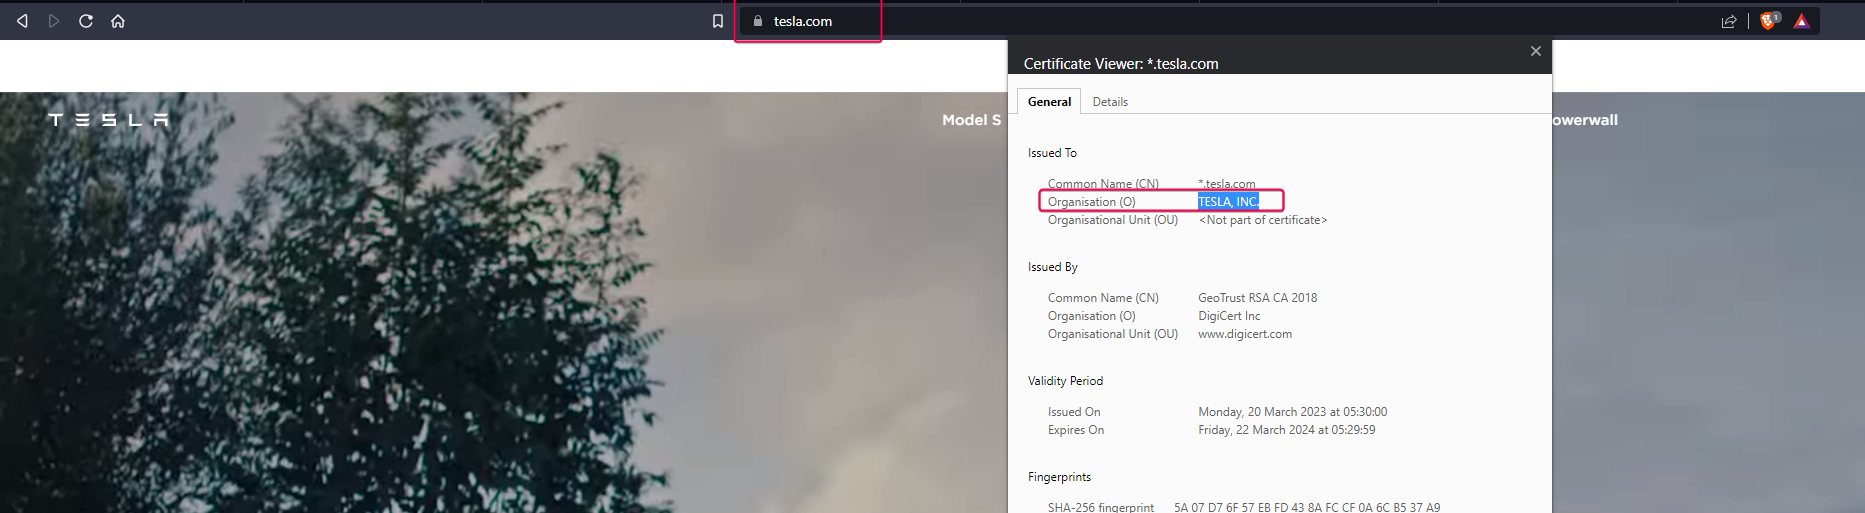 mr-rizwan-syed/chomtesh
CHOMTE.SH — это мощный shell-скрипт, предназначенный для автоматизации задач разведки при тестировании на проникновение. Он использует различные…
 halildeniz/networksherlock
Многопоточный сканер портов с поддержкой TCP/UDP, захватом баннеров и интеграцией с Shodan для расширенной разведки сети и анализа уязвимостей.
 nonenotnull/ssrfx
CVE-2014-4210+Redis Несанкционированный доступ








